 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
Представьте обмен криптовалюты без кассира и без оператора, который вручную проверяет каждую заявку. Вы подключаете кошелёк, выбираете токены, видите предполагаемый результат и подтверждаете операцию. Если условия соблюдены, программа в блокчейне проводит обмен; если нет - транзакция не исполняется. За такой логикой стоят смарт-контракты. Они используются не только на биржах: через них выпускают токены, выдают займы, распределяют вознаграждения и управляют общими средствами.
Но автоматизация не равна абсолютной безопасности. Смарт-контракт способен строго выполнить и полезные правила, и ошибочный код. Он не знает, что пользователь ожидал другой обменный курс, не может самостоятельно проверить честность внешнего сайта и не всегда способен вернуть деньги после ошибки. Поэтому важно разобраться не только в определении, но и в том, как работает смарт-контракт в криптовалюте, сколько стоит его выполнение и какие сведения нужно проверить до подписи.
В этом руководстве Криптоакадемии BarbadosNews рассмотрим смарт-контракты Ethereum на понятных примерах, разберём стандарт токенов ERC-20, разрешения approve, газ, обновляемые контракты и распространённые схемы риска. Все денежные расчёты ниже учебные: они не отражают текущие комиссии и котировки.
Что такое смарт-контракт простыми словами
Смарт-контракт - это программа, размещённая в блокчейне, которая хранит данные и выполняет предусмотренные кодом действия после обращения к ней. В Ethereum такая программа находится по определённому адресу, получает вызовы от пользователей или других контрактов и меняет состояние сети по заранее заданным правилам. Несколько участников могут использовать один и тот же контракт, не доверяя отдельному оператору для исполнения каждого действия.
Классическое объяснение - торговый автомат. Покупатель выбирает товар, вносит оплату, механизм проверяет сумму и выдаёт покупку. При недостаточной оплате выдачи нет. Смарт-контракт выполняет похожую роль в цифровой среде: проверяет условия и производит действия, которые разрешены программой. Но у аналогии есть ограничение: настоящий контракт может включать гораздо более сложные правила, внешние зависимости и административные функции.
Название «умный контракт» не означает, что перед нами искусственный интеллект или юридически полноценное соглашение. Программа не размышляет о справедливости условий. Юридический договор и код могут дополнять друг друга, но автоматическое выполнение программы само по себе не решает вопросы собственности, ответственности и применимого права.
Здесь полезно отличать обычный перевод монет от вызова программы. При переводе ETH один адрес отправляет актив другому. При взаимодействии со смарт-контрактом кошелёк инициирует выполнение определённой функции: например, обмен токенов, голосование или внесение обеспечения. Именно поэтому простая проверка суммы на экране не всегда объясняет все последствия операции.
Как работает смарт-контракт в блокчейне: пять этапов
Работу контракта удобно представить как последовательность событий. Сначала разработчик пишет код и определяет, какие действия разрешены пользователям, какие данные сохраняются и кто обладает дополнительными полномочиями. Затем программу развёртывают в сети: блокчейн получает её исполняемый код и создаёт адрес контракта. После этого пользователи получают возможность вызывать доступные функции.
Когда пользователь взаимодействует с приложением, оно формирует запрос. Кошелёк показывает доступные сведения о транзакции и предлагает подписать её. Подписанная операция поступает в сеть; валидаторы включают её в блок, а виртуальная машина Ethereum исполняет соответствующий код. Контракт может обновить баланс, изменить запись, создать событие для приложений или отклонить действие, если условия не выполнены.
Важное уточнение: не каждое чтение данных требует платной транзакции. Просмотр баланса или публичного параметра через узел обычно не изменяет блокчейн и не расходует газ пользователя как ончейн-операция. Однако изменение состояния - например, разрешение на списание токенов или фактический обмен - обычно требует транзакции и комиссии.
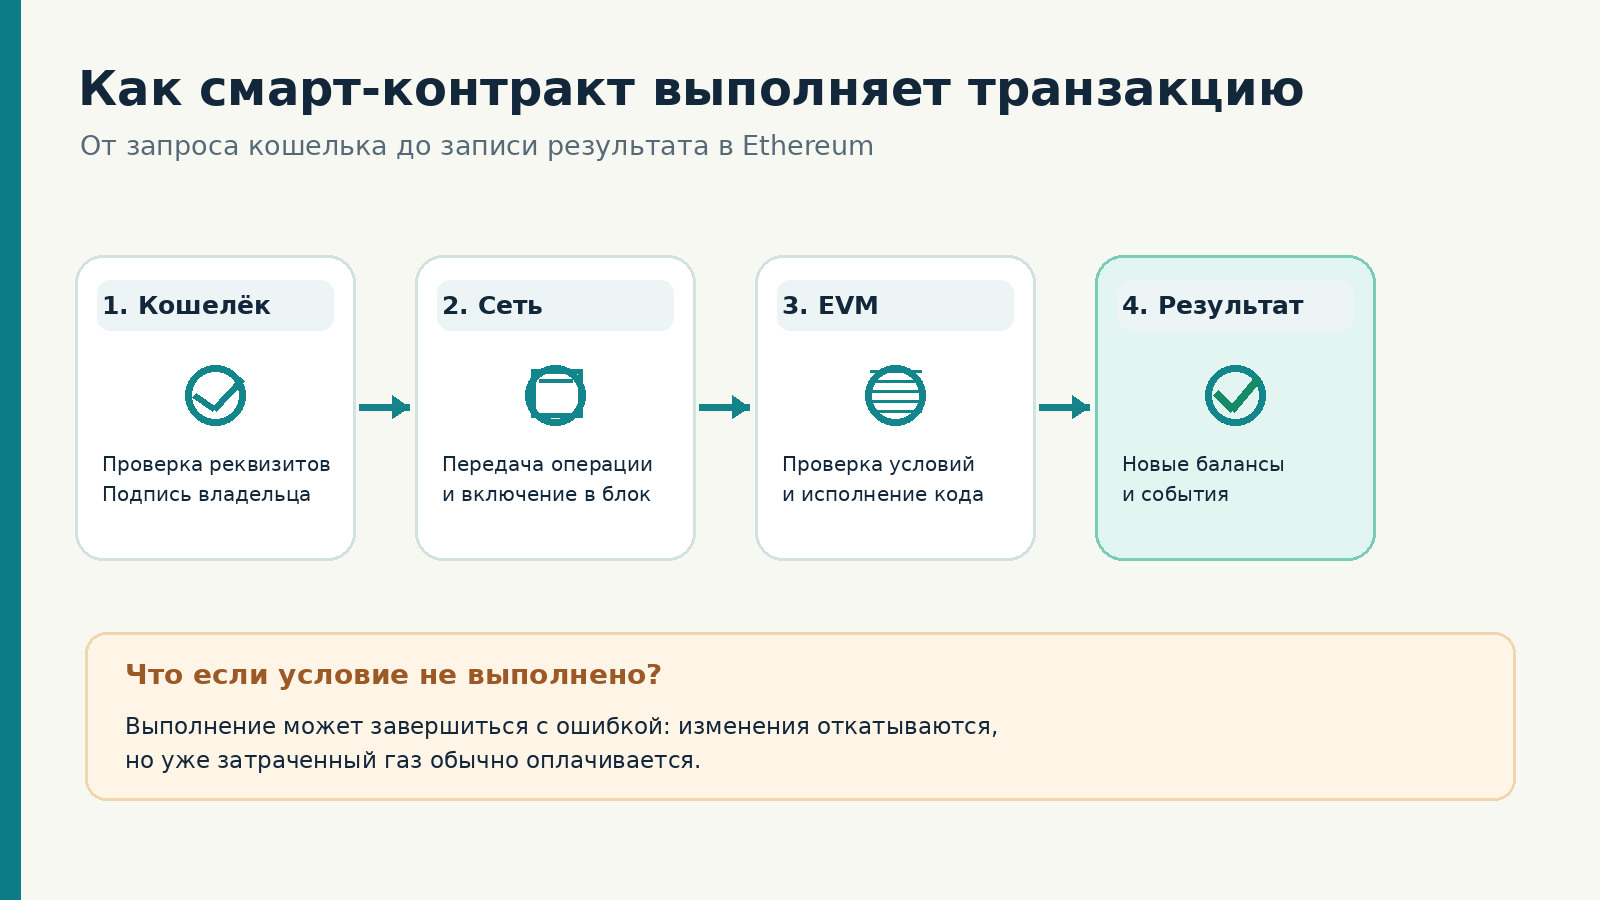
Результат отражается в данных сети. Однако подтверждение транзакции ещё не означает, что пользователь получил именно тот экономический результат, которого ожидал. Программа могла выполнить условия с невыгодным проскальзыванием, а интерфейс - скрыть существенную деталь. Поэтому проверяют не только факт успешного выполнения, но и итоговые переводы, получателя и изменение баланса.
Смарт-контракт и обычный договор: в чём разница
В повседневной речи договор - соглашение между сторонами, которое может включать обязанности, сроки и способы разрешения споров. Смарт-контракт Ethereum - исполняемый код. Он может автоматизировать некоторые условия соглашения, но не превращается в юридический договор только из-за своего названия. Вопросы права, правоспособности участников и защиты потребителя зависят от обстоятельств и юрисдикции.
| Признак | Обычный договор | Смарт-контракт |
|---|---|---|
| Форма | Текст и иные допустимые формы | Код, данные и состояние сети |
| Выполнение | Стороны, посредники, суд при споре | Сетевое исполнение запрограммированных функций |
| Изменение | По предусмотренной процедуре | Зависит от архитектуры и полномочий администратора |
| Ошибка | Может быть оспорена юридически | Ончейн-результат обычно нельзя просто отменить |
| Внешние факты | Подтверждаются документами и доказательствами | Часто требуют оракулов или иных источников данных |
Например, запись о выпуске токена недвижимости не доказывает, что владелец получил долю в конкретном здании. Для таких проектов нужно читать условия эмиссии, права держателя и порядок обращения требований. Эту разницу подробно раскрывает наша статья о токенизации реальных активов.
Где применяются смарт-контракты: реальные сценарии
Наиболее заметное применение - децентрализованные финансовые сервисы. В них контракт может хранить обеспечение, рассчитывать долг, распределять комиссии или контролировать обмен. При этом экономический результат зависит не только от кода: рыночной цены, ликвидности, ошибок оракулов и поведения других участников никто не отменял.
Вторая группа - выпуск взаимозаменяемых токенов. Контракт стандарта ERC-20 учитывает балансы и предоставляет типовой набор функций для перевода или разрешения списания. Третья группа - цифровые коллекционные объекты и другие NFT; там применяются собственные стандарты учёта уникальных или полу-взаимозаменяемых объектов. Четвёртая - управление проектами: голосования, распределение средств казначейства, графики разблокировки токенов и мультиподписные системы.
Ещё один пример - стейкинг или другие способы участия в протоколах. Но слово «доходность» в интерфейсе не обещает гарантированный результат: возможны изменения вознаграждений, потери от рыночных колебаний, ошибки протокола. Для понимания связей между программами, обменом и резервами пригодится отдельное объяснение, как работает пул ликвидности.
При оценке любого проекта задавайте два вопроса: что именно обеспечивает код и от каких внешних обстоятельств зависит результат? Смарт-контракт способен ограничить определённые действия технически, но не гарантирует порядочность команды, правовую защиту или достаточную глубину рынка.
Смарт-контракты Ethereum: виртуальная машина, состояние и адрес
Ethereum предоставляет среду выполнения EVM - виртуальную машину, в которой исполняются операции контрактов. У контракта есть код, собственный адрес, состояние и набор функций. Это не «сервер конкретной компании»: валидаторы сети согласованно применяют правила протокола, а результат записывается в блокчейн. Сам сайт dApp при этом может быть обычным централизованно размещённым интерфейсом.
Разработчик обычно создаёт код на языке Solidity или другом совместимом языке. Перед исполнением исходный код компилируется. Обозреватель блокчейна может показывать опубликованный и верифицированный исходный код, однако само по себе наличие исходников не подтверждает, что проект безопасен. Особенно важно, может ли контракт изменять реализацию через прокси, существует ли ключ администратора и какие права он имеет.
Адрес обычного пользовательского аккаунта (EOA) и адрес контракта в Ethereum внешне могут выглядеть похоже. Разница в управлении: владелец EOA подписывает операции приватным ключом, а действия контракта определяются исполняемым кодом. При этом контракт не способен самостоятельно «проснуться по часам» без внешней транзакции или предусмотренного механизма автоматизации, который инициирует вызов.
Если интересно, почему за исполнение платят ETH и как рассчитывается комиссия, на BarbadosNews есть отдельное руководство газ в Ethereum: Gwei и стоимость транзакций.
Пример смарт-контракта: обмен USDT на ETH
Представим условный сервис, где пользователь хочет обменять 100 USDT на ETH. Интерфейс показывает приблизительное количество ETH, торговую комиссию, сетевые расходы, предполагаемое проскальзывание и минимальный результат. Пользователь соглашается с условиями, а программа обмена выполняет проверку доступных средств и рассчитывает фактическую операцию по своей модели.
На практике процесс часто состоит из двух отдельных разрешений или действий. Сначала пользователь позволяет определённому контракту потратить до установленного количества USDT с помощью механизма ERC-20 approve либо совместимого метода авторизации. Затем инициирует swap - сам обмен. Иногда приложения комбинируют этапы или используют разрешения, подписанные сообщением. Но разрешение расходовать токены и отправка токенов - не одно и то же действие.
Когда обмен проходит через автоматический маркетмейкер, результат зависит от резервов пула и транзакций, оказавшихся в блоке раньше вашей. Поэтому интерфейс может показывать оценку, а контракт - проверять лишь заданную пользователем минимально допустимую сумму на выходе. Именно эта величина защищает от выполнения по слишком плохой цене в пределах правил конкретной функции, но не от всех рисков протокола.
Допустим, интерфейс рассчитывает получение 0,033 ETH, а пользователь устанавливает минимальный выход 0,032 ETH. Если к моменту выполнения операция дала бы 0,031 ETH, исправный контракт с соответствующей проверкой должен отклонить её. Однако расходы на исполнение уже начатой транзакции могут остаться. А если приложение предлагает подписать неясное сообщение с широкими правами, риск может возникнуть раньше самого обмена.
Контракт токена ERC-20: как устроены балансы и переводы
В Ethereum токен стандарта ERC-20 обычно представлен смарт-контрактом, который ведёт учёт балансов. Баланс USDT в кошельке - не обязательно отдельная «монета» в формате ETH: это запись в состоянии контракта токена, на которую обращается интерфейс. Программные функции позволяют узнать balanceOf, отправить токены через transfer, предоставить стороннему адресу право расходования через approve и затем выполнить transferFrom в пределах разрешения.
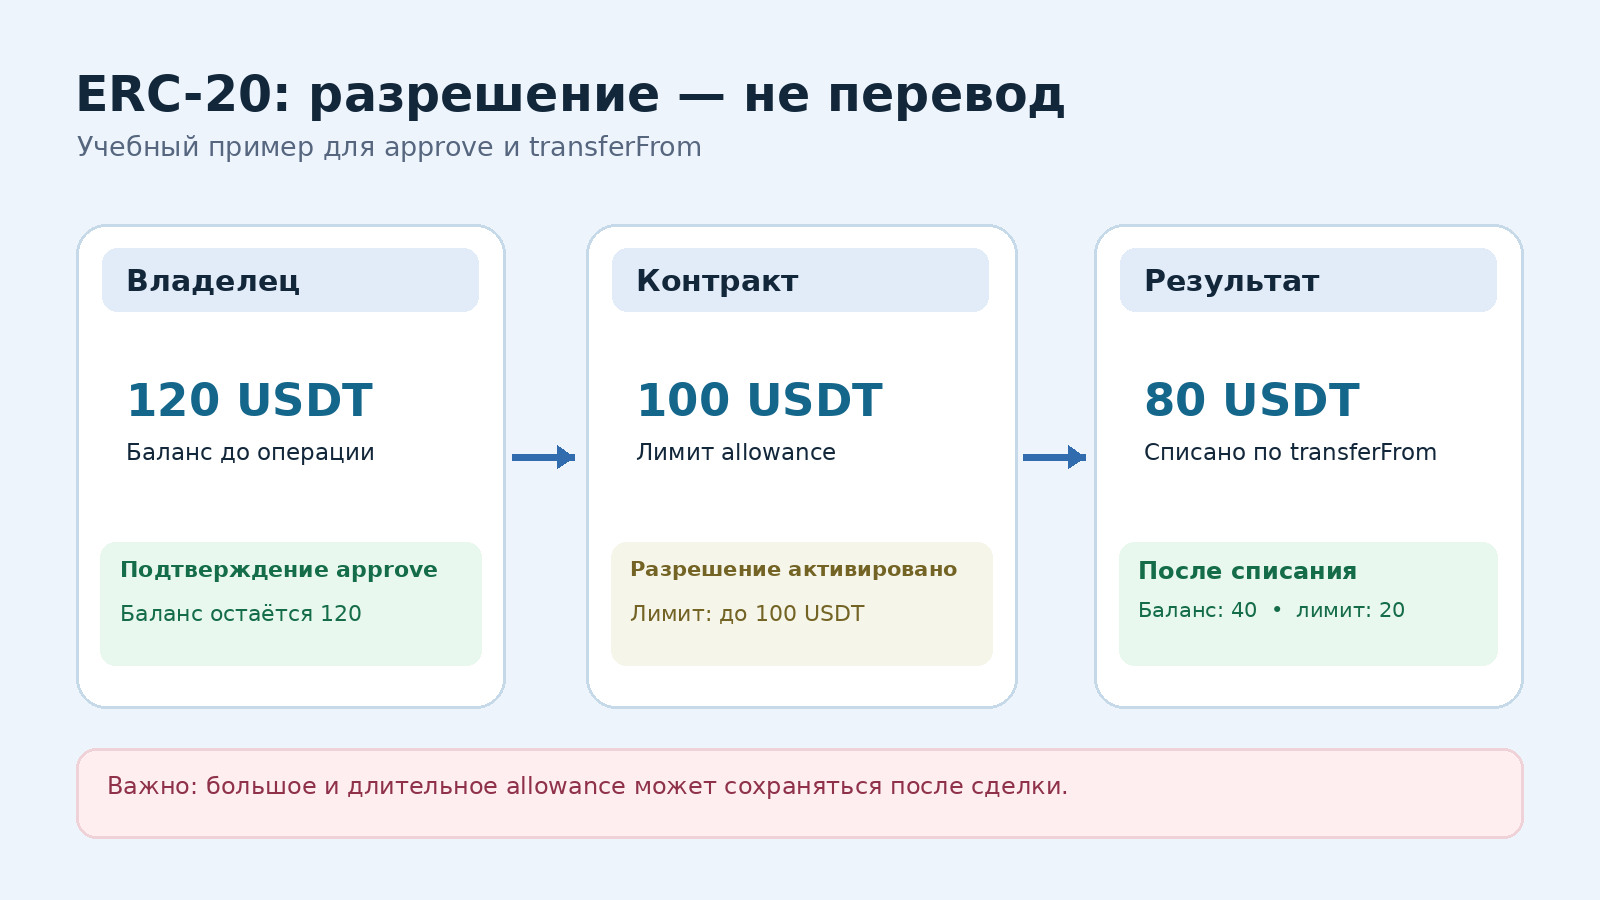
В простейшем случае операция transfer уменьшает баланс отправителя и увеличивает баланс получателя. Операция approve устанавливает allowance - лимит, в рамках которого указанный spender может инициировать расходование токенов. Сама по себе выдача разрешения не обязана менять балансы, но создаёт возможность будущего перевода через transferFrom.
| Функция ERC-20 | Для чего служит | На что обращать внимание |
|---|---|---|
balanceOf |
Узнать баланс адреса | Не требует платного изменения состояния при обычном чтении |
transfer |
Отправить токены | Проверить точный адрес получателя |
approve |
Разрешить расходование | Проверить адрес spender и лимит |
allowance |
Узнать остаток разрешения | Большой лимит может сохраняться после использования приложения |
transferFrom |
Списать в рамках allowance | Исполнение зависит от баланса, лимита и логики токена |
Разные токены могут добавлять нестандартные комиссии, блокировки и административные полномочия. Поэтому безопасно считать стандарт общим интерфейсом, а не гарантией одинакового поведения всех активов. Подробнее базовые отличия монет и токенов рассмотрены в статье что такое токен в криптовалюте.
Адрес смарт-контракта: как проверить адрес токена
Поисковая фраза «адрес контракта токена» часто возникает при добавлении актива в кошелёк. Под этим адресом понимают идентификатор конкретной программы токена в выбранной сети. Для Ethereum это обычно строка вида 0x и сорока шестнадцатеричных символов. Адрес похожего токена в другой сети может отличаться; иногда одинаковая запись встречается в нескольких EVM-сетях, но это не означает одинаковую принадлежность и гарантию обеспечения.
Если вам предлагают приобрести USDT или новый токен, не ориентируйтесь только на название и логотип. Мошенник способен выпустить собственный актив с тем же тикером. Проверяйте адрес по официальной информации эмитента, поддерживаемым биржам и надёжным карточкам актива, затем сопоставляйте его с данными сетевого обозревателя. Нельзя считать адрес «настоящим» лишь потому, что он показывается в поисковой выдаче или прислан в личных сообщениях.
Для проверки контракта важны сеть, полный адрес, код и история взаимодействий. Если в обозревателе опубликован исходный код, посмотрите, совпадает ли он с фактическим исполняемым кодом. Отдельно выясните, есть ли прокси, кто его администратор, какие разрешения выданы и когда менялась реализация. Наличие зелёного значка верификации не заменяет анализа функций.
На BarbadosNews есть инструкция как выбрать сеть для USDT TRC-20 и ERC-20: неправильная сеть при переводе и поддельный адрес контракта - две разные ошибки, требующие разных проверок.
Разрешение approve: почему оно опаснее, чем кажется
Участник DeFi может одобрить расходование токенов одним контрактом и забыть об этом. Если позже приложение окажется скомпрометировано или изначально было мошенническим, разрешённый контракт либо уполномоченный spender потенциально сможет списывать средства в пределах действующего allowance - с учётом конкретной логики токена и разрешения. Поэтому опасно подтверждать без необходимости безлимитные разрешения.
Представим кошелёк с 200 USDT. Пользователь разрешил неизвестному контракту расходовать 1 000 000 USDT. Отсутствие миллиона на балансе не делает такое разрешение безвредным: если в кошелёк впоследствии поступят новые токены, большой allowance всё ещё может действовать. Ограничение разрешения суммой конкретной операции и регулярная проверка открытых allowance уменьшают площадь риска, хотя не отменяют уязвимостей самого приложения.
Особенно внимательно надо относиться к запросу подписи «без комиссии». В некоторых механизмах пользователь подписывает сообщение вне блокчейна - например, разрешение permit или иной структурированный запрос. Подпись может разрешить последующее действие третьей стороне, даже если при подписании газ не взимался. Формулировка «только подпишите, ничего не отправляете» не означает отсутствия последствий.
Не путайте approval токена с подключением сайта к кошельку. Подключение обычно раскрывает приложению ваш публичный адрес, но само по себе не обязано давать право расходования средств. Разрешение, операция и подпись сообщения - разные категории действий. Подробную пошаговую инструкцию смотри в статье как отозвать разрешения смарт-контрактов.
Как рассчитать газ за выполнение смарт-контракта
Газ измеряет вычислительные и иные ресурсы, используемые при выполнении операций Ethereum. Он не равен цене ETH и не является фиксированным тарифом за каждую функцию. Итоговый расход в ETH получается умножением фактически израсходованных единиц газа на эффективную цену единицы газа. В обычной транзакции EIP-1559 цену формируют базовая комиссия сети и приоритетная часть в пределах заданных пользователем ограничений.
Предположим, что операция израсходовала 80 000 единиц газа, эффективная цена составила 12 Gwei, а условная цена 1 ETH - $3 000. Сначала переводим Gwei в ETH: один Gwei равен 0,000000001 ETH. Затем умножаем.
| Этап расчёта | Результат |
|---|---|
| Фактически использовано газа | 80 000 |
| Эффективная цена газа | 12 Gwei |
| Комиссия | 960 000 Gwei |
| Комиссия в ETH | 0,00096 ETH |
| В долларах при ETH = $3 000 | $2,88 |
Для сравнения обычный перевод ETH с базовым расходом 21 000 единиц при тех же 12 Gwei обойдётся в 0,000252 ETH, или $0,756 по условной цене. Это не означает, что все вызовы контрактов требуют именно 80 000 газа: сложность, состояние сети, особенности токена и механизм приложения влияют на фактический расход. Некоторые операции заметно дороже.
Лимит газа (gas limit) - верхнее ограничение ресурса, а не обязательно итоговая комиссия. Неиспользованная часть лимита обычно не оплачивается. Но если вызов начал исполняться и завершился ошибкой, за уже потраченный газ всё равно может взиматься комиссия. На сетях Layer 2 структура расходов дополнительно зависит от платы за собственное исполнение и публикацию данных. Подробнее о компромиссах между сетями - в материале что такое Layer 2 Ethereum.
Почему транзакция смарт-контракта может не выполниться
Ошибочная транзакция не всегда указывает на обман. Код может отклонить вызов, если не выполнено условие: истёк срок заявки, недостаточно токенов, превышено допустимое проскальзывание, нет разрешения на списание, актив временно заблокирован или другой контракт вернул ошибку. В Ethereum такие ситуации часто отражаются как revert и не приводят к ожидаемому изменению состояния, но газ на попытку исполнения расходуется.
Другая категория - недостаточный лимит газа. Если операция при выполнении исчерпала ресурс, она не сможет закончить работу. Бывают и случаи, когда пользователь подписал действие, но оно долго ожидает включения в блок из-за низкой комиссии, проблем приложения или перегруженной сети. Здесь важно не повторять отправку без проверки статуса: иначе можно создать новую самостоятельную операцию.
Для анализа последовательно проверьте сеть, хеш, статус, события, адрес вызываемого контракта, фактические перемещения токенов и расход газа. Важно также убедиться, что вы открыли настоящую страницу обозревателя, а не рекламный клон. По этой задаче есть отдельное руководство как проверить транзакцию по хешу.
Можно ли изменить смарт-контракт после публикации
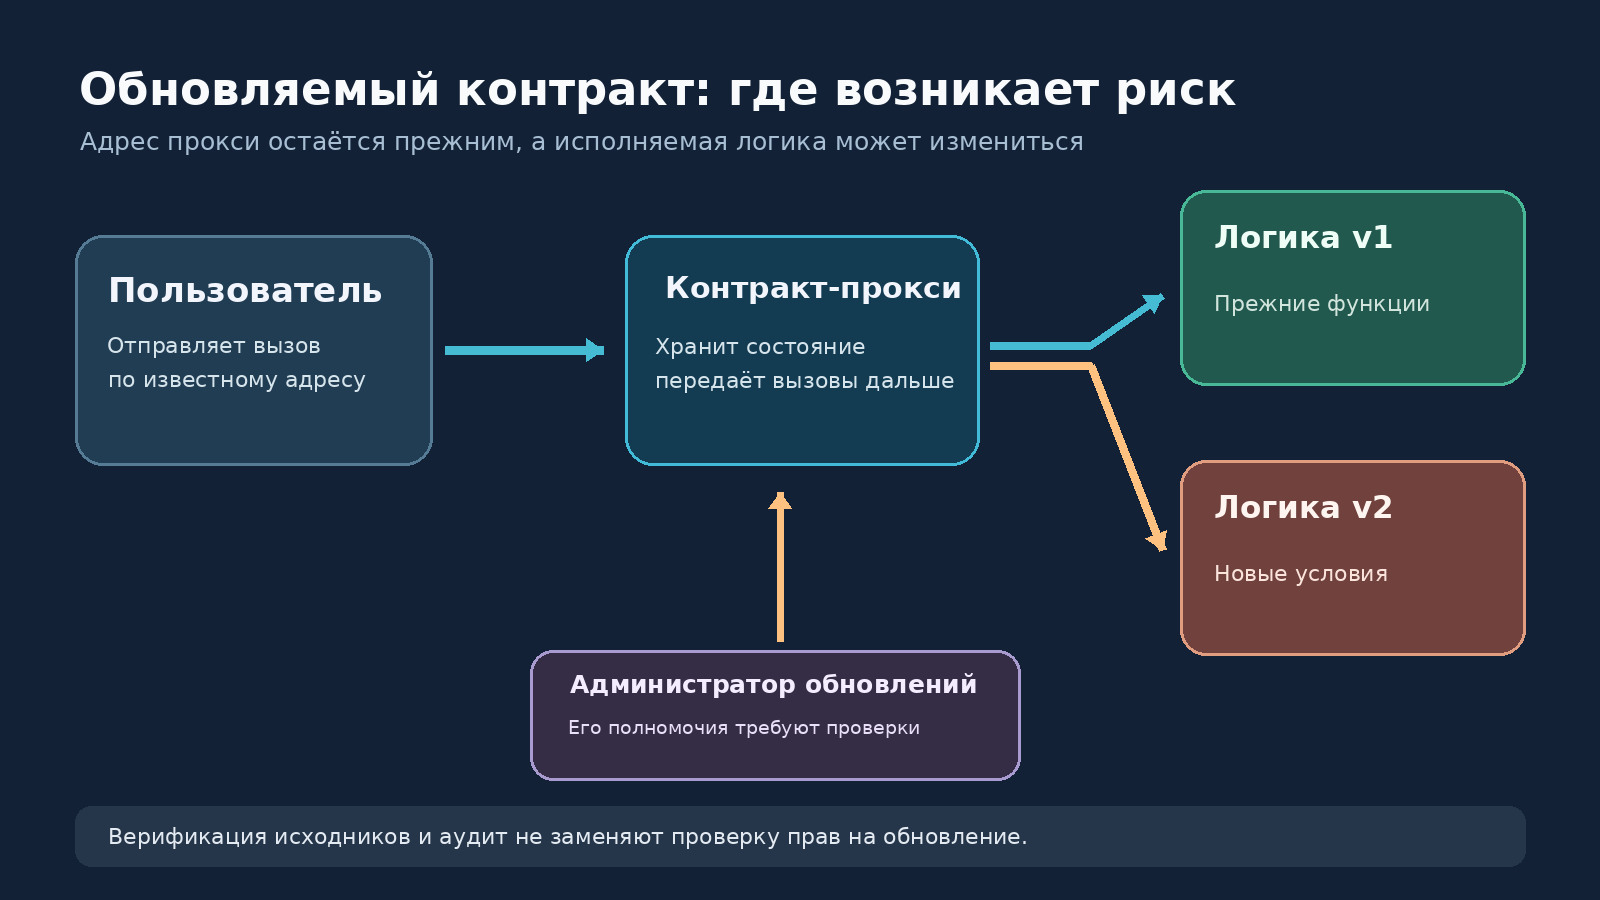
Выражение «код неизменяем» требует уточнения. Код развёрнутого контракта обычно не редактируется как файл на обычном сервере. Однако некоторые системы специально строятся так, чтобы пользователь обращался к адресу прокси, а прокси передавал исполнение другой реализации. Если обладатель прав обновления заменит реализацию, поведение системы может измениться без смены основного адреса, который видит пользователь.
Обновляемость нужна не только злоумышленникам. Она позволяет исправлять ошибки или добавлять функции. Но она создаёт важный риск доверия: кто контролирует обновление, сколько подписей нужно, существует ли временная задержка, может ли команда остановить операции? Даже публичный аудит старой реализации не подтверждает безопасность новой. Доверие к протоколу зависит от полномочий администраторов и механизма их контроля.
Иногда контракты предусматривают аварийную паузу, чёрный список адресов, ограничение переводов или возможность дополнительного выпуска токенов. Такие функции могут иметь законные причины, но меняют профиль рисков. Поэтому фраза «мы не можем ничего поменять» должна подкрепляться техническими данными, а не маркетинговым заявлением.
Как проверить смарт-контракт на безопасность: пошаговый алгоритм
Шаг 1. Установить правильную сеть и адрес. Начните с адреса из официальной документации проекта. Проверьте, что сеть и актив совпадают с тем, что вы собираетесь использовать. Похожий логотип или тикер не доказывают подлинность контракта.
Шаг 2. Разобраться с назначением функции. Для перевода, покупки токена, обмена и выдачи разрешения нужны разные действия. Если интерфейс предлагает «обновить кошелёк» и просит подтверждение непонятной функции, не подписывайте её, пока не установите последствия.
Шаг 3. Посмотреть исходный код и структуру обновлений. Опубликованный и верифицированный код полезен для проверки, но не является сертификатом безопасности. Изучите существование прокси, адрес реализации, историю обновлений и права администратора. Даже простой по виду контракт может опираться на другие внешние контракты.
Шаг 4. Проверить специальные полномочия. Кто может изменять комиссии, добавлять адреса в блок-лист, выпускать новые монеты, останавливать переводы или выводить средства? Оцените, какие из полномочий реально влияют на ваше взаимодействие. Анонимность команды сама по себе не доказывает мошенничество, но увеличивает сложность независимой оценки.
Шаг 5. Изучить аудит и его границы. Аудиторский отчёт должен относиться к конкретной версии кода. Проверьте дату, охват проверки, выводы, исправления и повторную верификацию. Слово «аудировано» без подтверждённого отчёта малоинформативно, а аудит не может гарантировать отсутствие всех уязвимостей.
Шаг 6. Оценить контекст. Даже технически исправный контракт может работать с малоликвидным активом, зависеть от оракула или содержать экономически опасные правила. Для оценки обмена посмотрите глубину ликвидности, состав резервов и ограничения продажи. Об этом подробнее - в материале как работает DEX-биржа.
Шаг 7. Проверить права перед подписью. Сверьте адрес spender, величину разрешения, токен, цепочку, получателя, предполагаемые комиссии и итоговый результат. При сомнениях лучше отказаться от операции, чем подтверждать её ради получения бонуса или участия в срочной раздаче.
Какие ошибки и уязвимости встречаются в смарт-контрактах
Одна группа - ошибки в логике доступа. Если важную функцию способен вызвать не только администратор, но и посторонний пользователь, это может привести к изменению критических параметров или потере средств. Другая - проблемы взаимодействия с внешними контрактами: разработчик предполагает одно поведение, а вызываемый код действует иначе. Есть также уязвимости, связанные с повторными вызовами, округлением чисел, неверной оценкой обеспечения и нестабильными внешними данными.
Но пользователям важны не названия классов ошибок сами по себе, а их последствия. Контракт может некорректно рассчитывать вознаграждение; разрешать обойти лимит вывода; доверять уязвимому оракулу; замораживать чужие токены; допускать подмену реализации. Даже исправление одной найденной уязвимости не означает, что остальные компоненты системы безопасны.
Некоторые схемы вообще не требуют ошибки кода: команда просто использует официально предусмотренные права для вывода ликвидности или изменения правил. Это один из механизмов рагпула. При выборе нового токена проверяйте не только контракт, но и управление резервами, концентрацию владения и историю команды. Безопасный код и безопасный экономический проект - разные характеристики.
Как взаимодействовать со смарт-контрактом через кошелёк
Первый контакт с dApp начинается с проверки сайта. Официальный адрес следует открывать из доверенного источника, а не через случайное рекламное объявление или сообщение в чате. Перед подключением кошелька убедитесь, что сеть соответствует приложению. Подключение не должно требовать раскрытия сид-фразы или приватного ключа. Если сайт просит ввести секретные данные «для синхронизации», это признак опасной схемы.
Далее прочтите, какое действие предлагается. Read-вызов может просто показать информацию. Write-вызов изменяет состояние блокчейна и обычно требует комиссии. Подпись сообщения может быть бесплатной по газу, но всё равно предоставлять права, если данные сообщения имеют соответствующий смысл. Особенно осторожно относитесь к делегированию полномочий и одобрению списаний токенов.
При первом использовании незнакомого приложения разумно выделить отдельный кошелёк с небольшим балансом и провести проверку результата. Однако пробная транзакция не гарантирует, что будущая операция будет безопасной: контракт способен вести себя иначе при других суммах, условиях или после обновления. Не храните все долгосрочные накопления на аккаунте, который регулярно взаимодействует с экспериментальными протоколами.
После операции проверьте результат по хешу, а не только по сообщению интерфейса. При необходимости отдельно отзовите оставшиеся разрешения; отключение сайта от кошелька само по себе не обязано обнулить allowance. Не подписывайте повторный запрос, пока не выясните, что именно случилось с первым.
Смарт-контракты в разных сетях: Ethereum, TRON, Layer 2
Термин «смарт-контракт» не ограничивается Ethereum. Некоторые сети поддерживают совместимые с EVM механизмы исполнения, другие используют собственную виртуальную машину или особую модель программирования. В TRON, например, существуют токены TRC-20, которые работают по правилам своего блокчейна. Поэтому привычные слова transfer и approve ещё не означают одинаковые комиссии, адреса и способы восстановления ошибки.
На Layer 2 Ethereum операции могут выполняться в отдельной среде с последующей публикацией или фиксацией данных на основной сети. Комиссии и свойства окончательности зависят от конкретного решения. При переводе токенов между сетями возникает дополнительная инфраструктура мостов, которая сама имеет правила и риски. Это не просто «смена переключателя сети» в интерфейсе кошелька.
Если один и тот же актив представлен в нескольких сетях, проверяйте, кто его выпустил, как реализовано обеспечение, какие контракты используются и какая процедура предусмотрена для вывода. Нельзя считать все токены с надписью USDT технически и юридически одним и тем же активом независимо от блокчейна.
Смарт-контракт USDT: на что обращать внимание
Когда говорят «смарт-контракт USDT», обычно имеют в виду токеновый контракт в конкретной сети. В Ethereum USDT - токен, операции с которым проходят через соответствующую программную реализацию. В TRON используется другая инфраструктура и другая структура сетевых платежей. Для пользователя это означает необходимость совместить сеть отправителя, сеть получателя и правильный адрес контракта.
Имеет значение также полномочие эмитента. Некоторые крупные стейблкоины предусматривают административные функции и механизмы ограничения операций определённых адресов. Наличие таких механизмов не обязательно означает мошенничество, но существенно отличает централизованно управляемые активы от монет вроде ETH. Поэтому пользователь должен понимать, что код задаёт правила обращения, а эмитент может сохранять определённые административные возможности.
Не добавляйте токен в кошелёк по адресу, случайно найденному в комментариях. Даже если баланс отображается правильно, поддельные токены могут внешне полностью копировать название и символ оригинала. Критически важен именно проверенный контракт в правильном блокчейне. Для более широкого контекста полезно руководство BarbadosNews что такое стейблкоины и чем обеспечены USDT и USDC.
Пример: что произойдёт, если автоматическое условие не выполнилось
Предположим, пользователь отправляет заявку на обмен 500 условных единиц токена A на токен B. В интерфейсе указана цена, рассчитанная несколько секунд назад. К моменту исполнения ликвидность изменилась, и фактический курс оказывается хуже выбранного пользователем порога. В корректно настроенной функции с проверкой минимального выхода обмен будет отклонён, а средства обычно останутся на исходном балансе в рамках отменённого изменения состояния. Но комиссия за попытку исполнения может списаться.
Теперь другой случай: пользователь разрешил неизвестному контракту расходовать 10 000 единиц токена A и затем отменил первую заявку на обмен. Отмена обмена не обязательно удаляет уже выданное разрешение. Если approve был выполнен отдельной транзакцией, allowance продолжает действовать, пока его не изменят или пока не сработают особенности конкретного токена. В результате пользователь может ошибочно считать, что «операция отменена полностью».
Это принципиальная причина проверять операции по отдельности. Даже если интерфейс объединяет шаги в один мастер, блокчейн показывает фактические транзакции, события и состояние. Удобство приложения не отменяет необходимости понимать, какие права были выданы.
Где заканчивается автоматизация: оракулы и внешние данные
Смарт-контракт не видит автоматически, какая погода в городе, сколько стоит акция на внешней бирже или доставлен ли товар покупателю. Для подобных задач используются оракулы и иные способы передачи данных в блокчейн. Если источник даёт ошибочный результат, программа может добросовестно выполнить неверное экономическое условие.
Это особенно важно в кредитовании и производных инструментах. Цена обеспечения может определяться внешним потоком данных; если поток запаздывает или подвергается манипуляции, контракт способен ликвидировать позицию не так, как ожидал пользователь. Некоторые протоколы используют несколько источников и защитные механизмы, но ни один метод не исключает риск полностью.
Именно поэтому объяснение «контракт сам всё проверит» слишком упрощает реальность. Нужно спросить: какие данные доступны коду, кому принадлежат права обновления, каким источникам доверяет программа и какой результат она обеспечивает при ошибке источника? Эти вопросы помогают отделить техническую надёжность исполнения от надёжности всей финансовой конструкции.
Частые ошибки пользователей
Первая ошибка - путать публичный адрес токена с адресом своего кошелька. Вторая - проверять название актива, не проверяя контракт и сеть. Третья - считать, что разрешение approve расходует деньги немедленно, а потому «если баланс не изменился, опасности нет». На практике большой allowance может пережить завершение отдельных сделок.
Четвёртая ошибка - считать верификацию исходного кода доказательством аудита. Пятая - не выяснять, можно ли обновить реализацию по доверенному адресу. Шестая - ориентироваться на примерную комиссию из старого обзора вместо актуальной оценки кошелька. Седьмая - ждать, что неудачная транзакция всегда будет бесплатной.
Наконец, пользователь может сосредоточиться только на безопасности контракта, забыв о ликвидности токена, реальных правах на актив и зависимости от внешнего сервиса. Понимание этих различий полезнее обещаний «100% защищённого DeFi». Для новых проектов принцип осторожности особенно важен: отсутствие замеченных уязвимостей не равно доказанному отсутствию рисков.
FAQ: вопросы о смарт-контрактах
Смарт-контракт - это криптовалюта?
Нет. Смарт-контракт - программа в блокчейне, а криптовалюта или токен - актив. При этом токен может учитываться именно смарт-контрактом, как это происходит со многими токенами ERC-20.
Смарт-контракт работает сам по себе?
Он исполняет функции при соответствующих вызовах и по правилам сети. Для периодических действий нередко нужны внешние системы, которые инициируют транзакции; календарь сам по себе не запускает код Ethereum.
Как найти адрес смарт-контракта токена?
Сверьте официальную информацию эмитента, правильную сеть и полный адрес с обозревателем блокчейна. Не полагайтесь исключительно на название актива или результат поиска.
Чем отличается смарт-контракт от блокчейна?
Блокчейн - инфраструктура хранения и согласования состояния, а смарт-контракт - исполняемая программа, работающая в поддерживающей его сети. Один блокчейн может содержать огромное число контрактов.
Можно ли получить прибыль с помощью смарт-контракта?
Контракт может реализовать финансовый продукт, но доход не гарантирован. Реальная прибыль зависит от условий протокола, ликвидности, комиссий и рыночной цены; возможны потери.
Все ли смарт-контракты публичны?
В публичных сетях код исполнения и транзакции доступны для анализа в той или иной форме, но читаемый исходный код не всегда опубликован. Кроме того, интерфейсы и внешние данные могут оставаться централизованными.
Что значит verified contract?
Обычно речь о сопоставлении опубликованного исходного кода с развёрнутым байткодом. Это помогает изучать программу, но само по себе не доказывает её безопасность и не заменяет аудит.
Может ли смарт-контракт списать токены без подтверждения новой транзакции владельца?
Если владелец ранее выдал действующее разрешение на расходование, уполномоченный spender может инициировать списание в пределах allowance по правилам токена. Поэтому важно периодически проверять и отзывать ненужные разрешения.
Почему за неудачный вызов платят газ?
Сеть уже выполнила вычислительную работу до ошибки. Хотя ожидаемое изменение состояния отменяется, ресурсы, израсходованные при исполнении транзакции, обычно оплачиваются.
В чём разница между approve и transfer?
approve устанавливает лимит, который разрешено расходовать указанному адресу. transfer выполняет непосредственный перевод токенов. Разрешение может сохраняться и после завершения отдельного обмена.
Можно ли изменить смарт-контракт?
Уже развёрнутый код не редактируют как обычный файл, но некоторые архитектуры используют прокси, позволяющие уполномоченной стороне менять реализацию. Перед взаимодействием проверьте такие полномочия.
Если контракт прошёл аудит, безопасно ли его использовать?
Аудит снижает неопределённость по проверенному коду, но не устраняет все технические, экономические и операционные риски. Важны дата аудита, конкретная версия, обновления и зависимые компоненты.
Итог: как разумно пользоваться смарт-контрактами
Смарт-контракт - это способ исполнять заранее записанные цифровые правила в блокчейне. Он позволяет запускать обмены, выпуск токенов, кредитование, распределение средств и многие другие процессы, но не отменяет проверку адресов, разрешений, администраторов и экономических условий.
Перед взаимодействием определите сеть и настоящий контракт, выясните назначение функции и величину разрешения, проверьте стоимость газа и ожидаемый результат, затем посмотрите фактическое исполнение по хешу транзакции. Если проект новый или условия неясны, отказ от подписи может быть самым рациональным решением. А для систематического обучения основам блокчейна и Web3 используйте соответствующий раздел Криптоакадемии BarbadosNews.
