 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
24 октября 2026 года разработчики Bitcoin-кошелька Electrum раскрыли уязвимость высокого уровня опасности: вредоносный сервер мог подменить запись о только что отправленном переводе. Если пользователь затем пытался ускорить якобы зависшую транзакцию, увеличив комиссию, он мог сам подписать перевод BTC на чужой адрес. Исправление опубликовано в Electrum 4.8.3. В официальном предупреждении описаны два сообщения пользователей, включая один случай потери средств.
Это не взлом сети Bitcoin и не доказательство утечки сид-фраз всех владельцев Electrum. Атака использует конкретный способ обработки неподтверждённых транзакций в старых версиях кошелька. Опасная точка - момент, когда пользователь подписывает изменение комиссии, доверившись показанной приложением истории операций.
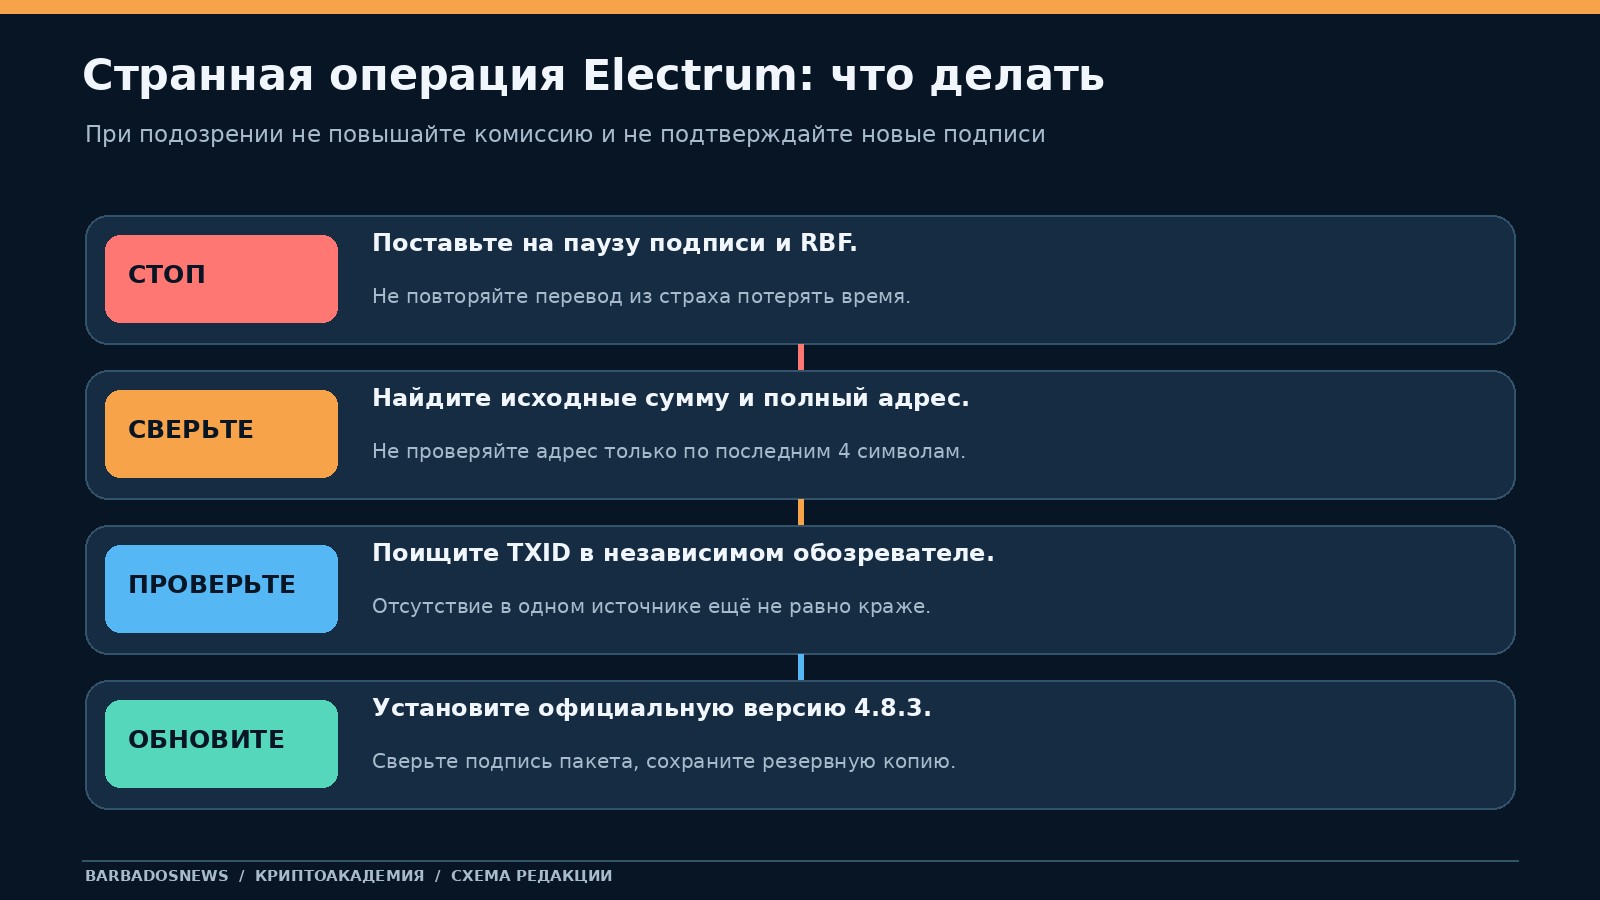
Что сделать сразу: проверьте версию установленного Electrum; если она ниже 4.8.3, воздержитесь от повышения комиссии и других подписаний до обновления, скачанного с официального electrum.org. Перед любой подписью проверяйте полный адрес получателя, сумму, комиссию и остальные выходы операции. Если перевод уже кажется подозрительным, сначала сопоставьте данные с независимым источником, а не нажимайте кнопку ускорения ещё раз.
Что случилось с Electrum 24 октября 2026 года
В официальном уведомлении GHSA-6jp4-8v48-cc5v разработчик SomberNight объяснил механизм атаки и указал версии программы. В списке затронутых - все версии до 4.8.3, исправленная версия - 4.8.3. Исправление появилось в коде до публичного раскрытия: релиз помечен 23 октября, установочные файлы опубликованы 24 октября, тогда же вышло предупреждение.
В первом частном обращении от 11 октября пользователь заметил, что после отправки платежа кошелёк показывает другую, неподтверждённую операцию. Во втором обращении, поступившем 18 октября, человек повысил комиссию такой подставленной операции и потерял средства. В опубликованном уведомлении нет установленной общей суммы ущерба, числа всех пострадавших или списка вредоносных серверов. Поэтому формулировка «все биткоины в Electrum украдены» - неправда.
| Проверяемый факт | Что известно на 25 октября 2026 года |
|---|---|
| Продукт | Bitcoin-кошелёк Electrum |
| Уязвимые версии | Ниже 4.8.3 |
| Исправленная версия | 4.8.3 |
| Публичное раскрытие | 24 октября 2026 года |
| Условия атаки | Вредоносный основной сервер, подменённая неподтверждённая операция и последующая подпись пользователем |
| Подтверждённые сообщения | Два частных сообщения, из них одно о потере средств |
| Утечка сид-фраз | Не подтверждена этим инцидентом |
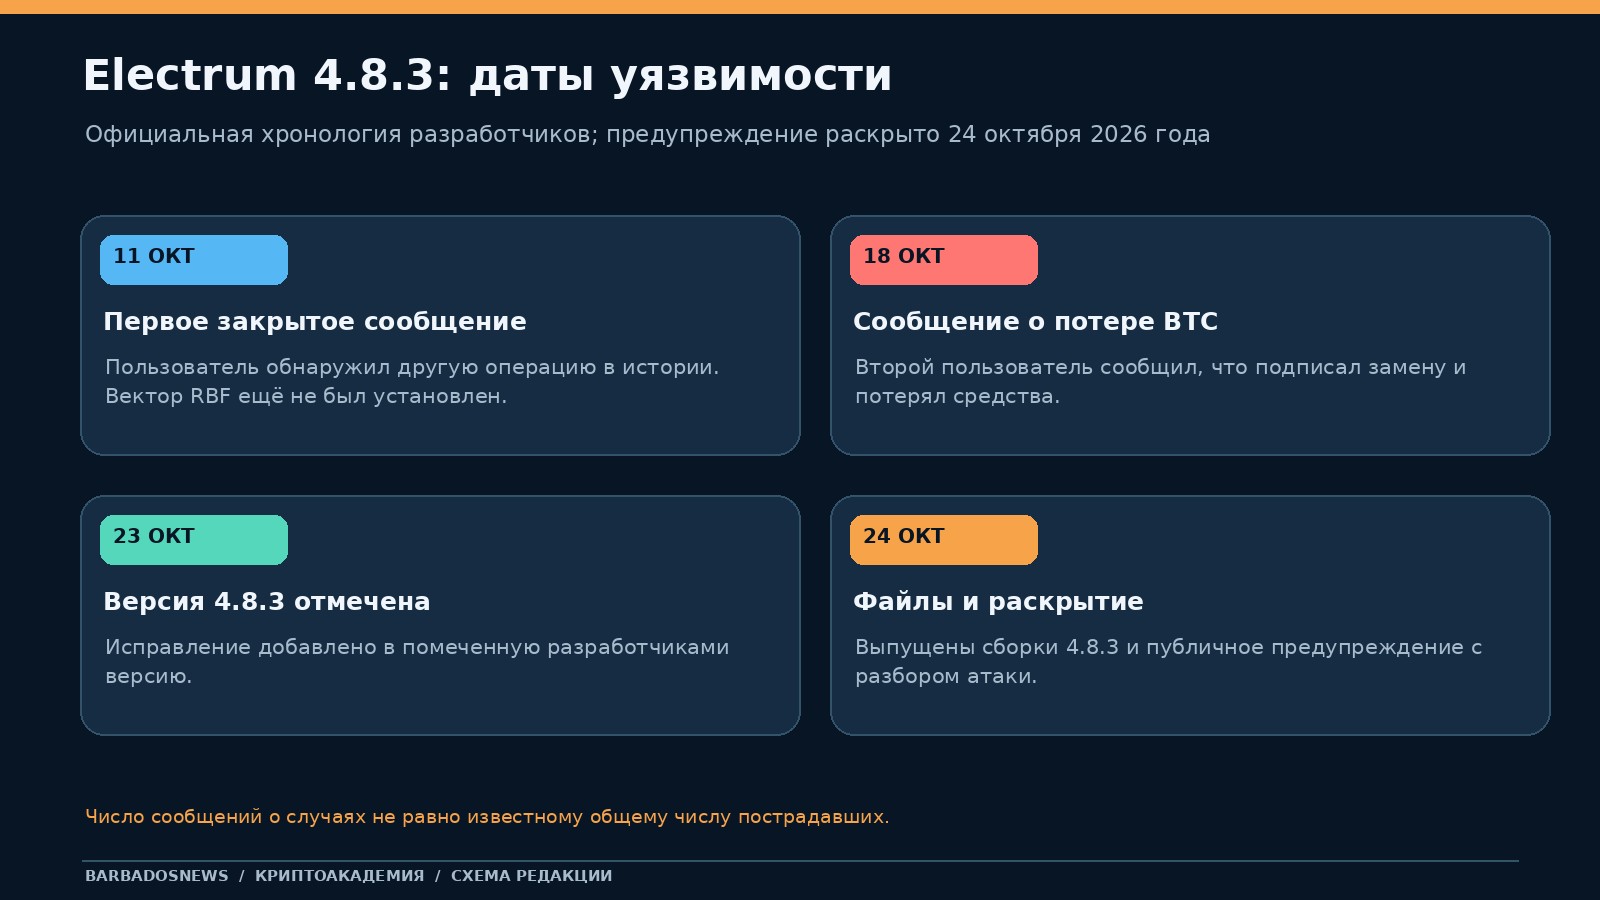
Принципиальный момент: разработчики сообщают, что некоторые серверы уже проводили подобную атаку. Но нет оснований утверждать, что каждый публичный сервер Electrum опасен или что конкретный установленный кошелёк уже был атакован. Риск зависит и от версии, и от соединения, и от действий с транзакцией.
Как работает подмена транзакции: шесть этапов
Electrum - лёгкий Bitcoin-клиент. Для получения актуальной истории операций и информации о неподтверждённых платежах он обращается к специальным серверам. Эта архитектура позволяет обойтись без загрузки всей цепочки блоков, но для данных из мемпула у неё есть особенности доверия. В документации Electrum поясняется, что основной сервер играет особую роль при получении истории и сведений об операциях.
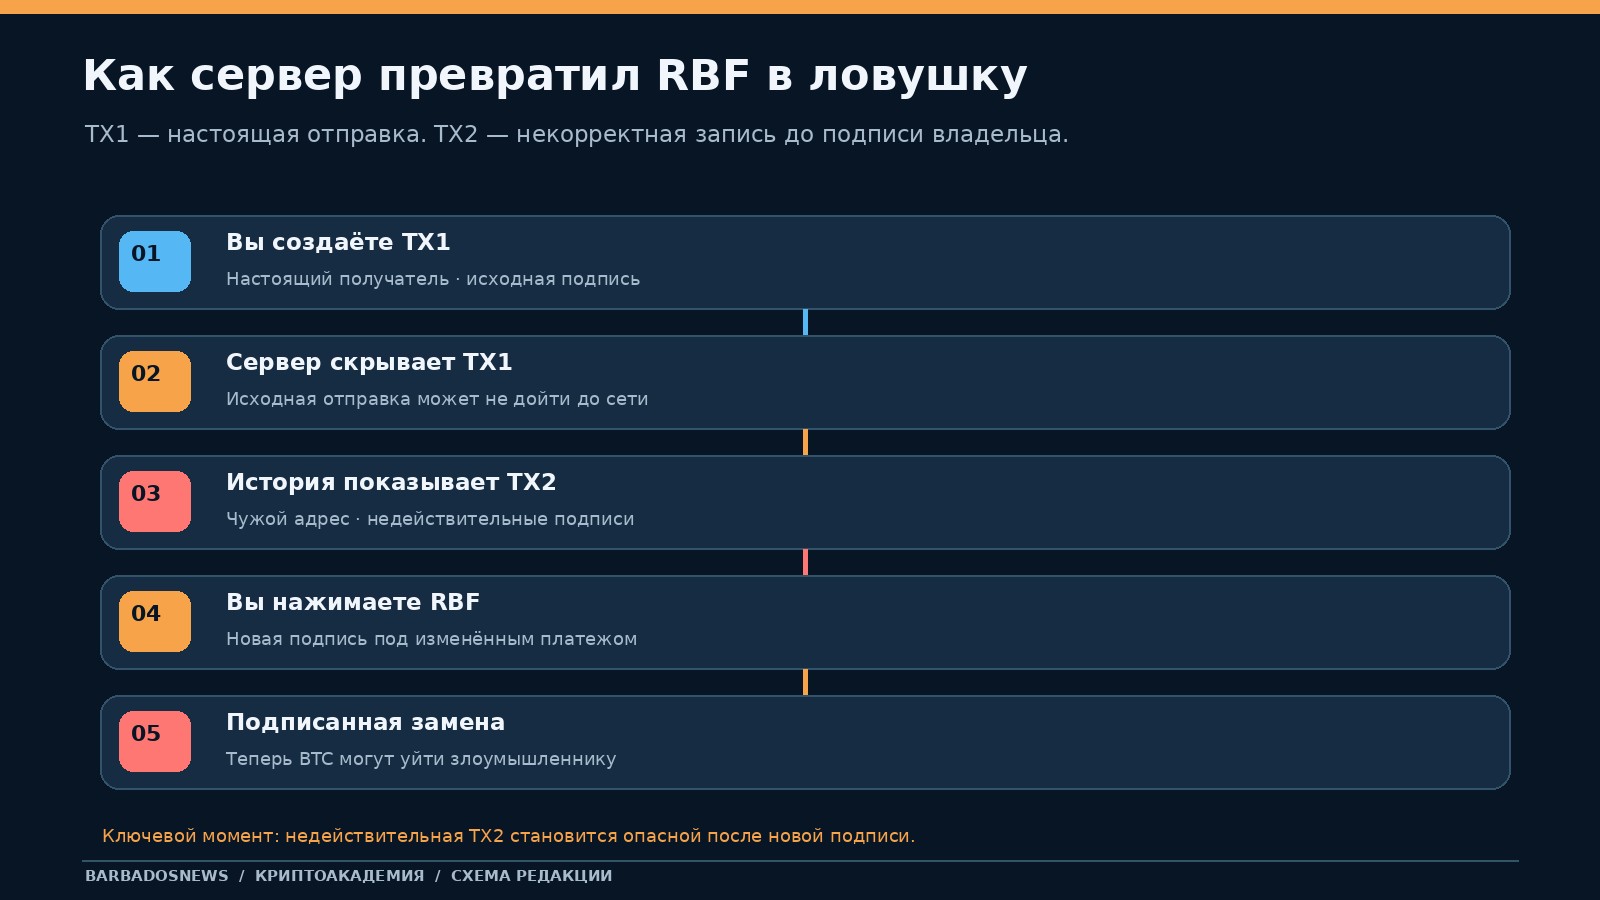
- Пользователь создаёт перевод TX1 на настоящий адрес получателя и подтверждает его в кошельке.
- Вредоносный основной сервер принимает отправку, но не распространяет TX1 в сеть Bitcoin. На других узлах исходный платёж может не появиться.
- Сервер подсовывает кошельку конфликтующую неподтверждённую TX2. В ней выход с оплатой изменён: вместо настоящего получателя стоит адрес злоумышленника.
- У TX2 некорректные криптографические подписи, то есть такая операция сама по себе не могла быть подтверждена сетью. Однако прежняя реализация Electrum не выполняла нужную проверку подписей входов перед отображением этой записи в истории.
- Пользователь видит странный «зависший» платёж, предполагает, что причина в комиссии, и вручную выбирает её повышение - Replace-by-Fee (RBF).
- Программа формирует замену на основе подставленной операции; пользователь подписывает уже действительный платёж с изменённым получателем. Если его распространить и подтвердить, BTC могут уйти злоумышленнику.
Такая схема отличается от обычного фишинга. Злоумышленнику не требовалось убедить человека вводить приватный ключ на сайте. В типичном сценарии пользователь работал с настоящим приложением Electrum. Ошибка находилась в доверии к части неподтверждённой информации, которую мог предоставить сервер.
Почему совпадение последних четырёх символов не спасло
В обоих пользовательских сообщениях, приведённых разработчиками, адрес атакующего был подобран так, чтобы последние четыре символа совпадали с окончанием подлинного адреса получателя. Такое сходство не подтверждает, что адреса одинаковые. Генерация множества адресов с подходящим коротким окончанием возможна, а визуальная проверка только по нескольким символам ненадёжна.
Если интерфейс аппаратного кошелька, программы или телефона показывает адрес частично, сравните данные с независимой заранее сохранённой записью получателя. При крупном переводе полезно подтвердить полный адрес вторым надёжным каналом. Помните и о выходе сдачи: в Bitcoin одна транзакция может содержать несколько выходов, а не только платёж получателю. О том, как это устроено, есть отдельный разбор UTXO, входов и сдачи Bitcoin.
Кому нужно обновиться и что означает версия 4.8.3
Если у вас Electrum ниже 4.8.3, обновление необходимо даже при отсутствии подозрительных транзакций. Наличие исправления в исходном коде само по себе не обновляет уже установленную копию программы. После установки нужно проверить версию именно того приложения, которым вы пользуетесь: иногда на компьютере остаются старый портативный файл и новая программа, и запускается не та копия.
Если уже стоит 4.8.3, описанная схема атаки устранена проверкой подписей собственных входов у неподтверждённых транзакций. Это не означает абсолютной защиты от фишинга, вредоносных расширений, подмены адреса в буфере обмена или другой уязвимости. Разработчики отдельно подчёркивают, что даже после патча кошелёк не выполняет полную проверку всех чужих неподтверждённых входов, как полноценный узел Bitcoin.
Если вы используете собственный или заведомо доверенный Electrum-сервер, официальный текст говорит, что описанный сценарий со злонамеренным сервером вас не затрагивает. Но это не повод отказываться от обновления: исправление полезно и для будущих соединений, изменений настроек и общей защищённости клиента.
Если работаете с аппаратным устройством, всё равно проверяйте смысл операции. Один из описанных случаев касался мультиподписного кошелька с устройствами Trezor. Само физическое подтверждение на устройстве не делает подставленный адрес правильным, если пользователь не сверяет, что подписывает. Подробнее о роли нескольких подписантов - в материале про мультисиг-кошельки.
Как безопасно обновить Electrum до 4.8.3
Обновление не требует передачи сид-фразы постороннему лицу. Для обычной установки новая версия приложения, как правило, открывает существующий файл кошелька, но до изменений стоит убедиться, что у вас есть корректный способ восстановления. Для сложных кошельков с аппаратными устройствами или несколькими подписями одной секретной фразы может быть недостаточно - понадобятся параметры конфигурации и данные всех участников.
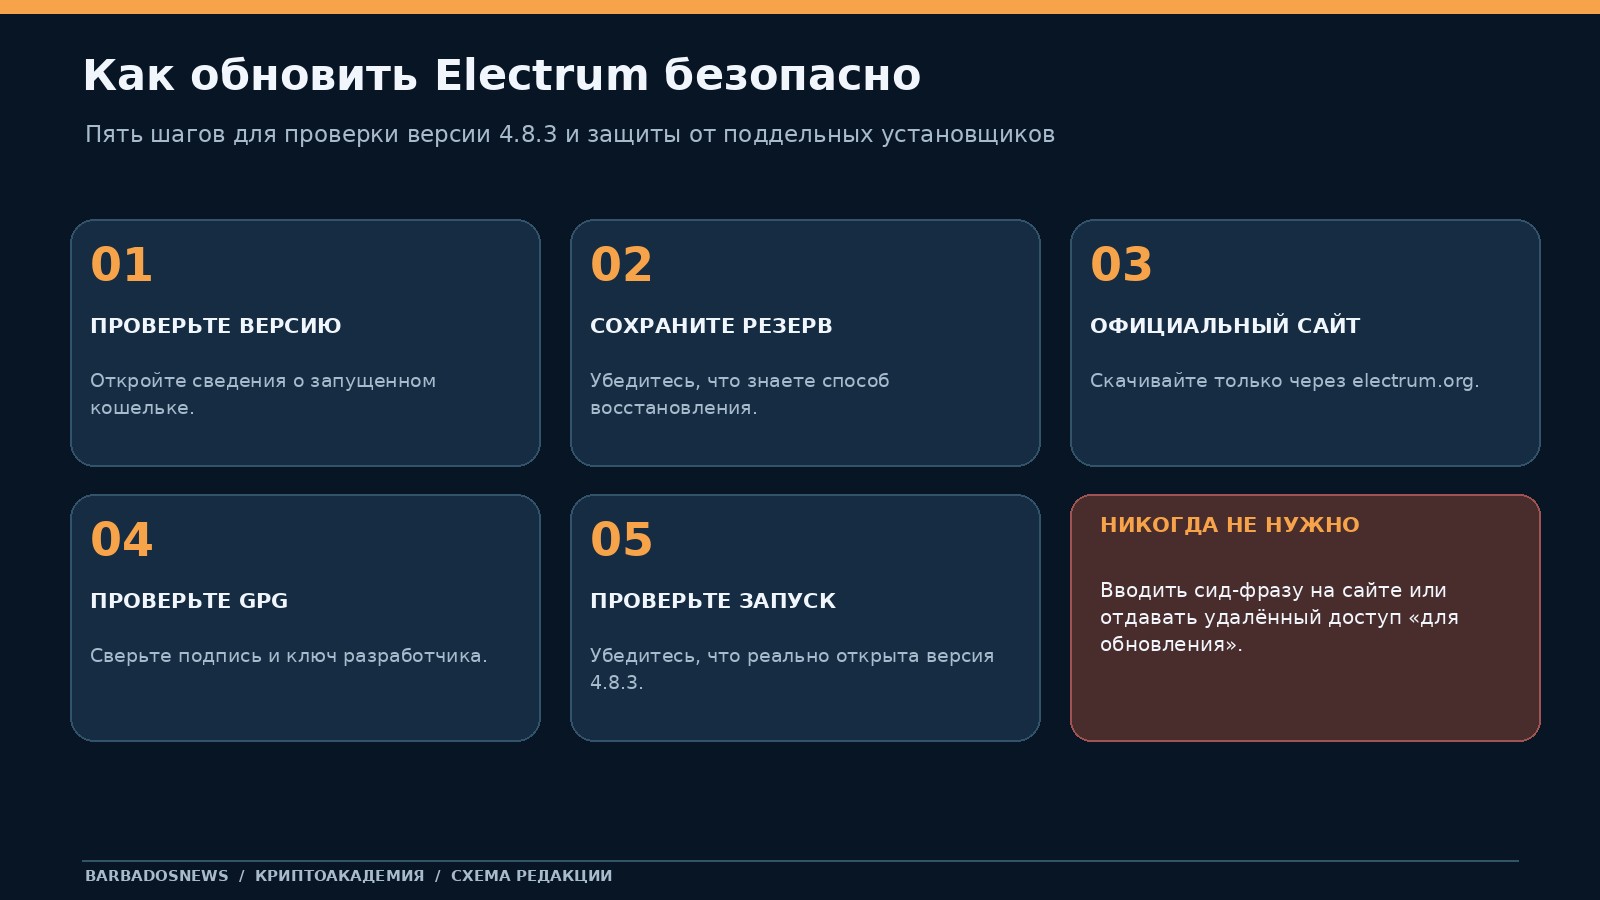
Шаг 1. Определите, какая версия действительно запущена
Откройте Electrum и найдите сведения о версии в меню программы - обычно в разделе Help / About («Справка / О программе»). Названия пунктов могут различаться между системами и сборками. Сравните номер с 4.8.3. Не судите по имени файла на рабочем столе: ярлык способен указывать на старый исполняемый файл.
Если приложение отображает адрес или историю, которые кажутся неправильными, не совершайте новые операции ради эксперимента. Зафиксируйте ситуацию без раскрытия секретов и перейдите к проверке официальной версии.
Шаг 2. Проверьте резервную копию, не раскрывая секреты
Убедитесь, что знаете тип кошелька, место хранения его файла и порядок восстановления. Проверьте, что резервная копия и дополнительная парольная фраза, если она есть, хранятся офлайн. Не вводите слова в формы «проверить Electrum 4.8.3» на случайных сайтах. Если не уверены, как обращаться с резервной фразой, начните с правил хранения сид-фразы и руководства по восстановлению кошелька.
Для мультисиг и аппаратного Electrum отдельно сохраните технические сведения, необходимые для восстановления конфигурации. Нельзя наугад переустанавливать или удалять последний рабочий кошелёк в надежде, что новая версия автоматически найдёт все данные.
Шаг 3. Откройте официальный источник вручную
Наберите в браузере https://electrum.org/ самостоятельно. Не переходите по рекламным результатам, ссылкам из писем «службы безопасности» и сообщениям с предложением срочно скачать патч. На официальном сайте есть установочные файлы и подписи для поддерживаемых платформ. На 25 октября 2026 года в свежем официальном листинге указана версия 4.8.3.
Выбирайте пакет, соответствующий вашей ОС. Путь обновления на Windows, macOS, Linux и Android может отличаться; для Android проверяйте номер опубликованной версии в используемом официальном канале распространения, а не автоматически предполагайте, что сборки на всех площадках появились одновременно. Для неподдерживаемой версии устройства не устанавливайте случайную «модифицированную» сборку.
Шаг 4. Проверьте подлинность файла
Electrum прямо рекомендует проверять GPG-подписи установочных пакетов. На официальном сайте рядом с загрузкой находятся ссылки на файлы подписей и сведения о ключах подписантов. Важно сначала независимо удостовериться в подлинности публичного ключа и его отпечатка: подпись, проверенная ключом, найденным на сомнительном сайте вместе с поддельным файлом, не даёт надёжной гарантии.
При использовании GnuPG для подходящего файла и подписи общая форма проверки выглядит так: gpg --verify файл.asc файл. Реальные имена файлов должны совпадать с загрузкой, а успешный результат должен относиться к проверенному ключу разработчика. Не путайте контрольную сумму файла с цифровой подписью - обычный хеш не удостоверяет автора распространённого файла. Если вы не умеете проверять подписи, не компенсируйте это установкой из неизвестного источника; используйте официальные инструкции.
Шаг 5. Установите обновление и снова проверьте версию
Закройте старое приложение, установите официально подписанную сборку и запустите именно её. Убедитесь, что существующий кошелёк открывается, отображает ожидаемые адреса и сведения о балансе, а раздел «О программе» показывает 4.8.3 или более позднюю версию, содержащую исправление. Не удаляйте резервные копии после успешного запуска и не делайте тестовый перевод на большой сумме ради проверки установки.
Что делать, если Bitcoin-транзакция уже выглядит подозрительно
Самый опасный импульс - немедленно нажать «Увеличить комиссию», чтобы скорее избавиться от неизвестной записи в истории. Если старая версия Electrum показывает расход BTC на незнакомый адрес или внезапно изменила получателя, остановите любые подписи до проверки.
Сначала найдите исходные данные. Сохраните локально время операции, предполагаемый адрес получателя, сумму, показанный TXID и версию программы. Не делитесь скриншотами с видимыми сид-фразами, паролями или приватными ключами. Для диагностики достаточно публичных данных транзакции и технических сведений о приложении.
Затем проверьте наличие TXID в Bitcoin-сети. Используйте независимый обозреватель или собственный узел; не ограничивайтесь информацией того же Electrum-сервера, который мог её подменить. В нашем руководстве подробно объясняется, как проверить Bitcoin-транзакцию по хешу. На BarbadosNews есть также проверка BTC по TXID - она работает с публичными сведениями и не запрашивает секреты кошелька.
Если обозреватель не находит TXID, это не доказывает кражу. Например, в одном из описанных разработчиками случаев настоящий перевод вообще не вышел в сеть, потому что сервер не распространил его. И наоборот: найденная неподтверждённая транзакция ещё не говорит, что она окончательная. Сравните адреса выходов, сумму и статус из нескольких надёжных источников, учитывая задержку распространения.
Если перевод не подписывали повторно, это принципиально отличается от случая, когда уже подписана замена на чужой адрес. Обновление предотвращает дальнейшее использование уязвимого механизма, но не отменяет любую уже подписанную и подтверждённую операцию.
Если подписали подозрительную замену, прекратите любые новые операции, соберите публичные доказательства и проверьте состояние сети. При необходимости обратитесь к компетентному специалисту по Bitcoin-кошелькам по безопасному каналу; не передавайте ему секретные слова или удалённый доступ. Возможность предотвратить подтверждение зависит от конкретной ситуации и не гарантируется, а подтверждённый перевод обычно нельзя отменить обычным запросом в поддержку.
| Что вы видите | Возможное объяснение | Безопасный следующий шаг |
|---|---|---|
| Платёж в истории неожиданно поменял получателя | Подмена записи, интерфейсная ошибка или другая операция | Не подписывать RBF; сверить полный адрес и TXID в независимом источнике |
| TXID нигде не находится | Не распространённая операция, задержка обозревателя или неверный идентификатор | Проверить сеть, полный TXID и второй независимый источник |
| Транзакция существует и ожидает блок | Низкая комиссия или иные ограничения мемпула | После обновления оценить комиссию и детали платежа, не повторять перевод вслепую |
| Отправка уже подтверждена на неправильный адрес | Реальное перемещение средств | Зафиксировать факты; не рассчитывать на отмену подтверждённого перевода |
| На устройстве старый Electrum, но подозрительных платежей нет | Уязвимое ПО без подтверждённой атаки | Проверить резервирование, обновить до исправленной версии |
Что такое RBF и почему повышение комиссии стало опасным
Replace-by-Fee (RBF) - механизм замены неподтверждённой Bitcoin-транзакции другой, оплачивающей более высокую комиссию. Он нужен, когда первоначальная комиссия недостаточна для желаемой скорости подтверждения. В нормальной ситуации кошелёк помогает владельцу пересоздать операцию с соответствующими входами и выходами и предлагает подписать её. Новая операция обычно получает другой TXID, а оригинальная перестаёт быть актуальной после успешной замены.
Сама возможность RBF не является уязвимостью. В описанном инциденте опасным оказался исходный объект, от которого программа строила замену: старый Electrum отображал не то, что пользователь отправил. В результате кнопка, предназначенная для управления комиссией, могла привести к подписанию операции с подменённым получателем. Технические основы RBF опубликованы в справке Bitcoin Core.
Если ваша цель - разобраться, почему транзакции BTC зависают и как их ускоряют, на BarbadosNews уже есть подробная отдельная статья. Здесь важен другой вывод: даже когда ускорение допустимо, нельзя считать повышение комиссии чисто техническим действием без риска для адреса получателя. Любая новая подпись требует отдельной проверки содержания платежа.
Контрольная проверка перед подписью RBF
Сравните полную сумму платежа и весь адрес каждого внешнего получателя с исходными реквизитами. Не полагайтесь только на совпадение последних четырёх символов. Проверьте изменения сдачи и общую комиссию: уменьшение выхода сдачи может быть нормальной частью повышения платы за включение транзакции. Убедитесь, что кошелёк показывает именно предполагаемые входы, выходы и курс комиссии в sat/vB, а не только общую цифру в сатоши. Не подписывайте операцию, если интерфейс не позволяет вам понять, куда фактически отправляются BTC.
Для аппаратного кошелька сверяйте смысл операции и на экране устройства, насколько это позволяет его интерфейс. Отдельно обращайте внимание на сообщения, предлагающие «переотправить исходный BTC» или «проверить безопасность дополнительной транзакцией»: таких универсальных защитных действий не существует.
Чем эта уязвимость отличается от кражи сид-фразы
В обычном сценарии компрометации секретной фразы злоумышленник получает возможность создавать собственные подписи и тратить монеты без дальнейших действий владельца. В инциденте Electrum 2026 года предупреждение описывает другой путь: клиенту показывали некорректную неподтверждённую операцию и добивались, чтобы сам владелец подписал её замену при повышении комиссии.
Поэтому рекомендация «всем срочно перенести BTC на новый адрес» не следует напрямую из опубликованного описания. Если нет признаков утечки ключа, основной шаг - исправить программу и осторожно проверять операции. А если фраза действительно была передана постороннему лицу, одно обновление ПО её не обезопасит: потребуется отдельный план смены ключей и переноса активов. Разницу между типами доступа подробно объясняет материал о приватных и публичных ключах.
Это также не проблема «всех аппаратных кошельков»: аппаратное устройство защищает секретную часть подписи от обычного компьютера, но не может проверить человеческое намерение, если пользователь одобряет неверный платёж. Для крупных сумм полезно комбинировать аппаратное подтверждение, чёткую адресную книгу и раздельное хранение ключей в холодном кошельке.
Мог ли сервер подменить уже подтверждённую транзакцию
Уязвимость касалась обработки неподтверждённых операций, получаемых через сервер. Изменить запись, надёжно включённую в Bitcoin-блокчейн и проверенную правилами сети, тем же способом нельзя. Вредоносный Electrum-сервер мог вводить пользователя в заблуждение относительно того, что ещё не подтверждено; он не переписывал блоки Bitcoin и не извлекал приватный ключ из публичного адреса.
Независимая проверка полезна именно для разграничения трёх состояний: клиент показывает локальную запись, публичная сеть знает неподтверждённую операцию, транзакция уже находится в блоке. Это разные степени подтверждения. Более подробно базовые механизмы переводов и подтверждений объяснены в учебной статье «Биткоин: что это такое и как работает BTC» и в проверке статуса кошелька и перевода.
Почему нельзя скачивать «исправленный Electrum» из сообщений
За громкими предупреждениями о взломах обычно следуют фишинговые копии сайтов, приложения с похожим названием и предложения «восстановить украденные BTC». Злоумышленники способны использовать реальную новость, чтобы выдать собственный установщик за официальную версию 4.8.3. Само имя файла Electrum-4.8.3 ничего не доказывает.
Проверяйте адрес сайта самостоятельно и по возможности криптографическую подпись файла. Не передавайте фразу восстановления оператору чата, не разрешайте удалённый доступ «для обновления» и не подписывайте сообщения ради проверки версии приложения. Проект Electrum на официальном сайте указывает, что не оказывает частную поддержку пользователей, и предупреждает о самозванцах.
Если нашли в поиске «Electrum для USDT» или «вернуть украденные биткоины по TXID», не переносите автоматически инструкции из другой сети: оригинальный Electrum предназначен для Bitcoin, а публичный TXID не является ключом доступа. Подробнее о безопасном создании криптокошелька рассказывает отдельный учебный материал.
Частые вопросы об Electrum 4.8.3
Нужно ли менять сид-фразу после обновления Electrum?
Из официального описания этой конкретной уязвимости не следует массовая утечка секретных фраз. Если нет других признаков компрометации, нужно обновить клиент и проверить подозрительные операции. Если слова когда-либо раскрывались посторонним, это отдельный риск, который обновление не устраняет.
Electrum 4.8.3 уже безопасен?
Исправление закрывает описанную цепочку подмены неподтверждённого расхода при RBF. Оно не гарантирует защиты от всех возможных атак, поэтому сохраняются правила проверки адресов, подлинности установочного файла, резервирования и контроля подписей.
Если я только получаю Bitcoin, меня могут обокрасть этим способом?
Описанная разработчиками цепочка предполагает, что пользователь сам подписывает замену неподтверждённой исходящей операции. Но для входящих неподтверждённых платежей всё равно важно подтверждение в сети; их достоверность не следует выводить только из истории старого клиента.
Можно ли пользоваться Electrum без своего сервера?
Да. Электрум изначально работает с внешними серверами. Однако пользоваться устаревшей версией на случайном публичном сервере небезопасно. Обновление до 4.8.3 и проверка подписываемых переводов - первоочередные меры.
Может ли злоумышленник украсть BTC, если я не повышал комиссию?
Именно описанный в уведомлении способ потери требовал, чтобы человек подписал замену подставленной операции. Не следует утверждать, что любое подключение к вредоносному серверу автоматически расходует средства. Но подозрительные операции необходимо проверять, а уязвимую версию - обновить.
Почему после RBF меняется TXID?
Потому что заменяющая операция отличается от первоначальной: меняются данные транзакции и её хеш. Смена TXID сама по себе не означает атаку; важнее, какие входы, выходы, суммы и адреса содержатся в заменяющей операции.
Как понять, что Bitcoin-транзакция действительно отправлена?
Проверьте полный TXID через независимый источник той же сети и обратите внимание на статус. Отсутствие операции в одном обозревателе ещё не окончательное доказательство: возможны задержки и ошибки ввода. Если операция подтверждена блоком, её статус отличается от локальной строки в истории кошелька.
Вернут ли разработчики Electrum деньги пострадавшим?
Официальное уведомление об исправлении не содержит универсального механизма компенсации или возврата BTC. Любые обещания «восстановить транзакцию через поддержку» за предоплату или после передачи сид-фразы следует считать подозрительными.
Как часто проверять обновления Bitcoin-кошелька?
Регулярно через официальные каналы проекта, особенно после публичных предупреждений безопасности. Не откладывайте исправления высокого уровня опасности и не используйте случайные сборки лишь потому, что они предлагают обновление раньше привычного магазина приложений.
Что важно запомнить
Проблема Electrum - не в «небезопасности Bitcoin» и не в самой функции Replace-by-Fee. Уязвимость возникала, когда старый клиент принимал подставленную сервером запись о неподтверждённой операции, а пользователь затем подписывал её замену. Поэтому правильная последовательность на 25 октября 2026 года проста: проверить версию, безопасно перейти на Electrum 4.8.3, сверять целиком получателей и суммы при любой подписи и отдельно проверять подозрительные TXID.
Основные первоисточники: официальное предупреждение разработчиков Electrum, официальный сайт и загрузки, FAQ о доверии к серверам, объяснение RBF от Bitcoin Core.
Материал подготовлен Криптоакадемией BarbadosNews по состоянию на 25 октября 2026 года. Он не является гарантией восстановления средств или персональной финансовой рекомендацией. Интерфейсы программ и доступность обновлений для отдельных платформ могут меняться.
