 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
24 октября 2026 года производитель аппаратных криптокошельков Keystone сообщил об утечке данных покупателей. По заявлению компании, посторонний получил имена, контактные данные, адреса доставки и сведения о заказах. При этом производитель утверждает, что сид-фразы, приватные ключи, пароли самих кошельков и платёжные реквизиты не были затронуты. Главный риск для владельца - не автоматическое списание криптовалюты, а мошенническое сообщение или посылка, составленные с использованием настоящих сведений о покупке.
Если у вас Keystone 3 Pro или другая модель бренда, не вводите фразу восстановления по ссылке из письма и не настраивайте неожиданно полученное устройство. Сам по себе факт покупки в скомпрометированном магазине не означает, что нужно немедленно переводить BTC или USDT. Сначала оцените, какая информация могла раскрыться и совершали ли вы действия по чужим указаниям.
Ниже - разбор официального объявления, реалистичных сценариев фишинга и конкретный порядок защиты. Данные актуальны на 25 октября 2026 года: расследование инцидента не завершено, а полный технический отчёт Keystone ещё не опубликован.
Что произошло с Keystone 20-24 октября 2026 года
Keystone выпускает аппаратные кошельки, в которых секретные ключи остаются под контролем владельца. Устройства используют отдельный экран и, в поддерживаемых сценариях, QR-коды для взаимодействия с программными кошельками. Но даже хорошо изолированный ключ не защищает автоматически базу интернет-магазина, где при покупке указывают имя, телефон и адрес доставки.
По официальному сообщению Keystone в X компания 20 октября обнаружила несанкционированный доступ к своему сайту. После проверки активности API вместе с Shopify 23 октября подтвердила, что стороннее лицо получило сведения о доставке заказов. 24 октября производитель публично предупредил покупателей и сообщил, что начал отправлять уведомления затронутым клиентам.
Keystone заявила, что закрыла несанкционированный доступ, исправила выявленную уязвимость и начала расследование. Обещан более подробный отчёт. Независимая проверка всех аспектов инцидента на дату подготовки материала не опубликована. Подтверждение факта просмотра API-активности с Shopify не означает, что была взломана сама платформа Shopify: конкретный способ проникновения пока неизвестен.
На 25 октября не раскрыты полный временной диапазон затронутых заказов, число пострадавших покупателей и распределение по странам. Поэтому нельзя ответственно утверждать, что «утекли данные каждого пользователя Keystone» или, наоборот, что конкретный старый заказ точно не затронут. По данным отчёта crypto.news, эти вопросы остаются открытыми.
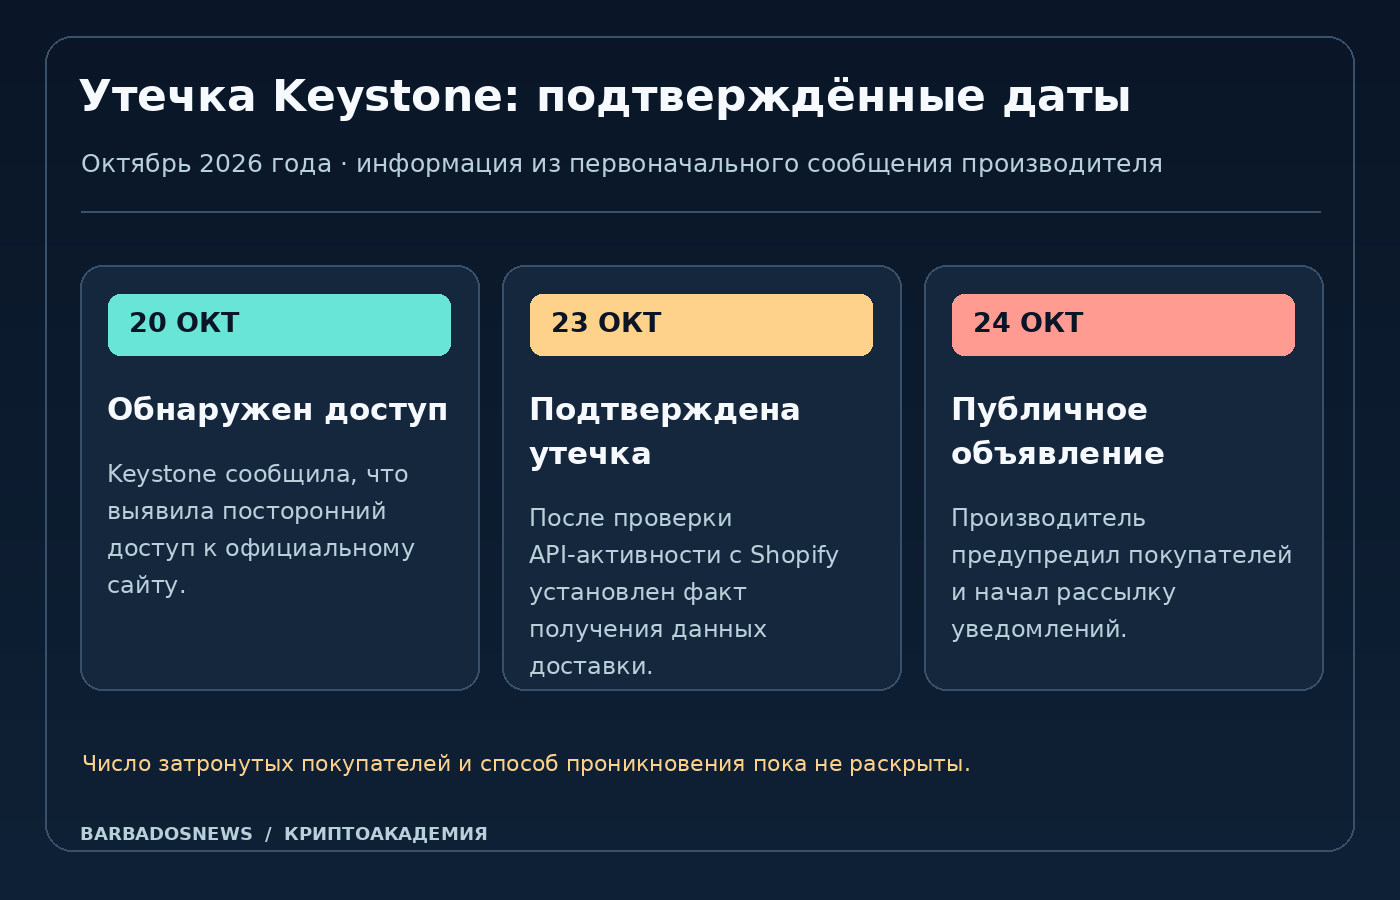
Какие данные покупателей утекли, а какие, по заявлению компании, нет
В исходном предупреждении Keystone перечислила категории сведений, к которым получил доступ посторонний. Это имена, контактные данные, адреса доставки и информация о заказах - товары и цены. Например, такой набор позволяет составить сообщение с правильной моделью устройства и точным адресом получателя, даже если злоумышленник ничего не знает о балансах его блокчейн-адресов.
При этом Keystone утверждает, что данные банковских карт и счетов, сид-фразы, приватные ключи и пароли устройств не были раскрыты. Это важное различие. Корректнее писать «по заявлению производителя не затронуты», а не выдавать предварительную оценку за доказательство, что никакие другие данные не могли быть получены.
| Сведения | Статус по сообщению Keystone | Практический риск |
|---|---|---|
| Имя, контакт, адрес доставки | Сообщено о раскрытии | Адресный фишинг, звонки, письма, риск нарушения приватности |
| Модель купленного устройства и цена | Сообщено о раскрытии | Правдоподобное предложение «замены» и ложная техподдержка |
| Реквизиты банковской карты и счёта | Компания заявляет, что не затронуты | Не следует без подтверждения сообщать об утечке карт |
| Сид-фраза, приватный ключ, пароль кошелька | Компания заявляет, что не затронуты | Не означает отсутствия риска последующего выманивания секрета |
Разница принципиальна: адрес доставки не равен приватному ключу. Если мошенник знает, что человек купил Keystone 3 Pro, он не получает от этого возможность подписывать транзакции. Но он может воспользоваться доверием к отправителю, который называет личные сведения, чтобы склонить владельца к раскрытию фразы восстановления.
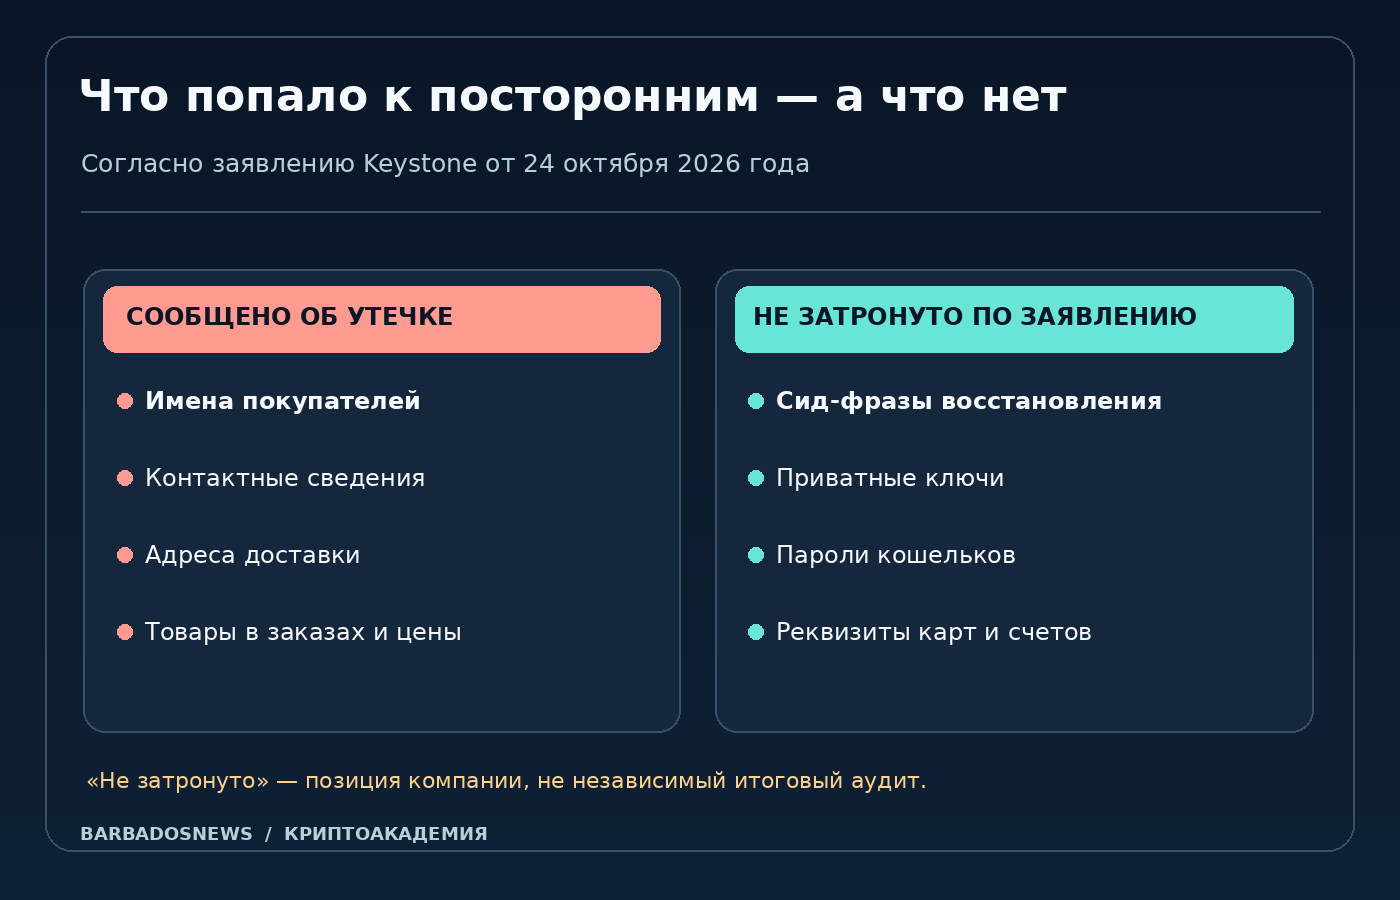
Почему утечка адреса доставки особенно чувствительна для владельца криптовалюты
Покупка аппаратного кошелька может косвенно сообщать третьему лицу о том, что человек владеет криптовалютой или планирует её хранить. Но покупка не доказывает наличие крупного баланса: устройство могло быть подарком, учебным инструментом или вовсе не использоваться. Нельзя делать вывод о размере активов из цены заказанного кошелька.
Проблема в другом. При обычном массовом фишинге письмо часто начинается с абстрактного «ваш аккаунт заблокирован». После утечки заказа злоумышленник может написать с обращением по имени, указать конкретную модель, дату покупки или реальный город доставки. Получатель склонен считать такие детали подтверждением подлинности. В действительности эти сведения могли быть частью похищенного набора.
Адресный риск не ограничивается почтой. Подозрительный собеседник может позвонить и представиться курьером, отправить SMS о замене устройства или прислать бумажное уведомление со знакомым логотипом. Указание настоящего адреса в письме не доказывает, что отправитель - Keystone. Современное оборудование для печати и доставки позволяет подготовить убедительную упаковку без доступа к вашему кошельку.
Не следует путать безопасность хранения ключей и конфиденциальность заказа. В статье о том, как работает холодный кошелёк для криптовалюты, подробно объясняется криптографическая изоляция. Она снижает риск удалённого похищения ключа, но не способна отменить раскрытие адреса доставки, если он оказался в базе интернет-магазина.
Как проверить, затронут ли именно ваш заказ Keystone
1. Найдите собственный заказ без перехода по неожиданной ссылке. Сохраните известный номер заказа, примерную дату и использованный для покупки email. Не отправляйте в публичный чат скриншот с полным домашним адресом, телефоном или номером отслеживания.
2. Откройте официальный ресурс вручную. Введите https://keyst.one/ в адресной строке, затем найдите раздел поддержки. Не доверяйте ссылке даже в письме с правильным именем и номером заказа. Домен может быть похож на оригинал одной буквой, а отображаемое имя отправителя легко подделать.
3. Сверьте содержание предупреждения. Официальное сообщение размещено в аккаунте @KeystoneWallet в X. Если в вашем письме утверждается, что «фраза восстановления утекла и её нужно проверить», такое требование противоречит самому предупреждению производителя. Сообщение может оказаться мошенническим независимо от реальности утечки.
4. Уточните статус заказа через независимо найденный канал. В первоначальном уведомлении Keystone указала, что связывается с затронутыми покупателями по email. Отсутствие письма не следует считать стопроцентным доказательством того, что ваши сведения не были доступны: уведомления могли ещё не прийти, попасть в спам либо относиться к другой почте. Если нужно уточнение, откройте контакты через официальный сайт.
5. Не передавайте дополнительные секреты ради «проверки». Для вопроса о персональных данных может понадобиться подтверждение заказа в обычном порядке, однако сид-фраза, PIN и приватный ключ для этого никогда не нужны. Если сотрудник просит такие сведения или предлагает загрузить резервную копию, прекратите диалог.
Официальная политика конфиденциальности Keystone содержит контакт для запросов о персональных данных, их исправлении и удалении. Это может быть полезно покупателю, но удаление записи после инцидента не забирает уже скопированные сведения у постороннего лица. Не путайте эти два действия.
Пять мошеннических сценариев после утечки данных Keystone
1. «Ваш Keystone 3 Pro заменят бесплатно: подтвердите получение»
Покупателю сообщают, что выявлена проблема партии устройств и производитель бесплатно отправит новую модель. Для оформления предлагают открыть ссылку, заплатить небольшую «страховую комиссию» или указать сид-фразу якобы для сохранения баланса. Иногда сообщение содержит настоящую модель и адрес доставки, полученные из заказа.
Надёжный признак опасности - не сам факт предложения замены, а требование передать секрет или выполнить финансовую операцию по неожиданной ссылке. Если производитель объявит реальную программу замены, порядок проверки должен быть доступен независимо, через известный официальный канал, без ввода секретной фразы на сайте.
2. «Нужно обновить прошивку из-за утечки»
Второй вариант - убедить установить неизвестный файл или мобильное приложение. Жертве объясняют, что после взлома магазина аппаратный криптокошелёк «теперь подключён к серверам мошенников». Но публичное сообщение Keystone касается клиентских заказов и само по себе не доказывает уязвимость прошивки.
Обновление устройства выполняйте только по официальной документации для вашей модели, после проверки подлинного адреса источника. Если до обновления вам предлагают импортировать слова в веб-форму - это повод остановиться. Никакая кнопка «срочной синхронизации» не заменяет проверку происхождения программного обеспечения.
3. Бумажное письмо с QR-кодом о «проверке безопасности»
Мошенническое уведомление может прийти обычной почтой. На фирменном бланке напечатают имя покупателя, номер заказа, предупреждение о риске и QR-код для «проверки устройства». Внешний вид не гарантирует подлинность: QR-код способен вести на фальшивый сайт или загрузку приложения.
Подобные письма уже описаны в официальных предупреждениях Ledger о фишинге. Это пример метода, а не доказательство, что точно такая кампания уже ведётся против каждого покупателя Keystone. Не сканируйте подозрительные коды, когда цель можно проверить вручную на официальном сайте.
4. Неожиданная посылка с аппаратным кошельком
Посылка может выглядеть убедительно: коробка, инструкция, наклейка производителя. Внутри окажется устройство с заранее записанной секретной фразой или бумага с готовыми словами. Если человек перенесёт на такой кошелёк средства, тот, кому известны эти слова, потенциально сможет получить доступ к ним.
Не активируйте незапрошенное устройство и не переносите на него активы. Сохраните упаковку и обратитесь через официальный сайт. Для самостоятельно заказанного и полученного устройства также нужна проверка по документации производителя; внешний вид коробки не является криптографическим доказательством подлинности. Отдельный разбор проверки Ledger Nano X перед настройкой показывает общие принципы проверки цепочки поставки, не утверждая, что методы разных брендов полностью совпадают.
5. Звонок «службы поддержки» с вашим домашним адресом
Злоумышленник может назвать точный адрес и стоимость покупки, затем создать давление: «средства будут заблокированы», «курьер уже выехал», «нужно срочно подтвердить аккаунт». Такой звонок не должен побуждать к действиям. Завершите разговор и самостоятельно свяжитесь с поддержкой через проверенный сайт. Не предоставляйте фотографию паспорта, номер банковской карты, код из SMS или фразу восстановления по указанию неизвестного звонящего.
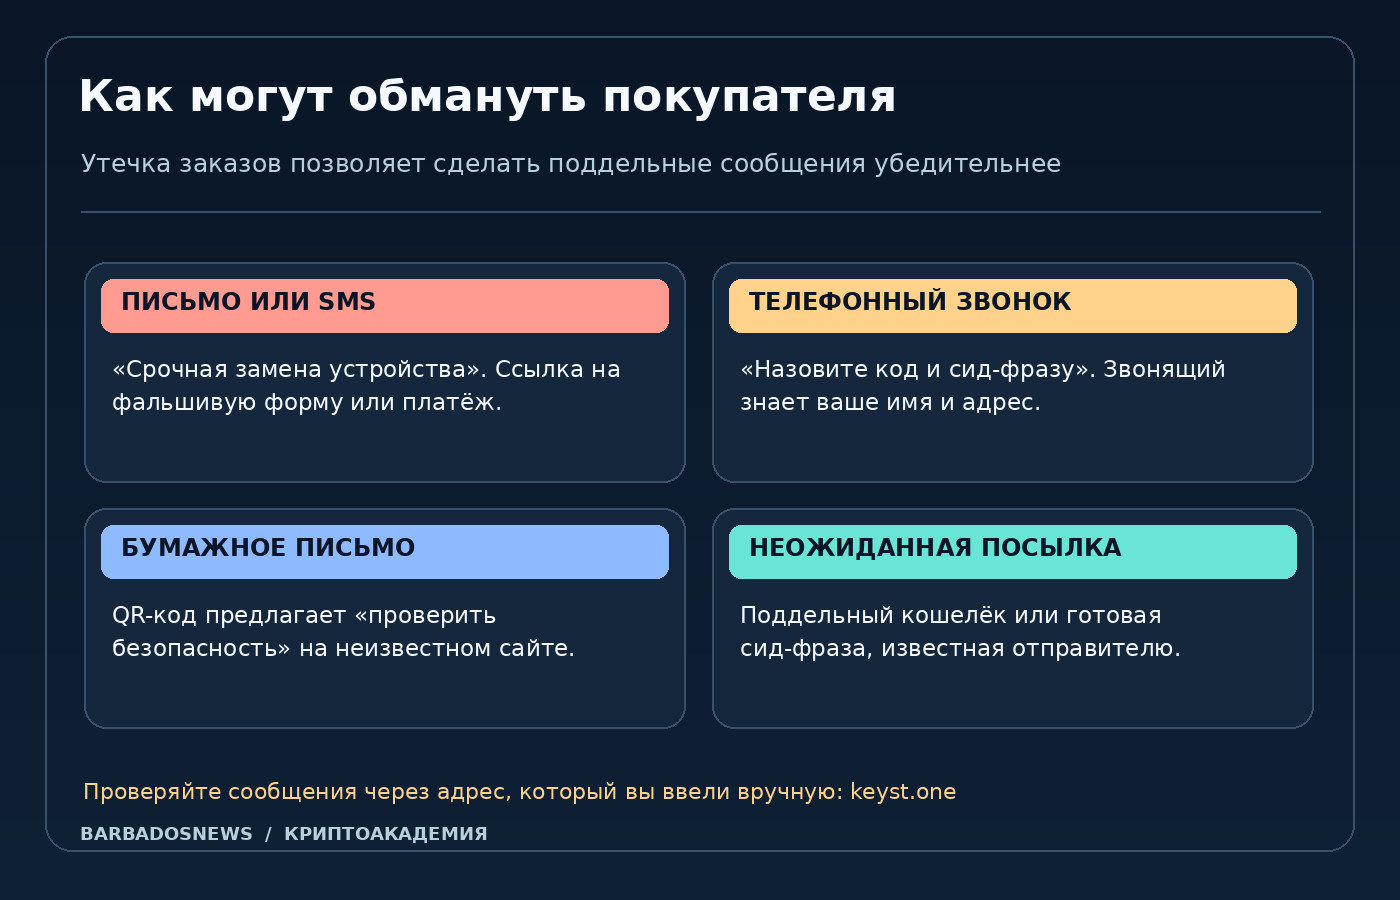
Нужно ли срочно менять сид-фразу и переводить BTC после утечки
Если вы только купили Keystone, а теперь узнали о раскрытии адреса доставки, это само по себе не требует генерации новой сид-фразы. По публичному описанию инцидента компрометирована информация интернет-магазина. Перевод средств с исправно работающего кошелька без признаков раскрытия секрета создаёт комиссии, дополнительные транзакционные риски и новые возможности ошибиться.
Другой сценарий - вы открыли подозрительную страницу, но ничего не вводили и ничего не подписывали. Сам факт просмотра страницы ещё не означает компрометации ключей. Однако нужно проверить, не скачивалось ли неизвестное приложение, не предоставляли ли вы разрешения и не передавали ли дополнительные данные. На заражённом компьютере риски будут зависеть от того, что именно выполнялось.
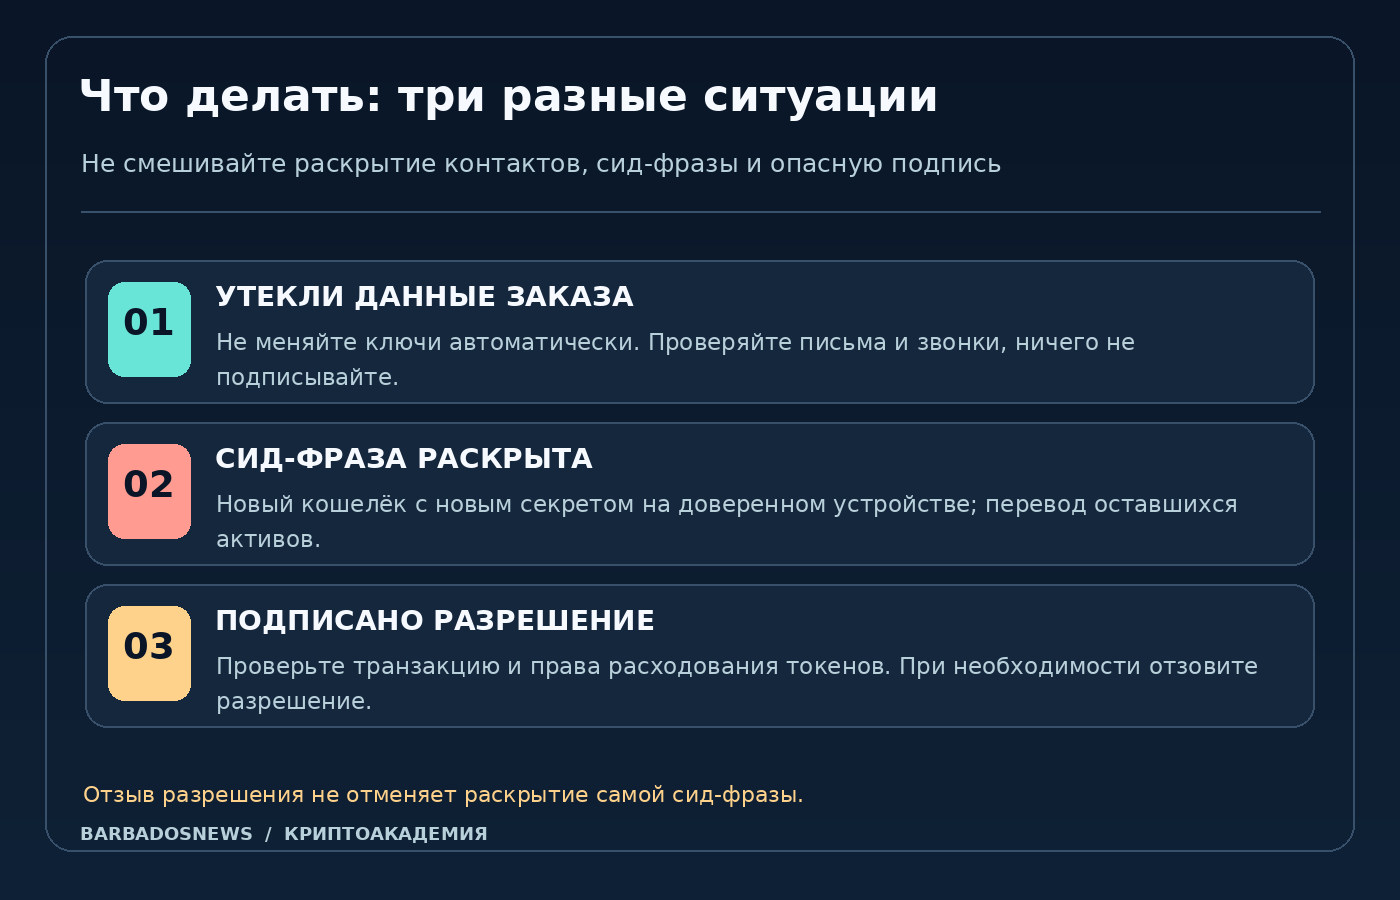
Если вы ввели сид-фразу в веб-форму или передали её постороннему, прежний секрет нужно считать раскрытым. Нельзя «заблокировать» старые слова или защитить связанные адреса только сменой PIN. Безопасный план - создать новый независимый кошелёк с новой фразой на доверенном устройстве и, пока средства ещё доступны, перевести туда активы, проверяя получателя и сеть. Не вводите старую раскрытую фразу в очередной «сервис восстановления».
Если речь о подозрительной подписи смарт-контракта, возможная мера - проверить и отозвать разрешение на расходование токенов. Это отличается от случая раскрытия фразы: отзыв approve не обезвреживает украденный приватный ключ. Порядок действий разобран в статье как отозвать разрешения через Revoke.cash.
Если сомнения связаны с потерей старого резерва, но признаков раскрытия нет, задача иная - обеспечить восстанавливаемость. Приобретение второго устройства без корректной резервной копии не решает проблему. Прочитайте руководство о сид-фразе: 12 и 24 слова и проверяйте резерв только штатными средствами вашей модели, а не на случайном сайте.
Таблица решений: что делать именно в вашей ситуации
| Ситуация | Что это означает | Следующий безопасный шаг |
|---|---|---|
| Купили Keystone, подозрительных действий не было | Есть риск использования персональных данных; раскрытие ключа не подтверждено | Контролировать сообщения, проверить подлинность каналов, не сообщать сид-фразу |
| Пришло письмо с правильным адресом и заказом | Данные могут быть из утечки; подлинность отправителя не доказана | Не переходить по ссылке; найти контакты независимо |
| Пришла незапрошенная посылка с кошельком | Возможная попытка подмены устройства | Не использовать; сохранить данные отправления; проверить у производителя |
| Перешли на сайт, но ничего не ввели | Риск зависит от дальнейших действий и загруженных файлов | Закрыть страницу, проверить устройство и учетные записи |
| Ввели сид-фразу или приватный ключ | Возможна полная компрометация кошелька | Новый секрет на доверенном устройстве и перенос оставшихся активов |
| Подписали неизвестное разрешение на токены | Возможность списания конкретных активов через контракт | Проверить разрешения, при необходимости отозвать, оценить историю |
| Есть угрозы с упоминанием вашего адреса | Риск выходит за рамки цифрового фишинга | Сохранить доказательства, избегать личных контактов, при угрозах обратиться в полицию |
Как безопасно проверить сам аппаратный кошелёк Keystone 3 Pro
В утечке речь идёт о магазине, поэтому не нужно объявлять все ранее купленные устройства «заражёнными». Однако при любом первом запуске аппаратного кошелька полезно следовать правилам проверки поставки. Устройство не должно приходить с заранее записанной фразой, которую якобы необходимо использовать. Генерация собственного резерва и его сохранение должны проходить под контролем владельца.
Для конкретной модели Keystone 3 Pro откройте официальную базу знаний и следуйте актуальной процедуре настройки и проверки, соответствующей прошивке и поколению устройства. Руководства для старых Keystone Pro и новой модели могут отличаться; не переносите механически пункты меню из видеоролика трёхлетней давности. Если производитель предусматривает проверку целостности упаковки или подлинности, используйте соответствующую официальную инструкцию.
Не вводите сид-фразу на компьютер ради проверки, не фотографируйте бумажный резерв и не пересылайте его в поддержку. Даже если устройство предлагает безопасную встроенную проверку резерва, убедитесь, что вы действительно на своём устройстве, а не в поддельном приложении. Правила различения публичного адреса, приватного ключа и сид-фразы важны потому, что мошенники часто называют все эти данные словом «кошелёк», хотя последствия раскрытия у них разные.
Для операций с BTC, ETH или USDT отдельно сверяйте адрес получателя на доверенном экране устройства и в программном кошельке. Устройство с изолированным ключом не гарантирует, что отображаемый на заражённом компьютере адрес правильный. Нельзя подтверждать перевод лишь потому, что на экране компьютера «всё выглядит знакомо».
Как защитить домашний адрес и другие персональные данные
После раскрытия адреса доставки вопрос не сводится к PIN-коду. Проверьте, не публикуете ли вы в открытых профилях сочетание настоящего имени, домашнего адреса и фотографий криптоактивов. Не сообщайте в социальных сетях, сколько монет хранится на устройстве; не показывайте резервную копию и место хранения. Это снижает вероятность дальнейшего сопоставления разных фрагментов сведений.
Для будущих заказов при наличии подходящей услуги можно рассмотреть получение посылки в официальном пункте выдачи, а не по домашнему адресу. Но такой вариант зависит от страны, службы доставки и условий продавца; он не меняет факт ранее произошедшей утечки. Не используйте чужие адреса без согласия владельцев.
Keystone на странице Privacy Promises заявляет об удалении информации о доставке через 180 дней после заказа и возможности запросить удаление раньше после доставки. Применимость этого обещания к конкретному заказу и уже раскрытым данным требует отдельного уточнения у производителя. Если вы хотите запросить доступ, исправление или удаление данных, используйте адрес поддержки, найденный самостоятельно через официальный сайт, и не добавляйте к обращению лишние документы без необходимости.
При получении сообщений с прямыми угрозами, требованием передать криптовалюту или указанием прийти домой не вступайте в самостоятельные переговоры «ради проверки». Сохраните исходные сообщения, номер отправителя и упаковку, если она есть. При угрозе безопасности людей обращайтесь в местную полицию. Это другой класс ситуации, в котором важнее физическая безопасность, чем настройка криптокошелька.
Что делать, если криптовалюту уже перевели мошенникам
Если по инструкции фальшивой поддержки вы отправили монеты на неизвестный адрес, зафиксируйте сеть, сумму, точное время и хеш транзакции. Проверьте операцию в обозревателе соответствующего блокчейна, не предоставляя сайту сид-фразу. На BarbadosNews есть инструкция как проверить перевод Bitcoin или USDT по хешу.
Подтверждённая блокчейн-транзакция обычно не отменяется звонком в поддержку и не возвращается после уплаты «комиссии за разблокировку». Если деньги ушли на адрес контролируемой биржи, можно собрать документы и обратиться в официальную поддержку площадки; положительный результат не гарантирован. Не переводите дополнительные средства людям, обещающим гарантированный возврат без проверяемых оснований.
Если мошенники подбросили незнакомые токены или NFT с ссылками на «компенсацию», не открывайте их: получение токена на публичный адрес обычно не означает, что ваш кошелёк взломан. Подробно этот механизм разобран в статье что делать с неизвестными токенами в кошельке.
При утрате доступа к устройству, но при сохранённой правильной резервной копии, возможны способы восстановления через совместимое оборудование. Однако восстановление после раскрытия секретов и обычное восстановление после поломки - не одна и та же задача. Используйте инструкцию по восстановлению криптокошелька только с пониманием того, что знает потенциальный злоумышленник.
Что пока неизвестно об атаке и почему эти пробелы важны
Keystone не опубликовала число затронутых записей, полный период их сбора, перечень стран, техническую причину входа и независимые результаты расследования. Эти сведения могли бы помочь оценить конкретный риск для покупателей разных лет. Пока ни отсутствие письма, ни его получение не дают полной картины без дополнительной проверки.
Компания сообщила о сверке API-активности с Shopify, но это не доказательство взлома инфраструктуры Shopify. Нельзя также утверждать, что злоумышленники уже используют все адреса из базы для физических атак. Возможность таких сценариев нужно принимать всерьёз, не смешивая её с подтверждённым фактом уже совершённого нападения.
Отдельного доказательства взлома защищённых элементов Keystone 3 Pro в опубликованном сообщении нет. Пример другой атаки на цепочку поставок - расследование случаев модификации устройств Ledger - показывает, почему эти два вида рисков необходимо различать, а не объединять под словом «взлом кошелька».
После публикации технического отчёта производителем стоит обновить эту статью: добавить проверенные масштабы, уточнение причин, возможные меры компенсации и ссылки на новые официальные рекомендации. До появления таких документов лучше сообщать читателю точные границы известного, чем повторять неподтверждённые числа.
Частые вопросы об утечке Keystone
Взломали ли криптокошельки Keystone 3 Pro?
На 25 октября официально сообщено о доступе к сведениям покупателей через сайт. Это не равнозначно взлому аппаратного устройства или раскрытию его ключей. Keystone заявляет, что сид-фразы и приватные ключи не утекли; независимый полный отчёт ещё ожидается.
Нужно ли менять сид-фразу из-за утечки адреса доставки?
Если ваша фраза не раскрывалась и вы не выполняли подозрительных действий, одной только утечки адреса для такой необходимости недостаточно. Если фразу ввели в подозрительную форму или отправили постороннему, её нужно считать скомпрометированной: безопасным решением будет новый секрет и перевод активов, пока доступ сохранился.
Может ли мошенник украсть Bitcoin, зная мой адрес доставки и модель кошелька?
Самих сведений о заказе недостаточно для подписания BTC-транзакции. Опасность в том, что человек может поверить персонализированной легенде и добровольно передать секрет, запустить вредоносное ПО или подписать опасную операцию.
Что делать, если на почту пришло «официальное письмо Keystone»?
Не переходите по кнопке в письме. Откройте известный домен keyst.one вручную и найдите поддержку; сверяйте требуемое действие с официальным предупреждением. Правильный номер заказа в письме не доказывает подлинность отправителя.
А если заказал устройство не в официальном магазине?
Первоначальное сообщение говорит о данных, полученных через инфраструктуру сайта Keystone. Оно не доказывает, что каждый независимый продавец или маркетплейс затронут. Условия и риски другого магазина нужно выяснять отдельно, а аппаратное устройство проверять по правилам его происхождения.
Как удалить свои данные из базы Keystone?
Воспользуйтесь разделом конфиденциальности официального сайта и подайте запрос через проверенный контакт. Удаление сведений у продавца может ограничить их дальнейшую обработку, но не гарантирует уничтожение копии, которую посторонний уже получил.
Стоит ли выбрасывать холодный кошелёк после такого события?
Нет оснований автоматически объявлять исправное устройство с неизвестной мошенникам сид-фразой небезопасным только из-за утечки информации интернет-магазина. Решение зависит от конкретных признаков компрометации устройства, его происхождения и действий владельца, а не от одного громкого заголовка.
Главное для владельца Keystone
Утечка персональных данных и компрометация приватных ключей - разные события. Keystone признала раскрытие сведений о покупателях и предупредила о поддельных сообщениях, звонках и посылках. На дату подготовки материала компания не заявляла об утечке сид-фраз, но расследование ещё продолжается. Не спешите переводить всю криптовалюту только из-за новости. Гораздо важнее не передавать секреты, не доверять ссылкам в персонализированных уведомлениях и проверять любое требование исключительно через независимо найденные официальные каналы.
