 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
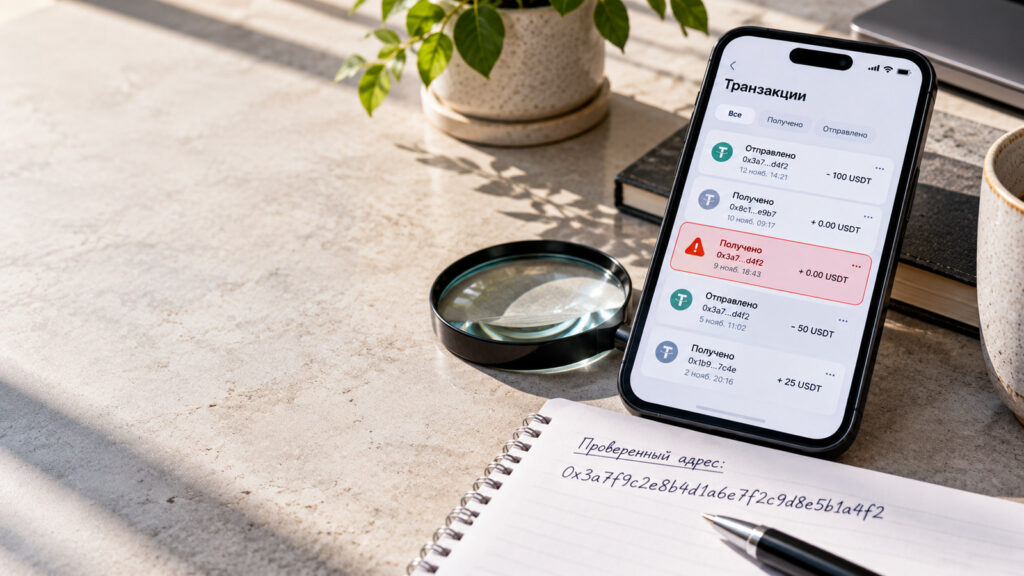
Человек отправил 300 USDT на знакомый кошелёк и через неделю решил повторить перевод. Адрес получателя уже был в истории операций, поэтому копировать его из переписки показалось излишним. Первые шесть символов совпадали с привычными, последние тоже. Однако в середине находился другой набор знаков. Деньги ушли не прежнему получателю, а человеку, который заранее подставил похожий адрес в историю.
Так устроена подмена адреса криптокошелька - мошенническая схема, известная также как address poisoning, или «отравление адреса». Преступник не обязательно взламывает приложение, получает доступ к приватному ключу или меняет запись в блокчейне. Он создаёт собственный похожий адрес и добивается появления связанной с ним операции среди действий жертвы. Ошибку завершает сам отправитель, когда выбирает адрес по памяти или по укороченной строке.
Главное практическое правило здесь неожиданно простое: история транзакций показывает, что с адресом происходили какие-то действия, но не доказывает, что это проверенный получатель. Ниже разберём механизм атаки, нулевые переводы, отличия сетей и порядок проверки реквизитов без лишней технической сложности.
Что такое подмена адреса криптокошелька
Адрес криптокошелька - публичный идентификатор для получения активов в определённой сети. У Ethereum-совместимых аккаунтов он выглядит как 0x и сорок шестнадцатеричных символов. В разных интерфейсах длинная строка обычно сокращается: отображаются начало, многоточие и несколько последних знаков. Визуально такое представление удобно, но именно оно создаёт пространство для обмана.
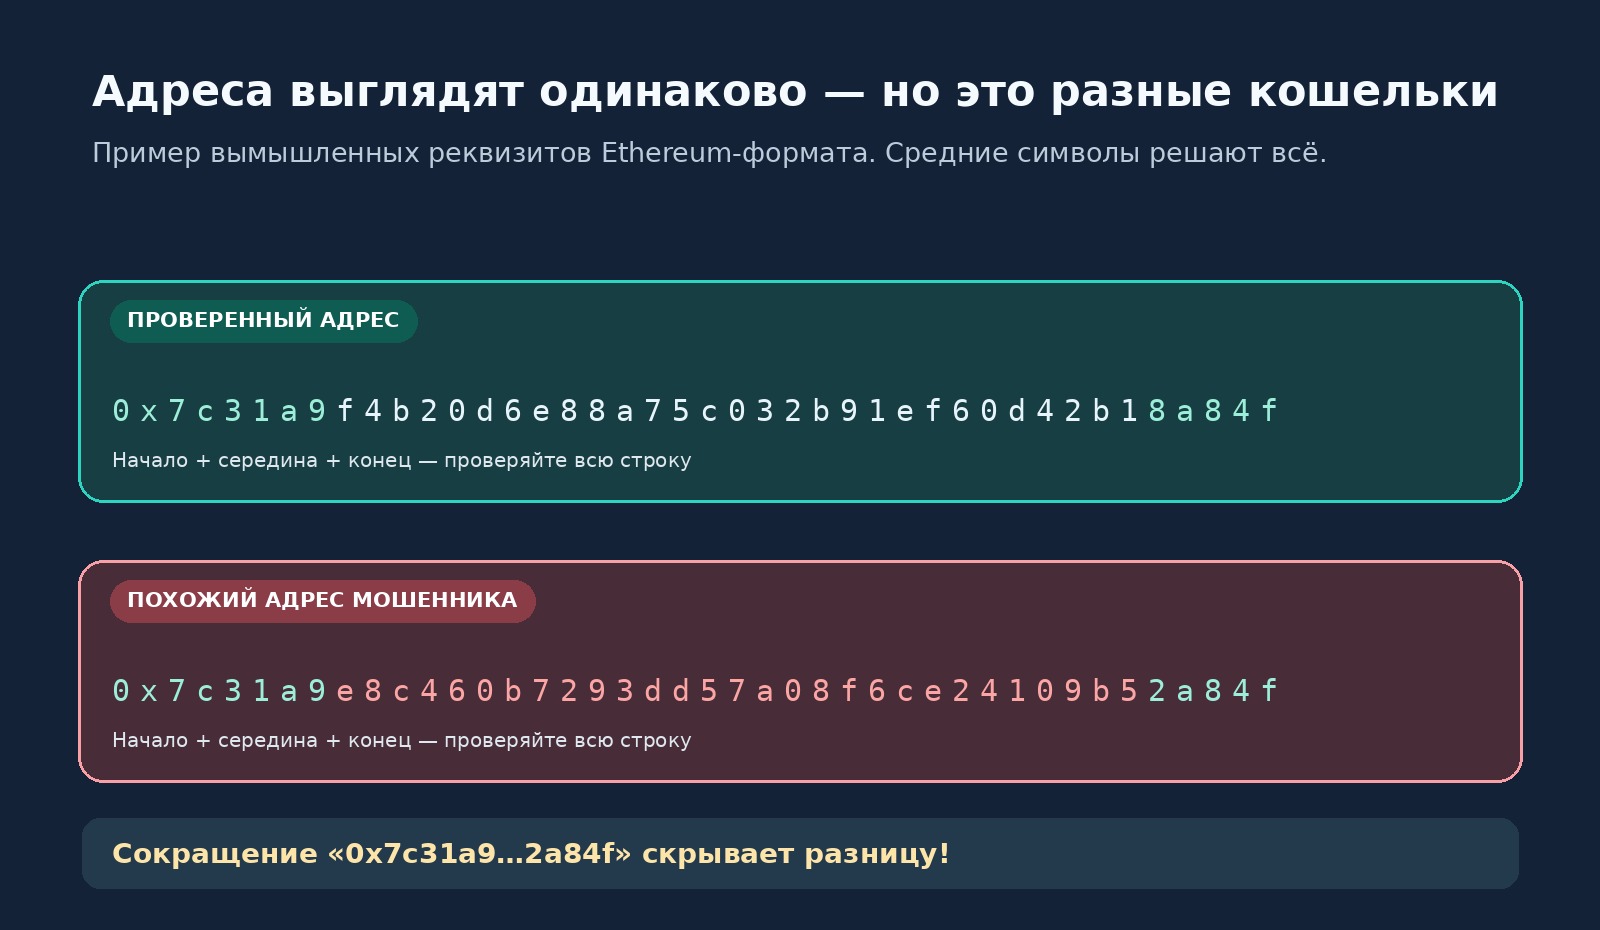
Представим, что настоящий адрес заканчивается на a84f и начинается с 0x7c31. Мошенник может создать другой адрес с похожими крайними символами. Сходство четырёх-пяти знаков не означает совпадение всего идентификатора. В блокчейне это разные получатели, и сеть не сверяет их с вашими личными контактами. Она исполняет перевод на тот адрес, который был указан в подписанной транзакции.
Термин «отравление» не означает заражение вашего устройства или блокчейна. В историю активности помещают обманчивую запись, из-за которой следующий выбор адреса может стать ошибочным. Поэтому обычные меры защиты от вредоносных программ полезны, но не закрывают саму уязвимость привычки копировать из истории.
Как мошенник помещает похожий адрес в историю
Обычно схема начинается не с контакта с человеком, а с наблюдения за открытыми данными. Публичные блокчейны позволяют увидеть адреса участников переводов, суммы и время. Если кто-то часто отправляет стейблкоины определённому получателю, эта закономерность может привлечь внимание автоматизированного наблюдателя.
Затем злоумышленник подбирает собственный адрес, внешне напоминающий адрес настоящего получателя. Такие адреса иногда называют адресами с заданным внешним видом: их первые и последние знаки специально подбирают для совпадения. Далее мошенник инициирует маленький перевод, перевод нулевой стоимости или событие токена, которое интерфейс может показать в истории рядом с настоящими операциями.
Цель не в размере поступления. Даже нулевая запись может расположиться выше прошлого реального перевода и выглядеть знакомо. При следующей оплате пользователь открывает последние операции, копирует адрес и уже не проверяет его целиком. На этом этапе атакующему не требуется получать ни пароль, ни код подтверждения, ни сид-фразу.
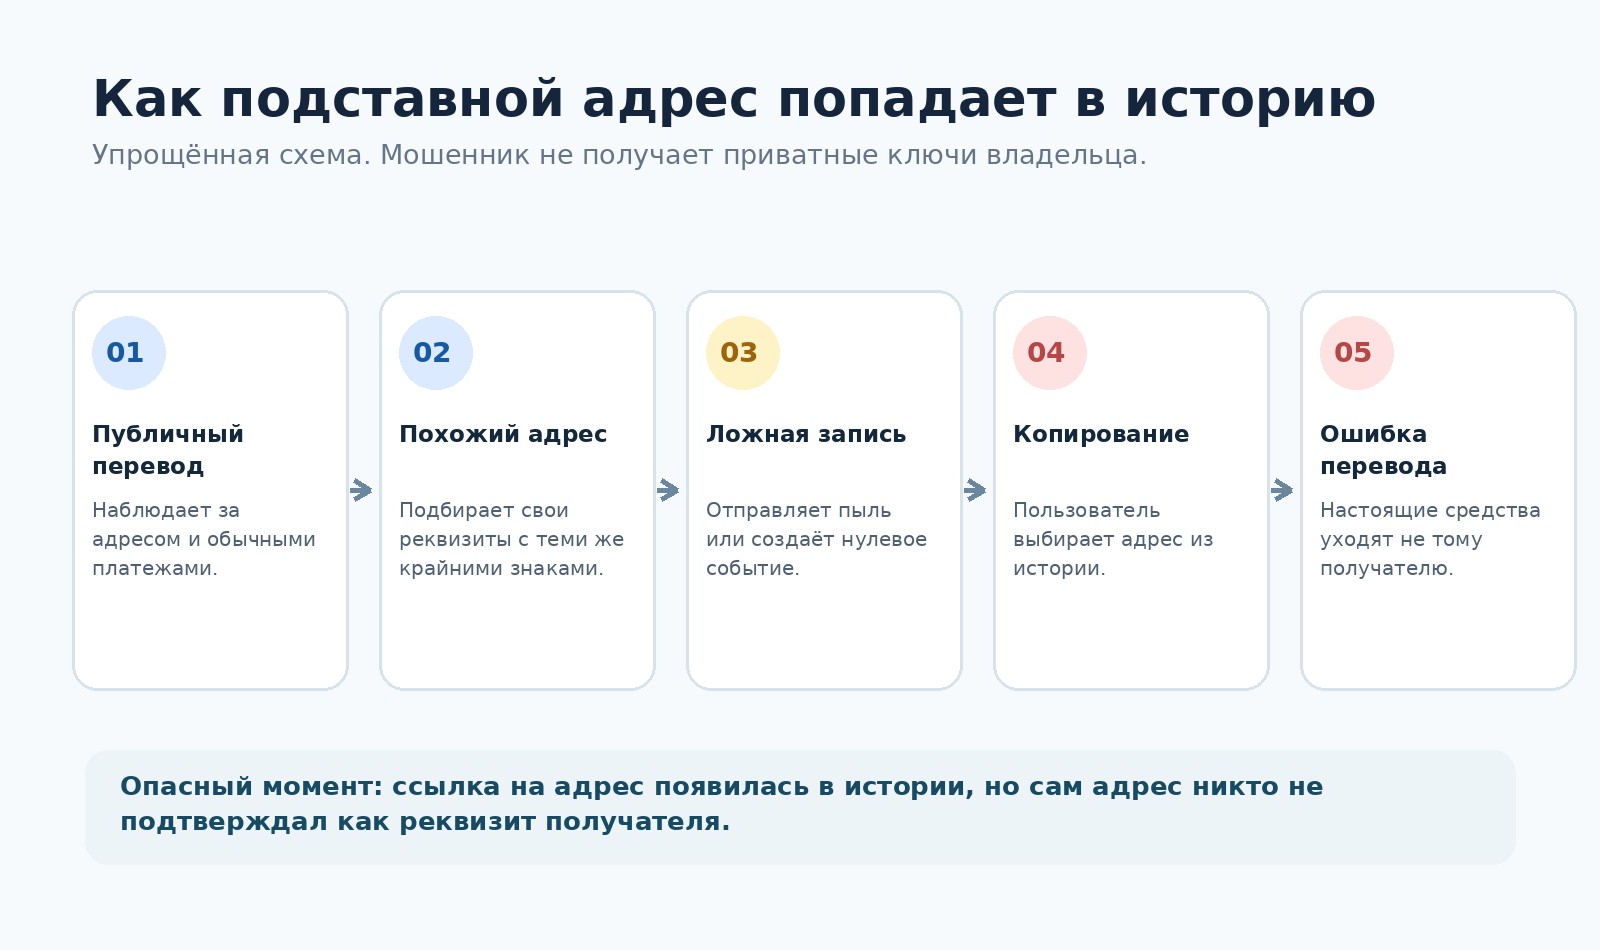
Последовательность объясняет, почему фальшивая запись особенно опасна непосредственно после обычного перевода. Она оказывается рядом с контекстом, который человек помнит: примерно то же время, тот же токен, похожий адрес. Но сходство интерфейсных карточек никак не подтверждает, что в них участвовал один и тот же получатель.
Как отличить полезную запись истории от поддельной
Откройте карточку подозрительной операции и сравните её с той, которую вы помните. Вспомните хотя бы приблизительную сумму, сеть и дату настоящего перевода. У мошеннической записи может совпадать несколько визуальных признаков, но часто отличаются фактическая сумма, идентификатор токена или источник события. Если ранее вы отправляли 250 USDT, а в новой записи указано 0 USDT, это повод не доверять автоматически адресу из новой строки.
Следующий шаг - проверить, был ли реальный исходящий перевод. У некоторых обозревателей есть отдельные списки обычных транзакций, внутренних операций и событий токенов. Они не равнозначны. Строка в списке токеновых событий не всегда означает, что владелец аккаунта самостоятельно инициировал соответствующую оплату. Чтобы интерпретировать результат, нужно смотреть саму операцию и её вызов, а не только подпись «Отправлено» в интерфейсе кошелька.
Если история содержит несколько похожих адресов, не пытайтесь угадать правильный по размеру прошлых поступлений. Попросите предполагаемого получателя подтвердить реквизиты, затем сверяйте их с конечным адресом в форме отправки. Это надёжнее поиска «самой похожей» строки и особенно важно для людей, которые регулярно выводят токены на одни и те же платформы.
В чём разница между настоящим и подставным адресом
Возьмём два учебных адреса Ethereum-формата. Это вымышленные строки, не предназначенные для переводов:
| Адрес | Полная запись |
|---|---|
| Настоящий, из доверенного источника | 0x7c31a9f4b20d6e88a75c032b91ef60d42b18a84f |
| Подставной, с похожими краями | 0x7c31a9e8c460b7293dd57a08f6ce24109b52a84f |
Оба начинаются с 0x7c31a9 и заканчиваются на 2a84f. В режиме 0x7c31a9…2a84f они могут выглядеть совершенно одинаково. Но середина различается практически полностью. Указание в транзакции второго адреса означает отправку на другой аккаунт.
Не обязательно запоминать все сорок символов. Нужно сравнивать полный адрес со строкой из независимого доверенного источника, а не с похожим адресом из истории. Если получатель прислал вам реквизиты в подтверждённом канале, лучше повторно запросить их или использовать заранее сохранённый контакт с известным происхождением. Старые данные в истории блокчейна для такой проверки не годятся.
Одна частая ловушка - привычка смотреть только на первые и последние четыре знака. При автоматическом подборе внешне похожего адреса мошенники именно их и пытаются повторить. Проверка нескольких дополнительных знаков в середине снижает риск, но надёжнее сравнить строку целиком или использовать надёжный механизм проверки контакта.
Почему нулевой перевод не означает списание ваших USDT
На Ethereum и в некоторых совместимых экосистемах события токенов могут попадать в историю без реального движения ценности. Стандартные операции токенов предусматривают события перевода с нулевым значением. Для некоторых реализаций можно инициировать такой нулевой перевод без разрешения распоряжаться ненулевым балансом чужого адреса. Интерфейс истории может показать запись, которую человек ошибочно воспринимает как собственную исходящую операцию.
Здесь необходимо отделить запись об операции от реальной потери средств. Нулевая запись не доказывает, что из кошелька украли токены, что приватный ключ раскрыт или что автоматически выданы разрешения смарт-контракту. Сам механизм атаки рассчитан на последующее неверное копирование адреса. Другое дело, если баланс действительно изменился или есть ненулевая неподписанная вами операция: это уже повод отдельно проверять безопасность устройства, разрешения токенов и права доступа.
В блокчейн-обозревателе можно раскрыть подробности операции: фактическую сумму, адрес токена, контракт и тип события. Полезная инструкция на BarbadosNews - как проверить транзакцию криптовалюты по хешу. Такой просмотр помогает понять, что именно произошло, но даже подлинная запись в обозревателе не делает адрес её участника надёжным получателем.
Пылевая атака, нулевые записи и подмена буфера обмена - не одно и то же
Пылевой атакой называют рассылку очень небольших сумм на множество адресов. В некоторых сценариях это помогает анализировать связи между кошельками, особенно в системах, где отдельные непотраченные выходы могут позже объединяться в одной операции. Другая цель - привлечь внимание человека к адресу отправителя. Небольшая сумма сама по себе не предоставляет мошеннику права тратить ваши активы.
Нулевые события токенов отличаются тем, что ценность может вообще не передаваться. Их используют именно как след в истории. Подмена содержимого буфера обмена - третья ситуация: вредоносная программа заменяет скопированный адрес на другой непосредственно при вставке. В этом случае источник риска находится на устройстве, а не в истории блокчейна. Одинаковым остаётся конечный результат - перевод на неверного получателя; способы обнаружения и защиты различаются.
| Схема | Что увидит пользователь | Основная мера защиты |
|---|---|---|
| Подмена адреса в истории | Похожая операция или отправитель | Не копировать реквизиты из истории, сверять полный адрес |
| Нулевая запись токена | Перевод с суммой 0 или обманчивое событие | Проверить сумму, токен и источник события |
| Пылевая атака | Небольшое незапрошенное поступление | Не считать отправителя проверенным, избегать ненужных взаимодействий |
| Подмена буфера обмена | После вставки адрес стал другим | Проверить конечный адрес на отдельном устройстве, проверить безопасность системы |
Почему число подтверждений транзакции не решает проблему
Когда операция попала в блок, кошелёк или обозреватель показывает её статус и число подтверждений. Это полезно для понимания того, насколько уверенно сеть зафиксировала перевод. Но подтверждения не отвечают на вопрос, правильному ли человеку были отправлены средства. Ошибочный перевод на мошеннический адрес может получить тысячи подтверждений и всё равно остаться ошибочным.
Представим два платежа по 100 USDT. В первом указан адрес, подтверждённый получателем. Во втором - подставной адрес, скопированный из истории. Оба могут быть проведены в одной сети, иметь корректные подписи, уплаченные комиссии и статус «успешно». На уровне блокчейна это две нормальные транзакции. Разница существует в намерении отправителя и происхождении реквизитов; сеть не хранит подтверждения договорённости сторон.
Поэтому проверка хеша после отправки нужна для установления факта, а не для доказательства безопасности выбранного получателя. Если адрес ошибочен, исправление следует начинать с выяснения, кто его контролирует, а не с повторной отправки по тем же реквизитам.
Почему криптовалютные адреса вообще можно делать похожими
Большинство адресов создаются из криптографических ключей, а не назначаются централизованным регистратором. Если генерировать много вариантов, рано или поздно можно получить строку с нужным коротким началом или концом. Это не раскрывает ключ другого человека и не создаёт доступ к его кошельку. Атакующий контролирует лишь собственный адрес, который внешне похож на чужой.
Проверяемое совпадение нескольких крайних символов гораздо слабее полного совпадения сорока знаков. Поэтому укороченная запись адреса - удобная подсказка в интерфейсе, но плохое основание для финансового решения. Чек-сумма адреса, если она применяется в конкретной сети и кошельке, помогает замечать некоторые ошибки ввода и регистра букв, но не подтверждает личность получателя и не делает похожий действительный адрес безопасным.
Не следует путать такую схему с захватом имени сайта или подменой реквизитов в переписке. В одной атаке мошенник использует публичные операции, в другой - пытается контролировать источник адреса. Поэтому хорошая адресная книга уменьшает риск подмены в истории, но её первоначальное наполнение тоже нужно проверять.
Как устроена подмена адреса при переводах USDT
USDT обращается в нескольких блокчейнах. Пользователь может хранить его в Ethereum, TRON или другом поддерживаемом окружении. В каждом случае нужно знать и точный адрес, и сеть, и контракт нужного токена. Ошибочный адрес и ошибочная сеть - две разные причины проблем с переводом. Подробно об этом написано в руководстве как выбрать сеть для перевода USDT.
Сценарий подмены не требует взлома самого USDT. Злоумышленник следит за видимыми перемещениями, а затем старается сделать свой адрес похожим на один из адресов получателя. Если пользователь выбирает его из истории, он подписывает обычный, технически допустимый перевод. Блокчейн не знает, что человек мысленно имел в виду другой адрес.
При этом нельзя автоматически утверждать, что любой нулевой перевод USDT - результат идентичного механизма в любой сети. Правила контрактов, виды событий и отображение истории в обозревателях отличаются. Практический принцип остаётся общим: подозрительную запись нельзя использовать как справочник проверенных реквизитов, даже если рядом стоит знакомая иконка токена.
Подмена адреса Bitcoin: в чём отличие
Bitcoin устроен иначе, чем типичный токен в Ethereum-совместимой сети. Здесь нет события Transfer стандарта ERC-20, поэтому описанный выше приём нулевого токенового перевода нельзя механически переносить на Bitcoin. Однако мошенник может использовать небольшие поступления, обманные сообщения или другой способ заставить пользователя заметить и сохранить неверный адрес.
В системах с непотраченными выходами транзакций важно различать адрес получателя, адрес изменения (сдачи) и возможные входные адреса. История входов и выходов не равнозначна списку ваших доверенных контактов. Поиск «знакомого» адреса в одной из операций без проверки, кем он был назначен, может приводить к ошибкам даже без сложной специальной атаки.
Для BTC полезны отдельная адресная книга и подтверждение на устройстве, если используется аппаратный кошелёк. Но и здесь устройство не знает, чей адрес вы считаете правильным: оно может помочь увидеть то, что будет подписано, а решение о верности реквизитов остаётся за владельцем.
Как проверить адрес криптокошелька перед отправкой
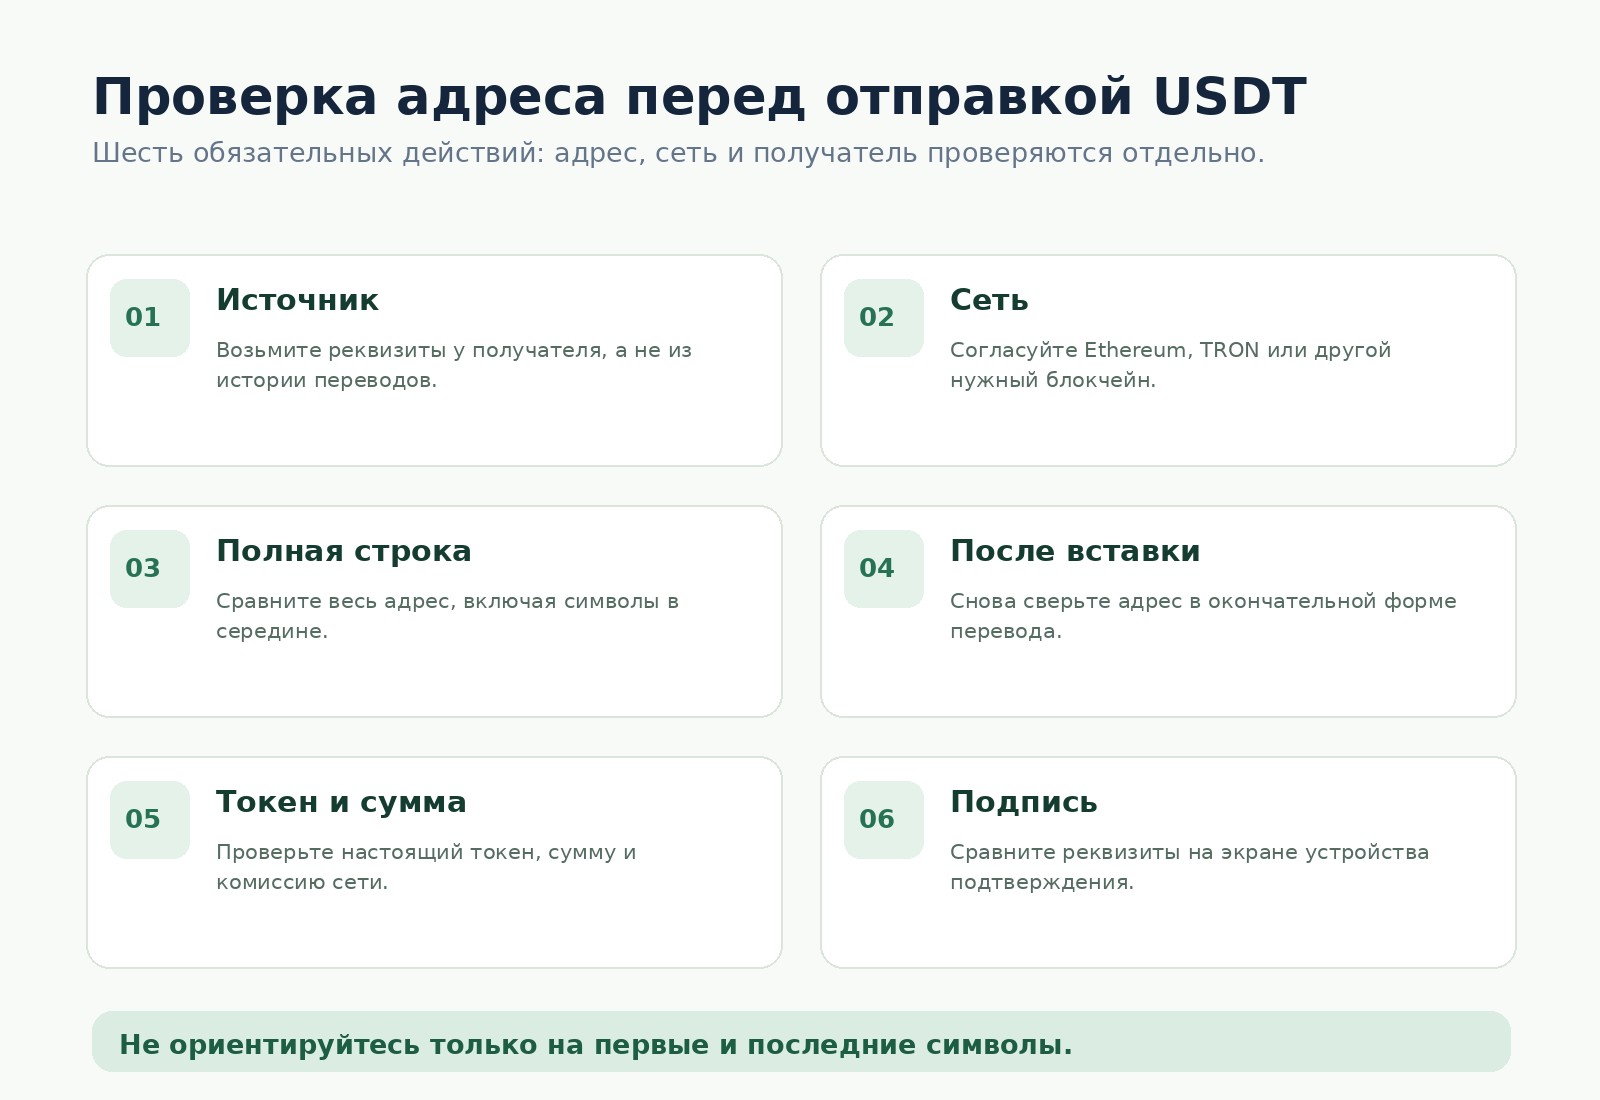
Самая сильная защита - организовать проверку так, чтобы она не зависела от памяти. Важен не один беглый взгляд, а последовательность действий, при которой адрес берётся из подтверждённого источника и ещё раз сверяется в момент подписания.
- Получите реквизиты непосредственно от получателя. Лучше использовать давно согласованный защищённый канал либо заранее сохранённый проверенный контакт. Если реквизиты присланы впервые или неожиданно изменились, подтвердите их по другому каналу.
- Проверьте сеть. Уточните, речь об Ethereum, TRON, Bitcoin или иной сети. Правильная строка адреса при неверной сети не гарантирует доступности средств.
- Сравните полный адрес. Не ограничивайтесь совпадением четырёх символов в начале и конце. Особое внимание - центральной части, которую интерфейс часто скрывает.
- Проверьте адрес после вставки. Если буфер обмена был заменён вредоносной программой, в поле отправки появится другой адрес. Сравнивайте именно итоговый ввод.
- Оцените название токена и контракт. Для токенов одинаковый символ не доказывает подлинность; необходимо пользоваться проверенным контрактом нужного актива.
- Перед подписью ещё раз проверьте реквизиты. На аппаратном устройстве смотрите на его собственный экран, а не только на картинку на компьютере.
- Для крупных сумм используйте контроль второго человека или устройства. Независимый взгляд особенно полезен при корпоративных выплатах и регулярных переводах на большие суммы.
Тестовая отправка малой суммы может выявить ошибку формата или несовместимость, но не заменяет проверку адреса: если тест уйдёт мошеннику, последующая крупная операция также может уйти ему. Нужно убедиться, что тест поступил именно предполагаемому получателю, а не просто получил статус «успешно» в обозревателе.
Проверка адреса по QR-коду и в переписке
QR-код удобен тем, что в нём можно закодировать не только адрес, но иногда также сеть, сумму или дополнительные параметры платежа. Однако камера лишь переносит содержимое картинки в приложение. Если код размещён на подменённой странице, прислан неизвестным собеседником или наклеен поверх настоящего, результат будет столь же опасен, как вставка неверной строки вручную.
После сканирования не подтверждайте платёж мгновенно. Раскройте полный адрес в приложении, проверьте выбранную сеть, токен, назначение, комиссию и сумму. Если приложение показывает необычное разрешение смарт-контракту вместо обычной отправки, остановитесь: это уже другой тип операции, последствия которого требуют отдельной оценки.
При получении адреса через мессенджер проверяйте источник. История старой переписки не гарантирует, что аккаунт собеседника всё ещё находится под его контролем. Неожиданные просьбы срочно сменить кошелёк, оплатить «комиссию разблокировки» или перейти на стороннюю страницу - причина перепроверить сообщение по ранее известному каналу. Для крупного перевода хороший порядок - сначала согласовать адрес голосом или лично, а затем проверить полученную строку непосредственно в форме отправки.
Можно ли проверить владельца адреса через блокчейн
Поисковые запросы «можно ли узнать владельца криптокошелька» и «как найти человека по криптокошельку» встречаются рядом с запросами о проверке адресов. Но это другая задача. Публичный адрес позволяет увидеть часть истории операций и текущие данные блокчейна, а не автоматически установить имя и контактные данные человека. Иногда известные площадки помечены публичными метками; такие метки зависят от качества и актуальности базы.
Если вы видите, что адрес ранее получал USDT или совершал множество операций, этого недостаточно для вывода, что он принадлежит нужному человеку. Точно так же наличие остатка, высокая активность или давнее существование адреса не гарантируют его безопасность. Для обычного перевода главный вопрос не «выглядит ли кошелёк активным», а «подтверждён ли этот адрес конкретным получателем».
Чем проверка адреса отличается от AML-проверки
В предоставленной семантике Mutagen много запросов про AML: «aml проверка кошелька», «проверить кошелёк на чистоту», «проверить aml кошелька». Это отдельный поисковый запрос со своей целью. AML-сервисы оценивают риск по публичной истории переводов и связям с определёнными категориями адресов по собственным методикам. Такие оценки могут различаться между поставщиками и не являются универсальным свидетельством законности средств или личности владельца.
Даже минимальный показатель риска AML не означает, что адрес - тот самый получатель, которому вы собирались отправить деньги. Мошеннический свежесозданный адрес может ещё не иметь длинной истории. И наоборот, риск-оценка не подменяет доказательства преступной деятельности. Поэтому AML-проверка не обнаруживает автоматически подмену реквизитов в истории кошелька и не заменяет сверку полного адреса.
Подробное руководство по проверке AML разумнее готовить отдельной статьёй для BarbadosNews, а не пытаться продвинуть на этой странице все похожие ключевые слова. Здесь достаточно разграничить задачи и не дать читателю ложную уверенность в «чистом» адресе.
Что делать, если в истории появилась незнакомая транзакция
Не спешите паниковать и не открывайте внешние ссылки из примечаний к неизвестным токенам. Сначала выясните, действительно ли со счёта списаны средства. Откройте операцию в обозревателе блокчейна через адрес сервиса, который вы ввели самостоятельно или сохранили заранее. Проверьте сумму, сеть, токен, адрес контракта и статус операции.
Если видна нулевая транзакция либо незапрошенное пылевое поступление, это ещё не доказательство взлома кошелька. Не нужно немедленно переводить все накопления на первый попавшийся «новый безопасный» адрес, особенно по совету неизвестного собеседника. Не взаимодействуйте с подозрительным токеном, не подписывайте сообщения о «разблокировке» и не подключайте кошелёк к случайным сайтам.
Объяснение того, как распознавать спам-токены, уже опубликовано в нашем материале неизвестные токены в криптокошельке. Если же подтверждается ненулевое списание, которого вы не инициировали, надо рассматривать и другие сценарии - компрометацию ключей, вредоносные подписи, выданные смарт-контрактам разрешения. Для последних есть инструкция как отозвать разрешения смарт-контрактов.
Что делать, если USDT уже отправлены на чужой адрес
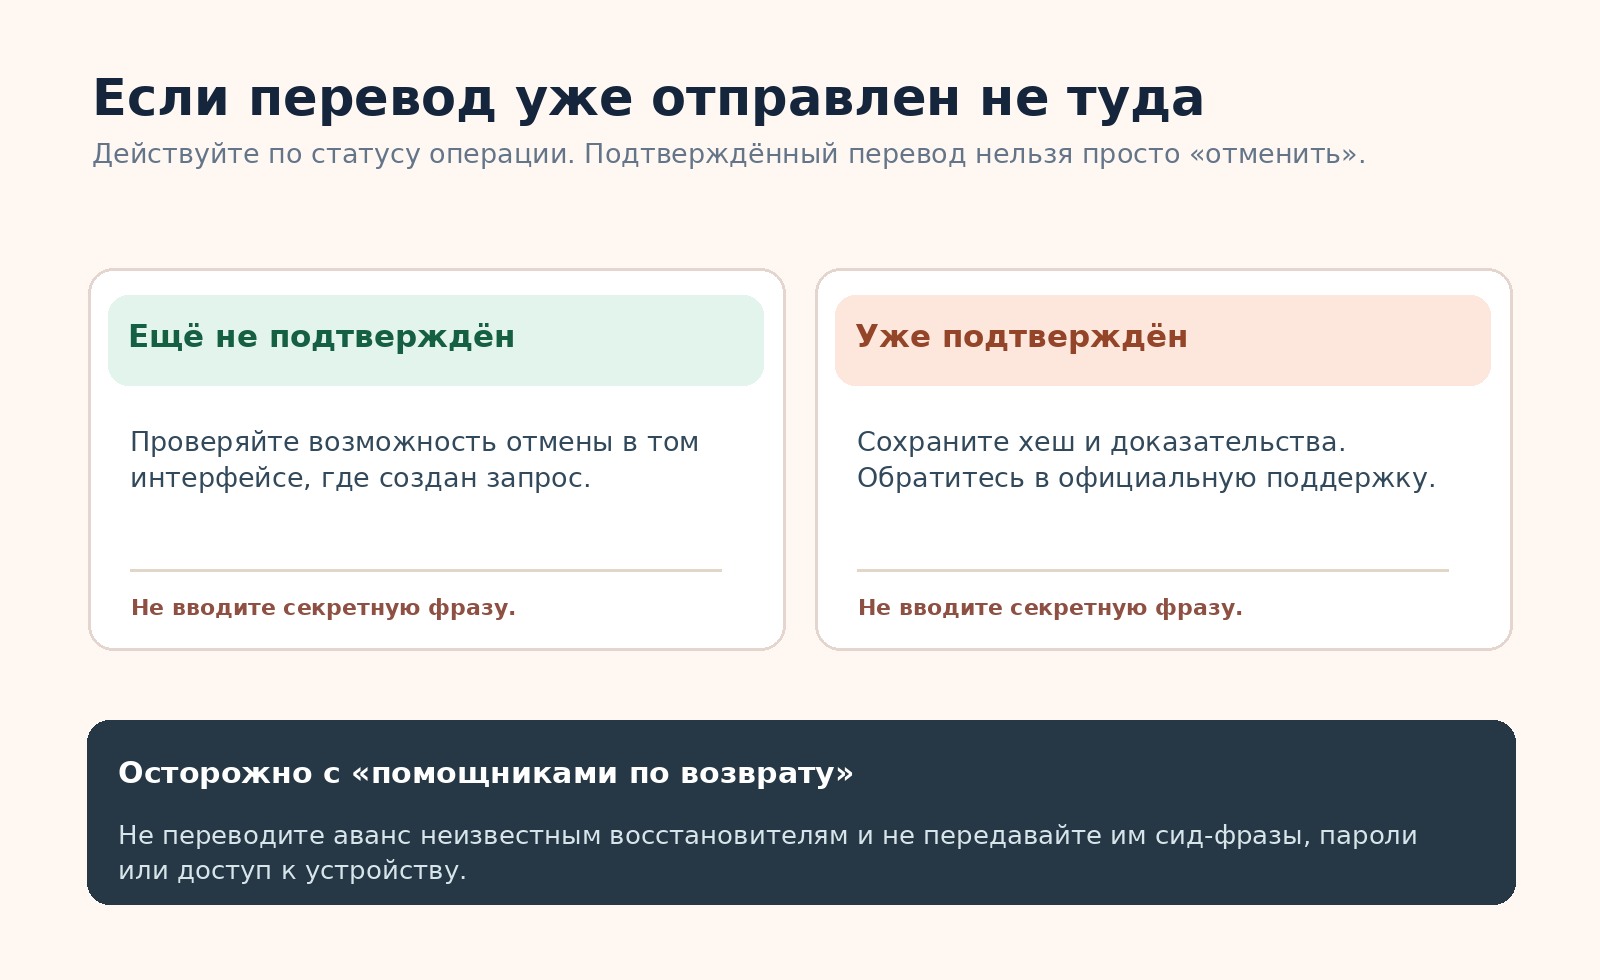
Первое действие - сохранить сведения, которые не зависят от памяти: идентификатор транзакции (хеш), сеть, фактический адрес назначения, время, сумму и скриншоты переписки с предполагаемым получателем. Откройте хеш в обозревателе и убедитесь, что транзакция действительно завершена. Если отправка ещё находится на стадии неподписанного запроса, не подтверждайте её; если биржа держит вывод в ожидании, срочно проверяйте возможность отмены именно на этой площадке.
Если транзакция подтверждена в публичном блокчейне, обычного механизма «отменить перевод» нет. Вернуть средства может только тот, кто контролирует адрес назначения, либо в редких случаях помощь централизованной площадки, если активы поступят к ней и она сможет действовать в рамках своих правил и законодательства. Ни один случай нельзя считать гарантированным. Сообщите о произошедшем официальной поддержке используемой биржи, сохраните доказательства для заявления в правоохранительные органы и не передавайте никому сид-фразу.
Особенно опасна вторая волна мошенничества. Люди, обещающие за предоплату «развернуть блокчейн назад», «взломать адрес получателя» или «очистить хеш», как правило, используют ситуацию для новой кражи. Настоящая помощь начинается с документов и проверяемых процедур, а не с тайного платежа анонимному восстановителю.
Почему аппаратный кошелёк помогает, но не решает всё
Аппаратное устройство может показать адрес получателя на собственном экране и дать возможность сравнить его с реквизитами, полученными вне заражённого компьютера. Это уменьшает риск незаметной подмены содержимого буфера обмена. Но если пользователь сам взял неверный адрес из истории операций, аппаратный кошелёк способен добросовестно подписать транзакцию именно на этот неверный адрес.
Поэтому важны одновременно происхождение реквизитов и их конечное подтверждение. Проверку устройства до настройки рассматриваем отдельно в статье как проверить подлинность Ledger Nano X. Не следует считать логотип производителя достаточной гарантией: надежность операции строится из нескольких независимых проверок.
В кошельках с несколькими подписями дополнительный участник может заметить неверного получателя, но только если он действительно сравнивает реквизиты с доверенным источником. Автоматическое одобрение одинаковых заявок несколькими участниками не создаёт защиты от ошибки адреса.
Как организовать безопасные регулярные платежи
При переводах между собственными кошельками или при оплате постоянному контрагенту стоит создать небольшую процедуру, которую легко повторить. Проверенный адрес заносится в адресную книгу один раз после независимого подтверждения, а каждое изменение реквизитов проверяется отдельно. В записи полезно указывать название контакта, сеть и дату проверки. Для корпоративных переводов может потребоваться второй проверяющий, который не участвовал в копировании адреса.
Регулярный перевод на тот же адрес не отменяет необходимости следить за контекстом: платформа могла изменить депозитный адрес, сеть или правила зачисления. И наоборот, неожиданная просьба «срочно заменить адрес» должна вызывать повышенное внимание, особенно если поступает в новом чате или с нового аккаунта.
Наконец, полезно отдельно хранить небольшую памятку: «история переводов - не адресная книга». Она лучше любой сложной теории предотвращает самый частый сценарий ошибки. И не забывайте, что приватный и публичный ключ криптокошелька отвечают за разные вещи: раскрытие публичного адреса для получения средств обычно нормально, но никогда не является приглашением сообщать секретный ключ.
Проверочный список перед отправкой 1 000 USDT
Допустим, вы собираетесь перечислить 1 000 USDT знакомому человеку. У вас есть адрес из прошлого перевода, новый адрес в переписке и ссылка на страницу истории кошелька. Какой выбрать? Верный порядок - начать не с последних операций, а с подтверждения реквизитов у получателя. После этого нужно проверить сеть, целостность адреса при копировании и итоговую сумму в интерфейсе подписания.
Если получатель изменил адрес, уточните причину и подтвердите изменение через ранее известный независимый канал. Если кошелёк показывает предупреждение о сходстве с ранее использованным адресом, не нажимайте «продолжить» автоматически. Проверьте всю строку. Если сомневаетесь, остановите отправку до получения проверяемых данных.
Полезно понимать и психологическую сторону: именно привычный небольшой перевод нередко выполняется быстрее крупного. Человек уверен, что знает адрес, а интерфейс подсказывает похожую запись. Защита работает тогда, когда проверка остаётся одинаковой независимо от размера платежа.
Проверка адресов при выплатах нескольким людям
При единичном переводе ошибку иногда замечают на последнем экране. При массовых выплатах риск выше: десятки реквизитов попадают в таблицы, отчёты и разные приложения. Достаточно, чтобы один адрес был заменён при переносе из истории или из письма, и ошибка может повториться несколько раз подряд.
Лучше назначать ответственным за создание списка одного участника, а за проверку - другого. Проверяющий должен получить исходные реквизиты независимо, а не просто подтвердить тот же файл, который подготовил первый сотрудник. Важные изменения адресов фиксируются отдельно: кто запросил смену, когда она была подтверждена и каким способом. Так проверка не превращается в формальное нажатие второй кнопки.
Для семейного кошелька логика похожая. Если нескольким людям доступны средства, имеет смысл согласовать, как устанавливаются новые получатели и кто проверяет изменения. Криптокошельки и безопасность - раздел, в котором собраны связанные практические вопросы защиты ключей и переводов. Подпись двух людей имеет смысл лишь тогда, когда они проверяют не только число на экране, но и сам адрес назначения.
Почему защита должна работать и у отправителя, и у получателя
Получатель тоже может снизить вероятность ошибки, даже если не контролирует историю чужого кошелька. Когда он передаёт реквизиты, полезно указать сеть и название актива рядом с адресом, а для важных платежей попросить отправителя повторить первые и последние символы вместе с несколькими символами из середины. Ещё надёжнее - подтвердить полный адрес через независимый канал связи. Не стоит писать «возьми мой адрес из прошлого перевода»: именно это приглашение упрощает мошенническую схему.
Если получатель - компания или обменная площадка, реквизиты нужно получать из официального кабинета. Письмо с неожиданной заменой платёжного адреса не равнозначно изменению, сделанному в защищённом интерфейсе сервиса. Для организаций полезно заранее сообщать клиентам порядок смены реквизитов и никогда не просить вводить секретные фразы для «подтверждения» получения средств.
Частые вопросы о подмене адреса криптокошелька
Если пришёл нулевой перевод USDT, мой кошелёк взломали?
Не обязательно. В некоторых сетях нулевая запись может быть создана без доступа к вашим ключам. Сначала проверьте реальный баланс и сведения о событии в обозревателе. Ненулевые списания, неизвестные разрешения и подозрительные подписи требуют отдельной диагностики.
Может ли мошенник создать точно такой же адрес, как у моего знакомого?
Обычный сценарий основан на совпадении ограниченного количества видимых символов, а не на полном совпадении адреса. Два разных действительных адреса ведут к разным аккаунтам. Не следует путать внешнее сходство с владением чужим ключом.
Почему интерфейс показывает незнакомую исходящую операцию?
Некоторые токеновые события могут отображаться как переводы, хотя фактическая отправленная ценность равна нулю. Надо посмотреть детали операции, токен и контракт, прежде чем делать вывод о списании.
Можно ли безопасно копировать адрес из старой успешной транзакции?
Только после независимого подтверждения, что в конкретной записи указан именно нужный получатель. Сам статус «успешно» доказывает лишь выполнение указанной операции, но не верность выбранного вами адреса для новой оплаты.
Что делать с неизвестным пылевым поступлением?
Не считать отправителя доверенным, не переходить по сопутствующим ссылкам и не подписывать действия ради «разблокировки». При необходимости скрыть спам-токен через функции кошелька, не взаимодействуя с его контрактом.
Можно ли вернуть ошибочно отправленные USDT?
Подтверждённую транзакцию обычно нельзя отменить технически. Иногда возможно содействие контролирующего адрес лица или централизованной площадки, но это не гарантировано. Сохраните хеш и сразу обращайтесь по официальным каналам.
Помогает ли AML-проверка узнать, мошенник передо мной или нет?
Риск-оценка по истории адреса не подтверждает, что это адрес вашего получателя, и не устанавливает личность владельца. Для борьбы с подменой прежде всего нужно сверять полные реквизиты с доверенным источником.
Достаточно ли проверять начало и конец адреса?
Нет. Это именно те части, которые злоумышленники стараются сделать похожими. Проверяйте полный адрес либо используйте надёжное предварительно подтверждённое сопоставление контактов.
Почему нельзя ориентироваться только на QR-код?
QR-код лишь кодирует данные. Если его заменили или прислали из недостоверного источника, сканирование без проверки приведёт к отправке на неверный адрес. После сканирования прочитайте расшифрованные реквизиты.
Защищает ли отправка маленького тестового перевода?
Она помогает проверить доступность маршрута, но не доказывает правильность получателя. Результат нужно подтвердить у адресата по отдельному каналу. Иначе тест и основная сумма могут оказаться у мошенника.
Могут ли украсть деньги, если кто-то знает мой публичный адрес?
Одного знания публичного адреса обычно недостаточно для расходования средств. Но публичные операции дают мошенникам сведения для адресной подмены, фишинга и наблюдения за финансовой активностью.
Стоит ли сменить кошелёк после подставной записи?
Одна подозрительная нулевая или пылевая запись не всегда требует переноса всех средств. Сначала установите, не было ли реального списания, компрометации ключей или выданных разрешений. Не совершайте срочных операций под воздействием паники.
Главное, что стоит запомнить
Мошенническая подмена адреса использует не слабость шифрования, а привычную человеческую последовательность: увидеть похожую запись, скопировать её, подтвердить перевод. Поэтому её можно предотвратить без специальных торговых навыков. Не используйте историю переводов в качестве адресной книги, берите реквизиты из доверенного источника и сравнивайте полный адрес перед подписью.
Если уже произошла ошибка, в первую очередь сохраните доказательства и проверьте статус перевода. А если сомневаетесь ещё до отправки - не подписывайте операцию. Несколько минут проверки почти всегда дешевле попытки вернуть необратимый платёж.
