 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
27 октября 2026 года пользователи рынка предсказаний Predict.fun начали сообщать о несанкционированных списаниях. Первые публичные расследования описывали 19 предположительно затронутых адресов и около $260 000 потерь; другие наблюдатели называли суммы около $300 000 и свыше $400 000. Эти цифры относятся к разным моментам и методам подсчёта, поэтому их нельзя складывать или выдавать за окончательную подтверждённую сумму. В сообщениях о реакции проекта упоминаются возможный компромисс стороннего сайта с API-документацией и обещание возместить прямой ущерб. Пока опубликованного независимого технического заключения, позволяющего доказать конкретный механизм атаки, недостаточно.
Если вы пользовались Predict.fun, главная задача сейчас - не угадать техническую причину, а безопасно установить, были ли исходящие операции с ваших адресов, не дать вывести остаток и сохранить документы для обращения в поддержку. Эта инструкция помогает провести первичную проверку без передачи кому-либо приватных ключей и без посещения сомнительных «страниц компенсации». Ни один сайт проверки не должен требовать вашу seed-фразу.
Что произошло с Predict.fun 27 октября: подтверждённые наблюдения и неизвестное
Predict.fun - рынок предсказаний на BNB Smart Chain, использующий USDT в качестве обеспечения для торговли позициями на исход событий. У ряда пользователей средства связаны не только с обычным внешним адресом, но и со смарт-кошельками, контрактными счетами и операциями погашения позиций. Это важно: простая проверка одного баланса в приложении не всегда показывает полную картину.
По сообщениям crypto.news, исследователь Naeven отследил 19 адресов с совокупными предполагаемыми потерями около 105 ETH, оценивавшимися приблизительно в $260 000 на момент публикации. Onchain Lens сообщал о подозрительных переводах приблизительно на $300 000, а другие обозреватели исследовали дополнительные группы транзакций и оценки свыше $400 000. В анализах фигурируют промежуточные адреса, мост Relay, Ethereum и Tornado Cash. Сам маршрут движения средств ещё не раскрывает, каким способом был получен доступ к ним.
Отдельно обсуждается гипотеза о компрометации внешнего ресурса API-документации. Даже если такой сайт был подменён, необходима техническая цепочка доказательств: какая именно страница содержала вредоносный код, кто её посещал, какую операцию или подпись она предложила и как это связано с конкретным списанием. Без этой связи нельзя объявлять все посещения документации причиной потерь. Также нельзя автоматически утверждать, что сам токен USDT или вся сеть BNB Chain были взломаны.
Разумно разделять три группы сведений: наблюдаемое в блокчейне (транзакции и адреса), атрибуцию исследователей (связь адресов с инцидентом) и заявления платформы (предполагаемая причина, условия возмещения). Из первой группы не следует автоматически достоверность двух других. Сохраняйте точную дату проверки: расследование может изменить выводы.
Кому стоит проверить кошелёк в первую очередь
Проверка особенно важна, если вы в последние дни входили в Predict.fun, открывали связанные страницы для разработчиков, подключали внешний EVM-кошелёк, подписывали сообщения, выдавали разрешения токенам либо использовали API/SDK. Не следует при этом считать само открытие страницы свидетельством компрометации. Риск зависит от того, проводились ли опасные действия, что содержал интерфейс и какая инфраструктура участвовала.
Отдельная категория - пользователи встроенного Predict Account или смарт-кошелька. Адрес входа, ваш внешний адрес и контрактный адрес, где фактически учитываются активы, могут различаться. Запишите их отдельно, не смешивайте. Также проверьте адреса, с которых пополнялись счета, и сети, где у вас остались активы. Один и тот же строковый EVM-адрес может существовать в нескольких сетях, однако транзакции и разрешения в каждой сети самостоятельны.
Даже если вы не видите потерь, проверьте историю активности. Списания могли коснуться части USDT или позиции, которую позже автоматически погасили. С другой стороны, уменьшение отображаемого баланса может быть нормальным результатом покупки доли, вывода залога или расчёта завершённого рынка. Диагноз нельзя ставить по одной цифре в интерфейсе.
Экстренный чек-лист: что сделать в первые 15 минут
- Прекратите новые действия на сомнительных страницах. Не заходите по ссылкам из комментариев, личных сообщений или результатов с пометкой «компенсация». Не подписывайте новые запросы, даже если они выглядят как проверка безопасности.
- Зафиксируйте исходное состояние. Сохраните адреса, доступные балансы, идентификаторы операций, время и скриншоты без секретных данных. Если транзакции продолжаются, отмечайте новые события и не тратьте время на идеальное оформление отчёта.
- Проверяйте публично. С безопасного устройства откройте вручную обозреватель BNB Smart Chain и ищите по публичному адресу. Подключать кошелёк для просмотра истории обычно не требуется.
- Оцените источник угрозы. Если есть признаки компрометации seed-фразы или приватного ключа, одного отзыва разрешений недостаточно. Нужен новый кошелёк с независимой секретной фразой, созданный в чистой среде.
- Защитите доступные остатки. Если можете безопасно перевести активы на новый контролируемый адрес, проверьте сеть, комиссию и сам адрес. При активном дрейнере успех перевода не гарантирован. Если активы заблокированы внутри контракта, не пытайтесь выводить их через непроверенные «аварийные» интерфейсы.
- Отозвите лишние полномочия после анализа. Это отдельные транзакции, которые могут требовать BNB для комиссии и не возвращают уже списанные токены.
- Обратитесь к команде только по проверенным каналам. Попросите номер обращения, критерии права на возмещение и безопасный способ предоставить доказательства. Не оплачивайте «сбор за разблокировку».
Эти пункты не обязательны к выполнению в указанном порядке в любой ситуации. При подозрении на полный захват приватного ключа первостепенно изолировать остатки; при сомнительном разрешении - понять, какой актив и адрес оно затрагивает. Если действия из заражённого кошелька требуют подписи, обращайтесь к квалифицированному специалисту и проверяйте каждый запрос.
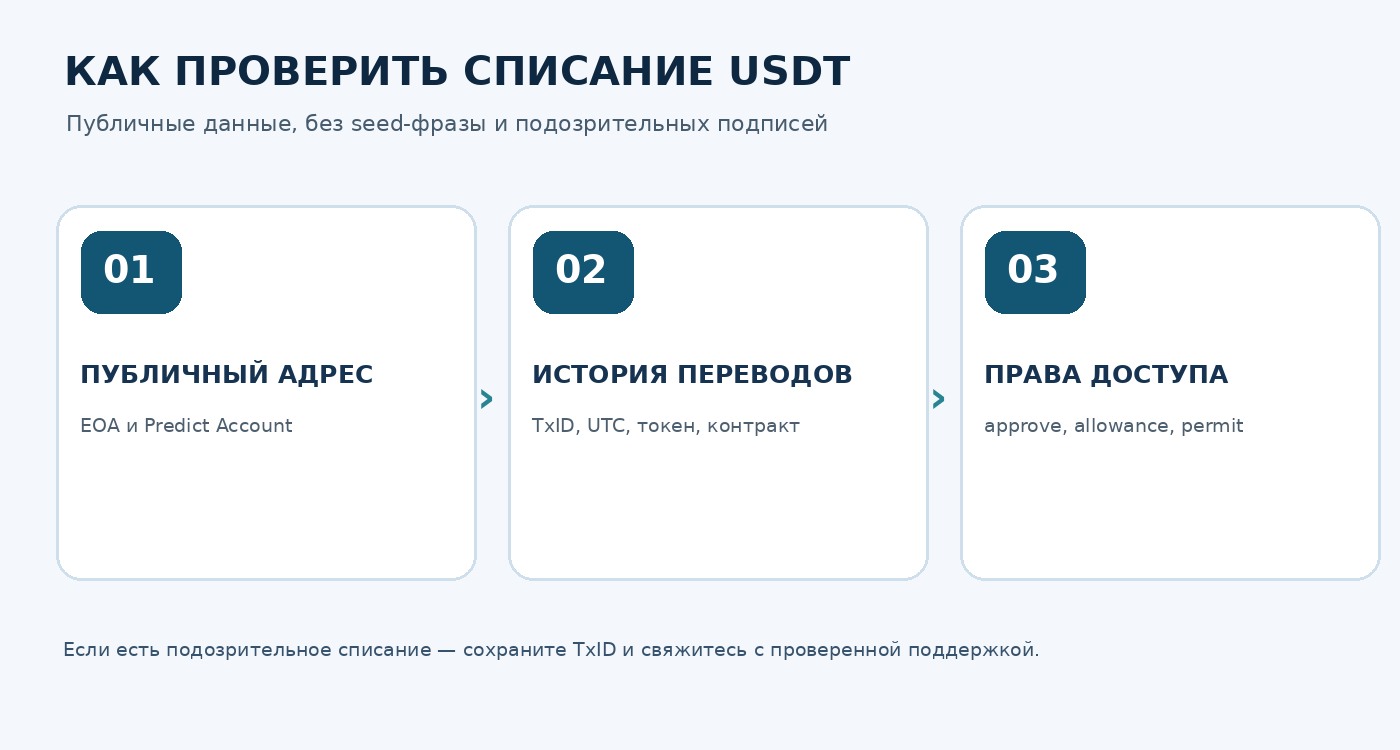
Как проверить USDT на BNB Smart Chain по адресу без подключения кошелька
Начните с адреса, который точно принадлежит вам. Скопируйте его непосредственно из проверенного приложения кошелька, а не из вставленного кем-то сообщения. Для Predict Account найдите именно публичный адрес смарт-счёта, если сервис показывает его отдельно. В строку поиска BscScan можно вставить публичный адрес; сид-фраза и подключение кошелька для чтения обычных публичных операций не нужны.
На странице адреса изучите вкладки обычных транзакций, переводов токенов стандарта BEP-20 и внутренних операций, если обозреватель их отображает. Фильтруйте период 27 октября 2026 года и соседние дни: часовой пояс интерфейса может отличаться. Сравните операции с собственной историей заявок и подтверждений. Отдельно проверьте адрес контракта токена - название «USDT» само по себе недостаточно, поскольку похожие символы могут использовать мошеннические токены.
В BNB Smart Chain широко используется контракт Binance-Peg BSC-USD, который нередко отображается как USDT; адрес контракта в документации аналитического сервиса Bitquery: 0x55d398326f99059ff775485246999027b3197955. Однако пользователю следует подтвердить идентификатор по официальной документации и обозревателю на момент проверки: внешний вид тикера и режимы поддержки активов могут меняться. Не выполняйте никакие действия с контрактом только потому, что он упомянут в статье.
Если найдена исходящая операция, запишите хеш транзакции (TxID), блок, UTC-время, сумму, адрес отправителя, получателя и взаимодействовавший контракт. Поле From в некоторых событиях токенов показывает контрактный счёт, а не ваш первоначальный EOA-адрес; это не ошибка анализа, а особенность архитектуры. В блокчейне у разных транзакций могут быть связанные события: перевод токена, вызов контракта и результат исполнения. Чтобы доказать несанкционированное списание, нужно связать их между собой.
Как отличить кражу USDT от обычного расчёта рынка предсказаний
Покупка позиции может уменьшить доступный USDT и увеличить количество условных токенов, представляющих определённый исход. Погашение позиции после разрешения рынка может сопровождаться действиями специальных контрактов и несколькими событиями. Внутренний счёт также может перераспределять обеспечение между слоями протокола. Поэтому само по себе взаимодействие с неизвестным контрактом не доказывает кражу.
Сверьте время исходящего перевода с вашим журналом торгов: оформляли ли вы заявку, закрывали позицию, выводили ли залог? Проверьте, появился ли эквивалентный актив, не изменилась ли стоимость позиции и не завершился ли рынок. Если есть API-ключи, посмотрите логи автоматических ордеров, но не выкладывайте ключи или токены доступа в поддержку. Восстановите последовательность событий в UTC, так как браузер, платформа и обозреватель могут показывать разное локальное время.
Сильнее всего настораживает цепочка: незапланированный расход средств, отсутствие соответствующей заявки, перевод на посторонний адрес и повторяющийся маршрут, совпадающий с публичными исследованиями. Даже тогда правильная формулировка в обращении - «предполагаемый несанкционированный перевод», а не самостоятельно установленный «взлом контракта». Окончательная атрибуция потребует дополнительных данных от проекта.
Что означают approve, allowance, permit и почему отзыв не всегда спасает
Обычный approve позволяет определённому адресу или контракту расходовать указанное количество ERC-20-совместимого токена. Предел называется allowance. Если ранее вы предоставили слишком широкий лимит и контракт либо соответствующая логика оказались небезопасными, могут возникнуть риски для будущих поступлений токена. Нулевой текущий баланс не аннулирует старое полномочие.
permit и другие схемы подписанного разрешения могут работать иначе: некоторые подписи разрешают действия без отдельной предшествующей транзакции approve; есть также сложные системы смарт-кошельков и делегирования. Из-за этого одна страница со списком стандартных approval не гарантирует, что все риски исключены. Технически важно установить, какой конкретно адрес получил полномочия, на какой токен, в какой сети, на какую сумму и с каким сроком действия.
Отзыв полномочия помогает ограничить будущие вызовы в рамках конкретного механизма после подтверждения операции. Он не отменяет совершившиеся переводы, не восстанавливает украденные деньги и не защищает при украденном приватном ключе. Для подробного разбора прочитайте наше отдельное руководство: как отозвать разрешения смарт-контрактов через Revoke.cash. Здесь мы сосредоточены именно на проверке последствий события Predict.fun и фиксации убытка.
Как безопасно отозвать подозрительные разрешения
Сначала изучите историю и убедитесь, что разрешение действительно связано с вашим адресом. Если вы видите незнакомые неограниченные лимиты на значимый баланс, их стоит рассмотреть в первую очередь. Откройте инструмент проверки разрешений через самостоятельно набранный адрес https://revoke.cash/ или доверенный обозреватель, но убедитесь, что домен написан правильно, соединение защищено и отсутствует подозрительное перенаправление.
Для простого просмотра достаточно публичных сведений. Для on-chain отзыва обычно потребуется транзакция от владельца адреса и небольшое количество нативного токена BNB на комиссию в BNB Smart Chain. Перед подписью проверьте характер вызова: он должен изменять либо обнулять полномочие, а не отправлять USDT третьему лицу или выдавать более широкое разрешение. Дождитесь статуса успеха и перепроверьте allowance по тому же адресу и токену.
Если интерфейс просит вставить 12 или 24 слова, импортировать приватный ключ, перевести «депозит для защиты» или установить неизвестное расширение, немедленно закройте его. Даже если ссылка пришла от аккаунта с знакомым логотипом, сначала подтвердите её подлинность через независимый канал. Не пересылайте скриншоты, где видны ключи, одноразовые коды, открытые сеансы или восстановительные фразы.
Когда нужно создавать новый кошелёк, а когда достаточно отзыва
Сценарий A - вы подписали подозрительный approve, но нет свидетельств раскрытия seed-фразы: анализируйте и отзывайте соответствующие разрешения, проверяйте активы в разных сетях. Параллельно рассмотрите перенос значимых остатков в отдельный кошелёк, если это возможно без опасного взаимодействия. Не утверждайте, что этого достаточно для любого случая: неизвестные подписи могут создавать дополнительные риски.
Сценарий B - вы вводили seed-фразу на стороннем сайте, раскрыли приватный ключ или обнаружили признаки перехвата подписания: считайте старые ключи скомпрометированными. На чистом устройстве создайте новую секретную фразу, проверьте новый адрес и перемещайте ещё доступные активы только после понимания рисков. Импорт старой seed-фразы в новое приложение не создаёт новые ключи и не восстанавливает безопасность.
Сценарий C - средства находятся на контрактном счёте Predict Account, и вы не можете установить, кто контролирует исполнение операций: не принимайте на веру универсальную команду «отправьте всё на новый адрес». Проверьте официальные объявления проекта, доступные безопасные сценарии вывода и обратитесь к квалифицированной поддержке. Не используйте непроверенные сторонние контракты для «экстренного rescue», потому что они могут забрать остатки.
Как зафиксировать ущерб и собрать доказательства для компенсации
В материалах об инциденте упоминается обещание проекта возместить прямые потери, однако обещание не равно завершённой компенсационной программе. До появления подписанного официального сообщения неизвестны окончательный перечень допустимых активов, период инцидента, порядок рассмотрения, доказательства владения и сроки платежей. Не отправляйте средства и не подписывайте произвольную транзакцию в ожидании выплаты.
Подготовьте пакет из пяти блоков: (1) перечень контролируемых адресов и их сети; (2) хеши предполагаемых несанкционированных транзакций; (3) таблица сумм в токенах, а не только в долларах; (4) подтверждающая история взаимодействия с Predict.fun и история заявок; (5) хронология ваших действий после обнаружения. При необходимости приложите скриншоты интерфейса с временем, но скройте персональные и секретные сведения, не относящиеся к проверке фактов.
Важный нюанс: если вывели 4 845 USDT, это не тождественно гарантированной выплате $4 845. Вполне возможно, что расчёт компенсации будет использовать токеновый номинал, стоимость на определённую дату или иной подход, который платформа ещё должна описать. Разделяйте количество USDT, оценку его долларовой стоимости и фактическую стоимость других позиций. Не включайте в «прямой ущерб» уже возмещённые суммы или воображаемую будущую прибыль.
Сохраняйте копию обращения, дату отправки, официальный номер заявки и все ответы. Никому не нужен ваш приватный ключ для проверки публичных транзакций; при необходимости владение адресом подтверждается отдельно, понятной и ограниченной процедурой. До подписания сообщения выясните, является ли оно безопасной проверкой владения, а не разрешением на расходование токенов.
Шаблон таблицы для обращения к Predict.fun
| Поле | Что указать | Пример формата |
|---|---|---|
| Сеть | Где произошёл перевод | BNB Smart Chain |
| Адрес пострадавшего | Публичный адрес, без приватного ключа | 0x… (полностью в файле) |
| Тип счёта | Внешний EOA или Predict Account | Predict Account |
| TxID | Хеш каждой спорной транзакции | 0x… |
| UTC-время | Точное время по обозревателю | 2026-10-27 06:01 UTC |
| Токен и количество | Количество и контракт актива | USDT, 125.00 |
| Причина спора | Почему перевод не санкционирован | Не было заявки / подписи владельца |
| Доказательства | Скриншоты, история заявок, ссылки | Ссылки на обозреватель |
Значения в последней колонке - примеры оформления, не реальные сведения о конкретном пострадавшем. Таблица должна содержать только факты, которые можно воспроизвести или проверить. Если вы не уверены, каким аккаунтом инициирована операция, пишите «не установлено»; попытка заполнить пробел догадкой мешает расследованию.
Как проверить настоящую компенсацию и не попасть на повторную кражу
После громких криптоинцидентов злоумышленники создают страницы claim, refund, recovery, поддельные Discord-боты и аккаунты «службы безопасности». Их цель - добиться ещё одной подписи, approval или перевода. Потерпевший особенно уязвим из-за спешки: желание вернуть активы может заставить принять сомнительную инструкцию как официальную.
Найдите сообщение проекта через заранее известный официальный ресурс, а не по первому результату поиска или ссылке, присланной незнакомцем. Сравните домен, дату публикации и каналы, указан ли прямой URL программы возмещения, есть ли конкретные условия и подтверждение от нескольких независимых официальных площадок. Если официальная информация противоречива, лучше запросить уточнение, чем подписывать транзакцию.
Подлинная компенсация не должна требовать вашей seed-фразы. Требование «заплатить комиссию для разблокировки выплат на адрес менеджера», запрос удалённого доступа к компьютеру или обещание гарантированного возврата через неофициального посредника - признаки мошеннической схемы. Даже подтверждение владения адресом не надо подписывать вслепую: в окне кошелька читайте точный тип сообщения, сеть, домен и смысл полномочия.
Почему утечка через API-документацию - особый риск
Документация разработчика обычно воспринимается как технический справочник, а не как место, где требуется высокий уровень недоверия. Но внешние страницы могут содержать сторонние скрипты, библиотеки, виджеты и ссылки на инструменты авторизации. Если такой ресурс скомпрометирован, атакующий потенциально может подменить отображаемые инструкции, предложить небезопасную загрузку, поддельную процедуру подписи либо ссылку на иной сайт. Это общие возможные сценарии, а не доказанный перечень действий в атаке Predict.fun.
Для пользователей API и ботов риск отличается от риска обычного браузерного кошелька. В некоторых интеграциях есть ключи API, токены сессий, серверные переменные окружения и автоматизированная подпись. Если вы посещали потенциально затронутый ресурс или запускали опубликованный там код, разумно проверить журнал изменений зависимостей и секретов, пересоздать соответствующие API-ключи через проверенный канал и убедиться, что ваши роботы не продолжают отправлять заявки по неправильным адресам.
Не размещайте в публичном обсуждении заголовки авторизации, файлы .env, полные логи с токенами доступа, ключи или cookie. Эти сведения могут позволить повторное злоупотребление, даже если сами операции от 27 октября уже закончились. При обращении к поддержке прикладывайте безопасно отредактированные журналы, сохраняя исходную копию в защищённом месте.
Отдельно о смарт-кошельках: почему владелец не всегда видит перевод из своего EOA
В документации Predict.fun описывается использование внешних кошельков EOA и Predict Account - смарт-кошелька, который может создаваться при работе через веб-приложение. У владельца могут быть разные уровни: адрес для аутентификации и подписи, контрактный адрес учёта позиций, адреса для списания обеспечения. Это усложняет диагностику: отсутствие явного перевода USDT из вашего основного EOA не означает, что на связанном контрактном счёте не было событий.
Составьте карту связей, опираясь только на ранее проверенные данные вашего аккаунта и блокчейн. Запишите внешний адрес, Predict Account, хеш депозита, контракт токена и связанные транзакции. Если вы не можете уверенно доказать связь двух адресов, не помещайте её в публичное заявление как факт. Наличие общего сервиса либо похожего имени контракта не подтверждает общего владельца.
В экстренном случае особенно вредно пытаться восстановить управление смарт-кошельком через неизвестный скрипт из соцсетей. Скрипт может содержать адрес атакующего, запрашивать экспорт приватного ключа или давать широкие полномочия. Лучше дождаться проверенных инструкций от официального проекта и сравнить их с объективными данными обозревателя.
Что делать, если USDT уже ушли через мост и Tornado Cash
Отчёты о переводах через Relay, Ethereum и Tornado Cash описывают возможный маршрут предполагаемо похищенных средств. Смена сети и использование миксера затрудняют отслеживание, но не означает, что потерпевший должен самостоятельно запускать «возвратную транзакцию» или обращаться к анонимному «хакеру-восстановителю». Прямой способ отменить подтверждённый перевод в публичной сети отсутствует.
Для обращений важны TxID исходного списания и, при необходимости, последовательность последующих транзакций, на которую ссылается исследователь. Не приклеивайте к своему заявлению адреса из случайных постов без проверки связей. Если вы подаёте заявление компетентным органам, отдайте доступные подтверждения и обратитесь за консультацией о применимом порядке в вашей юрисдикции. Возможность юридического взыскания, действий эмитента токена или возврата через проект зависит от фактов и не гарантируется.
Особенно внимательно относитесь к предложениям восстановить USDT за процент от потери. Мошенники нередко используют публичные хеши, чтобы убедить вас в наличии «специального доступа». Знание транзакции не доказывает наличие возможностей вернуть средства.
Три практических сценария для пользователей
Сценарий 1: средства целы, но вы подключали кошелёк. Проверьте историю BNB Smart Chain и связанные Predict Account, изучите активные разрешения, отключите ненужные подключения и отслеживайте изменения через самостоятельно выбранный безопасный инструмент. Не считайте нулевой ущерб гарантией отсутствия риска, пока не проверены другие сети и адреса.
Сценарий 2: обнаружено списание 250 USDT без вашей заявки. Скопируйте TxID и время UTC, проверьте источник токена, связанный контракт и вашу историю операций. Затем в зависимости от риска ограничьте разрешения либо переведите остаток в новый кошелёк. Направьте в официальную поддержку краткое обращение с фактами; в публичном чате не выкладывайте конфиденциальные доказательства.
Сценарий 3: после посещения неизвестной страницы вы ввели seed-фразу. Не пытайтесь спасти ситуацию простым отключением сайта. В чистой среде создайте совершенно новый кошелёк и безопасно изолируйте доступные активы, понимая риск конкурирующих транзакций. Старую фразу считайте раскрытой. Затем сохраните хронологию событий и отдельно сообщите об инциденте проекту, не смешивая его подтверждённый взлом с собственной возможной фишинговой историей.
Частые вопросы о взломе Predict.fun
Все пользователи Predict.fun пострадали? Нет подтверждений, что атака затронула каждого пользователя. Публичные исследователи описали определённые наборы адресов, но полный охват на момент подготовки материала не установлен.
Ущерб равен ровно $400 000? Нет. На 27 октября фигурировали разные приблизительные оценки; $260 000 относились к 19 адресам, $300 000 - к другому набору наблюдений, а суммы свыше $400 000 - к дополнительным подсчётам. Они не тождественны окончательному отчёту.
Могу ли я проверить кошелёк без входа в Predict.fun? В большинстве случаев да: публичные адреса и операции сети доступны через обозреватель. Для внутренней истории заявок и некоторых данных смарт-счёта может понадобиться официальное приложение или экспорт ваших собственных журналов.
Если отключить Predict.fun от кошелька, будет ли закрыт доступ к USDT? Не обязательно. Отключение интерфейса не обнуляет уже выданные on-chain разрешения и не меняет скомпрометированный приватный ключ.
Можно ли вернуть токены через Revoke.cash? Нет. Сервис предназначен прежде всего для управления разрешениями, а не для разворота уже подтверждённых переводов.
Сколько стоит отмена разрешений на BNB Smart Chain? Обычно требуется сетевая комиссия в BNB; она меняется. Просмотр публичных данных, как правило, не требует оплаты сети.
Нужно ли отправить seed-фразу для получения компенсации? Никогда. Запрос секретной фразы - критический признак мошеннической страницы или лица.
Можно ли получить компенсацию без TxID? Правила программы пока нужно уточнять в официальных объявлениях. TxID и другие воспроизводимые свидетельства сильно упрощают проверку, поэтому сохраняйте всё доступное.
Почему в событиях фигурирует ETH, если списывали USDT? Исследователи могут оценивать переведённые или конвертированные активы уже после мостов и обменов. Это не значит, что каждый потерпевший первоначально держал ETH.
Подтверждён ли взлом API-документации? В сообщениях о реакции платформы обсуждается такая предварительная версия. Без полного независимого отчёта невозможно уверенно утверждать, какой именно компонент вызвал конкретные списания.
Имеет ли смысл менять API-ключ? Если вы использовали API/SDK и подозреваете раскрытие ключа, ротация ключей через проверенный канал - разумная мера. Она не заменяет проверку подписывающих ключей кошелька и серверной среды.
Как проверить подлинность сайта возврата? Сопоставьте объявление с несколькими проверенными официальными каналами, внимательно проверьте домен и не подписывайте непонятные разрешения. Не переходите по рекламе «Predict.fun refund».
Вывод: безопасность сейчас важнее поспешной заявки на выплату
Инцидент с Predict.fun показывает, что работающий сайт и привычный логотип не гарантируют безопасность каждой подписи, подключения и технической интеграции. Первые независимые наблюдения об адресах и движении средств требуют внимания, но не дают оснований объявить установленными ни сумму окончательного ущерба, ни конкретный технический вектор атаки.
Проверьте публичную историю всех связанных адресов и контрактных счетов, зафиксируйте подозрительные TxID, оцените оставшиеся полномочия и при необходимости изолируйте активы. После этого обращайтесь за компенсацией по проверенному официальному каналу, сохраняя документы и не передавая никому секреты. Возмещение возможно только на условиях, которые впоследствии подтвердит сама платформа; любые обещания мгновенной выплаты из случайного сообщения следует рассматривать как риск повторного мошенничества.
Источники и дата проверки
- crypto.news: исследование 19 адресов и оценка $260 000 (27 октября 2026)
- CoinNess: оценка около $300 000 со ссылкой на Onchain Lens (27 октября 2026)
- Crypto Times: несколько оценок и отсутствие подтверждённой причины на момент публикации (27 октября 2026)
- Документация Predict.fun: типы кошельков и поддерживаемая сеть
- Bitquery: описание Predict.fun и USDT в BNB Smart Chain
Материал подготовлен по открытым сообщениям на 27 октября 2026 года. Техническая причина, итоговый ущерб и конкретные условия компенсации могут быть уточнены. Это образовательная инструкция, а не юридическая или инвестиционная консультация.
