 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
Дата материала: 27 октября 2026 года. Это информационное руководство. Статус расследования, балансы адресов и условия компенсации могут измениться.
26 октября 2026 года произошло одно из самых наглядных происшествий для пользователей торговых Telegram-ботов в сети Solana. Исследователи Bitquery проследили вывод приблизительно 9 408 SOL из 48 кошельков, связанных с Bloom Trading Bot, за 94 секунды. По их оценке, стоимость активов на момент атаки составляла около 953 тысяч долларов, а кошельки принадлежали девяти трейдерам. Важнейшая деталь - вывод подписывался собственными приватными ключами пострадавших адресов. Это совсем другой сценарий риска, чем привычный вредоносный токеновый allowance.
Bloom публично обещал компенсировать пострадавшим прямые потери, но обещание не равнозначно завершённой выплате. Причину компрометации ключей на момент публикации нельзя считать независимо установленной. Ниже - практическое руководство: как проверить старые и новые Solana-кошельки, правильно отследить потери, спасти оставшиеся SPL-токены, не попасть на ложную «компенсацию» и составить убедимое обращение. Материал основан на общедоступных данных, а не на доступе к внутренней инфраструктуре Bloom. Все действия с кошельком выполняйте только после независимой проверки адресов и приложений.
Что точно известно об инциденте Bloom 26 октября 2026 года
Bitquery изучила транзакции Solana и определила 48 кошельков, с которых в одном эпизоде были отправлены примерно 9 408 SOL. Они связаны с девятью трейдерами, хотя в ранних публикациях иногда встречалось число 49: дополнительные отправители микроплатежей не означают дополнительных потерпевших. Оценка около 953 000 долларов относится к рыночной цене SOL в момент списаний, а не к фиксированной сумме в долларах, которую обязательно возместят по любому курсу.
Атакующий, судя по исследованию, сначала выполнял небольшие пробные переводы из кошельков разных трейдеров, затем последовательно опустошал адреса, начиная с наиболее крупных остатков. Для основной серии потребовались считаные десятки секунд; интервал от первого полного опустошения до последнего составил около 94 секунд. Такой темп соответствует автоматизированному сценарию, однако сам по себе не раскрывает способ получения ключей.
Особенно тревожно, что часть затронутых кошельков не торговала через Bloom несколько недель или месяцев, а пять адресов, согласно Bitquery, не использовались для торгов с первой половины 2025 года. Следовательно, отсутствие недавней активности не гарантировало, что ранее предоставленный боту ключ утратил ценность для злоумышленника. Свою историю надо проверять с учётом всех кошельков, ранее созданных или импортированных через бота.
В исследовании зафиксировано, что после консолидации SOL оказались на новом адресе хранения. Утверждение о неподвижности этих средств относится к времени измерения, указанному авторами 26 октября, и не означает, что их положение останется неизменным. Ни блокчейн, ни публичное расследование не раскрывают личность владельца адреса и не позволяют автоматически обвинять разработчиков Bloom в умышленном хищении.
Почему торговый Telegram-бот принципиально отличается от самостоятельного кошелька
Обычный некастодиальный кошелёк предлагает пользователю подписывать транзакции локально, например через отдельное приложение или аппаратное устройство. Скоростной торговый бот может работать иначе: для автоматической покупки мемкоинов он создаёт кошелёк или принимает импортированный ключ и подписывает сделки без каждого отдельного подтверждения владельца. Это ускоряет исполнение, но означает, что сервис либо его серверная инфраструктура обладает возможностью распоряжаться средствами.
Если копия приватного ключа сохранена на стороннем сервере и этот ключ раскрывается, злоумышленник может создавать обычные транзакции от имени владельца. Блокчейн видит криптографически корректную подпись - он не знает, нажал ли владелец кнопку, действовал ли бот согласно поручению или подпись сделал посторонний. Именно поэтому часто невозможно разрешить спор о доступе только одним скриншотом кошелька.
В Solana нативный SOL не требует предварительного approve для обычного исходящего перевода. Когда адрес подписывает передачу SOL, отменить её простым отключением сайта или отзывом полномочий другого приложения нельзя. Если ключ утёк, он остаётся действительным, пока пользователь не перестанет хранить средства на соответствующем адресе. Сменить пароль Telegram, перезапустить бота или переустановить кошелёк недостаточно, поскольку секретный ключ адреса от этого не меняется.
Это не означает, что все Telegram-боты небезопасны одинаково. Архитектура хранения, механизмы изоляции, доступы администраторов, мониторинг и независимые проверки различаются. Но ключевой принцип одинаков: основной долгосрочный резерв нельзя хранить на адресе, ключ которого передавался сервису для автоматической торговли.
Первая проверка: какие ваши Solana-адреса могли быть затронуты
Начните с инвентаризации. Запишите публичные адреса всех кошельков, которые создавались в Bloom или импортировались туда, включая пустые, давно неиспользуемые и связанные с отдельными торговыми стратегиями. Если есть несколько аккаунтов Telegram, несколько профилей или кошельков, не смешивайте их. Один владелец может контролировать много адресов; число адресов в отчёте исследователей не равно числу пострадавших людей.
Не используйте случайных «ботов-проверяльщиков» и не вводите seed-фразу, приватный ключ или экспортированный JSON-ключ в поисковые формы. Публичный адрес Solana безопасно использовать для чтения истории на обозревателе блоков. Для сохранения данных не нужен прямой доступ стороннего сайта к кошельку. Открывайте обозреватель по самостоятельно набранному адресу и проверяйте написание домена.
Сравните собственный список с транзакциями утром 26 октября 2026 года по UTC, но не ограничивайтесь только одной минутой. При разных часовых поясах календарная дата в приложении может отличаться. Обратите внимание на неожиданные исходящие SOL, последовательности похожих переводов с нескольких ваших адресов, отправку почти всего баланса и адреса, которые ранее не встречались в вашей истории.
Если адрес не фигурирует в опубликованных таблицах, это не абсолютное доказательство безопасности: авторы могли анализировать ограниченный временной срез, а дополнительные случаи могут быть не опубликованы. Вместе с тем не нужно считать скомпрометированным любой адрес Solana только из-за присутствия неизвестной мелкой транзакции. Нужна связь с подписью, движением средств и вашим использованием конкретного бота.
Как проверить операции SOL в Solscan и сохранить доказательства
Откройте Solscan по адресу solscan.io или другой известный обозреватель Solana, найденный независимо, и вставьте свой публичный адрес. Изучите вкладки с транзакциями и переводами SOL. Для каждой подозрительной операции сохраните полную ссылку, подпись транзакции (signature), время в UTC, отправителя, получателя, величину списания и остаток после операции. Публичную ссылку можно приложить к обращению; приватный ключ не прикладывают никогда.
Важно отличать транзакционный fee payer, authority и фактический владелец токенового счёта: в Solana комиссию иногда платит один адрес, а перемещение активов происходит с другого. Раскрывайте детали операции, а не полагайтесь только на сокращённый список. Для нативного SOL наблюдайте изменение lamports и комиссии; некоторые обозреватели показывают итоговую разницу баланса, включающую сетевые платежи.
Сделайте резервную копию таблицы. Хорошая структура: ваш адрес, signature, UTC-дата, исходящая сумма SOL, адрес назначения, ссылка на обозреватель, объяснение, почему операция не была вами санкционирована, и доказательство того, что кошелёк ранее использовался с Bloom. Скриншоты полезны, но машинно проверяемые signature и адреса важнее: их может независимо прочитать эксперт.
Не публикуйте подтверждение владения аккаунтом Telegram, переписку и персональные данные в открытых комментариях. Если поддержка предлагает загрузить документы, сначала проверьте канал и правила конфиденциальности. Сохраните исходные файлы без изменений и отдельные копии с закрытыми чувствительными полями. В спорной ситуации полезна фиксация точного времени получения ответа службы поддержки.
Куда перешли 9 408 SOL и почему отслеживание не означает возврат
Bitquery установила первоначальный собирающий адрес 7kY8qx8MqJ7Rz2vMhgHETdZLHcTp1oM78AA9dmE9p8BQ. Затем почти вся сумма была направлена на адрес хранения 6nYyCzJJzErbmfxvXqzbAqwoBzNvXUiwr15KCkcgmoe9. Транзакции доступны для публичной проверки. По состоянию на срез Bitquery утром 26 октября почти 9 408,21 SOL находились на втором адресе и не были далее переведены.
Указание конкретных адресов помогает сверить публичное расследование с операциями, но вовсе не даёт обычному пользователю техническую возможность вернуть монеты. Перевод нативного SOL после подтверждения сетью необратим средствами кошелька. В случае взаимодействия адреса с централизованной площадкой могут возникнуть дополнительные правовые и комплаенс-механизмы, однако их наличие и применимость не гарантируются.
Будьте осторожны с поддельными транзакциями и отравлением адреса (address poisoning). Злоумышленники нередко отправляют на известный адрес микросуммы с похожих адресов, надеясь, что кто-то скопирует похожую строку из истории. Перед отправкой средств сравнивайте полный адрес, включая середину, а не только первые и последние символы. Публичный адрес сборщика не является официальным адресом возврата компенсации.
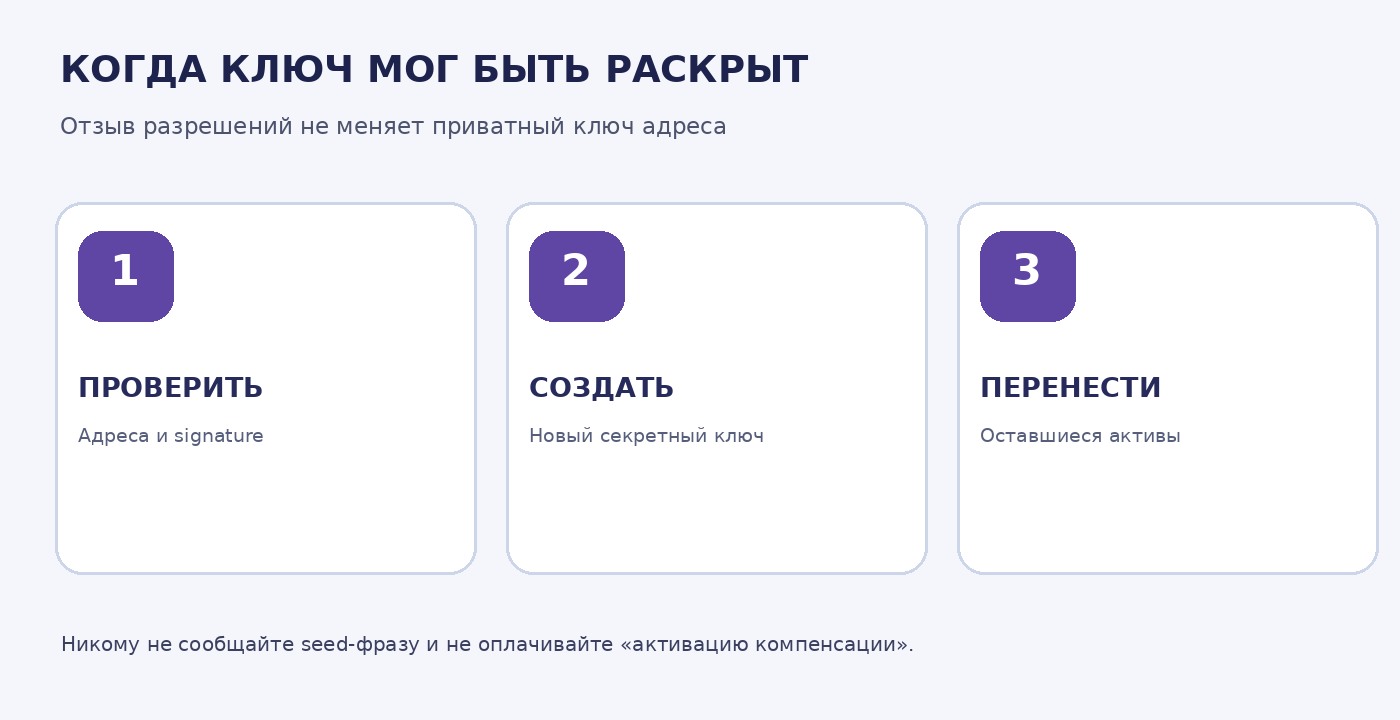
Экстренный план действий при подозрении на утечку ключа
Первый шаг - перестать использовать подозрительный кошелёк для новых торгов и пополнений. Не запускайте бота вновь только ради проверки баланса и не подписывайте неожиданные запросы от аккаунтов, выдающих себя за поддержку. Проверьте на чистом устройстве, не является ли найденная ссылка подделкой. Если ещё сохранились активы и есть основания считать ключ раскрытым, цель - перевести их на совершенно новый, независимо созданный адрес.
Создайте новый Solana-кошелёк через официальное приложение, установленное из проверенного источника, либо с использованием аппаратного кошелька. Seed-фраза должна быть новой: восстановление старой фразы в другой программе создаёт тот же набор скомпрометированных ключей. Запишите новую фразу офлайн и проверьте возможность восстановления по инструкции производителя, но никогда не отправляйте её в облачные заметки, бот или службу поддержки.
Проверьте новый адрес посимвольно. Если состояние старого кошелька позволяет, сделайте перевод остатка SOL либо SPL-токенов в новый кошелёк, учитывая сетевую комиссию и возможную плату за создание associated token account. Не подписывайте непонятные составные транзакции. При продолжающемся автоматическом выводе злоумышленник может опередить вас, поэтому нельзя обещать успешную эвакуацию в каждом случае.
Если на адресе много токенов, не считайте все токены ликвидными и настоящими. Мошеннические airdrop-токены могут вести на вредоносные сайты. Сначала определите реальные остатки SOL, USDC и активов, имеющих ценность; приоритеты и порядок могут зависеть от комиссий. Если самостоятельно разобраться сложно, обратитесь за помощью к независимому специалисту с проверяемой репутацией, не передавая ключей.
Что делать, если SOL уже украден, а USDC и другие токены остались
В расследовании Bloom отмечено, что основной автоматизированный вывод затронул SOL, тогда как на пострадавших адресах в тот момент оставалось около 56 853 долларов в USDC. Это не означает, что USDC были гарантированно защищены: атакующий позднее предпринял попытку вывести их хотя бы с одного адреса. В известном эпизоде владелец успел перевести около 49 041 доллара раньше атакующего. Такие подробности показывают, что злоумышленник с приватным ключом потенциально способен распоряжаться и другими токенами.
Для SPL-токенов перевод часто требует небольшого количества SOL на комиссии и иногда создания токенового счёта получателя. После полного вывода SOL этот остаток может отсутствовать. Пополнение подозрительного адреса из безопасного кошелька опасно: автоматический скрипт может сразу вывести поступивший SOL. Не следует переводить туда крупную сумму для «разблокировки USDC». Если вы не понимаете требуемые инструкции транзакции и способ оплаты fee, не экспериментируйте.
В некоторых случаях профессионалы используют специальную безопасную схему, при которой комиссию платит отдельный fee payer, но реализация зависит от программы токена, полномочий и подписей и может быть технически сложной. Это не универсальный бесплатный метод спасения. Не запускайте непроверенные скрипты из Telegram, обещающие «rescue за один клик»: они могут увести и оставшиеся токены, и комиссионный остаток.
Перед переводом проверьте mint-адрес токена и то, на какой новый токеновый счёт он попадёт. В случае замороженного токенового счёта или специальной логики программы обычный перевод может оказаться невозможным. Зафиксируйте результат каждой попытки. Если сеть не приняла операцию, это отличается от подтверждённого перевода средств на чужой адрес.
Почему revoke разрешений не исправляет компрометацию приватного ключа
В интерфейсах Ethereum и других EVM-сетей пользователь привык находить разрешения токенов и отзывать их с помощью специальных сервисов. Это полезная практика там, где сторонний контракт получил право расходовать токены. Но в рассматриваемом эпизоде Bloom исследователи видели обычные Solana-транзакции, подписанные ключами владельцев кошельков. Проблема находится на уровне самого права подписи.
Solana использует собственную модель аккаунтов и программ, поэтому не нужно переносить термин ERC-20 allowance на SOL без уточнений. У некоторых SPL-токенов возможны делегированные полномочия и другие механизмы управления, однако отзыв делегата не может сделать ранее раскрытый приватный ключ тайным снова. Если атакующий всё ещё располагает ключом, он может инициировать новые допустимые операции.
Потому базовый алгоритм - новая секретная фраза, новый адрес и вывод активов туда, где старый бот никогда не получал доступа к ключам. Непосредственное отключение бота или удаление переписки может быть разумным вспомогательным шагом, но не заменой миграции. Отдельное руководство BarbadosNews по разрешениям контрактов полезно для других типов угроз: как отозвать разрешения смарт-контрактов.
Как оформить обращение в Bloom и подготовить запрос о компенсации
Bloom публично заявил о намерении полностью возместить потери затронутым трейдерам и перечислить средства на новые кошельки, выбранные владельцами. В заявлении проекта, пересказанном в расследовании Bitquery, говорилось, что отдельный общественный фонд сбора пожертвований не нужен. Это заявление необходимо отличать от фактически завершённых выплат, подтверждённых транзакциями. На дату подготовки статьи универсальная официальная форма claim и окончательные правила расчёта компенсации независимо нами не подтверждены.
Для обращения подготовьте: публичный адрес или адреса старых кошельков; сведения о связи с вашим аккаунтом Bloom; signature каждого предполагаемо несанкционированного перевода; время в UTC и сумму SOL; скриншоты баланса до и после, если они есть; безопасный контакт и новый адрес для потенциальной выплаты, если его действительно запросит подтверждённая официальная поддержка. Не раскрывайте seed-фразы, приватные ключи, коды двухфакторной аутентификации и чувствительные токены сессии.
В тексте обращения отделите собственные наблюдения от оценки потерь в долларах. Например: «С адреса X 26 октября в 01:03 UTC произошёл исходящий перевод Y SOL по signature Z. Я его не инициировал. Адрес ранее использовался через Bloom. Прошу подтвердить статус расследования и порядок проверки права на компенсацию». Не нужно утверждать, что виновен конкретный человек или поставщик инфраструктуры, если этого не доказано.
После подачи сохраните номер обращения, дату и содержание каждого ответа. Проверяйте только публично подтверждённые каналы проекта; профили с похожими названиями могут выдавать себя за сотрудников. Если условия компенсации предполагают перевод тестовой суммы, установку стороннего кошелька или ввод секретной фразы, остановитесь - это типичные признаки обмана.
Пять признаков фальшивого сайта компенсации Bloom
Первый признак - спешка и обещание выплаты только в ближайшие минуты. Злоумышленники эксплуатируют тревогу после происшествия. Настоящая проверка права на компенсацию может требовать времени; ограничение «последние 15 минут» в случайном посте не делает ссылку официальной.
Второй - просьба импортировать исходную seed-фразу в форму «восстановления доступа». Если старый ключ был раскрыт, ввод его на новом сайте лишь расширяет круг потенциальных злоумышленников. Третий - предложение внести SOL или USDC на «адрес верификации» для активации выплаты. Комиссия сетевой транзакции платится сетью по правилам кошелька, а не неизвестному администратору в личных сообщениях.
Четвёртый - неподписанный файл, расширение браузера или бот, распространяемый из комментариев вместо проверенного магазина приложений. Пятый - сообщение от аккаунта, копирующего аватар и имя официальной команды, но с иным username. Перейдите к подтверждённым страницам проекта самостоятельно, не используя сокращённую ссылку из переписки. Даже официальный аккаунт может стать жертвой захвата, поэтому каждый запрос подписи изучайте отдельно.
Техническая реконструкция: о чём говорят подписи и порядок операций
On-chain аналитика позволяет установить факт движения SOL и криптографического подписания транзакций, но не источник утечки. Bitquery заметила пробные переводы с нескольких кошельков, сгруппированных по владельцам, после чего был выполнен основной автоматический вывод. Сортировка по крупным остаткам свидетельствует о подготовленной карте адресов, а не о случайном переборе сети. Списания из давно неиспользуемых адресов указывают, что доступ мог сохраняться к ключам старого пула, но сами по себе не доказывают конкретное место хранения.
Возможные классы причин включают компрометацию серверной среды, утечку резервных копий, нарушение безопасности инфраструктуры обработки ключей или доступ злоумышленника к секретам через цепочку поставок. Это гипотезы, а не установленная причина Bloom. В публичном заявлении проекта упоминалась возможность инцидента у стороннего провайдера, но независимую техническую цепочку пока нельзя считать полностью опубликованной и проверенной.
Исследователи сопоставляли адреса по платежам комиссий боту, похожей структуре использования и поведению после атаки. Такой способ атрибуции достаточно информативен для расследования, однако не равен паспортной идентификации владельцев. Не публикуйте персональные данные трейдеров и не пытайтесь самостоятельно «доксить» пострадавших. Практическая польза исследования - понимание масштаба и модели риска, а не поиск виновного по слухам.
Как безопасно использовать торговых ботов после происшествия
Разделяйте основной долгосрочный капитал и небольшой торговый бюджет. Для бота создавайте отдельный адрес с ограниченным остатком, который не используется как хранилище сбережений. Не импортируйте туда ключ аппаратного кошелька или основного семейного резерва. Сам факт отдельного адреса не устраняет уязвимости бота, но ограничивает размер потенциальной потери.
Периодически выводите прибыль и не оставляйте крупные балансы на автоматизированных кошельках без необходимости. Сохраняйте список всех созданных адресов и активных сервисов, через которые они использовались. По завершении работы рассматривайте перенос средств на новый ключ, если старый мог оставаться у провайдера. Пассивная неактивность в Telegram не аннулирует сохранённый секрет.
Оценивайте прозрачность сервиса: есть ли описание модели хранения ключей, политика инцидентов, независимые аудиты инфраструктуры, ограничения доступа персонала, понятная поддержка и документированный процесс экстренной остановки. Аудит смарт-контракта сам по себе не отвечает на вопрос, безопасно ли хранятся серверные приватные ключи. Маркетинговые заявления о высокой скорости исполнения не заменяют доказательства контроля рисков.
При необходимости автоматизировать сделки задайте заранее максимальный размер позиции и потерь, используйте отдельную учётную запись и регулярно выгружайте историю транзакций. Никогда не храните единственную копию seed-фразы в Telegram Saved Messages, скриншотах или файлах, доступных из браузера. Двухфакторная защита Telegram полезна для аккаунта, но не способна отменить украденный блокчейн-ключ.
Чек-лист на 24 часа после обнаружения списаний
В первый час составьте список адресов, остановите использование связанных ботов, зафиксируйте подозрительные signature, проверьте остатки и оцените возможность безопасной миграции на новый ключ. Не допускайте, чтобы паника привела к подключению кошелька к фальшивому сервису помощи. При наличии ценных SPL-токенов отдельно рассмотрите требования к комиссиям и оплате создания счёта получателя.
В течение нескольких часов сохраните резервные копии доказательств и обратитесь в официальную поддержку. Запишите номер обращения и условия заявленной компенсации; не пытайтесь увеличить собственную сумму потерь включением операций, которые были законными сделками. Если имеются признаки компрометации устройства или Telegram, проверьте активные сессии и защиту учётной записи с чистого устройства.
В течение суток пересмотрите другие сервисы, куда импортировался тот же приватный ключ. Если одна и та же seed-фраза использовалась в нескольких приложениях, угрозе подвержены все адреса, доступные по этому секрету, даже если они ни разу не взаимодействовали с Bloom. Удаление приложения не отменяет доступ к адресу. Продолжайте мониторить опубликованные официальные обновления без перехода по непроверенным ссылкам. Рабочую копию журнала событий храните отдельно от секретов.
Частые вопросы о взломе Bloom Trading Bot
Был ли взломан сам блокчейн Solana? Нет подтверждения уязвимости самой сети. Исследование рассматривает операции, подписанные ключами отдельных кошельков. Это различие важно для оценки мер защиты.
Сколько потеряли пострадавшие? Bitquery оценила один исследованный эпизод примерно в 9 408 SOL, или около 953 тысяч долларов в момент переводов. Долларовая оценка зависит от курса; список операций ограничен временным срезом исследования.
Почему говорится о девяти трейдерах и 48 кошельках? У нескольких трейдеров было больше одного кошелька. Количество адресов, из которых ушли средства, не равно количеству владельцев.
Если я не торговал через Bloom с прошлого года, могу ли быть затронут? Да, исследователи нашли затронутые кошельки, которые давно не использовали бота. Проверяйте старые адреса и не храните там значимые активы, если их ключи могли оставаться у провайдера.
Нужно ли отзывать allowance через Revoke.cash? Для конкретных исходящих переводов SOL, подписанных украденными ключами, такой отзыв не решает проблему. На скомпрометированном адресе остаётся тот же ключ.
Почему злоумышленник не вывел весь USDC сразу? Причина неизвестна. Автоматическая серия была ориентирована на SOL; последующие попытки действий с USDC показывают, что остатки не следовало считать безопасными.
Можно ли отправить немного SOL, чтобы вывести USDC? Это рискованно: на скомпрометированном кошельке пополнение может перехватить атакующий. Не выполняйте такие операции по советам анонимных участников Telegram.
Нужно ли подписывать сообщение для получения компенсации? Только если такой механизм официально подтверждён, назначение подписи полностью понятно и он не создаёт опасных полномочий. Seed-фраза не требуется никогда.
Возместит ли Bloom потери? Команда заявляла о намерении компенсировать пострадавшим. Публичное обещание нельзя выдавать за подтверждение того, что конкретный пользователь уже получил деньги.
Могу ли я отменить перевод после подтверждения? Обычная подтверждённая транзакция SOL необратима с помощью кнопки кошелька. Возможные действия проекта или правоохранительных органов зависят от обстоятельств и не гарантируют возврат.
Где читать исходное расследование? В материале Bitquery об атаке на Bloom приведены таймлайн, адреса и ограничения анализа. При перепубликации цифр обязательно указывайте дату среза.
Что важнее всего изменить на будущее? Не делиться основным приватным ключом с ботом, ограничивать торговый депозит, использовать отдельные адреса, регулярно выводить остатки и проверять безопасность не только смарт-контракта, но и серверного хранения ключей.
Итог: главный урок Bloom для любого владельца SOL
Эпизод Bloom показывает простой, но неудобный факт: скорость торговли достигается ценой дополнительных полномочий сервису, если он хранит ключи для автоматического подписания. 48 кошельков не означают 48 независимых пользователей, а 9 408 SOL - не доказательство того, кто именно получил секреты. Однако общая модель угрозы очевидна: как только посторонний распоряжается приватным ключом, он способен отправлять вполне корректные для блокчейна транзакции.
Если вы пользовались Bloom, проверьте каждый связанный адрес, в том числе давно неактивный. Сохраните проверяемые signature и UTC-время, перенесите сохранившиеся средства на новый независимый ключ, если есть достаточные основания считать старый скомпрометированным, и направьте документы только через подтверждённые каналы проекта. Не платите посредникам за «разблокировку» возврата. Это практические меры, полезные и после того, как расследование Bloom завершится.
Источники и проверка фактов
- Bitquery: Bloom trading bot hack, исследование от 26 октября 2026 года - on-chain анализ, 48 адресов, девять трейдеров, 9 408 SOL, механизм подписания и временные ограничения данных.
- Solscan - публичный обозреватель сети Solana - самостоятельная проверка транзакций по адресам и signature.
