 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
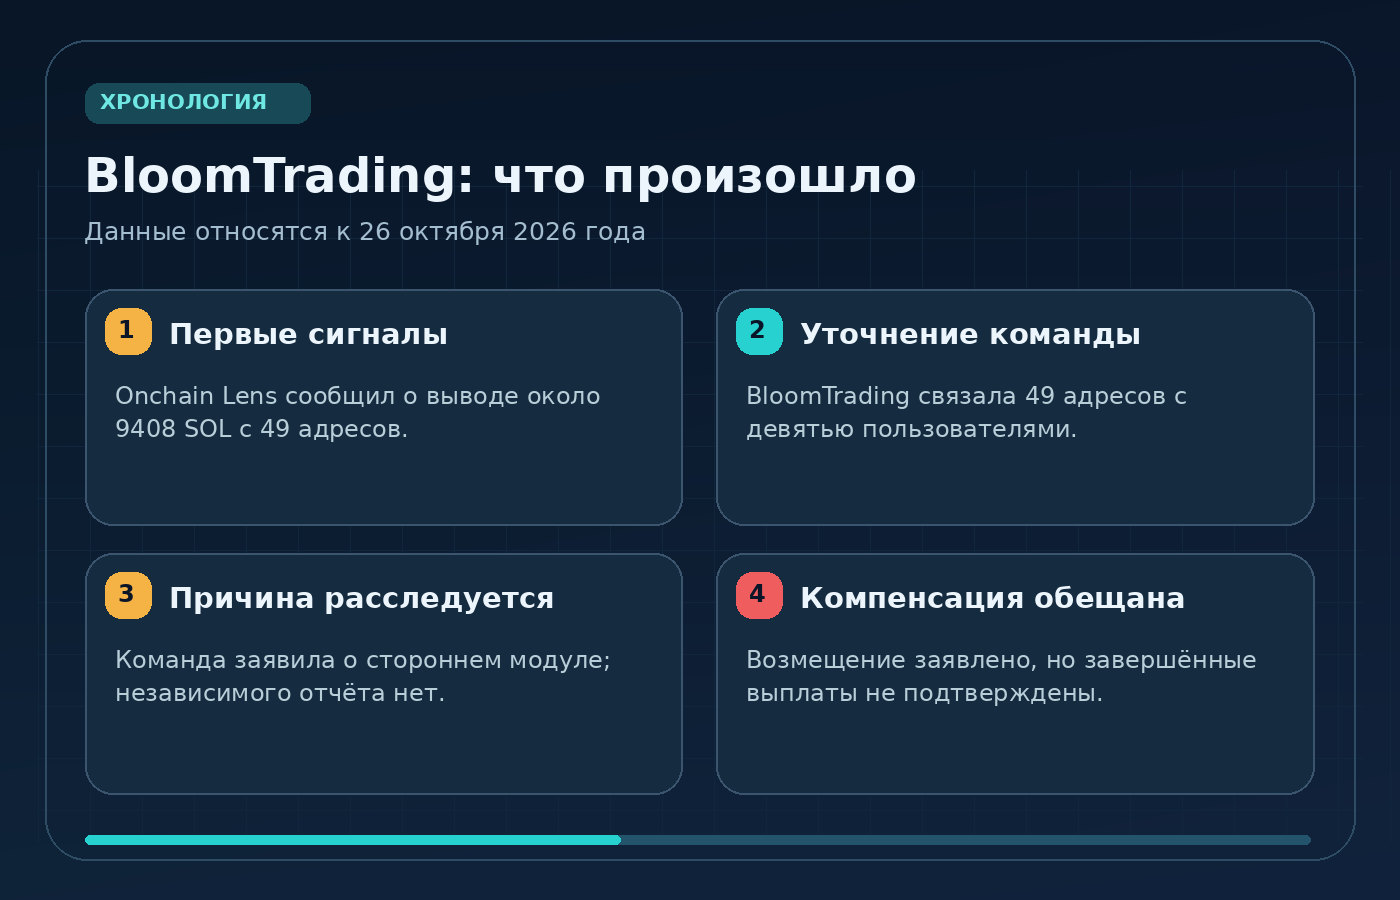
26 октября 2026 года пользователи торгового Telegram-бота BloomTrading сообщили об исчезновении SOL. По предварительным данным мониторинга Onchain Lens, около 9 408 SOL - приблизительно $954 тыс. на момент наблюдения - поступили на один подозрительный адрес. Команда BloomTrading позднее пояснила, что 49 затронутых кошельков относились к девяти пользователям, временно ограничила часть функций и пообещала компенсировать подтверждённые потери. Само обещание не означает, что деньги уже возвращены.
Эта история ставит практический вопрос перед каждым, кто торговал через бота: как понять, есть ли риск именно для его адреса, что делать с оставшимися SOL, USDC и токенами и каким образом не отдать последние деньги мошенникам под видом «компенсации». Ниже - последовательность действий с учётом данных на 26 октября 2026 года. Если ситуация ещё развивается, актуальные сообщения команды и история вашего адреса важнее старых скриншотов из социальных сетей.
Коротко для владельца кошелька: прекратите новые депозиты и автоматические операции через подозреваемый сервис; зафиксируйте все адреса, которыми пользовались в боте; независимо проверьте их в блокчейн-обозревателе; если существует риск доступа третьего лица к подписи, рассмотрите перевод доступных активов в кошелёк с новыми ключами, созданный на доверенном устройстве. При пустом балансе SOL и признаках активного автоматического списания не пополняйте старый адрес наугад «ради комиссии» - новый депозит тоже могут вывести.
Что известно о BloomTrading: 9 408 SOL, 49 адресов и девять пользователей
Инцидент первыми публично описали пострадавшие трейдеры и мониторинговый аккаунт Onchain Lens. В сообщении Onchain Lens фигурируют приблизительно 9 408 SOL, поступившие на предполагаемый адрес сборщика похищенных средств, и 49 адресов-источников. Крупнейшее отдельное списание оценивалось примерно в 1 636 SOL - около $166 тыс. по тогдашней цене. Эти цифры - срез наблюдений, а не итоговый независимо проаудированный ущерб.
Позднее BloomTrading сообщила, что эти 49 кошельков принадлежали девяти пользователям: один человек мог управлять несколькими торговыми адресами. Именно поэтому формулировка «49 пострадавших пользователей» неверна. По сведениям Crypto.news и The Crypto Times, проект приостановил часть функций и предложил пострадавшим обращаться в поддержку через официальный канал Discord. Конкретные ограничения следует проверять по текущему сообщению сервиса, а не считать все его функции отключёнными.
В части публикаций фигурирует оценка около $947 тыс., в других - $954 тыс. Разница связана с округлением и временем оценки SOL. Количество токенов важнее долларового эквивалента: рыночная цена меняется, а окончательная сумма подтверждённых потерь пока может уточняться.
| Что произошло | Что известно на 26 октября | Что ещё не установлено независимо |
|---|---|---|
| Подозрительные переводы | Мониторинг указал около 9 408 SOL и 49 адресов | Полный итоговый реестр потерь |
| Пользователи BloomTrading | Команда назвала девять затронутых пользователей | Окончательно закрытый список претензий |
| Техническая причина | Разработчики сообщили о версии с проблемным сторонним модулем | Подробный независимый технический отчёт |
| Возмещение | Обещан полный возврат подтверждённых потерь на новые адреса | Даты и подтверждения каждой выплаты |
Разработчики говорят о стороннем модуле: украдены ли приватные ключи?
В течение дня сообщения о причинах менялись. Ранние заявления BloomTrading говорили о расследовании возможного инцидента у стороннего провайдера. Позднее, согласно публикации с пересказом сообщения команды, разработчики указали на уязвимость удалённого выполнения кода (RCE) в стороннем модуле и заявили, что приватные ключи не были похищены. Это позиция команды на момент публикации, а не подтверждённая независимыми специалистами причина атаки.
Удалённое выполнение кода означает, что атакующий теоретически получает возможность исполнять команды через уязвимую программную зависимость. Но из одного словосочетания «RCE» невозможно определить, был ли получен ключ, могла ли инфраструктура подписывать операции от имени пользователя и какие конкретно проверки были обойдены. В системе с автоматизированной торговлей риск не ограничен утечкой seed-фразы: вредоносная операция может пройти и через злоупотребление доверенным механизмом подписания. Утверждать, что произошло именно это в BloomTrading, пока нельзя.
Разница принципиальная. Если ключ действительно скомпрометирован, отключение Telegram-бота или смена пароля не изменит старый приватный ключ. Если же произошла атака на серверную логику без утечки ключей, отключение бота и исправление инфраструктуры могут предотвращать дальнейшее злоупотребление, но пользователь не способен сам проверить все серверные механизмы. Пока нет проверяемого отчёта, безопаснее исходить из риска для активов, которыми бот мог распоряжаться, и не делать необратимых операций на основании обещаний в комментариях.
Первые 10 минут: что делать, если вы использовали торгового бота
Не нужно ждать результата расследования, чтобы проверить собственные адреса. Но и не следует подключать кошелёк к неизвестному «антивирусу для Solana» из X или Telegram. Порядок действий зависит от того, где находятся ключи и какие полномочия были у сервиса.
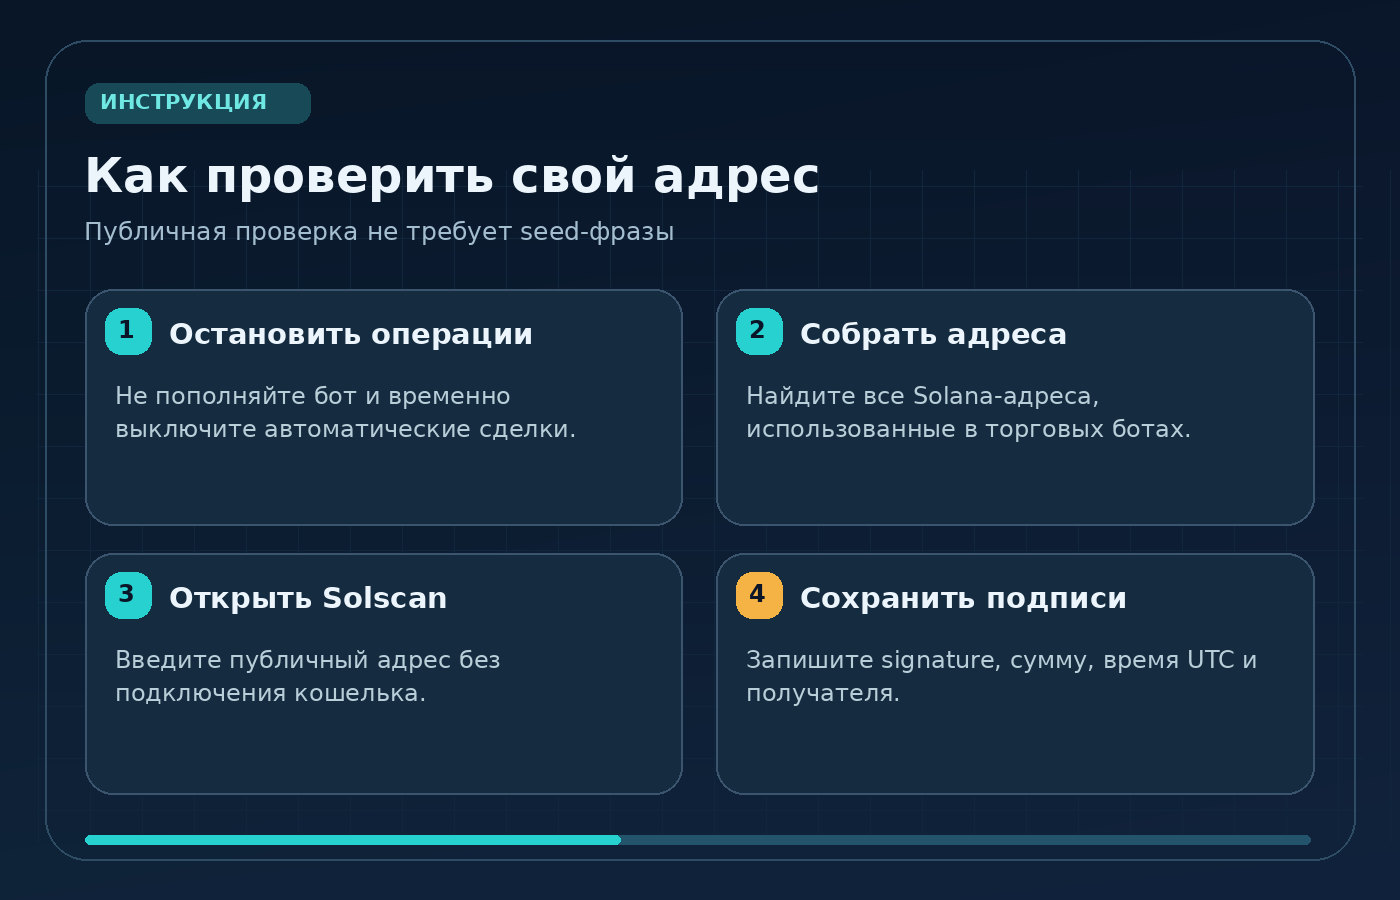
- Остановите новые операции. Не пополняйте баланс BloomTrading, остановите доступные автоматические стратегии и не отправляйте новые средства на привязанные к боту адреса. Если сервис временно недоступен, не пытайтесь обходить ограничения через случайные зеркала.
- Составьте список адресов. У одного пользователя может быть несколько Solana-кошельков и отдельные EVM-адреса. Используйте прежние квитанции, журнал переводов и собственные записи, чтобы ничего не пропустить.
- Проверьте историю независимо. Для просмотра публичных операций на Solscan подключение кошелька не требуется. Публичный адрес достаточно вставить в поиск. Не вводите seed-фразу и не подписывайте транзакцию ради просмотра истории.
- Оцените доступ к ключам. Вы импортировали секретный ключ в бота, бот создавал адрес самостоятельно или лишь подключался к внешнему кошельку для отдельных подписей? При одинаковом балансе риск может быть разным.
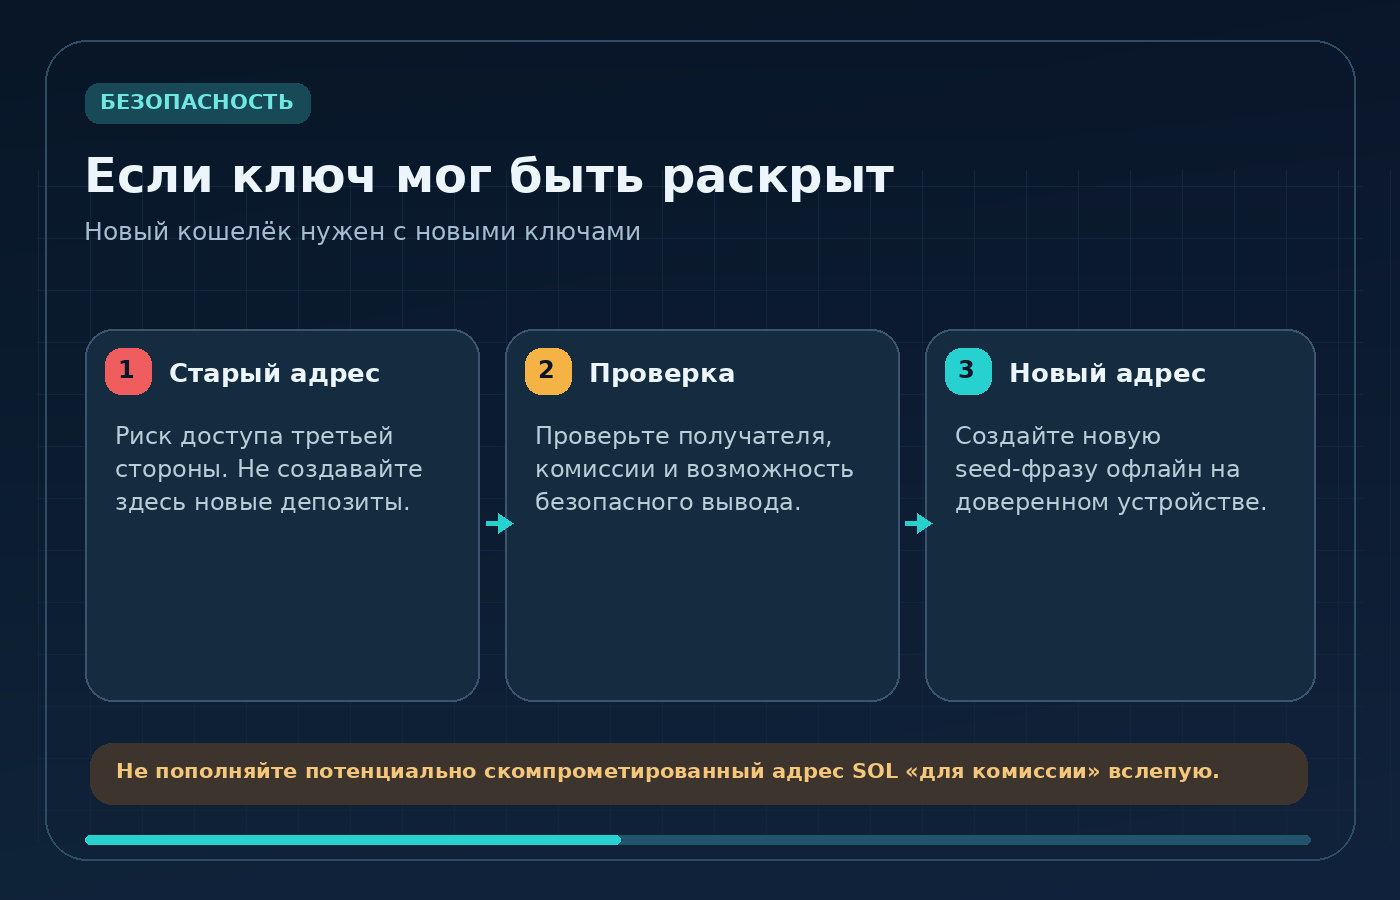
- Подготовьте новый адрес при обоснованном риске. Создайте кошелёк с новой seed-фразой через официальный кошелёк на доверенном устройстве. Не импортируйте прежнюю фразу в другое приложение: это не создаст новую криптографическую защиту.
- Сохраните доказательства. Запишите адрес, временные отметки, подписи транзакций, сумму и ответы поддержки. Не отправляйте никому приватные ключи, фотографии seed-фразы или удалённый доступ к устройству.
Если у вас только подозрение и видимых потерь нет, эта последовательность нужна для проверки, а не для паники. Читателям, которым не знакома структура кошелька, поможет наше руководство о том, чем приватный ключ отличается от публичного адреса.
Как проверить Solana-кошелёк через Solscan, не подключая его к сайту
Откройте адрес обозревателя Solscan вручную - solscan.io - или воспользуйтесь сохранённой закладкой. Возьмите публичный адрес кошелька из проверенного приложения либо из предыдущей транзакции, скопируйте и вставьте его в строку поиска. На странице адреса посмотрите текущий остаток SOL, SPL-токены, вкладки переводов и общую историю. Названия вкладок и набор данных могут изменяться.
Найдите все исходящие операции за 25-26 октября и сопоставьте время, сумму, адрес назначения и идентификатор операции - в Solana его называют transaction signature. Для каждой подозрительной транзакции зафиксируйте полную подпись, статус (успех/ошибка), дату в UTC и сумму. Сравните движение SOL и SPL-токенов отдельно: отсутствие одной операции в интерфейсе бота не означает, что её нет в блокчейне.
Мониторинг называл подозрительным получателем адрес, начинающийся на 7kY8qx и заканчивающийся на 9p8BQ. Это не депозитный адрес и не адрес компенсации. Его роль в конкретном переводе нельзя установить по совпадению нескольких символов; проверяйте полный адрес и связь транзакций через обозреватель. Не направляйте на него средства «для теста».
Если в интерфейсе обнаружены неизвестные NFT, токены с обещанием компенсации или ссылки на «разблокировку возврата», не нажимайте на них. Они могут быть спамом. Пошаговые пояснения к обозревателю есть в материале BarbadosNews «Solscan: как проверить кошелёк и транзакцию Solana». Разницу между публичной историей и журналом кошелька объясняет также инструкция Phantom по просмотру операций.
SOL исчезли, а USDC остались: значит ли это, что стейблкоины в безопасности?
Нет. Некоторые очевидцы отмечали, что неизвестные операции затронули SOL, тогда как USDC на тех же адресах оставались нетронутыми. Это наблюдение не доказывает, что атакующий не мог переместить USDC. Возможно, он нацеливался на основной актив, использовал конкретный сценарий вывода или действовал в ограниченном временном окне. Какая версия верна, без расследования не ясно.
USDC на Solana учитывается через токен-аккаунты SPL, а SOL - нативная валюта сети. Для отправки USDC обычно требуется небольшой баланс SOL на оплату транзакции. Это создаёт опасную ситуацию: пользователь видит оставшиеся стейблкоины и отправляет на подозрительный адрес дополнительные SOL, чтобы их перевести. Если там работает автоматический сборщик средств или ключ скомпрометирован, новый депозит может быть похищен до вывода USDC.
Поэтому сначала проверьте полномочия кошелька и фактическую возможность вывода. Не пополняйте известный или предположительно скомпрометированный адрес наугад. При нестандартных ограничениях, замороженных счетах токена или активном автоматическом списании может понадобиться индивидуальная помощь проверенного специалиста или официальной поддержки кошелька. Никому не передавайте секреты ради такой помощи. Сведения о статусе аккаунта и монет смотрите в блокчейне, а не в рекламных «recovery»-страницах.
Как безопасно перенести оставшиеся активы на новый адрес
Прежде чем отправлять средства, создайте совершенно новый кошелёк. Используйте официальную версию Phantom либо другого известного Solana-кошелька, скачанную с проверенного сайта или магазина приложений. Устройство должно быть обновлено, без сомнительных расширений и программ удалённого доступа. Новую фразу восстановления запишите офлайн и не сохраняйте в облаке. О том, как создать новый криптокошелёк, есть отдельный гайд BarbadosNews.
Проверьте полученный адрес в новой программе, затем скопируйте его оттуда, а не из переписки в Telegram. Если старый кошелёк пока работает и переводы действительно возможны, сначала определите объём активов: SOL, USDC, другие SPL-токены, NFT, стейкинговые позиции и депозиты в DeFi. Не пытайтесь «отправить всё» одной неподтверждённой операцией: активы с разной природой могут требовать разных действий. Если SOL находится в стейкинге, порядок разблокировки отличается от обычного перевода; это отдельно разобрано в руководстве по стейкингу Solana.
Для теста при обычных условиях допустим маленький перевод, но не используйте тестовые переводы как самоцель при активном взломе: промедление опасно и каждая транзакция расходует комиссию. Убедитесь, что адрес назначения верен, сеть Solana выбрана правильно, результат виден в обозревателе; затем переводите доступные доверенные активы. Не перекидывайте спам-токены, странные NFT и неизвестные «ваучеры компенсации».
После вывода старый адрес не следует повторно использовать для хранения денег. Для проверки резервной копии нового кошелька пригодится наш материал о том, как восстановить криптокошелёк, но не вводите старую потенциально скомпрометированную seed-фразу в новое приложение ради «обновления безопасности». Если когда-либо был раскрыт его приватный ключ, сменить пароль внутри кошелька недостаточно. Отдельно проверьте старые аккаунты, созданные из той же seed-фразы, если эта фраза могла стать известна третьим лицам.
Почему отключение бота и отзыв разрешений не равны смене ключа
Здесь часто смешивают три разных действия. Отключить сайт в интерфейсе кошелька - значит убрать соединение приложения с кошельком. Отозвать ранее выданные разрешения - значит убрать определённые полномочия у смарт-контракта или делегата, если сеть и тип разрешения их предусматривают. Создать новый кошелёк - значит получить другую пару секретного и публичного ключей.
Первое и второе действия помогают ограничить некоторые виды злоупотреблений, но не отменяют факта возможного знания приватного ключа третьим лицом. На Solana проверьте доступные делегированные полномочия SPL-аккаунтов с помощью надёжного инструмента, не подписывая непонятных запросов. Для EVM-адресов, если они тоже использовались ботом, отдельно пересмотрите token approvals - они не общие с Solana. Наш материал про отзыв разрешений смарт-контрактов объясняет этот второй сценарий; при подозрении на утечку ключа одного revoke недостаточно.
| Модель работы с ботом | Основной риск | Как действовать при инциденте |
|---|---|---|
| Бот создаёт или контролирует ключ для автоторговли | Зависимость от инфраструктуры подписания | Не пополнять, проверить адреса, рассмотреть вывод на новые ключи |
| Пользователь импортировал ключ в бота | Секрет мог попасть за пределы личного устройства | Рассматривать этот ключ как потенциально раскрытый, перевести доступные средства |
| Кошелёк подключён только для отдельных подтверждений | Риски подписанных действий и разрешений | Проверить историю, отключить соединение, отозвать подозрительные полномочия |
| На бирже открыт счёт без передачи ключа боту | Другие механизмы хранения и доступа | Проверить отдельные API-ключи, сессии и ограничения у биржи |
Условия конкретной интеграции зависят от версии бота, поэтому таблица не устанавливает, как именно BloomTrading хранила все пользовательские ключи. Она помогает определить, что проверять в собственном случае. Для сравнения с обычным мобильным решением посмотрите руководство Phantom Wallet.
Если SOL уже украдены: как собрать доказательства и обратиться за компенсацией
Запись в Solana подтверждает факт операции и адреса, но сама по себе редко доказывает личность злоумышленника. После защиты оставшихся активов оформите понятный пакет доказательств: полный исходный адрес, полные transaction signatures, время в UTC, суммы токенов, скриншоты баланса до инцидента (если есть), сведения о том, какие аккаунты были созданы или подключены к BloomTrading. Скриншот личной переписки полезен для хронологии, но не заменяет подпись транзакции.
Сопоставить хеши и переводы поможет отдельная инструкция BarbadosNews «Как проверить транзакцию криптовалюты по хешу». Для всех денежных оценок фиксируйте источник курса и момент времени: если кошелёк лишился 100 SOL, количество SOL не меняется от последующих колебаний цены в долларах.
BloomTrading пообещала компенсировать подтверждённые потери на новые безопасные адреса, выбранные пострадавшими. На момент проверки публично подтверждённого расписания выплат и полного независимого реестра завершённых компенсаций нет. Поэтому обещание нельзя считать уже полученным возмещением.
Для обращения перейдите в официальный аккаунт BloomTrading в X или на официальный сайт проекта, оттуда - в актуальный канал поддержки. Не используйте приглашения от неизвестных людей, реплаи под постами или рекламные страницы «refund». Передайте службе поддержки только необходимые публичные данные и доказательства владения в безопасной предусмотренной процедуре - не seed-фразу, не приватный ключ и не исходные файлы секретов. Номер заявки, дату и ответы сохраняйте.
При значительном ущербе можно обратиться в полицию или специализированное подразделение по киберпреступлениям своей юрисдикции, приложив публичные хеши и сведения о возможных переводах на биржи. Самостоятельно отправлять деньги на адрес злоумышленника для «разморозки» нельзя. Не существует гарантированной кнопки отмены уже подтверждённого перевода SOL.
Как не попасть на вторую атаку через поддельную компенсацию
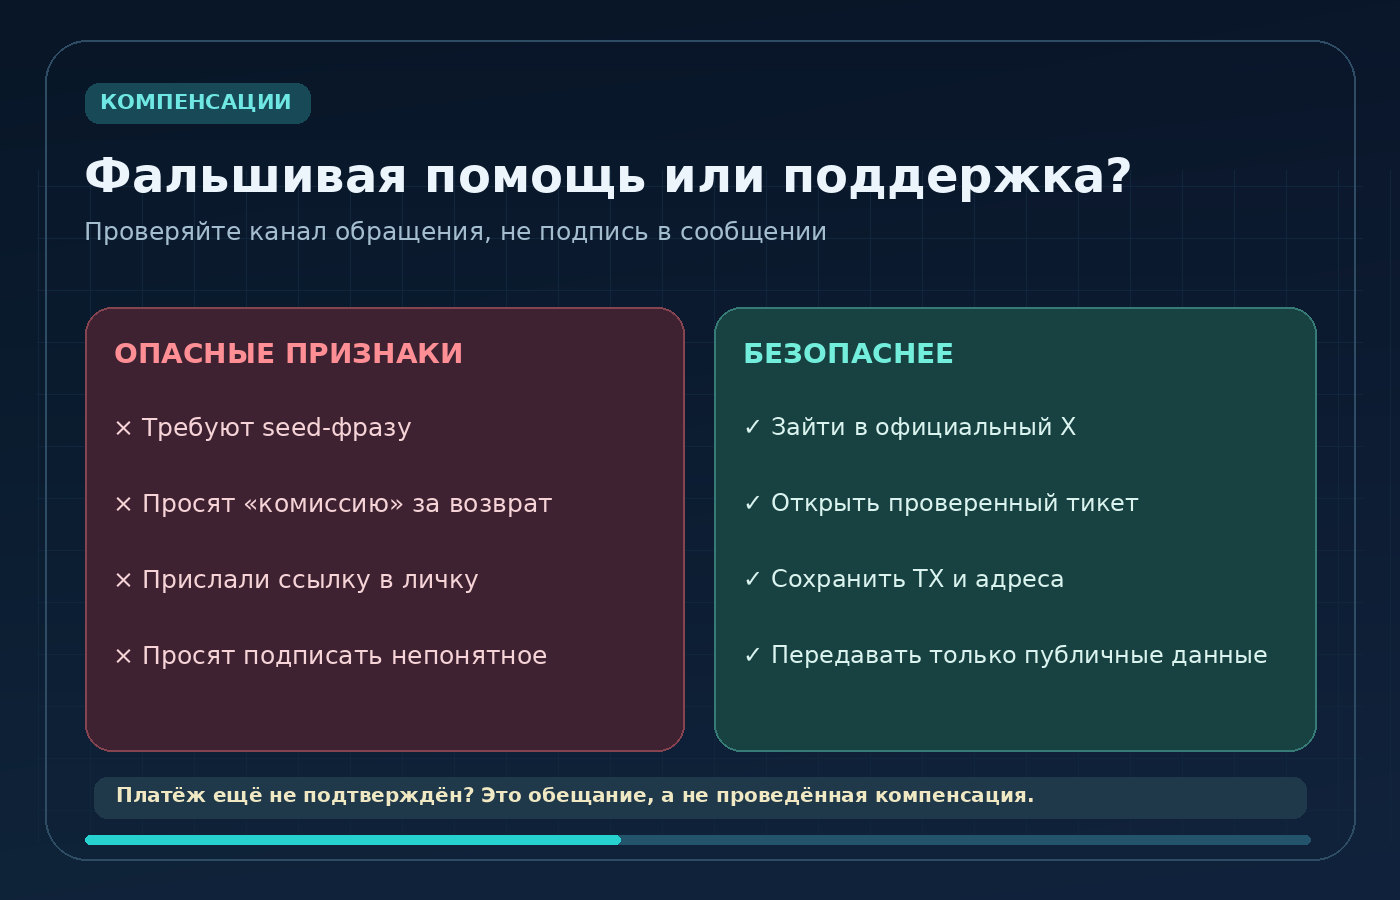
После громких взломов злоумышленники часто меняют роль: сначала средства уходят из кошелька, затем появляется «сотрудник поддержки», предлагающий всё вернуть. Особо подозрительны сообщения с фразами «вы уже в списке пострадавших», «нужно подтвердить кошелёк» или «пришлите seed для идентификации». Сам факт, что собеседник знает публичный адрес и точную сумму потери, ничего не доказывает: эти данные нередко видны в блокчейне.
Красные флаги: обещание мгновенной гарантированной выплаты; требование внести SOL «для активации компенсации»; сайт с почти правильным доменом; установка стороннего приложения удалённого доступа; просьба импортировать старый ключ в «проверенный кошелёк поддержки»; неизвестная транзакция, которую нужно срочно подписать. Для типового сценария подмены адреса полезно изучить наше руководство по address poisoning.
Если вас уже втянули в такой сценарий, прекращайте контакт, не отправляйте новые суммы и возвращайтесь к проверенным публичным источникам. Официальная памятка Solana о безопасности прямо рекомендует не сообщать seed-фразу и не доверять непрошеной поддержке в личных сообщениях.
Можно ли продолжать пользоваться BloomTrading после обещанного исправления?
Одного обещания компенсации для такого решения недостаточно. Прежде чем возвращать существенные средства в автоматизированную торговлю, стоит дождаться ясных ответов: какая компонента была уязвимой, когда её изолировали, почему затронуты именно эти адреса, кто независимо проверил исправление, как ограничен доступ сервиса к ключам и какие новые меры предотвращают повторение атаки.
Даже если разработчики уверяют, что остальные адреса безопасны, это не универсальная гарантия. Риск зависит от способа хранения ключей, версии клиента и того, какие интеграции использует конкретный пользователь. Для ежедневной спекулятивной торговли может быть оправдан отдельный ограниченный по сумме горячий адрес; длительное хранение большой части активов в сервисе с автоматическим подписанием создаёт иной уровень зависимости. Это принцип сегментации риска, а не доказательство небезопасности любого Telegram-бота.
Практические правила для всех торговых Telegram-ботов
Громкий инцидент полезен тем, что позволяет пересмотреть привычки ещё до возможной потери. Уточняйте, создаёт ли бот ключи, позволяет ли экспортировать их и где исполняются торговые инструкции. Если для работы достаточно подключения внешнего кошелька, не импортируйте приватный ключ без ясной необходимости. Для адресов, участвующих в автоматической торговле, используйте отдельный небольшой бюджет, отличающийся от основных долгосрочных накоплений.
Не путайте Telegram-аккаунт с криптографической идентичностью. Смена Telegram-пароля, выход из всех сеансов или включение двухэтапной проверки защищают мессенджер, но не переписывают уже выданный приватный ключ. Аналогично удаление чата не отменяет подписанные транзакции и разрешения токенов. Если бот работает через API биржи, проверьте возможность отключить торговые права и особенно право вывода; в идеале такие ключи не должны иметь разрешения на вывод средств.
Обучиться самостоятельной проверке активов поможет раздел BarbadosNews о криптокошельках и безопасности. Основное правило простое: чем быстрее и автономнее бот торгует, тем точнее пользователь должен понимать, кто и каким способом может подписать операцию за него.
Частые вопросы владельцев BloomTrading и Solana
Если средства остались на кошельке, нужно ли немедленно всё выводить?
Сначала установите, есть ли у бота право распоряжаться средствами или копия ключа, и проверьте операции. При обоснованном подозрении на компрометацию действуйте в пользу нового кошелька с новыми ключами. Не отправляйте средства в панике по адресам из личных сообщений.
Если USDC не похитили, можно ли безопасно оставить его на старом адресе?
Нет оснований считать это доказанной безопасностью. Цель атаки могла быть ограничена SOL; реальный объём доступа не установлен. Не пополняйте подозрительный адрес SOL ради комиссии, не разобравшись с риском повторного списания.
Поможет ли отключить бота в Telegram?
Это может прекратить некоторые автоматические операции, но не отменит приватный ключ, который уже кому-то известен, и не обязательно снимет отдельные разрешения. Проверка и возможный перевод активов - самостоятельные шаги.
Что делать, если в Solscan видно исходящий перевод, которого я не совершал?
Зафиксируйте полную подпись транзакции, сумму, адрес, время и статус, защитите оставшиеся средства и обратитесь к официальной поддержке. Публичная запись фиксирует перевод, но не гарантирует автоматического возврата.
Будет ли компенсация девяти пользователям?
BloomTrading объявила намерение выплатить подтверждённые потери на новые адреса. Пока нет подтверждения завершения всех выплат и утверждённого графика, корректно говорить об обещанной, а не состоявшейся компенсации.
Можно ли восстановить выведенные SOL через «службу возврата»?
Сама сеть Solana не предоставляет отмену завершённых транзакций. Иногда расследование и взаимодействие с биржами помогают заморозить часть средств, но гарантий нет. Любое предложение гарантированного возврата за предоплату, seed-фразу или удалённый доступ - повод прекратить общение.
Что важно запомнить после инцидента 26 октября
Из истории BloomTrading следуют два разных вывода. Первый - конкретный: около 9 408 SOL были связаны с подозрительными списаниями, 49 адресов отнесены командой к девяти пользователям, а выплаты только обещаны. Второй - системный: в автоматической торговле важно проверять не только монеты и комиссии, но и модель хранения ключей, права подписи и зависимость от серверной инфраструктуры.
Если вы использовали BloomTrading, проверяйте собственную историю через Solscan, сохраняйте доказательства, осторожно обращайтесь с остатками и никогда не оплачивайте «возврат» на адрес, полученный в личных сообщениях. Если подтверждённая причина атаки или статус выплат изменятся, материал следует обновить с точной датой, не переписывая задним числом первоначальные сведения.
Данные и заявления проверены 26 октября 2026 года. Статья носит образовательный характер и не является финансовой, юридической рекомендацией или обещанием восстановления средств.
