 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
21 октября 2026 года Safe Labs представила Safenet - дополнительную проверку криптовалютных транзакций силами независимых специалистов по безопасности. Сервис встроен в экосистему Safe, где несколько подписантов могут вместе управлять средствами компании, фонда или DAO. Новая проверка должна выявлять подменённые адреса, опасные разрешения токенов, вредоносные контракты и неожиданные изменения настроек кошелька.
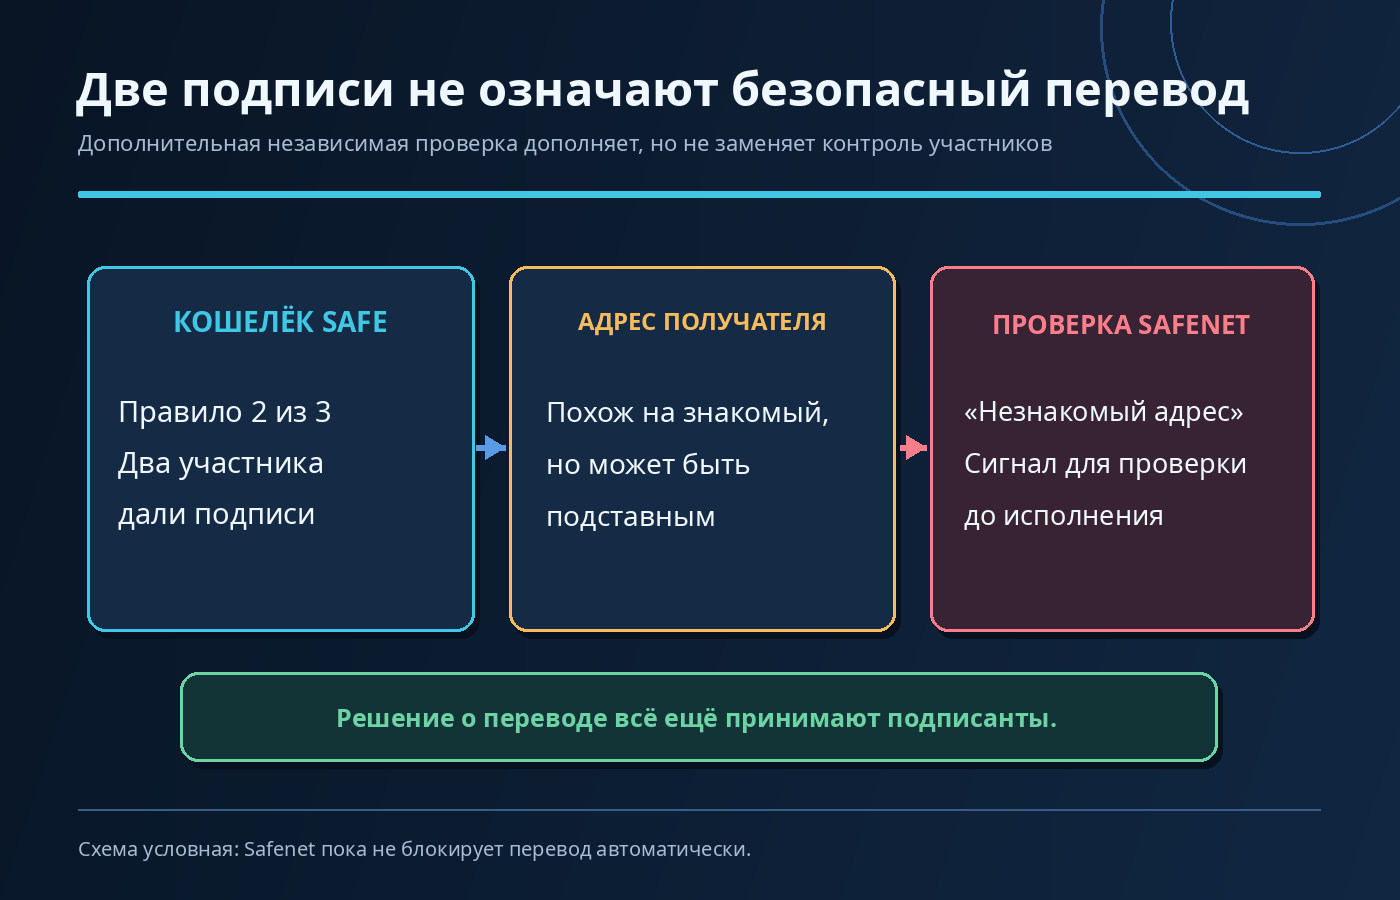
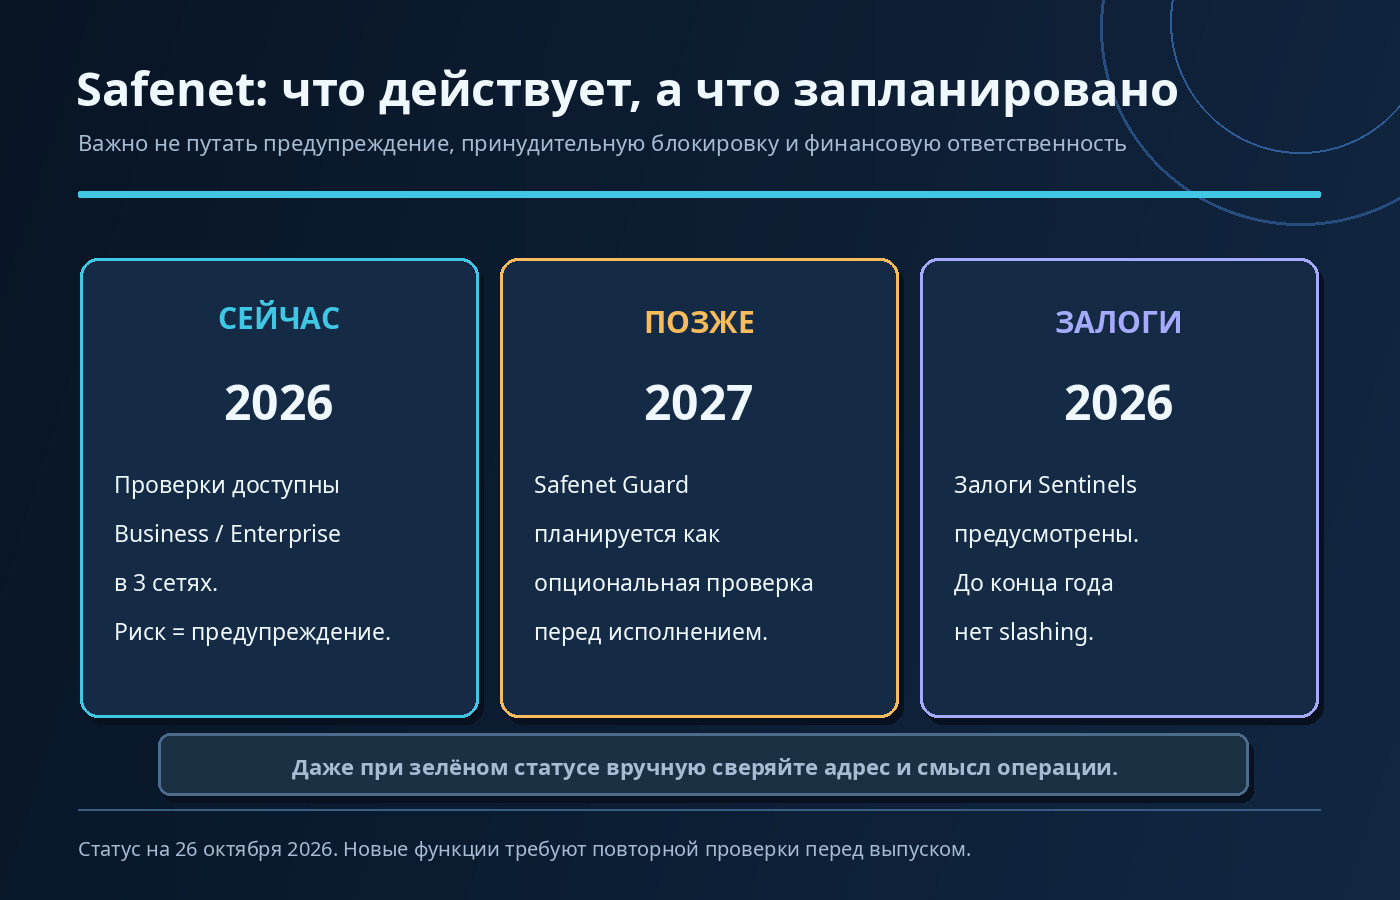
Но в анонсе есть деталь, которую легко упустить: на 26 октября Safenet предупреждает об опасности, а не запрещает перевод. Даже операцию с выявленным риском можно исполнить, если участники решат продолжить. Разработчики планируют добавить обязательное применение результатов через отдельный механизм Safenet Guard в 2027 году. Эти ограничения подтверждаются не догадками, а официальной справкой Safe о проверках.
Это не сообщение о взломе Safe и не утверждение, что все криптокошельки вдруг стали небезопасными. Речь о дополнительном уровне защиты, у которого уже есть полезные возможности, определённые правила проверки и границы ответственности. Ниже разберём, когда запускается анализ, кто принимает решение, почему несколько настоящих подписей не исключают мошенничество и как правильно действовать при предупреждении.
Что именно запустили Safe Labs 21 октября
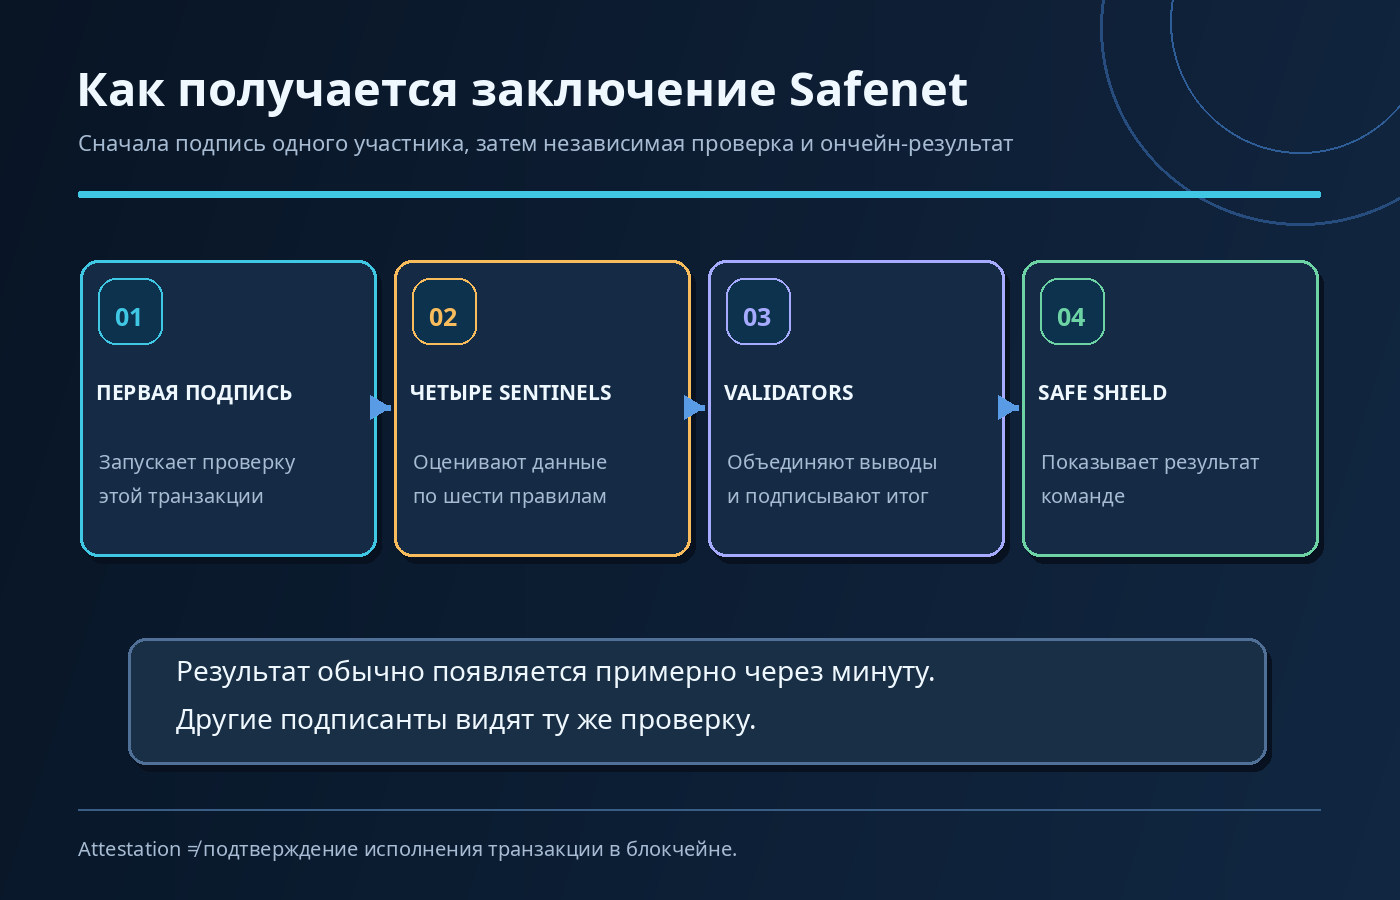
В официальном объявлении Safenet Safe Labs описывает систему независимой предварительной оценки транзакций. Участники проверки, которых проект называет Sentinels, анализируют конкретную операцию по общим правилам. Затем другая группа участников - Validators - объединяет заключения и публикует подтверждение результата в блокчейне.
На старте в роли проверяющих выступают четыре организации: BlockSec, Candide, IntentGuard и OpenCover. Safe Labs также называет Gnosis, Greenfield, Safe Labs и Core Contributors среди валидаторов, которые удостоверяют результаты. Управление правилами системы возложено на SafeDAO. Поэтому формулировка «четыре компании блокируют переводы» была бы сразу двумя ошибками: они не являются единоличными контролёрами чужих ключей и пока не включают принудительную остановку исполнения.
Проверки доступны в составе Safe Pro для поддерживаемых кошельков в сетях Ethereum mainnet, Arbitrum и Gnosis Chain. Это не функция, автоматически включённая во всех криптокошельках, и не новый отдельный токен. Safenet анализирует транзакции Safe, а доступ к конкретным возможностям зависит от тарифа и поддерживаемой сети.
Почему мультисиг не спасает от правильно подписанной ошибки
Представим реальную по смыслу, но условную ситуацию. У организации есть кошелёк Safe с правилом «две подписи из трёх». Финансовый сотрудник готовит перевод 30 000 USDC поставщику. В истории переводов он видит адрес, внешне похожий на адрес настоящего контрагента. Злоумышленник заранее создал похожую запись, и сотрудник копирует её без независимой проверки.
Первый руководитель подписывает предложение, считая его обычным платежом. Второй получает то же предложение и тоже одобряет его. Порог выполнен, а блокчейн не знает, что сотрудники перепутали реквизиты: обе подписи настоящие и относятся к представленным им данным. Если транзакция исполнена, сеть не обязана отменять её только потому, что экономическое намерение отправителей было другим.
Это проблема не криптографического порога, а общего источника ошибки для нескольких людей. Несколько подписантов могут независимо хранить ключи и при этом довериться одной и той же заражённой странице, поддельному адресу или обманному сообщению. Подробное устройство такой схемы объясняется в нашем руководстве по мультисиг-кошелькам. Здесь интересен следующий вопрос: может ли дополнительный независимый наблюдатель обнаружить ошибку до исполнения?
Safenet как раз пытается дать команде ещё одно мнение о содержании операции. Например, впервые встречающийся получатель будет отмечен как риск, даже если формально кошелёк уже собрал нужные подписи. Но предупреждение нужно прочитать и оценить, иначе независимая проверка превращается в ещё один проигнорированный значок.
Как Safenet проверяет транзакцию: от первой подписи до результата
Процедура устроена не так, будто четыре внешние компании сначала разрешают любой клик пользователя. Согласно справке Safe, проверка Safenet запускается после первой подписи конкретной подготовленной транзакции. Остальным подписантам не нужно отдельно запускать её заново: они видят тот же результат в Safe Shield и очереди операций.
Обычно проверка занимает около минуты. Пользователь может подписать предложение, закрыть страницу и вернуться позднее - не требуется всё это время держать вкладку открытой. Однако для внутренней политики организации разумно разделять действия «создать и начать проверку», «получить отчёт», «дать следующие подписи» и «исполнить». Если первый участник уже подписал операцию, это не означает, что другие должны подтверждать её немедленно.
Результаты Sentinels сводятся валидаторами в подписанное подтверждение - attestation. В интерфейсе предусмотрен переход View attestation к публичным сведениям о заключениях проверяющих. При этом наличие ончейн-записи о проверке не означает, что сама пользовательская транзакция уже успешно выполнена. Это разные события.
Для независимой проверки уже исполненной операции полезно знать как читать хеш транзакции и статус в обозревателе блокчейна. До исполнения оценивают предполагаемый эффект операции; после - фактические изменения балансов, событий и разрешений.
Шесть категорий риска, которые отслеживает Safenet
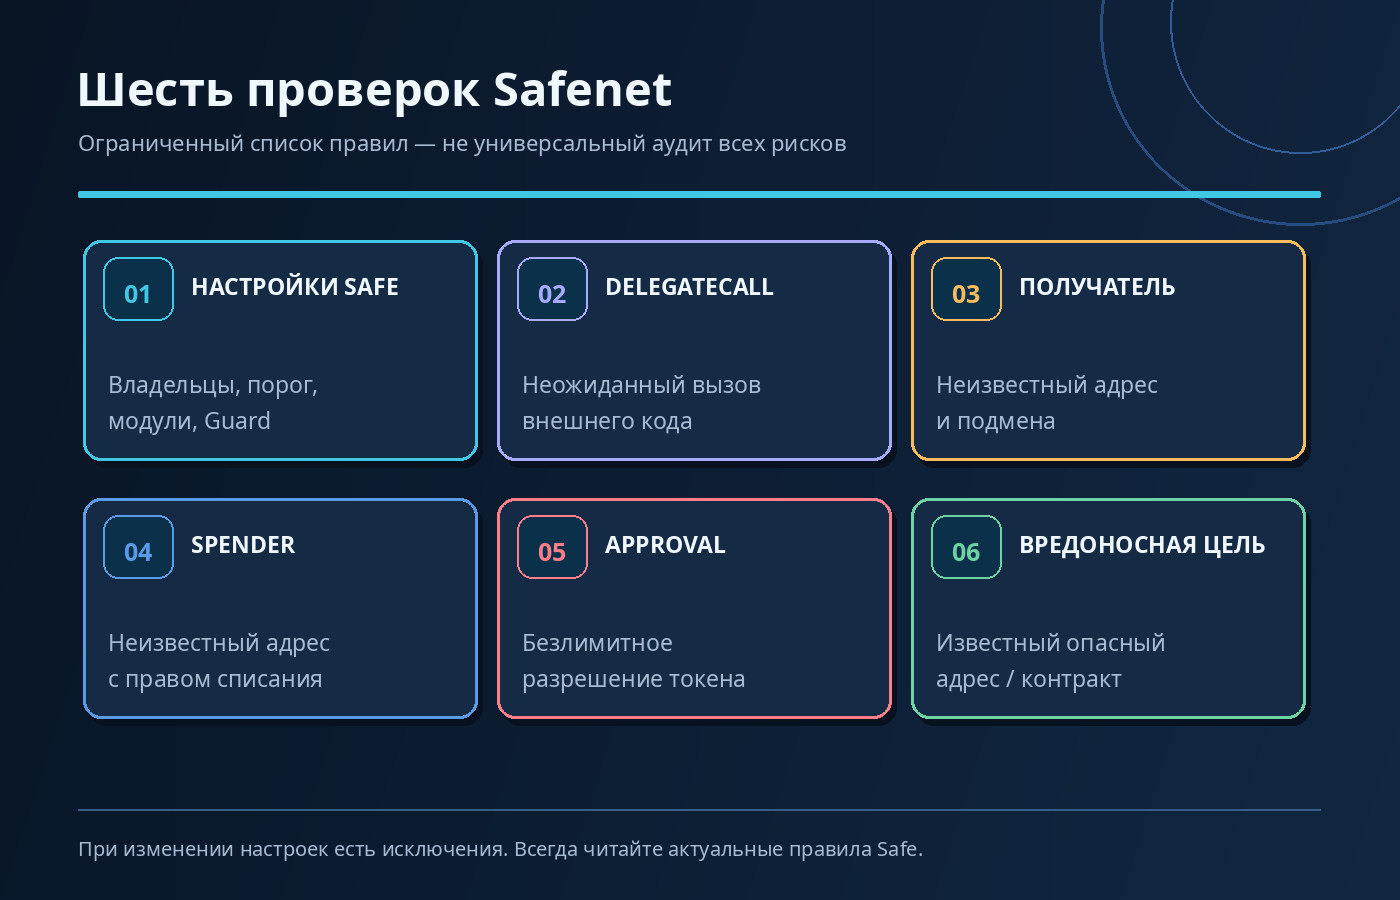
В официальном перечне Safe есть ровно шесть правил. Это важно: выражение «проверка безопасности» не означает аудит всех возможных смарт-контрактов или страховку от любых потерь.
| Проверка Safenet | Что может стать поводом для сигнала |
|---|---|
| Изменение настроек Safe | Добавление или удаление владельцев, изменение порога, модуля, Guard или обработчика |
Неожиданный delegatecall |
Выполнение внешнего кода, потенциально меняющего конфигурацию Safe |
| Незнакомый получатель | Отправка средств на адрес вне привычного списка, в том числе при address poisoning |
Незнакомый spender |
Выдача прав распоряжаться активами неизвестному адресу |
Безлимитный approval |
Разрешение тратить неограниченное количество токенов |
| Известная вредоносная цель | Взаимодействие с адресом, помеченным как вредоносный или скомпрометированный |
Система намеренно отмечает некоторые действия, которые вполне могут быть законными. Например, команда действительно решила заменить одного из владельцев Safe. Это всё равно чувствительное изменение, поэтому предупреждение не следует воспринимать как автоматическое обвинение в мошенничестве. В документации также оговорены отдельные исключения: снятие модуля и удаление fallback handler не вызывают предупреждение именно по правилу изменения настроек.
Особенно внимательно стоит относиться к разрешениям: approve иногда ничего не переводит сразу, но создаёт право у указанного spender списать токены позже. Избыточные разрешения и способ их отмены разобраны в нашем материале о Revoke.cash.
Три результата проверки: что они действительно значат
В интерфейсе Safe Shield используются три состояния Safenet. Их нельзя читать как «можно переводить», «перевод запрещён» и «произошёл взлом»: реальные значения точнее.
| Результат | Значение | Как действовать |
|---|---|---|
No issues found |
По шести правилам нарушения не выявлены | Проверить реквизиты, контрагентов и смысл операции самостоятельно |
Risk detected |
Один или несколько признаков риска обнаружены | Остановить процесс, посмотреть причину и сверить данные с независимым источником |
Check unavailable |
Проверку не удалось завершить | Не считать отсутствие заключения разрешением; применить резервную процедуру контроля |
No issues found не значит «операция безопасна при любых условиях». Например, система могла не обнаружить ошибку в коммерческих условиях сделки, новую угрозу вне известных списков или проблему с внешним оракулом. Это заключение в рамках конкретного набора проверок и доступных данных.
При Risk detected полезно открыть подробности, посмотреть, какая проверка сработала и как голосовали Sentinels. Если получатель неизвестен, вопрос не сводится к «добавить его в список»: сначала нужно подтвердить личность контрагента, полный адрес и согласование суммы вне того канала, который мог быть атакован. Аналогично при Check unavailable нельзя автоматически говорить «всё нормально, проверка просто зависла».
Почему даже помеченную транзакцию пока можно исполнить
На 26 октября Safenet работает в предупредительном режиме. Пользователь, обладающий необходимыми правами в Safe, по-прежнему может выполнить транзакцию с красным флагом. Причина проста: система проверки и механизм принудительного исполнения пока разделены. Результат отображается, но не служит обязательным условием для вызова контракта.
Safe Labs планирует добавить в 2027 году опциональный Safenet Guard. По описанию разработчиков, когда он будет доступен и активирован в соответствующем Safe, исполнение будет требовать действительного подтверждения именно для этой транзакции. В анонсе также упоминается задержанный аварийный выход (delayed escape hatch), позволяющий сохранить контроль над кошельком при определённых проблемах с проверяющей инфраструктурой. Это проектируемое поведение, а не уже работающая кнопка блокировки в октябре.
Не стоит путать наличие обычного механизма Guard в архитектуре смарт-кошелька с готовностью Safenet Guard. У Safe могут существовать другие правила контроля исполнения; вопрос в том, какое конкретно правило установлено у вашей учётной записи и может ли оно действительно остановить определённую операцию. Дополнительные сведения о программных правах и ограничениях помогут понять принцип работы смарт-контрактов.
Зачем проверяющие вносят обеспечение и почему штрафов пока нет
В документации Safenet описана система залогов: участники проверки связывают свои заключения с финансовым обеспечением. В будущем за ошибочные решения при выполнении предусмотренных условий оно может частично взыскиваться - механизм называют slashing. Такая модель должна повышать ответственность за качество заключений, но её нельзя сравнивать с банковской страховкой клиентов.
До конца 2026 года залоги не подвергаются штрафному списанию в рамках стартового периода. Это следует из справки Safenet о правилах и результатах. Поэтому утверждение «каждая ошибочная проверка уже сейчас приводит к штрафу проверяющего» было бы неверным. Также отсутствие slashing на старте само по себе не доказывает, что результаты не имеют ценности: они уже публикуются и могут быть проверены.
Более тонкий вопрос - что считать ошибочным заключением. Незнакомый получатель не обязательно мошенник, а известный адрес не обязательно безопасен в каждом новом контексте. Протоколу потребуются строгие правила арбитража и доказательств, иначе финансовые санкции могут поощрять слишком осторожные предупреждения либо пропуск нетипичных угроз. Это аналитический вывод, а не обещание разработчиков о конкретной эффективности.
Кто проверяет транзакции и чем Sentinels отличаются от Validators
Названия участников могут создавать впечатление, будто каждый из четырёх партнёров по отдельности «разрешает» вывод средств. На практике функции разделены. Sentinels анализируют угрозы и формируют свои выводы. Validators объединяют полученные результаты и обеспечивают публикацию единого удостоверенного ответа. Правила проверки задаются общей системой Safenet под управлением SafeDAO.
BlockSec известна инструментами анализа угроз в блокчейне, Candide работает с инфраструктурой смарт-кошельков, IntentGuard специализируется на оценке намерений и рисков транзакций, а OpenCover - на анализе и покрытии ончейн-рисков. Эти направления описаны в анонсе компаний; из их участия нельзя выводить, что четыре независимые системы гарантированно обнаружат любую новую атаку.
Важная практическая граница - проверяющим не нужен ваш пароль, приватный ключ или сид-фраза. Их задача анализировать данные конкретной операции, а не получать возможность подписать перевод вместо владельца. Если сайт под видом «Safenet Security Check» просит резервные слова или экспорт ключей, остановитесь. Полезно отдельно освежить понимание разницы между приватным ключом и публичным адресом.
Safenet и Safe Shield: в чём разница
Safe Shield - существующий слой отображения рисков, состояния контракта, информации о получателях и, при наличии, результатов симуляции. Safenet - один из механизмов оценки внутри этого интерфейса, который добавляет независимые заключения по собственным правилам. Отдельные базовые сигналы Safe Shield доступны более широкому кругу пользователей, чем проверки Safenet.
Согласно справке о Safe Pro, бесплатный Core позволяет пользоваться отдельным Safe Account без корпоративного Workspace. Платные Starter, Business и Enterprise добавляют организационные функции. При этом конкретные проверки Safenet включены на старте именно в Business и Enterprise, а не автоматически в любой Pro-подписке. За каждую такую проверку в этих тарифах отдельная плата не заявлена.
Поэтому инструкция «зайдите в любой бесплатный Safe и нажмите Safenet» на 26 октября была бы недостоверной. Кроме плана, следует учитывать сеть, доступность продукта в интерфейсе и текущую версию официальной справки. Цены и названия функций могут меняться; не нужно переносить условия одного тарифа на всю аудиторию Safe.
Практический порядок для команды с Safe: как реагировать на сигнал
Предположим, команда проводит еженедельные выплаты из корпоративного Safe. Главное - не превращать проверку в формальность. Надёжная процедура должна охватывать подготовку платежа, сравнение реквизитов, чтение отчёта Safenet, подписи и контроль исполнения. Ниже - рекомендованный рабочий процесс, а не набор официальных кнопок, одинаковых для всех версий интерфейса.
- Зафиксируйте источник платёжного поручения. Для нового контрагента получите реквизиты из согласованного, заранее проверенного канала. Не копируйте адрес только из истории блокчейна или случайного сообщения.
- Подготовьте предложение в правильной сети. Сверьте контракт токена, сумму, полный адрес назначения, ожидаемые комиссии и влияние на другие активы. Для сложной операции разберите каждый вызов и разрешение отдельно.
- Первый подписант инициирует проверку. Не воспринимайте эту первую подпись как окончательное разрешение всей команде. Дождитесь заключения и сохраните идентификатор операции.
- Посмотрите статус и детали. При предупреждении откройте причину и доступное удостоверение результатов. При недоступности сервиса используйте заранее согласованную ручную процедуру, а не автоматическое исключение из правил.
- Второй подписант проверяет данные независимо. Человек должен сравнить полные реквизиты со своим доверенным источником, а не просто довериться словам первого или зелёному статусу приложения.
- Исполняйте только согласованную операцию. При значимых изменениях адреса, суммы, вызываемого контракта или разрешений начинайте согласование заново. После исполнения проверьте результат в обозревателе сети.
Для защиты от копирования адреса из подставленной истории отдельно изучите наш разбор мошенничества address poisoning. Его практический урок остаётся действительным даже при наличии автоматических проверок.
Три ситуации, в которых новая проверка особенно полезна
Подмена адреса получателя
Команда регулярно платит поставщику. Злоумышленник отправляет минимальную или нулевую операцию с адреса, внешне похожего на знакомый. Его запись появляется в истории, и сотрудник случайно копирует именно её. Safenet может отметить получателя как незнакомого. Но сигнал нужно связать с реальной причиной: независимая сверка полного адреса надёжнее визуального совпадения начала и конца строки.
Безлимитное разрешение токенов
Пользователь подключает Safe к DeFi-приложению. Интерфейс предлагает дать контракту неограниченный доступ к USDC или другому токену. Само разрешение может выглядеть как технический шаг перед обменом, но создаёт последствия после закрытия страницы. Safenet относится к такому approval как к отдельной категории риска. Подписант должен уточнить, нужен ли столь высокий лимит и кто именно становится spender.
Изменение владельцев или модулей Safe
Нападающий предлагает «сервисное обновление» и присылает транзакцию, фактически добавляющую нового подписанта или меняющую порог. Даже если сумма платежа равна нулю, изменение конфигурации способно поставить под угрозу весь кошелёк. Safenet отмечает такие действия. Но нужно отличить подозрительный запрос от легитимного решения руководства поменять состав команды; окончательное подтверждение остаётся за уполномоченными людьми.
Что Safenet не может гарантировать
Ни один список из шести правил не охватывает экономические, юридические и операционные риски криптовалютных сделок. Невредоносный на момент проверки контракт может зависеть от других сервисов или оракулов, быть обновлён позднее либо содержать пока неизвестную ошибку. Перевод на настоящий адрес контрагента может оказаться ошибкой, если сам договор или сумма согласованы неверно. Предупреждение полезно, но не является аудитом бизнеса получателя.
Нельзя приравнивать результаты к страховому обязательству: Safenet не обещает возмещения утраченных монет. В описании услуг Safe Pro отдельно поясняются границы ответственности за действия пользователей и внешние сервисы. Не стоит путать и статусы разных систем. Подписанная аттестация не равна подтверждению блокчейна, отметка «No issues found» не равна банковской гарантии, а корпоративный Workspace не означает передачу хранения средств Safe Labs.
Схожие границы есть у соединения криптокошелька с приложениями. Например, WalletConnect устанавливает канал взаимодействия, но не делает любой подключённый сайт безопасным. Проверять нужно не только чем подписывается операция, но и что именно разрешается этой подписью.
Чем новая защита отличается от MPC и аппаратного кошелька
MPC распределяет создание одной криптографической подписи между несколькими долями, аппаратный кошелёк изолирует ключ от обычного компьютера, а Safe использует правила смарт-аккаунта для согласования операций. Safenet добавляет ещё один слой - проверку смысла предлагаемого действия независимо от того, как хранятся ключи подписантов.
Поэтому это не замена аппаратному устройству, порогу multisig или правильным резервным копиям. Если ключи потеряны, результат Safenet их не восстановит; если два подписанта сознательно обходят предупреждения, Safenet пока не сможет остановить одобренную ими операцию. Наоборот, правильное сочетание независимых устройств, раздельных полномочий, проверки реквизитов и внешних заключений способно снизить несколько разных типов риска.
При аварии важно сохранять доступ к ключам и проверенным резервным данным, а не искать «Safenet recovery». Принципы безопасного восстановления подробно изложены в статье как восстановить криптокошелёк. Сервис проверки транзакций не восстанавливает ключи и не отменяет уже исполненные переводы.
Частые вопросы о Safe, Safenet и мультиподписи
Safenet полностью блокирует мошеннические операции?
Нет. По состоянию на 26 октября 2026 года система показывает результаты проверок, но позволяет исполнить даже отмеченную рискованной транзакцию. Принудительный механизм Safenet Guard заявлен на 2027 год как отдельная опциональная функция.
Если Safe требует две подписи, зачем дополнительная проверка?
Две подписи подтверждают согласие владельцев на конкретные данные. Они не гарантируют, что адрес действительно принадлежит поставщику или что контракт не содержит опасных разрешений. Safenet может указать на некоторые такие признаки до исполнения.
Можно ли включить Safenet в бесплатном кошельке Safe?
На старте новые проверки включены в тарифы Business и Enterprise при поддерживаемой сети. Базовые функции Safe Shield и самостоятельный кошелёк Safe - отдельные возможности, доступность которых не следует путать с Safenet.
Что означает, если проверка недоступна?
Система не смогла завершить оценку. Это не подтверждение безопасности и не доказательство угрозы. Команде следует применить предусмотренную политику ручного контроля или отложить операцию в зависимости от её срочности и риска.
Проверяющим нужны сид-фраза или приватный ключ?
Нет. Проверка касается транзакции и рисков её исполнения. Передача сид-фразы, ключа или резервного файла якобы для активации Safenet создаёт самостоятельный риск хищения.
Будут ли автоматически штрафовать компании за ошибочные заключения?
До конца 2026 года Safe прямо указывает стартовый период без применения slashing. Будущая экономическая ответственность не равнозначна гарантии компенсации пользователям.
Главное: проверка не должна подменять решение подписантов
Запуск Safenet 21 октября добавил к уже существующей модели Safe независимую оценку транзакций. Проверяющие работают по шести правилам, заключения доступны участникам кошелька и могут быть просмотрены в виде удостоверенных результатов. Для корпоративных команд это полезный слой контроля - особенно при новых адресах, опасных approval и изменении настроек аккаунта.
Но практический вывод на конец октября 2026 года однозначен: предупреждение ещё не блокировка, несколько подписей ещё не подтверждение добросовестности получателя, а зелёный статус ещё не гарантия отсутствия всех рисков. До появления Safenet Guard организациям особенно важно выстроить собственную последовательность независимой проверки реквизитов и подписи, а не перекладывать ответственность на один инструмент. Первоисточники: анонс Safe Labs, справка по Safenet, описание Safe Pro.
Материал носит информационный характер и не является индивидуальной финансовой рекомендацией. Условия функций и поддерживаемые сети указаны по состоянию на 26 октября 2026 года; перед действием проверьте актуальную документацию Safe.
