BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
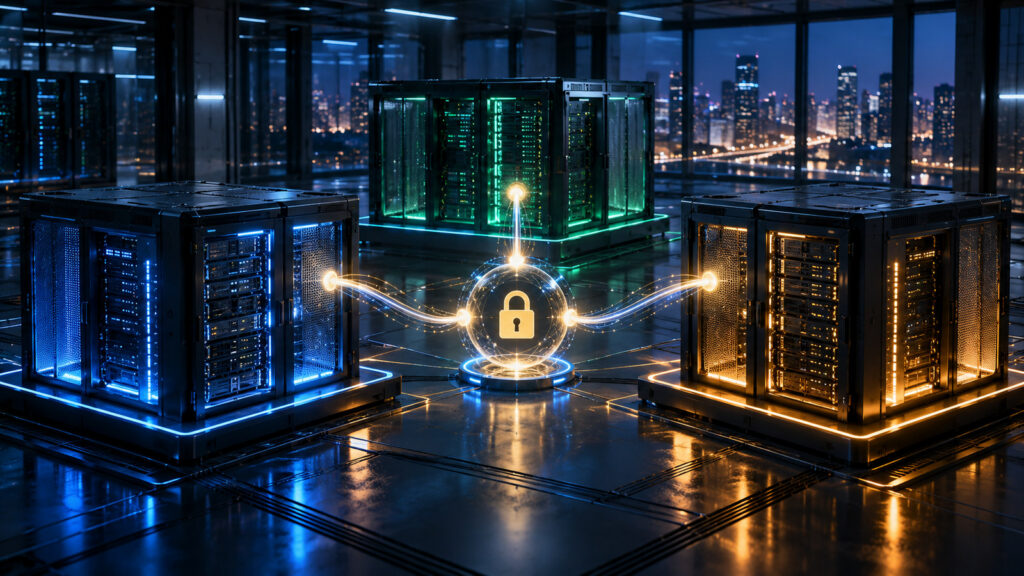
Google представила новый способ защищать криптовалюты банков: приватный ключ для подписи транзакции не должен храниться целиком на одном сервере. 28 октября 2026 года компания рассказала о Google Multi-Party Compute (MPC) - сервисе, который распределяет криптографические полномочия между независимыми системами. Даже взлом одного из них при правильно настроенной схеме не должен автоматически давать злоумышленнику возможность перевести цифровые активы.
Сервис проходит закрытое тестирование у нескольких неназванных финансовых организаций. Полноценный коммерческий запуск запланирован на начало 2027 года, но точной даты и стоимости Google не объявила. По данным CoinDesk от 28 октября, материнская компания Alphabet уже применяет подход для защиты собственных цифровых активов в сетях Ethereum и Solana. Какие именно это активы и в каком объёме, не раскрывается.
У новости есть важная оговорка: Google не открыла новый криптокошелёк для всех владельцев BTC или ETH. Продукт адресован банкам, кастодиальным компаниям и другим организациям, которые управляют большими суммами и должны подтверждать переводы по внутренним правилам.
Зачем Google понадобилась собственная система MPC
Обычный криптовалютный адрес защищён цифровой подписью. Если секретный ключ оказывается у злоумышленника, он может инициировать перевод без согласия владельца; после подтверждения в блокчейне такую операцию, как правило, нельзя отменить звонком в поддержку. Поэтому хранение ключей - одна из главных проблем криптобирж, фондов и банков, предлагающих операции с цифровыми активами.
В отчёте Chainalysis за 2024 год компрометации приватных ключей были связаны с 43,8% стоимости криптовалюты, похищенной в результате взломов за тот год. Это историческая оценка конкретного периода, а не показатель всех краж в октябре 2026-го. Но она объясняет, почему проблема волнует институциональных игроков не меньше, чем ошибки в смарт-контрактах.
Для обычного человека приватный ключ нередко находится в приложении или аппаратном устройстве. У крупного финансового учреждения всё сложнее: перевод может требовать согласования нескольких отделов, ограничений по получателям, проверки суммы и независимых систем восстановления доступа. Один администратор или одно заражённое устройство не должны распоряжаться корпоративным резервом.
Как работает подпись «два из трёх»
Multi-party computation - буквально «многосторонние вычисления» - позволяет участникам совместно выполнить криптографическую операцию, не раскрывая друг другу целиком собственные секретные данные. В случае криптовалют это может быть пороговая подпись: отдельные участники владеют долями ключевого материала, а итоговая подпись возникает лишь при достижении установленного порога.
Представим банк, который разместил одну долю в собственном центре обработки данных, вторую - в защищённой облачной среде, третью - у независимого провайдера. Правило «два из трёх» требует участия минимум двух узлов. Если взломан лишь один узел, его доли недостаточно для создания подписи. Это условный пример архитектуры, а не подтверждённая схема распределения оборудования у клиентов Google.
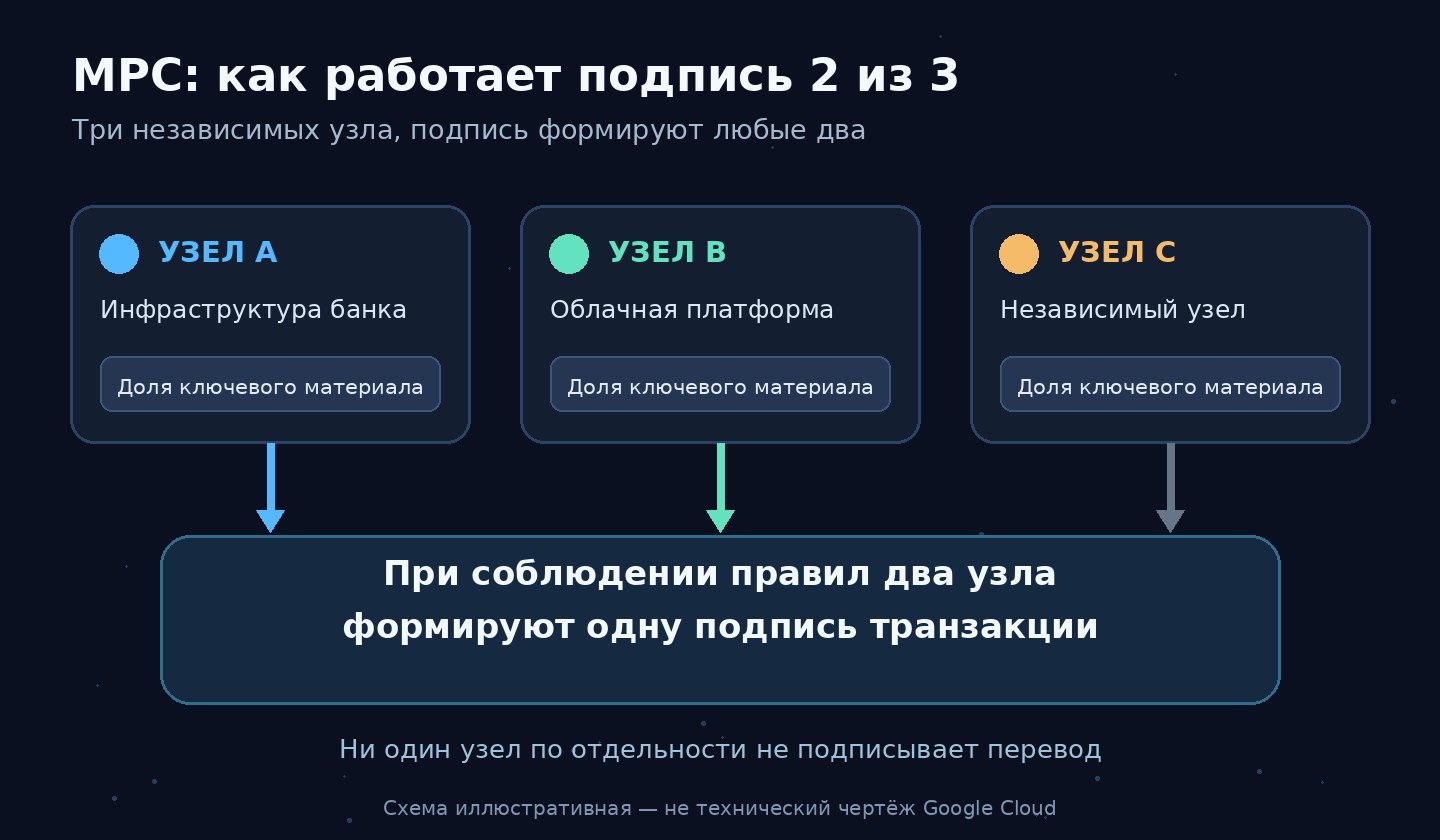
Главное отличие от идеи «разрезать пароль на три бумажки» в том, что специальный протокол даёт участникам возможность подписывать данные совместно. При этом не требуется постоянно восстанавливать полный секрет на обычном рабочем компьютере. Конкретные реализации MPC различаются; безопасность зависит не только от математической схемы, но и от того, как организация создаёт, хранит и обновляет доли.
В классической мультиподписи, или multisig, требование нескольких подписей часто проверяет сам блокчейн. MPC-подход может сформировать одну подпись, которая для сети выглядит как обычная подпись поддерживаемого алгоритма. Поэтому слова «MPC» и «кошелёк с несколькими подписями» не означают одно и то же, хотя обе модели стремятся убрать единоличный контроль над средствами.
Что произойдёт, если один участник подписи недоступен
Распределённая модель полезна не только после попытки взлома. Представим, что один центр обработки данных временно отключён из-за сбоя электропитания. При пороге «два из трёх» два оставшихся участника теоретически смогут продолжить подтверждать допустимые операции. Но это справедливо лишь если у них есть доступ к необходимым долям и их работа не зависит от той же отказавшей инфраструктуры.
Именно поэтому банки должны оценивать не число серверов на картинке, а настоящую независимость узлов: разные права администратора, разные средства аутентификации, резервные каналы связи и отсутствие общей уязвимой системы обновления. Два сервера, которыми управляет один скомпрометированный суперпользователь, дают куда меньше защиты, чем два действительно независимых участника. При потере доли необходим также заранее проверенный процесс её восстановления или безопасной замены.
Что добавляет Google помимо криптографии
По информации Crypto Briefing и CoinDesk, предлагаемый сервис должен сочетать распределённое подписание с проверкой политик учреждения. Перед созданием подписи запрос можно сопоставить с лимитами на сумму перевода, допустимыми адресами получателей и дополнительными согласованиями. Эти проверки необходимы, потому что математически корректная подпись сама по себе не доказывает, что операция экономически обоснована.
Защищённая вычислительная среда Google Confidential Space упоминается как один из компонентов архитектуры. Компания давно работает в этой области: ещё в апреле 2023 года Google Cloud описала пример MPC-подписи для цифровых активов с использованием Confidential Space. Новость октября 2026 года заключается не в изобретении MPC, а в подготовке специализированного продукта для корпоративных операций и восстановления доступа.
Важна и граница ответственности. Google утверждает, что клиенты сохраняют контроль над криптографическим материалом. Но из публичного анонса нельзя вывести универсальную гарантию, будто любая конфигурация будет одинаково защищена. Для этого нужны документация конкретной схемы, результаты проверок, разделение административных прав и план действий при компрометации одного из участников.
Как может выглядеть один корпоративный перевод
Допустим, финансовый отдел банка готовит перевод токенов на адрес контрагента. Сначала система проверяет, разрешён ли этот адрес и не превышает ли сумма установленный лимит. Затем ответственное лицо подтверждает платёж в банковском интерфейсе, независимая сторона проверяет второй набор условий, и только после этого необходимое число участников проводит криптографическую операцию. Внешний блокчейн получает итоговую подпись и обрабатывает транзакцию по своим обычным правилам.
Если же в реквизитах допущена ошибка или мошенник подменил получателя до этапа проверки, технически корректная подпись не исправит экономическую ошибку. По этой причине политика подтверждения должна связывать подпись именно с проверенными реквизитами и защищать их от изменения между согласованием и отправкой. Нужны также журналы действий и возможность остановить подозрительную операцию до публикации в сети. В этом заключается разница между продуктом для корпоративного хранения и простым облачным сервисом, который лишь выдаёт криптографическую подпись по запросу.
Почему в новости упоминаются Ethereum, Solana и Bitcoin
CoinDesk сообщает об использовании Alphabet технологии для собственных цифровых активов на Ethereum и Solana. Это не означает, что доступ к этим двум сетям уже открыт всем банкам в закрытом тестировании. Список активов, конкретные клиенты и фактический объём переводов компания не назвала.
Одновременно Cointelegraph 28 октября указал на обновлённую документацию Google Cloud по институциональной защите операций с Bitcoin. По информации издания, в октябре были расширены проверки Bitcoin-переводов, включая типы адресов и суммы. Это уточнение важно: презентация продукта и наличие отдельных технических материалов по сети - не одно и то же, что коммерческая доступность всего сервиса.
В публикациях о будущем продукте фигурируют алгоритмы ECDSA и Ed25519, которые используются в разных блокчейн-экосистемах. Однако до публичного релиза следует уточнять не только поддерживаемый алгоритм подписи, но и операции, сети, ограничения по типам транзакций и возможностям восстановления. От того, как устроены ключи в конкретном блокчейне, зависят технические детали интеграции.
Защитит ли Google MPC от фишинга и мошенников с ИИ
MPC уменьшает риск единичной компрометации ключевого материала, но не даёт абсолютной защиты от мошенничества. Если преступник получил доступ к двум необходимым узлам в схеме «2 из 3», обошёл контроль транзакций или убедил уполномоченных сотрудников согласовать вредоносный перевод, распределённое подписание само по себе не остановит операцию. Похожие проблемы возникают при общих администраторских аккаунтах, небезопасной процедуре восстановления и недостаточной изоляции систем.
ИИ усиливает некоторые существующие угрозы: помогает создавать убедительные фальшивые письма, подделывать голоса и автоматизировать поиск слабых мест в инфраструктуре. Но утверждать, что современные чат-боты способны напрямую вычислить приватный ключ Bitcoin или Ethereum из публичного адреса, нельзя: такого практически работающего метода не продемонстрировано. В заголовках об угрозах ИИ важно отличать социальную инженерию и автоматизацию атак от взлома самой криптографии.
Не следует также путать MPC с постквантовой защитой. Технология распределяет полномочия при работе с существующими алгоритмами, но сама по себе не заменяет их на криптографию, устойчивую к будущим квантовым компьютерам. Google допускает развитие архитектуры в этом направлении, однако срок внедрения постквантовых подписей не объявлен. Подробнее об основах работы ключей можно прочитать в материале BarbadosNews о приватном и публичном ключе кошелька.
Кто тестирует сервис и когда он станет доступен
По сообщениям CoinDesk и других изданий, в закрытом тестировании участвуют несколько крупных финансовых учреждений и партнёров по разработке. Имена этих клиентов официально не перечислены. Компании, выступавшие на симпозиуме Google по цифровым активам в Нью-Йорке, не обязательно являются пользователями именно нового MPC-сервиса - приписывать им участие в тестах только по программе мероприятия было бы ошибкой.
Планируемый срок коммерческого запуска - начало 2027 года. Прайс-лист, перечень регионов, технические показатели производительности, подробности независимого аудита и окончательный перечень поддерживаемых сетей в проверенных новостных материалах не раскрыты. Статус private preview означает ограниченное тестирование, а не открытую продажу готового продукта.
Google выходит на рынок, где уже работают Fireblocks, BitGo, Fordefi и другие поставщики систем для управления цифровыми активами. Поэтому конкуренция пойдёт не только по защищённости ключей, но и по удобству интеграции с банковским контролем, журналированию операций, восстановлению доступа и проверкам соответствия требованиям регуляторов. Превосходство нового продукта над существующими решениями пока не подтверждено сравнительными независимыми испытаниями.
Что делать обычному владельцу криптовалюты
Для пользователя обычного кошелька этот анонс не требует срочной миграции средств, установки нового приложения Google или покупки специального токена. Google не анонсировала потребительский MPC-кошелёк и не предлагала перевести BTC, ETH или SOL ради активации защиты. Любой сайт, обещающий «подключить Google MPC к кошельку» за перевод криптовалюты или ввод seed-фразы, следует считать подозрительным до проверки официальных источников.
Практическая безопасность по-прежнему начинается с базовых правил: хранить резервные фразы вне посторонних сервисов, включать надёжную защиту учётных записей, проверять адрес и сумму перед подписью, использовать отдельные кошельки для хранения крупных сумм и регулярных операций. Институциональные решения могут со временем сделать хранение у регулируемых посредников надёжнее, но не отменяют риски самого посредника, юридических ограничений и ошибок сотрудников.
Что означает новость для крипторынка
Представление Google Multi-Party Compute показывает, как крупные поставщики облачных технологий стремятся стать частью финансовой инфраструктуры блокчейна. Банкам нужна не только возможность хранить цифровые активы, но и контролировать каждую подпись: кто разрешил перевод, по какому правилу и можно ли восстановить полномочия без раскрытия общего секрета.
Пока это история о технологии в закрытом тестировании и планах на 2027 год, а не о готовой защите для миллионов пользователей. Реальную ценность сервиса можно будет оценить по условиям коммерческого запуска, опубликованным проверкам безопасности и тому, как клиенты реализуют распределение полномочий. Один защищённый сервер не решает проблему хранения криптовалюты - но независимые ключевые доли и продуманные правила подписания могут убрать опасную единую точку отказа.