 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
Обновлено 26 октября 2026 года. Компания Keystone сообщила о новом последствии взлома своего интернет-магазина: злоумышленник получил не только данные заказов, но и WebAuth-ключ, который используется при проверке подлинности аппаратных кошельков. Производитель решил уничтожить 18 835 неотгруженных устройств со старым ключом и приостановил отправку ожидающих заказов. Для покупателей это не повод панически переводить криптовалюту, но повод проверить, когда и от кого был получен кошелёк.
Главный практический вывод: устройство, полученное до 20 октября и прошедшее официальную проверку, по заявлению Keystone можно продолжать использовать. Если кошелёк со старым ключом пришёл после 20 октября, даже успешной автоматической проверки недостаточно: нужно обратиться к официальной поддержке за дополнительным подтверждением. Keystone подчёркивает, что украденный ключ не применялся для создания seed-фраз, получения приватных ключей и подписания транзакций. Это заявление производителя, а не независимый отчёт о безопасности каждого отдельного устройства.
Разбираем, что именно произошло, кому требуется дополнительная проверка, что писать в поддержку и почему сообщения о «срочной миграции монет» могут быть опаснее самого инцидента. Если вы только знакомитесь с устройствами автономного хранения, прочитайте также, как работает холодный кошелёк для криптовалюты.
Коротко: что сделать сейчас. Уточните дату получения, а не оплаты заказа; откройте сайт производителя вручную, проверьте устройство через официальный инструмент; если оно со старым WebAuth-ключом получено после 20 октября либо происхождение вызывает сомнения - не вводите в него seed-фразу и запросите дополнительную проверку через поддержку. Ни при каких обстоятельствах не отправляйте криптовалюту на «адрес для защиты» из письма или телефонного звонка.
Что произошло с Keystone 20-26 октября 2026 года
История развивалась в несколько этапов. 20 октября Keystone обнаружила несанкционированный доступ к официальному сайту. После анализа активности API совместно с Shopify 23 октября компания установила, что посторонний получил доступ к информации о покупках. 24 октября производитель публично предупредил о раскрытии имён, контактных данных, адресов доставки и сведений о заказанных товарах.
26 октября появилось важное уточнение. По итогам расследования Keystone заявила, что доступ был получен через уязвимость стороннего инструмента мониторинга данных сайта, а злоумышленник также завладел WebAuth-ключом проверки устройств. Этот ключ участвует в механизме, с помощью которого покупатель отличает оригинальный аппаратный кошелёк от потенциальной подделки. В отличие от украденной базы адресов, эта часть инцидента затрагивает доверие к механизму аутентификации оборудования.
Согласно опубликованным данным компании, из-за невозможности заменить ключ, записанный в уже произведённые устройства, 18 835 кошельков на складе подлежат уничтожению. Производство переводится на новый ключ, а невыполненные заказы на официальном сайте временно не отгружаются; магазин работает в режиме предзаказов. Речь идёт об устройствах, находящихся у компании, а не о 18 835 уже купленных клиентами кошельках.
Отдельно расследование оценило объём раскрытой информации. В магазине числилось 51 083 записи о покупках; данные 25 119 записей были удалены до атаки, а 25 964 записи о совершённых покупках могли содержать персональные сведения. Дополнительно обнаружены 12 873 записи о незавершённых оформлениях заказа. Эти цифры описывают записи в базе, а не обязательно разные физические лица: один покупатель мог оформить несколько заказов. Подробности опубликованы в материале crypto.news от 26 октября по итогам заявления Keystone.
Почему эта новость важнее обычной утечки магазина
Имя и адрес покупателя позволяют мошеннику отправить правдоподобное письмо. Украденный же WebAuth-ключ создаёт потенциальный риск поддельного устройства, которое может получить положительный ответ старой системы проверки. На момент публикации нет подтверждённых сведений, что изготовленные с помощью этого ключа подделки действительно появились у покупателей. Потенциальная возможность атаки и доказанный факт подмены устройства - разные утверждения.
Что такое WebAuth-ключ и почему его нельзя путать с приватным ключом
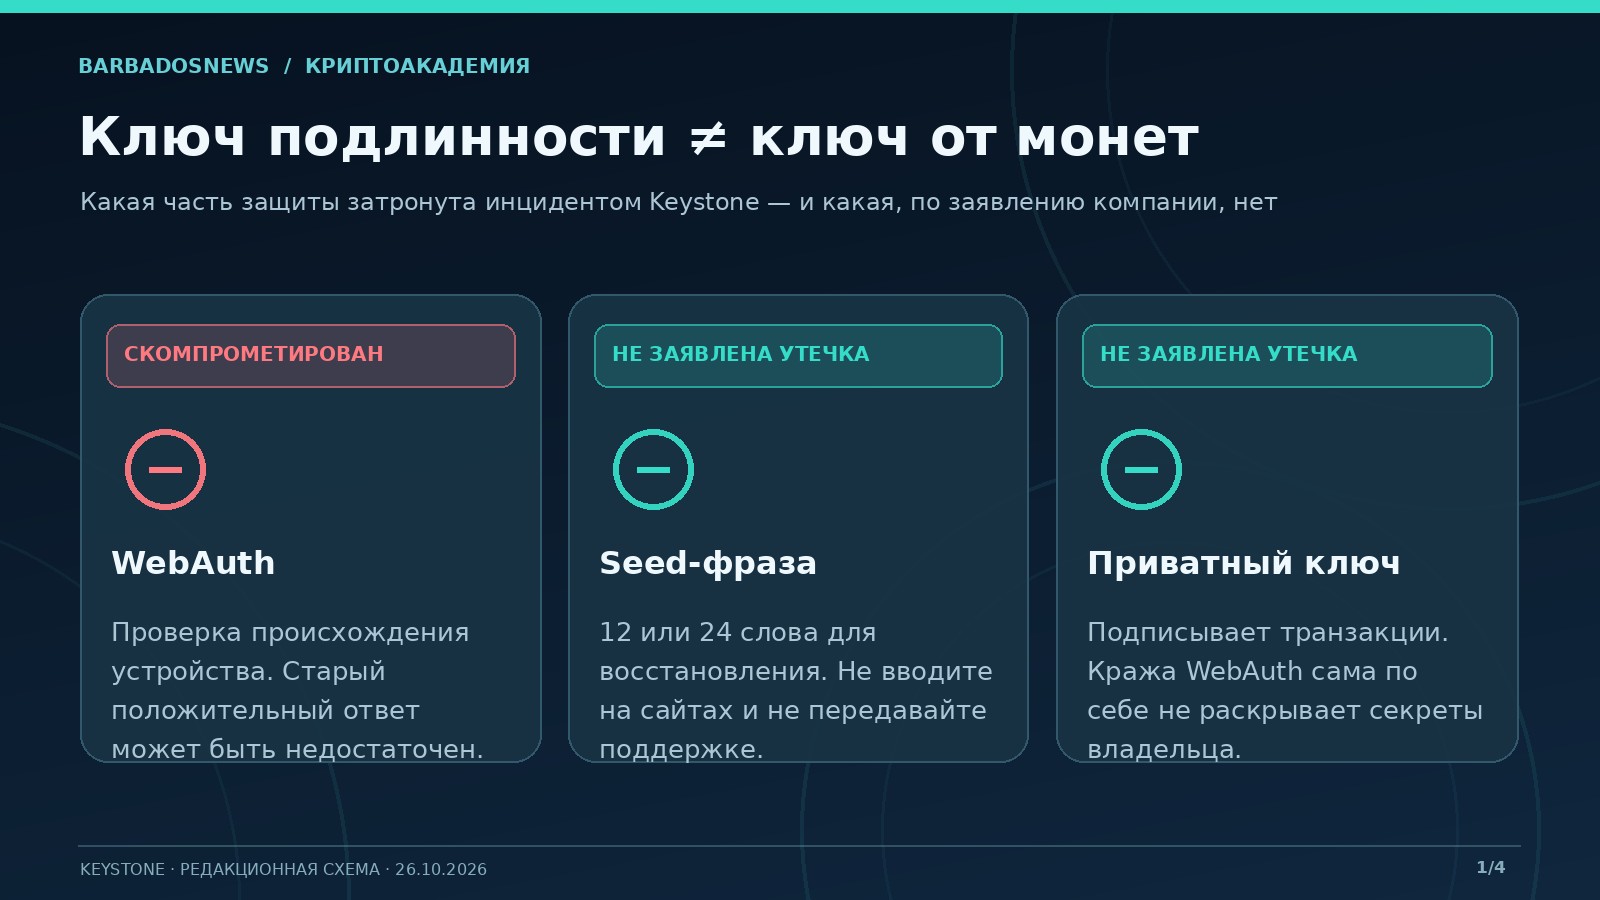
В аппаратном кошельке одновременно существуют разные криптографические механизмы. Одни защищают право распоряжаться монетами, другие помогают определить, что само устройство действительно выпущено производителем. После происшествия Keystone важно не смешивать их.
| Механизм | Для чего нужен | Что установлено по инциденту |
|---|---|---|
| WebAuth-ключ подлинности устройства | Подтверждает происхождение оборудования во время проверки | По заявлению Keystone, оказался у злоумышленника |
| Seed-фраза (фраза восстановления) | Позволяет восстановить доступ к кошельку и связанным ключам | По заявлению компании, не раскрыта |
| Приватные ключи | Дают возможность подписывать транзакции и распоряжаться активами | Компания не сообщала об их компрометации |
| PIN и пароль устройства | Защищают локальный доступ к функциям кошелька | Компания заявила, что пароли не были затронуты |
Упрощённая аналогия: WebAuth в этой истории - один из инструментов для проверки «заводского происхождения» устройства, а seed-фраза - способ восстановить контроль над криптовалютой. Кража одного не даёт автоматически другого. Но если злоумышленник подменит аппаратный кошелёк до первого использования, опасность уже может возникнуть на этапе создания или ввода seed-фразы. Это иной сценарий, связанный с возможной подделкой физического устройства.
Различия между способами хранения доступа подробно разобраны в материале о публичном, приватном ключе и seed-фразе. Главное здесь - не считать положительный результат старой проверки достаточным доказательством безопасности в любой ситуации.
Кому нужно действовать: дата получения устройства решает многое
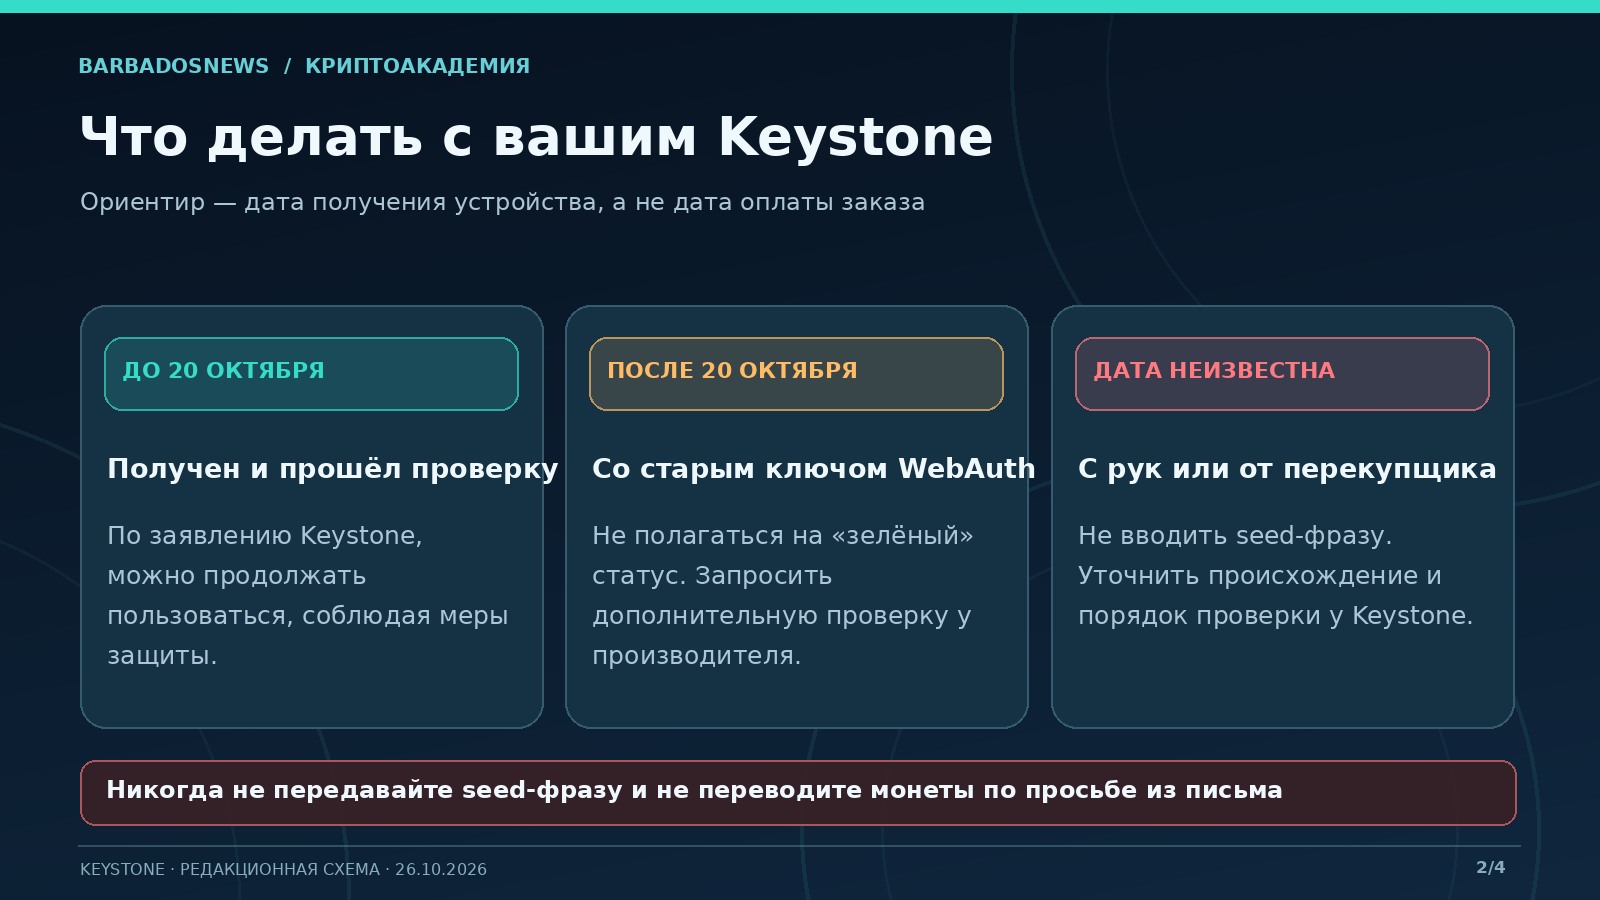
Следующий алгоритм основан на рекомендациях, опубликованных после расследования Keystone 26 октября. Ориентир - дата фактического получения устройства, а не дата оплаты или оформления заказа.
| Ваша ситуация | Что делать сейчас |
|---|---|
| Keystone получен до 20 октября, устройство проходит проверку | По заявлению производителя, можно продолжать пользоваться, соблюдая стандартные меры безопасности |
| Устройство со старым WebAuth-ключом получено после 20 октября | Не полагаться только на зелёную отметку, запросить дополнительную проверку у Keystone до использования |
| После 20 октября пришёл кошелёк, но какой именно ключ в нём - неизвестно | Связаться с официальной поддержкой и уточнить, относится ли экземпляр к группе дополнительной проверки |
| Куплен у перекупщика, с рук или дата получения неизвестна | Считать происхождение не подтверждённым, не вводить seed-фразу, уточнить процедуру у производителя |
| Заказ оплачен, но ещё не отправлен | Следить за официальным статусом заказа; Keystone объявила о паузе до появления новой партии |
| Пришло письмо об «обязательном отзыве» или «переводе монет на безопасный адрес» | Не выполнять инструкции из письма, независимо проверить сообщение через официальные каналы |
| Seed-фраза уже вводилась в сомнительное устройство или на сайт | Рассматривать её как потенциально раскрытую; действовать по отдельному алгоритму с новым проверенным кошельком |
Дата 20 октября - контрольная точка из заявления производителя, не магическая граница для всех устройств в мире. Например, кошелёк мог быть куплен в сентябре, а доставлен в конце октября сторонним продавцом. Если происхождение цепочки поставки неизвестно, следует запросить дополнительные разъяснения вместо самостоятельного вывода «я оплатил давно, значит, всё в порядке».
Как проверить подлинность Keystone: пошаговая инструкция
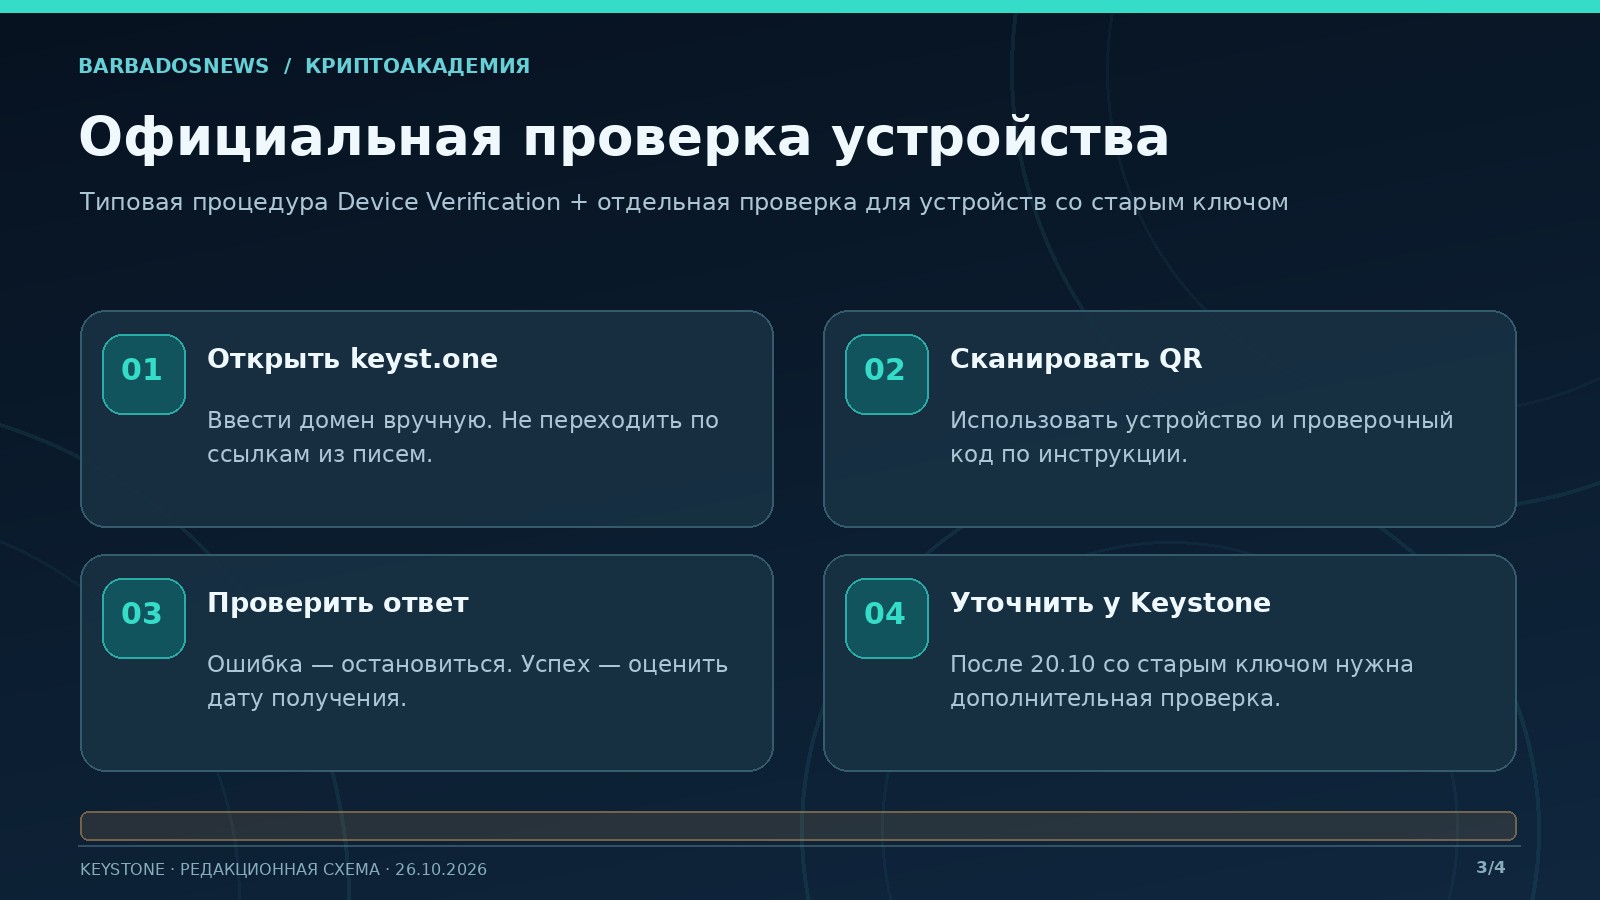
У Keystone есть официальная страница Device Verification. Она описывает проверку через QR-код и код, отображаемый на устройстве. Важно: эта процедура помогает в обычных условиях, но при украденном ключе для отдельных устройств требуется ещё один уровень проверки.
Шаг 1. Откройте сайт самостоятельно
Введите в адресную строку браузера адрес keyst.one вручную и перейдите в раздел проверки устройства. Не пользуйтесь ссылкой из неожиданного сообщения в Telegram, письма о «возврате» или объявления в поиске. Проверяйте домен целиком, включая похожие буквы в названии. Лучше открывать заранее сохранённую официальную закладку.
Шаг 2. Подготовьте сведения об устройстве
Уточните модель, дату получения, магазин и наличие подтверждения заказа. Для общения с поддержкой могут пригодиться номер заказа и фотография коробки, но не фотографируйте и не отправляйте seed-фразу, приватные ключи или PIN. Серийные и идентификационные данные раскрывайте только по конкретной инструкции проверенной поддержки.
Шаг 3. Запустите проверку на официальной странице
Согласно инструкции Keystone, устройство сканирует QR-код с веб-страницы, после чего на самом кошельке появляется код проверки. Этот код вводится на официальной странице, и сервис показывает результат. В описании производителя говорится, что процесс занимает обычно одну-две минуты и не требует передачи фразы восстановления.
Шаг 4. Правильно истолкуйте результат
Если сайт сообщает об ошибке или неуспешной проверке - остановите настройку, сохраните текст ошибки и обратитесь в поддержку. Нельзя считать такую ошибку доказательством подделки без дополнительного расследования, но и продолжать вводить в устройство секреты опасно.
Если устройство со старым ключом пришло после 20 октября, положительная проверка тоже не закрывает вопрос. Компрометация именно этой системы означает, что её прежний положительный ответ мог утратить решающее значение для подтверждения происхождения недавно полученного устройства. По рекомендации Keystone нужен дополнительный контакт с поддержкой.
Шаг 5. Не пытайтесь решить всё обновлением прошивки
Обновления прошивки могут исправлять уязвимости программного обеспечения, но не обязательно способны заменить аппаратно записанный WebAuth-ключ. Производитель прямо объяснил решение уничтожить старые складские устройства тем, что компрометированный ключ не может быть просто перезаписан после изготовления. Не устанавливайте сомнительные «экстренные патчи» из писем и не считайте обновление прошивки заменой проверки происхождения.
Для сравнения полезна статья о проверке подлинности Ledger Nano X: там тоже важно разделять внешний вид устройства, программную проверку и риски цепочки поставок, хотя механизмы проверки у разных производителей отличаются.
Keystone пришёл после 20 октября: что писать в поддержку
Для новых и сомнительных устройств Keystone рекомендует дополнительную проверку. На официальном сайте указан адрес [email protected]; он также приводился в предупреждении компании после инцидента. Лучше сначала убедиться, что контакт указан на самом сайте, а не в чьём-то пересланном письме.
В обращении укажите модель, дату получения, место покупки, номер заказа при наличии и результат проверки. Можно использовать простой шаблон:
«Здравствуйте. Я получил аппаратный кошелёк Keystone [дата получения] от [магазин/продавец]. После сообщения от 26 октября о компрометации WebAuth-ключа хочу уточнить, относится ли моё устройство к партии со старым ключом и какая дополнительная проверка требуется. Официальная проверка показала [результат]. Подскажите безопасный порядок действий. Seed-фразу и приватные ключи не передаю».
До ответа не следует инициализировать непроверенный экземпляр новой seed-фразой, восстанавливать в нём старую фразу или подтверждать важные переводы. Если устройство уже настроено и используется, оценка риска зависит от того, когда оно было получено, от происхождения и от того, вводилась ли фраза в потенциально сомнительное оборудование. Одного массового совета «немедленно переведите всё» здесь нет.
Keystone не объявляла обязательный возврат всех ранее купленных устройств. По опубликованным разъяснениям, производитель не будет требовать прислать кошельки обратно. Поэтому визит курьера, звонок «службы отзыва» или просьба отдать устройство с записанными словами восстановления должны рассматриваться как тревожный признак мошенничества.
Что делать, если Keystone уже настроен и на нём есть криптовалюта
Это наиболее чувствительный вопрос: лишние действия с приватными ключами порой создают больший риск, чем инцидент, из-за которого они начались.
Если устройство получено до 20 октября и проверка пройдена
Согласно Keystone, продолжайте пользоваться им в обычном порядке. Сверяйте адрес и сумму на экране самого устройства перед каждой подписью, используйте официальные обновления и храните резервную фразу отдельно от компьютера и телефона. Разумно регулярно повторять проверку происхождения, но не отправлять монеты на «резервный» адрес только из-за новости.
Если устройство получено после 20 октября, но уже использовалось
До дополнительного подтверждения через поддержку не вводите в него новые секреты и избегайте новых значимых операций. Зафиксируйте происхождение устройства. Если производитель подтвердит, что конкретный экземпляр не соответствует требованиям, переход на другое независимо проверенное устройство следует планировать осторожно: новая фраза восстановления должна создаваться в доверенной среде, а старый подозрительный экземпляр нельзя использовать как источник новой фразы.
Если вы не уверены, могла ли seed-фраза попасть к постороннему, сначала разберитесь, что означает компрометация сид-фразы и как защитить 12 или 24 слова. Для активов под значительным риском может потребоваться консультация квалифицированного специалиста, но специалисту тоже не нужно сообщать секретные слова.
Если вы ввели seed-фразу на подозрительном сайте или отдали её кому-то
Это уже не обычная история про WebAuth: знание фразы может дать злоумышленнику контроль над активами. Со старого адреса не следует ждать «снятия блокировки». Безопасный общий принцип - создать новый кошелёк на другом, заведомо доверенном устройстве с новой seed-фразой и при наличии возможности самостоятельно перевести активы на собственные новые адреса, предварительно проверив сети и комиссии. Не переносите старую раскрытую фразу в новое устройство и не платите «комиссию за разблокировку» неизвестным сервисам.
Разница между реальным восстановлением доступа и использованием старой скомпрометированной фразы объясняется в статье о восстановлении криптокошелька. После предполагаемого раскрытия фразы важно действовать без промедления, но не по инструкциям первого встречного «специалиста» в личных сообщениях.
Может ли поддельный Keystone пройти официальную проверку
Теоретически - да, именно это и составляет новую угрозу. В опубликованном описании Keystone WebAuth-ключ записывался в аппараты при производстве и применялся для проверки оригинальности. При наличии такого ключа злоумышленник потенциально может создать устройство, для которого старый механизм проверки выдаст положительный результат, хотя аппарат физически не выпускался компанией.
Но из этого не следует три вещи: что каждая модель Keystone стала поддельной; что уже найдено множество фальшивых устройств; что кража WebAuth-ключа сама по себе позволяет подписать транзакцию из вашего настоящего кошелька. Ни одно из этих утверждений на 26 октября не подтверждено опубликованными данными.
В реальной атаке через цепочку поставок риск появляется, когда покупатель начинает доверять фальшивому оборудованию: вводит существующую фразу, полагается на сгенерированные им слова или подтверждает подменённые операции. Поэтому при неопределённом происхождении устройства правильное действие - не использовать его для секретов до независимой проверки. По другой технологии атаки на аппаратный кошелёк можно ознакомиться с материалом о физическом импланте в цепочке поставок Ledger Nano X; сравнивать инциденты нужно аккуратно, поскольку у них разные технические механизмы.
Утечка данных покупателей: почему опасны даже реальные номер заказа и адрес
Первоначальное предупреждение от 24 октября касалось персональной информации. Keystone сообщила, что с сайта могли быть получены имена, контакты, адреса доставки, состав заказа и цены. По данным обновления 26 октября, затронутые записи относятся к покупкам за 2024-2026 годы, а также к части незавершённых оформлений.
Особенно неприятна история с обещанным сроком хранения данных. Компания ранее заявляла об удалении информации о доставке через 180 дней, однако сообщила, что автоматический механизм удаления некоторых записей не отработал корректно. В результате старые данные могли оставаться в системе дольше установленного периода. После инцидента Keystone объявила о сокращении срока хранения до 90 дней и новых запросах на удаление, направленных Shopify 24 октября. Часть операций удаления, по плану, должна завершиться после 10-дневного периода обработки.
Доступ к адресу доставки - это не доступ к приватному ключу, но раскрытие самого факта владения аппаратным кошельком меняет характер угроз. Злоумышленник может писать от имени бренда, указывать реальную модель или сумму покупки, звонить «из службы безопасности», присылать документы с похожим номером заказа. Совпадение деталей не доказывает подлинность отправителя.
В публикациях The Block от 25 октября приводились заявления покупателей о получении сообщений с данными старых заказов. Эти жалобы существовали до подробного отчёта Keystone от 26 октября и сами по себе не устанавливают, кто именно использовал данные.
Как снизить риск после утечки
Защитите электронную почту, связанную с покупкой: уникальный пароль, многофакторная защита, контроль активных сессий и правил пересылки. Не подтверждайте по телефону размер криптоактивов и не обсуждайте способы их хранения с незнакомыми людьми. Если кто-то сообщает ваш реальный адрес и требует немедленного действия, завершите разговор и самостоятельно найдите контакты компании. При угрозах физической безопасности обращайтесь в правоохранительные органы своего региона.
Keystone сообщила о планах отдельной страницы, на которой покупатель сможет узнать, затронуты ли его данные. На момент подготовки материала нельзя выдавать неизвестный адрес такой страницы за официальный. Не вводите почту, номер заказа и тем более seed-фразу на сайте, который найден только по ссылке из письма или в рекламе.
Пять мошеннических схем, которые могут появиться после инцидента
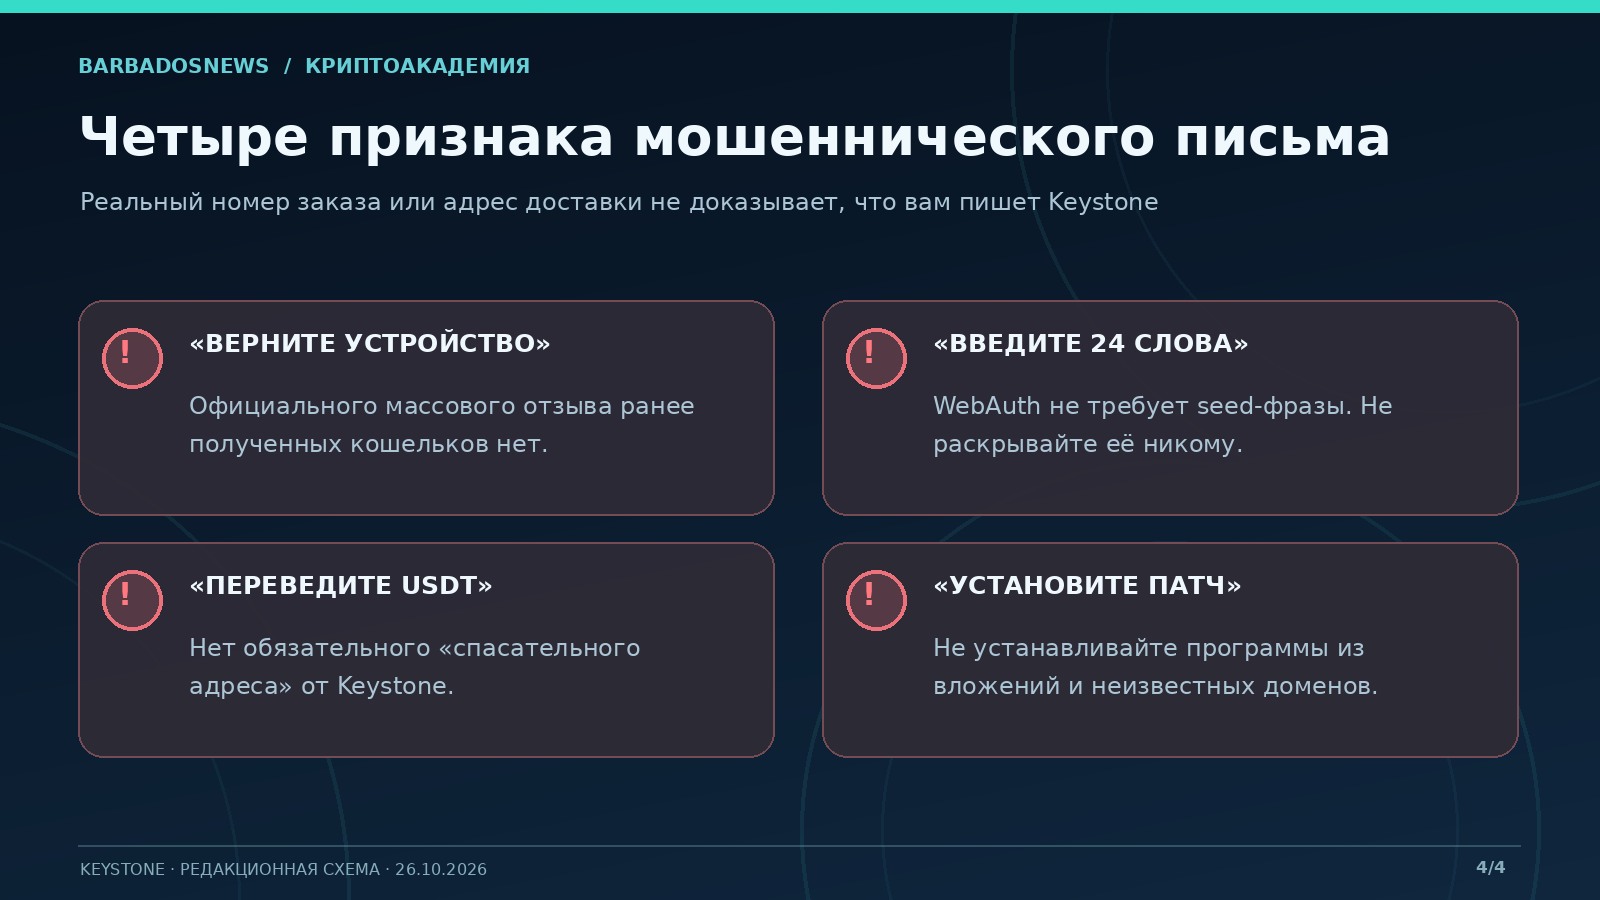
«Ваш кошелёк отзывают, передайте его курьеру»
По заявлениям Keystone, массового возврата ранее поставленных устройств не требуется. Если предлагают отправить аппарат вместе с записанной фразой, это не стандартная процедура безопасности. Не передавайте ни устройство с записанными секретами, ни резервную фразу неизвестному курьеру.
«Ключ скомпрометирован, переведите USDT на безопасный адрес»
Настоящая аппаратная аутентификация не предполагает перевода активов по адресу, присланному по почте. Смотрите на полный адрес назначения на самом устройстве. Отдельно ознакомьтесь с тем, как работает подмена криптоадреса при переводе USDT.
«Проверьте свои 24 слова в форме восстановления»
Такой проверки не существует в легитимной процедуре WebAuth: официальный сервис использует идентификаторы и проверочный код устройства, а не слова восстановления. Если сайт требует ввод всей фразы, закройте его. Подробности хранения секретов приведены в нашем руководстве по seed-фразам.
«Скачайте специальную прошивку из вложения»
Вложенный файл или ссылка на неизвестный домен могут быть попыткой заставить вас установить неподписанное ПО. Проверяйте обновления только через сайт производителя. При сомнительном экземпляре сначала подтверждайте происхождение через поддержку, а не пытайтесь «исправить» его прошивкой.
«Подпишите сообщение, чтобы получить возврат за заказ»
Подпись в кошельке может иметь реальные последствия в зависимости от содержимого и интеграции. Не подключайте кошелёк к незнакомым dApp и не подписывайте неизвестные запросы ради возмещения стоимости устройства. В материале о WalletConnect и QR-подключении объясняется, почему привычный на вид QR-код ещё не доказывает безопасность действия.
Можно ли покупать Keystone 3 Pro после новости
Сам по себе инцидент не означает, что модель Keystone 3 Pro перестала работать или что каждый продаваемый экземпляр поддельный. Вопрос в происхождении конкретного устройства и механизме проверки, который использовался при его выпуске. На 26 октября компания объявила, что переключает производство на новый ключ, старые неотгруженные устройства уничтожает, а отправки ожидающих заказов приостанавливает. Точные сроки возобновления поставок необходимо проверять по последним официальным объявлениям.
При покупке важны не только цена и гарантийный талон. Сохраните подтверждение заказа и источник приобретения. Если товар доставлен после 20 октября, не делайте вывод об аутентичности только по тому, что упаковка выглядит неповреждённой или тест на сайте выдал зелёный статус. Попросите Keystone уточнить, нужен ли дополнительный способ подтверждения для вашего устройства.
Никогда не используйте фразу восстановления, заранее напечатанную продавцом на карточке или вложенную в коробку. При настройке нового безопасного кошелька слова должны создаваться в доверенной среде, а покупатель должен контролировать процесс. Общая последовательность описана в инструкции по созданию криптокошелька.
Нужно ли переводить биткоины, USDT и другие активы на другой кошелёк
Из-за одного только сообщения об утечке WebAuth - нет. Производитель не заявлял о массовом раскрытии seed-фраз действующих устройств. Не существует универсальной обязанности перевести монеты до определённой даты, равно как нет официального «адреса спасения средств». Перевод создаёт собственные риски: ошибочная сеть, подмена адреса, раскрытие seed-фразы в процессе перехода.
Если источник устройства надёжен, оно было получено до контрольной даты и проходит проверку, Keystone разрешает дальнейшее использование. Если же имеются обстоятельства, указывающие на возможную подделку либо раскрытие фразы, действовать следует адресно. Для крупных сумм можно рассмотреть схему с независимыми ключами и мультиподписным кошельком, но мультиподпись сама по себе не исправляет уже раскрытый ключ и требует грамотной настройки.
Когда вы действительно выполняете перевод на проверенный новый кошелёк, фиксируйте TXID и сверяйте зачисление в обозревателе блокчейна. Это поможет диагностировать перевод, но не является обязательным шагом для всех клиентов Keystone. Подробная инструкция - как проверить транзакцию по хешу.
FAQ: ответы для владельцев Keystone
Украли ли у пользователей Keystone криптовалюту?
В заявлении от 26 октября производитель не сообщил о компрометации seed-фраз, приватных ключей или криптографической системы подписания в результате этой атаки. Однако в отношении безопасности каждого устройства, особенно полученного после 20 октября, важна отдельная проверка происхождения.
Можно ли доверять зелёной отметке Device Verification?
Для устройства, полученного до 20 октября, Keystone считает успешную проверку основанием для продолжения использования. Для экземпляров со старым ключом, полученных позднее, требуется дополнительная проверка - даже при зелёном результате.
Означает ли утечка WebAuth-ключа, что все Keystone 3 Pro поддельные?
Нет. Раскрыт механизм, потенциально позволяющий изготовить подделку, проходящую старую проверку. Это не доказательство, что такие устройства уже распространяются или что все ранее проданные экземпляры опасны.
Я купил кошелёк 10 октября, но получил 23-го. К какой группе отношусь?
Ориентируйтесь на получение 23 октября. Уточните происхождение и необходимость дополнительной проверки у Keystone; дата оплаты до 20 октября сама по себе не отменяет рекомендацию.
Мой Keystone куплен с рук. Что делать?
Не вводите в него существующую seed-фразу и не храните на нём средства до подтверждения происхождения. Не используйте записанные продавцом слова. Обратитесь к поддержке производителя за подходящим порядком проверки.
Нужно ли отправлять устройство обратно в Keystone?
По сообщению производителя от 26 октября, обязательного возврата уже полученных кошельков нет. Независимо уточняйте любые будущие изменения политики и не передавайте устройство неизвестному «курьеру для отзыва».
Требуется ли обновить прошивку, чтобы вернуть старую проверку подлинности?
Обычная прошивка не является гарантированным решением: Keystone говорит, что WebAuth-ключ, встроенный на производстве, нельзя заменить на старых готовых устройствах. Если ваше устройство относится к группе дополнительной проверки, следуйте индивидуальной инструкции производителя.
Могли ли утечь мои банковские карты и пароль от кошелька?
Keystone утверждает, что данные банковских карт, банковские реквизиты, пароли от кошельков, приватные ключи и фразы восстановления в инциденте не раскрыты. Но контактные данные и адрес доставки могли попасть к злоумышленнику, поэтому особенно опасны персонализированные письма и звонки.
Пришло письмо с реальным номером моего заказа. Значит, это Keystone?
Нет. Сведения о заказах входят в перечень раскрытых данных. Не переходите по ссылке из неожиданного письма: самостоятельно откройте сайт или свяжитесь с поддержкой по контакту, который нашли на официальном домене.
Как проверить, есть ли мои данные среди утекших?
Производитель анонсировал отдельную страницу проверки статуса данных, но на момент выпуска статьи подтверждённый адрес нового инструмента не указан. Не доверяйте сервисам «проверить утечку Keystone», которые требуют seed-фразу, пароль от кошелька или подключение Web3-кошелька.
Что делать, если я уже сообщил кому-то seed-фразу?
Рассматривать её как скомпрометированную: создать новый независимый кошелёк с новой фразой на доверенном устройстве и при возможности самостоятельно перевести активы, проверяя все адреса. Старую фразу не следует повторно использовать. Не обращайтесь к платным «восстановителям», требующим сначала отправить криптовалюту.
Отразится ли происшествие на аппаратных кошельках Ledger и Trezor?
Кража WebAuth-ключа Keystone не означает компрометацию систем проверки другого производителя. Однако общие правила защиты от фишинга и подмены оборудования применимы к владельцам любых холодных кошельков.
Вывод: что действительно меняется для владельца Keystone
Два разных последствия одной атаки требуют двух разных решений. Утечка персональных данных означает повышенный риск адресных мошеннических писем, звонков и попыток выманить фразу восстановления. Кража WebAuth-ключа означает, что для недавно полученного устройства со старым ключом положительный результат стандартной проверки уже недостаточен без дополнительного подтверждения.
Не нужно автоматически менять настоящий давно полученный кошелёк или переводить деньги на случайные адреса. Нужно знать дату получения, проверять источник и использовать официальный канал поддержки. Для устройств со старым ключом, пришедших после 20 октября, сначала - дополнительное подтверждение Keystone, и только затем - настройка и работа с секретами. Для устройства сомнительного происхождения любое действие с seed-фразой следует остановить до выяснения обстоятельств.
Первоисточники и полезные ссылки: официальная Device Verification; подтверждение контактов Keystone; официальные заявления Keystone в X; разбор расширенного сообщения 26 октября; The Block о проблеме хранения данных покупателей.
Материал информационный. На дату публикации не опубликован независимый технический аудит всех последствий инцидента, поэтому выводы об отсутствии раскрытия пользовательских секретов основаны на сообщениях производителя. Никакая сторонняя редакция не может удалённо удостоверить подлинность конкретного аппаратного устройства без процедуры, предусмотренной его изготовителем.
