 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
26 октября 2026 года вышел BTCPay Server 2.4.6 - обновление для тех, кто принимает Bitcoin и платежи Lightning на собственном сервере. На фоне релиза внимание разработчиков и исследователей привлекла ошибка в разграничении прав API-ключей: при определённом сочетании полномочий ключ, ограниченный конкретным магазином, мог проходить проверки, относящиеся к более широкому уровню доступа. Для магазина, подключившего WooCommerce, другое приложение или собственный скрипт к BTCPay, это повод проверить не только номер версии, но и то, кому выданы ключи интеграций.
Вопрос администратора звучит практично: «Если сайт принимает BTC каждый день, как безопасно установить обновление, не потерять доступ к платежам, не повредить Lightning-каналы и убедиться, что подключённые плагины не имеют лишних разрешений?» Разберём подтверждённую техническую причину, шаги обновления, аудит API-ключей и проверку реальной оплаты заказа.
Материал актуален на 27 октября 2026 года. Ниже речь идёт об исправлении политики доступа, а не о подтверждённой массовой краже Bitcoin: для ошибки, разобранной в PR #7684, публичных доказательств эксплуатации и потерь не опубликовано. Фотографии в статье - редакционные иллюстрации, а не реальные скриншоты вашего сервера. Меню и набор опций могут отличаться в зависимости от способа установки и версии BTCPay.
BTCPay Server 2.4.6: что произошло 26 октября и почему обновление важно
BTCPay Server - открытая платёжная система, позволяющая размещать собственный сервер приёма Bitcoin. Она умеет создавать счета, отслеживать оплату, связывать транзакции с заказами и передавать события в интернет-магазин. При наличии совместимого узла и конфигурации можно принимать и Lightning-платежи. Это отличается от перевода денег на аккаунт централизованного посредника: оператор сам отвечает за сервер, доступ к кошелькам, резервные копии и подключённые приложения.
В октябре разработчики провели серию усилений безопасности. 19 октября в основную ветку был включён PR #7684, исправляющий проверки полномочий API-ключей; 26 октября стал доступен выпуск 2.4.6. Часть статей, опубликованных до обновления списка релизов, называла последней версией 2.4.5. Это не означает, что исправление не существует: важно смотреть на время публикации источника, официальный релиз 2.4.6 и фактически установленную сборку.
Официальный релиз имеет и другие меры усиления безопасности, в том числе проверки вводимых данных и ограничений в разных сценариях. Но центральная тема этого руководства - граница между правом выполнять операцию в одном магазине и правом выполнять действия администратора сервера или владельца аккаунта. Своевременное обновление закрывает программную часть проблемы; ревизия ключей снижает риск от уже допущенных ошибок делегирования доступа.
| Событие | Когда | Почему важно |
|---|---|---|
| Исправление проверки API-разрешений объединено с основной веткой | 19 октября 2026 | Завершён программный этап исправления; не каждая установленная сборка автоматически получила патч |
| Выпуск BTCPay Server 2.4.6 | 26 октября 2026 | Администратор может обновить свою установку и проверить включённые изменения |
| Аудит интеграций и платежей | После обновления | Проверяются границы полномочий, работа инвойсов, webhooks и приём BTC/Lightning |
Если вы только знакомитесь с Bitcoin и термином «инвойс», начните с объяснения сети Bitcoin и обычных переводов BTC. Для владельца магазина главное здесь: обновляется серверное приложение, а не правила блокчейна Bitcoin.
В чём заключалась ошибка API-ключей: понятный пример без преувеличений
У BTCPay Server есть Greenfield API - интерфейс, с помощью которого интернет-магазин, плагин или собственный скрипт создаёт счета и получает сведения об оплате. Для обращения к API обычно используется ключ. Он похож на служебный пропуск: в нём можно обозначить какие действия доступны и к какому магазину они относятся. Это две разные проверки, и именно их сочетание было важным для обнаруженной ошибки.
Представим компанию с двумя магазинами: «Кофе» и «Книги». Она выдаёт плагину магазина «Кофе» ключ, предназначенный только для операций в «Кофе». Даже если ключ содержит широкий список полномочий внутри выбранного магазина, он не должен становиться универсальным пропуском к серверным ролям, настройкам аккаунта администратора и остальным магазинам. Привязка к магазину не равна административной власти.
В проблемной проверке, описанной разработчиками, определённые широкие разрешения с ограничением магазином могли учитываться там, где ожидались полномочия уровня сервера или аккаунта. Исправление запретило использовать такую подстановку для серверных и пользовательских операций. Дополнительно была усилена проверка того, чтобы ключ, имеющий право создавать другие ключи, не выдавал полномочия выше собственных.
В тестах рассмотрены конкретные ситуации: попытка обращения к серверным ролям с ключом администратора, привязанным к одному магазину; попытка действия над аккаунтом с аналогичным ключом пользователя; и попытка создать новый неограниченный ключ, обладая более узкими правами. Эти проверки показывают границу доступа. Они не доказывают, что самый обычный ключ «только создать инвойс» позволял менять пользователей или выводить BTC.
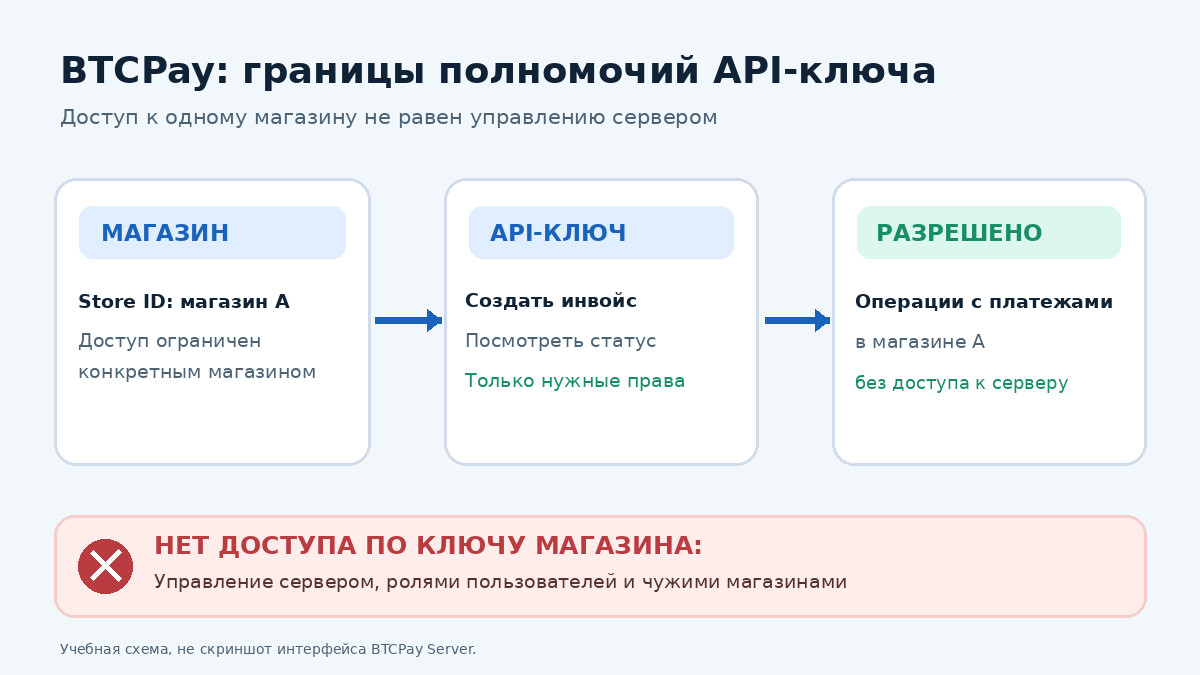
Есть ещё одна ловушка настройки: в документации BTCPay API authentication прямо сказано, что при создании ключа отсутствие списка разрешений может означать не запрет, а неограниченный доступ. Не следует считать пустую форму самой безопасной конфигурацией. Всегда смотрите фактически выданные разрешения и список магазинов.
Кому необходимо проверить BTCPay Server в первую очередь
Риск зависит от того, как установлен сервер и кто получает доступ к его API. Одна ситуация - небольшой магазин, где администратор вручную создаёт инвойсы и не выдаёт ключей посторонним системам. Другая - BTCPay, обслуживающий десятки продавцов, интегрированный с CMS, CRM, системами учёта и несколькими подрядчиками.
| Ваша конфигурация | Что проверить сначала | Приоритет |
|---|---|---|
| Один магазин, только веб-интерфейс | Версия и резервные копии; неизвестные ключи и пользователи | Повышенный при устаревшей версии |
| WooCommerce, кастомная CMS или платёжный модуль | Права сервисного ключа, привязка к Store ID, работоспособность заказов | Высокий |
| Несколько магазинов и общий администратор | Нет ли у ключей одного магазина прав сервера либо аккаунта | Высокий |
| Ключ выдавали разработчику или подрядчику | Актуальность потребности, способ хранения и возможность замены | Высокий |
| BTCPay использует собственный узел Lightning | Резервные данные LND/CLN, статус каналов, работа Lightning после обновления | Особая осторожность |
Список - ориентир для аудита, а не доказательство, что именно ваш магазин был скомпрометирован. Уязвимость связана с авторизацией API и выдачей полномочий, а не с изменением приватных ключей Bitcoin. Устройство приватных и публичных ключей криптокошелька - отдельная тема, и их нельзя путать с ключом доступа к BTCPay.
Шаг 1. Как узнать установленную версию BTCPay Server
Откройте свой привычный адрес BTCPay через закладку или панель хостинга, а не по ссылке из неожиданного письма «Срочно исправьте взлом». Войдите в аккаунт администратора сервера. Согласно официальной справке Server Settings, номер версии отображается в нижней части страницы для администратора. Сопоставьте его с доступным релизом и списком изменений.
Если у вас версия 2.4.5 или более ранняя, запланируйте обновление до релиза с исправлениями. Если интерфейс уже показывает 2.4.6, проверьте, что установка действительно обновлена, а не просто использует устаревший прокси-кеш или иной экземпляр: особенно это важно при нескольких контейнерах, тестовом и рабочем окружении. Для нестандартного развёртывания ориентируйтесь на идентификатор запущенного образа и сведения, предоставленные его оператором.
Не устанавливайте «BTCPay 2.4.6» из файла, присланного в мессенджере. Используйте штатное обновление своей сборки и ссылку на репозиторий релизов BTCPay. Если на сервере нет прав администратора, передайте проверку тому, кто обслуживает хостинг, но не отправляйте ему резервную фразу кошелька.
Шаг 2. Сделайте резервную копию до обновления: особое правило для Lightning
Перед любым изменением платежной системы нужна актуальная копия данных. Для стандартного Docker-развёртывания BTCPay существует штатный скрипт btcpay-backup.sh. Официальное руководство Backup and Restore объясняет, как копируются базы данных, постоянные тома и секреты; оно также предупреждает, что успешное создание архива ещё не гарантирует успешное восстановление. Запланируйте проверку восстановления в изолированной среде.
Администратор стандартного Docker-сервера может воспользоваться последовательностью ниже, но сначала обязан убедиться, что указанный каталог и способ развёртывания соответствуют его установке. Скрипт способен временно останавливать контейнеры для снимка данных, поэтому не запускайте его посреди пиковых оплат без плана обслуживания.
sudo su -
cd "$BTCPAY_BASE_DIRECTORY/btcpayserver-docker"
./btcpay-backup.sh
Сохраните архив вне сервера, ограничьте к нему доступ и настройте шифрование по документации. Проверьте также сохранность конфигурации плагинов и сетевых настроек: бэкап BTCPay и экспорт настроек конкретного интернет-магазина могут быть разными задачами.
Если используется Lightning, одной резервной копии seed недостаточно. Для LND устаревшая копия базы каналов опасна: запуск из старого состояния канала может повлечь потерю средств. Обычный архив BTCPay сохраняет некоторые данные восстановления и статический бэкап каналов, но не является снимком актуальной работающей базы каналов для безопасного развёртывания второго узла. Не восстанавливайте старую базу LND поверх работающей и не запускайте одновременно старый и восстановленный узлы. Для миграции действующих каналов предусмотрен отдельный режим и строгая процедура, отличная от обычного обновления.
Если эта разница пока непонятна, прочитайте руководство BarbadosNews по Lightning Network и привлеките администратора узла до изменений. Само обновление программы не равно миграции каналов, и бездумная «восстановительная» операция опаснее, чем аккуратное штатное обновление.
Шаг 3. Как обновить BTCPay Server 2.4.6 без остановки магазина надолго
Официальная процедура для типового Docker-развёртывания проста: откройте Server Settings → Maintenance → Update. Интерфейс должен показать процесс обновления. Сохраните сведения о версии до операции и зафиксируйте время её начала: это поможет сопоставить возможные сбои заказа с логами магазина и сервера.
Если управление обновлениями через интерфейс недоступно, администратор стандартной установки может использовать SSH и штатный btcpay-update.sh. Указания разработчиков подразумевают, что сценарий запускается в каталоге BTCPay Docker, а не из случайной папки в системе. В некоторых конфигурациях потребуется иная процедура - например, если BTCPay установлен через стороннюю панель, Umbrel, контейнерный оркестратор или сопровождаемую платформу.
sudo su -
cd "$BTCPAY_BASE_DIRECTORY/btcpayserver-docker"
btcpay-update.sh
Это пример команд, а не удалённое выполнение на вашем сервере. Если переменная BTCPAY_BASE_DIRECTORY не задана или отсутствует скрипт, остановитесь и выясните правильную схему развёртывания. Не копируйте команды, которые удаляют базу данных, пересоздают хранилище Lightning или очищают Docker volumes, чтобы «добиться обновления». Они не относятся к штатной установке патча.
Планируйте короткое окно обслуживания, предупреждение персонала и, по возможности, временное ограничение новых оплат на стороне магазина. Заранее проверьте наличие места на диске, доступ к Docker, узлам Bitcoin и Lightning, DNS и HTTPS. После рестарта сначала дождитесь работоспособности сервисов, и только затем проверяйте оформление заказов. Статус «контейнер запущен» ещё не означает, что все кошельки синхронизировались или webhooks доходят до CMS.
Шаг 4. Проверьте API-ключи: кто, к какому магазину и с какими правами подключён
После обновления откройте в интерфейсе BTCPay Account → Manage account → API keys. Сверьтесь с перечнем разрешений в конкретной установленной версии и заведите собственную таблицу учёта интеграций: название приложения, ответственный сотрудник, назначение, привязанный Store ID, полномочия, место хранения и срок следующей ревизии.
Для обычного модуля, который создаёт и проверяет счета, стартовый набор прав обычно можно ограничить разрешениями на создание и просмотр инвойсов. Документация, например, описывает btcpay.store.cancreateinvoice и btcpay.store.canviewinvoices; для ключа конкретного магазина область может задаваться как btcpay.store.cancreateinvoice:STORE_ID. Для возвратов, управления настройками и webhooks нужны иные разрешения - выдавайте их только при документированной необходимости. Точный набор зависит от плагина и его версии.
| Операция | Часто нужна плагину оплаты? | Подход при проверке |
|---|---|---|
| Создание инвойса | Да | Разрешить только для рабочего магазина |
| Чтение статуса инвойса | Да | Ограничить нужным магазином |
| Изменение инвойсов и возвраты | Не всегда | Проверить функции интеграции, не выдавать автоматически |
| Управление webhooks | Иногда, при первоначальной настройке | Разделить настройку и ежедневную обработку |
| Управление сервером и пользователями | Обычной кассе - нет | Не делегировать плагину магазина |
| Неограниченный доступ без ограничения магазинами | Как правило, нет | Пересоздать с минимальными правами |
Проверьте и владельца ключа. Ключ, принадлежащий администратору сервера, может быть более чувствителен, чем ключ отдельного технического пользователя с ограниченным доступом; обновлённая логика разграничения прав не отменяет необходимости аккуратно назначать роли. Если у вас несколько магазинов, привязывайте каждую интеграцию к своему магазину, а не к общему универсальному ключу.
Отдельно проверьте устаревшие подключения: тестовый плагин, интегратор, уволившийся подрядчик, старый сайт после переезда, прототип бота и скрипт, который никто не использует. Не удаляйте бездумно каждый незнакомый ключ в разгар торговой смены: сначала определите, кому он принадлежит. Если владелец неизвестен, рассматривайте это как сигнал повышенного риска и планируйте немедленную безопасную замену с журналированием изменений.
Шаг 5. Как заменить слишком широкий API-ключ и не сломать кассу
Если обнаружен ключ с лишними разрешениями, безопаснее не просто переименовать его, а выдать интеграции новый ключ с нужными полномочиями. Если API-ключ уже опубликован в коде или стал известен постороннему, его следует считать скомпрометированным и отозвать без неоправданной задержки, одновременно закрыв возможность дальнейшего доступа.
- Определите, какие запросы действительно выполняет модуль: создаёт счета, читает состояние или изменяет настройки. Не приписывайте ему функции «на всякий случай».
- Создайте отдельный ключ для этого приложения с точным Store ID и минимальным набором прав. Не путайте название магазина с его идентификатором.
- Передайте секрет только через предусмотренный безопасный канал конфигурации. Не размещайте его в публичном Git-репозитории, HTML страницы, переписке или скриншотах.
- Поменяйте ключ в плагине CMS, CRM или собственном backend и проверьте тестовое создание и чтение инвойса.
- После подтверждения работы отзовите прежний ключ, запишите дату замены и убедитесь, что никто больше от него не зависит.
Если приложение умеет интерактивно запрашивать разрешения у BTCPay, предпочтительнее использовать этот механизм, а не требовать, чтобы продавец копировал полный административный ключ. Документация для разработчиков рекомендует запросить только те полномочия и магазины, которые действительно нужны; при соответствующей реализации параметр selectiveStores=true помогает пользователю явно выбрать магазин. Это правило особенно ценно при подключении сервисов через Greenfield API.
Не путайте API-ключ с приватным ключом Bitcoin и с сид-фразой криптокошелька. API-ключ даёт права внутри BTCPay в рамках конфигурации; сид-фраза восстанавливает криптографический доступ к кошельку. Просьба передать seed-фразу ради обновления платежного плагина - явный признак опасной инструкции.
Шаг 6. Как проверить оплату Bitcoin после обновления BTCPay
Номер версии внизу интерфейса - лишь первая проверка. Вторая - успешно обработанный платёж от начала до конца. Для каждого активного магазина откройте его веб-сайт, создайте тестовый заказ на допустимую сумму и убедитесь, что магазин передаёт данные в BTCPay, а покупателю показывается инвойс именно нужного магазина, валюты и сети.
При работе с настоящими BTC используйте маленькую сумму с собственного проверенного кошелька и учитывайте комиссию. Если у вас есть корректно настроенные тестовые окружения, проводите репетицию в них, не смешивая тестовые монеты с реальными. Не публикуйте реальные QR-коды действующих счетов в учебной статье: ими могут воспользоваться случайные читатели.
- Создайте заказ и сравните его номер в CMS с ID инвойса в BTCPay.
- Проверьте адрес, сумму и срок действия счета; убедитесь, что получатель соответствует вашему магазину.
- Выполните платёж через нужную сеть или проверьте штатную симуляцию в тестовом окружении.
- Сопоставьте статус инвойса и фактическое поступление в соответствующем кошельке либо платёжном узле.
- Проверьте, что магазин получил webhook - подписанное или иным предусмотренным способом проверенное уведомление об изменении статуса, и не создал дублирующий заказ при повторной доставке события.
- Посмотрите журналы ошибок API, очередь webhooks, доступность HTTPS и реакцию при отклонённом либо просроченном инвойсе.
Bitcoin-платежи могут ожидать сетевых подтверждений, а Lightning-инвойсы имеют собственную процедуру исполнения. На сетевую комиссию и её связь с количеством входов влияет устройство UTXO в Bitcoin. Не считайте «создано» равнозначным «оплачено» и не ставьте флаг отгрузки товара при одном только открытии платежной страницы. Если нужно разобраться в TXID, комиссиях и отображении поступления, поможет инструкция BarbadosNews по проверке входящего перевода BTC.
Отдельная проверка Lightning: не путайте обновление BTCPay и восстановление LND
Если BTCPay подключён к LND или Core Lightning, проверьте статус узла, открытые каналы, возможность создать инвойс и принять небольшую тестовую оплату. На одном сервере канал может находиться в нормальном состоянии, а подключённый магазин - не получать уведомления из-за ошибки ключа или сети; на другом узел может ещё синхронизироваться. Поэтому одного общего индикатора «Server online» мало.
В 2026 году у BTCPay был отдельный инцидент, когда через ошибку, связанную с доступом к LND, злоумышленники похищали средства у части пользователей; проект разобрал его в августовском сообщении. Это не тот же дефект, что исправление API scope в октябре. Упоминание прежних краж не доказывает, что нынешняя проблема использовалась против магазинов.
При любых неполадках после обновления не удаляйте вручную channel.db, не импортируйте старое состояние каналов и не разворачивайте второй экземпляр LND из древнего архива. Такие действия могут привести к потерям. Сначала сохраните журналы, определите статус процесса и используйте документацию по Lightning-развёртыванию вместе с инструкцией резервного копирования вашей реализации узла.
Совместимость: какие настройки могут потребовать внимания после 2.4.6
Обновления безопасности иногда меняют поведение ранее допустимых запросов. По описаниям октябрьского релиза ужесточались проверки URL-редиректов, обработка недоверенных параметров и ограничения API. Если сторонний плагин ранее полагался на слишком широкие разрешения, после корректного обновления он может начать получать ответ о недостаточности доступа. Это полезный сигнал к ревизии, а не причина отключать проверку безопасности.
В ряде интеграций стоит проверить старую опцию уведомления по электронной почте на уровне инвойса notificationEmail: она отмечена среди изменений, требующих перехода к правилам уведомлений магазина. Если ваш собственный код передаёт её, сверяйтесь с release notes и текущим API вашей установленной сборки, прежде чем менять продуктивный процесс. Для системы, которая автоматически отправляет письмо после оплаты, полезно разделить уведомление сервера, webhook магазина и сообщение покупателю.
Ещё одна проверка касается установок, обновляющихся через несколько октябрьских версий. В 2.4.5 стандартная Docker-конфигурация сделала Tor необязательным компонентом, а часть старых интеграций была удалена. Если ваш платежный сервер использует onion-домен или специально открытые соединения Lightning, заранее проверьте их список и изменения предыдущей версии. Это важно при обновлении напрямую с более старой сборки до 2.4.6.
Что делать, если API-ключ утёк или вы видите неизвестные операции
Если секрет интеграции оказался в публичном репозитории, логах, письме стороннему подрядчику или в необработанном дампе базы, действуйте как при компрометации. Наличие обновлённого BTCPay не делает раскрытый ключ безопасным: патч ограничивает проверку прав, но не отменяет уже выданных полномочий.
- Зафиксируйте время обнаружения, версию сервера, владельца ключа, список разрешений и подозрительные действия. Не вставляйте сам секрет в отчёт.
- Приостановите ненужную интеграцию и отзовите раскрытый ключ, одновременно подготовив новый минимально привилегированный доступ для необходимых платежей.
- Проверьте недавние изменения магазинов, пользователей, webhooks, адресов выплат и параметров возвратов; сопоставьте журналы HTTP-запросов, если они сохранились.
- Если есть признаки доступа к самому серверу, отдельно меняйте серверные пароли и административные токены, оценивайте необходимость изоляции узла и изучения журнальных данных.
- Проверяйте реальные движения BTC и Lightning отдельно от статусов инвойсов. Запись в интерфейсе не является доказательством фактического вывода монет.
Если кошелёк с ключами действительно оказался под контролем злоумышленника, одного обновления BTCPay уже недостаточно: нужна процедура реагирования на компрометацию кошелька, со специалистом и учётом безопасности Lightning. Для понимания того, чем резервная копия отличается от публичного адреса, полезно руководство по восстановлению криптокошелька.
Не доверяйте «службе поддержки», требующей отправить seed-фразу или оплатить срочный сбор для разблокировки инвойсов. Настоящее обновление программного сервера не требует переводить BTC на «проверочный адрес» неизвестного лица.
Практический чек-лист для администратора магазина
| Проверка | Что считается результатом | Если не получилось |
|---|---|---|
| Версия BTCPay | Рабочая установка показывает 2.4.6 или более новую с исправлением | Проверить путь обновления и активный образ |
| Резервная копия | Архив сохранён вне сервера; способ восстановления документирован | Не начинать рискованную миграцию данных |
| Ключи API | У каждого приложения нужный Store ID и минимальные права | Заменить избыточные ключи поэтапно |
| Инвойс и BTC | Тестовый заказ оплачен и правильно учтён | Проверить журнал API и обработку статусов |
| Lightning | Узел и тестовый платёж работают, каналы без неожиданных изменений | Сначала диагностика, не восстановление старой базы |
| Webhook / уведомления | CMS получила событие, заказ не дублируется | Проверить права, URL и обработчик событий |
| Административный доступ | Неизвестных пользователей и ключей нет; используются MFA и журналирование | Ограничить доступ и провести аудит |
Сохраните результаты проверки как внутренний регламент. Регулярность обновлений и контролируемая ротация ключей важнее разовой панической проверки после новости. Для расширения знаний о безопасности кошельков можно использовать раздел Криптоакадемии BarbadosNews.
Частые вопросы о BTCPay Server 2.4.6 и защите Bitcoin-платежей
Можно ли потерять BTC просто из-за ошибки API-ключей?
Публичное описание исправления не подтверждает, что сама эта ошибка привела к краже средств. Последствия потенциального злоупотребления зависят от того, какой ключ использовался, какие роли имел владелец и какие действия были доступны. Проверять фактические движения кошелька нужно отдельно.
Нужно ли всем пользователям менять seed-фразу после обновления?
Нет. Нет оснований считать, что исправление API scope само по себе означает раскрытие сид-фраз всех владельцев BTCPay. При подтверждённой утечке приватных ключей либо компрометации сервера нужен отдельный план реагирования.
Если у меня версия 2.4.6, можно пропустить аудит API?
Патч улучшает контроль доступа, но не проверяет, насколько разумно вы выдали разрешения конкретному приложению. Избыточные или раскрытые ключи по-прежнему требуют внимания.
Может ли обычный ключ для создания инвойса менять пользователей?
В рассматриваемом исправлении анализировались широкие разрешения с ограничением по магазину; нельзя автоматически переносить выводы на ключ, которому действительно разрешено только создавать инвойсы. Проверьте реальную конфигурацию, а не название ключа.
Нужно ли отключать интернет-магазин на время обновления?
Постоянное отключение не требуется, но короткое окно обслуживания может быть разумным для критически важных платежей. Подготовьте резервную копию, заранее предупредите сотрудников и проверяйте заказы сразу после обновления.
Как проверить, что модуль WooCommerce снова работает?
Создайте небольшой тестовый заказ, убедитесь в создании инвойса правильного магазина, завершите тестовую оплату и проследите за webhook и статусом заказа. Если модуль использовал слишком широкие разрешения, после патча может потребоваться корректная перенастройка ключа.
Можно ли обновлять BTCPay, если на сервере находится LND?
Да, по предусмотренной разработчиками процедуре, но сначала проверьте резервирование Lightning и состояние каналов. Не путайте штатное обновление приложения с восстановлением старой базы канала или переносом узла на другой сервер.
Что будет, если не обновляться?
Вы продолжите использовать сборку без новых защитных изменений. Точный риск зависит от конфигурации, но для самостоятельно обслуживаемого платёжного сервера плановое оперативное обновление является оправданной мерой.
Где посмотреть точные требования Greenfield API?
Откройте /docs на вашем собственном BTCPay-инстансе: это справочник операций для его версии и установленных плагинов. Сверяйте с официальной документацией по авторизации API.
Нужно ли покупать отдельный токен BTCPay для обновления?
Нет. BTCPay Server - программное обеспечение для работы с платежами Bitcoin. Предложение перевести криптовалюту неизвестному человеку ради «активации обновления» следует считать подозрительным.
Итог: обновить сервер, сузить права и проверить реальные платежи
История BTCPay Server 2.4.6 показывает, почему безопасность криптоплатежей зависит не только от криптографии Bitcoin, но и от обычных серверных правил: кому выдаются API-ключи, как ограничены их полномочия, кто принимает webhooks и восстановимы ли данные после сбоя. Исправление от октября 2026 года укрепляет границу между доступом к одному магазину и управлением аккаунтом или сервером.
Правильная последовательность для владельца магазина: сверить релиз, подготовить проверяемую резервную копию, обновить установленный экземпляр, пересмотреть разрешения ключей, затем протестировать инвойс, фактическое поступление BTC и Lightning, уведомления и заказы. Это даёт больше пользы, чем распространение неподтверждённого утверждения о «взломе всех BTCPay» или необдуманное восстановление Lightning-узла из старого архива.
Первоисточники: официальный релиз BTCPay Server 2.4.6; исправление проверки разрешений PR #7684; Greenfield API: авторизация и разрешения; BTCPay: обновление и определение версии; резервные копии Docker и Lightning; CryptoSlate - объяснение ошибки. Приведённые фотографии являются художественными иллюстрациями. Инструкции по серверу применяйте к вашей конкретной конфигурации и только после проверки резервных копий.
