 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
26 октября 2026 года производитель аппаратных Bitcoin-кошельков Foundation сообщил о крупной фишинговой кампании, в которой злоумышленники выдавали свои письма за официальные уведомления компании. Позднее команда насчитала более 23 000 попыток рассылки и объяснила, почему в сообщениях могли появляться настоящие имена, телефоны и адреса покупателей Passport. Часть старых персональных данных сохранилась в скрытых копиях таблиц интернет-магазина, хотя в административной панели заказ выглядел обезличенным.
Получателю такого письма легко поверить: он видит знакомый бренд, упоминание купленного устройства и реальный адрес доставки. Затем мошенники сообщают, что Bitcoin под угрозой, требуют срочно проверить или отозвать кошелёк и ведут на постороннюю страницу. Но по состоянию на 27 октября Foundation не обнаружила доказательств взлома самих устройств Passport или находящихся на них приватных ключей. Практическая угроза - попытка убедить человека самостоятельно раскрыть фразу восстановления, пароль или подписать опасную операцию.
Что делать, если вы получили такое письмо, уже открыли ссылку или даже ввели секретные слова? Ниже - безопасная последовательность действий, объяснение подтверждённых фактов и ограничения, которые важно учитывать до любых переводов BTC.
Материал актуален на 27 октября 2026 года, расследование Foundation продолжается. Иллюстрации - художественные редакционные изображения, а не копии настоящих писем или подтверждение конкретного взломанного кошелька. Не отправляйте никому сид-фразу и не вводите её на веб-сайтах, даже если страница выглядит официальной.
Что сделать прямо сейчас: сценарии для владельцев Passport
| Что уже произошло | Что делать | Нужно ли переводить Bitcoin? |
|---|---|---|
| Получили подозрительное письмо, но не открывали ссылку | Не отвечать; проверить заявление Foundation независимо от письма; сохранить данные сообщения для жалобы | Нет, только из-за письма - не нужно |
| Открыли ссылку, но ничего не вводили и не подписывали | Закрыть страницу, проверить загрузки и разрешения, обновить браузер и систему | Не автоматически; оцените, произошло ли что-либо ещё |
| Ввели пароль от магазина или почты | Сменить пароль через известный настоящий сайт, завершить чужие сеансы, включить MFA | Зависит от того, были ли раскрыты ключи или одобрены транзакции |
| Ввели сид-фразу Passport в постороннюю форму | Считать соответствующий кошелёк скомпрометированным; создать новую фразу в безопасном кошельке и перевести доступные BTC | Да, при сохранении контроля и с соблюдением правил безопасного перевода |
| Письмо содержит ваши имя, телефон или адрес доставки | Усилить осторожность к адресным звонкам, сообщениям и физическим контактам; не публиковать дополнительные сведения | Сам факт раскрытия адреса не означает необходимость вывода BTC |
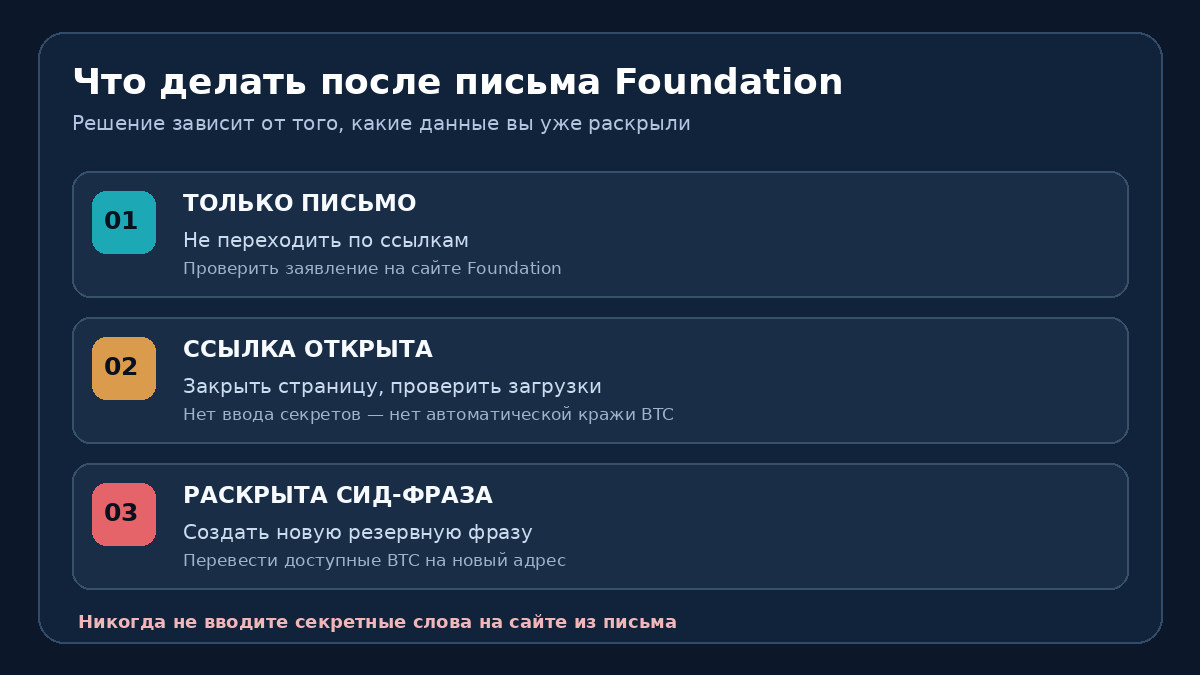
Сначала определите какие сведения вы действительно передали. Для Bitcoin принципиальна разница между адресом получения платежей, паролем от учётной записи, фразой восстановления и подписью транзакции. Об этой разнице есть отдельная статья BarbadosNews - что такое приватный и публичный ключи криптокошелька.
Foundation Passport: что произошло 26 октября 2026 года
Сначала Foundation предупредила о письмах, которые выглядели как сообщения с официальных доменов компании. В заявлении производитель связал несанкционированную отправку с компрометацией одного или нескольких API-ключей Cloudflare, сообщил об отзыве учётных данных и блокировке вредоносного домена. На главной странице foundation.xyz появилось отдельное предупреждение: сообщения с утверждением «Your Passport funds are at risk» - фишинг, а не инструкция компании по спасению кошельков.
В последующем обновлении, опубликованном 26 октября, Foundation уточнила масштаб: более 23 000 попыток отправки через её почтовые системы. Из них 19 057 сообщений были доставлены через Mailgun, ещё 1 503 отправлены через Google Workspace. Некоторые люди получили несколько писем, другие попытки остановили до доставки. Эти показатели не равны числу уникальных получателей, числу утечек сид-фраз или общему числу покупателей с раскрытыми данными.
Компания сообщила, что отключила затронутые старые сервисы, отозвала скомпрометированные почтовые учётные данные и очистила очередь отправки, сохранив доказательства для расследования. Итоговый отчёт ещё готовится; поэтому нельзя представлять предположения о каждом этапе доступа злоумышленника как завершённые выводы цифровой экспертизы.
| Что известно | Статус на 27 октября |
|---|---|
| Массовая мошенническая рассылка | Подтверждена Foundation |
| Более 23 000 попыток отправки | Подтверждённый объём попыток, не число пострадавших |
| Старые копии клиентских данных в WooCommerce | Обнаружены компанией в ходе проверки |
| Возможная доступность данных новых заказов Shopify | Расследуется, масштаб неизвестен |
| Взлом Passport или кража приватных ключей устройств | Доказательств не обнаружено |
| Число людей, раскрывших сид-фразы или потерявших BTC | Надёжных итоговых данных не опубликовано |
Полное заявление размещено в публикации с обновлением расследования; новые сообщения следует перепроверять через официальный сайт и центр поддержки Foundation, адреса которых лучше открыть вручную, не переходя по ссылке из подозрительного письма.
Почему в письме оказались настоящие адреса, хотя магазин удалял данные
До мая 2026 года Foundation использовала WooCommerce для обработки заказов. По объяснению команды, была настроена автоматическая очистка персональных данных спустя 60 дней после отправки товара. Сотрудники открывали заказ в административной панели и видели обезличенную запись, поэтому полагали, что имя и другие сведения удалены.
Однако во время прошлых миграций базы данные заказов переносили в новые таблицы, а копии оставались в старых. Механизм очистки обновлял именно новые таблицы, которые отображались в интерфейсе магазина. Старые копии продолжали содержать данные покупателя и были доступны в скомпрометированной инфраструктуре. Кроме того, персональная информация обнаружилась в возвратах и брошенных корзинах - иногда даже у людей, которые не завершили покупку.
Это технически важная деталь: «данные исчезли из панели администратора» и «данные удалены из всех таблиц, резервных копий и записей расширений» - не одно и то же. Foundation признала ответственность за недостаточную проверку фактического удаления и намерена уведомить разработчиков соответствующих плагинов WooCommerce.
С новыми заказами Shopify ситуация на момент публикации менее определённая. После перехода в мае компания ещё не включила автоматическое обезличивание в новой системе, поэтому не исключает раскрытия части новых записей. Проверяется также история переписки с поддержкой и сообщения клиентов, получивших письма с данными, которые они, по их словам, вообще не сообщали Foundation. Доказательств связи с какими-то конкретными чужими утечками пока нет.
Для владельца Passport вывод не зависит от внутренней архитектуры магазина: если злоумышленник знает адрес, номер заказа или модель устройства, это не подтверждает его право давать распоряжения с вашим Bitcoin. Даже персонализированное письмо остаётся непроверенным каналом.
Как работает фишинг с «срочным отзывом» аппаратного кошелька
Мошенническое сообщение играет на знакомом страхе: вдруг аппаратное устройство оказалось опасным и нужно срочно провести проверку. В отдельных описаниях этой кампании фигурировала формулировка «Urgent recall notice», а на официальном сайте Foundation компания отдельно предупредила о лжесообщениях «Your Passport funds are at risk». Цель подобных писем - не осмотр устройства специалистом, а перенаправление человека на страницу, которую контролирует преступник.
На поддельном сайте может появиться логотип производителя, визуальная копия приложения Envoy, индикатор «проверка безопасности», QR-код или предложение восстановить доступ. Это не доказывает, что проверка действительно связана с устройством. Запрос полной фразы восстановления в браузере, чате или письме - достаточная причина остановиться: такие сведения открывают контроль над соответствующими активами.
Не стоит ориентироваться исключительно на поле «От», знакомое имя отправителя, зелёную галочку почтовой системы или наличие достоверных данных из заказа. В конкретном инциденте злоумышленник злоупотреблял самой инфраструктурой организации. Поэтому даже успешные технические проверки отправки не превращают содержание письма в инструкцию, которой надо подчиняться.
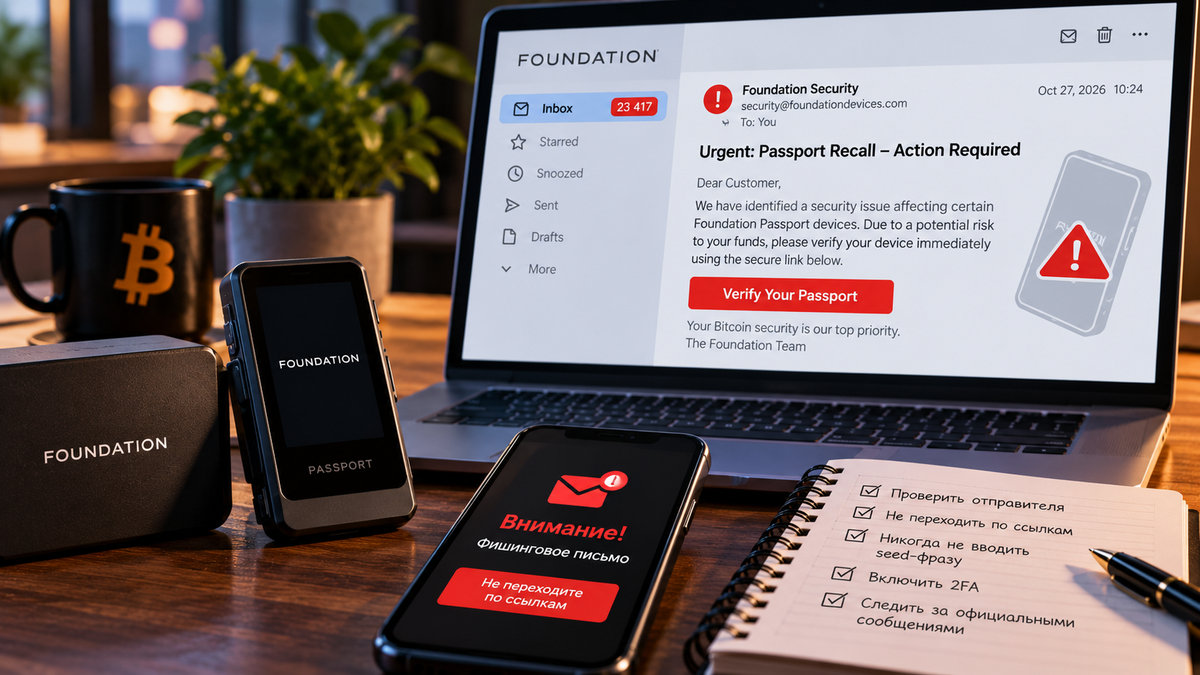
Полезное правило: если сообщение требует нестандартной операции с вашими Bitcoin, откройте самостоятельно официальный сайт Foundation, прочитайте предупреждение и при необходимости обратитесь в поддержку. Не ищите «быструю проверку Passport» в рекламных объявлениях и не копируйте в браузер адрес, присланный незнакомцем.
Сценарий 1. Вы получили письмо, но ничего не нажимали
Это самый безопасный вариант. Письмо можно сохранить в отдельной папке или как файл, если нужно передать его службе безопасности, затем отметить как фишинг. Не нужно отвечать, нажимать «отписаться», скачивать вложения и проверять подозрительный сайт «из любопытства». Даже ссылка отписки может вести на сервер преступника и подтверждать активность адреса.
- Откройте сайт производителя через заранее известную закладку или вручную набранный адрес.
- Сопоставьте сообщение с действующим предупреждением Foundation; если по письму невозможно определить статус, используйте штатный раздел поддержки.
- Не отправляйте фотографии бумажной записи сид-фразы, QR-код резервной копии, файл кошелька и саму фразу в качестве «доказательства владения».
- Если письмо содержит ваши персональные данные, зафиксируйте их только для собственной оценки утечки; не размещайте весь скриншот с адресом в открытом чате.
- Сохраняйте осторожность к повторным письмам, SMS и звонкам, которые могут ссылаться на тот же заказ.
Менять аппаратный кошелёк или переводить BTC только потому, что вам написали мошенники, не требуется. Устройство может продолжать безопасно работать; Foundation прямо не сообщала о компрометации приватных ключей. Для общего понимания его роли полезна статья что такое холодный криптокошелёк и как он защищает ключи.
Сценарий 2. Вы открыли подозрительную ссылку, но не ввели никаких данных
Сам по себе переход на страницу не означает, что фраза восстановления стала известна мошеннику. Уровень риска зависит от того, разрешили ли вы загрузки, запускали ли файлы, вводили ли пароли, устанавливали ли расширения или подтверждали ли операции. В большинстве фишинговых схем основная цель - заставить пользователя совершить следующее действие.
Закройте страницу и проверьте журнал загрузок браузера. Если автоматически сохранился исполняемый файл, не запускайте его и используйте штатные средства проверки безопасности операционной системы. Проверьте новые расширения и разрешения на уведомления: неизвестное расширение или разрешение может поддерживать контакт с мошенническим сайтом позже.
Обновите браузер и ОС через их обычный механизм. Если была только загрузка страницы, а никаких вводов, установок и подтверждений не было, обязательная срочная миграция всех BTC не следует из одного факта посещения. Но при необычном поведении компьютера лучше провести углублённую проверку на другом доверенном устройстве.
Если вы вводили пароль от почты, магазина Foundation или какого-либо другого аккаунта, это уже третий сценарий: войдите через настоящий сайт, смените пароль на уникальный, завершите посторонние сессии, проверьте правила пересылки почты и включите многофакторную защиту. При этом пароль сайта не эквивалентен сид-фразе; утрата первого не доказывает автоматическую утрату Bitcoin-ключей.
Сценарий 3. Вы ввели фразу восстановления - как сохранить оставшиеся BTC
Если полная сид-фраза была отправлена неизвестному сайту, следует считать связанный с ней Bitcoin-кошелёк скомпрометированным, даже когда баланс пока не изменился. Мошенник может восстановить тот же набор ключей на своём устройстве и инициировать перевод без вашего PIN-кода, старого Passport и доступа к компьютеру. Смена PIN или сброс старого аппарата не аннулируют уже раскрытые слова.
В первую очередь прекратите контакт с фишинговым сайтом. Не следуйте подсказкам «для отмены утечки» и не платите комиссию на неизвестный адрес. Далее на заведомо безопасном устройстве подготовьте совершенно новый кошелёк с новой, независимо сгенерированной фразой восстановления. Не используйте прежние слова и не создавайте новую фразу на случайном онлайн-генераторе.
- Убедитесь, что новый кошелёк и способ генерации поддерживаются проверенным производителем и подходят для хранения Bitcoin; желательно выполнять создание ключей автономно.
- Запишите новую резервную фразу в предусмотренном устройством формате. Не фотографируйте, не отправляйте её в мессенджер и не храните в открытой облачной заметке.
- Получите новый адрес приёма BTC. Проверьте адрес на экране доверенного устройства или по иной штатной процедуре; не берите его из электронного письма «поддержки».
- Оцените оставшийся баланс и комиссию сети. Если время и условия позволяют, сначала выполните небольшой тестовый перевод и проверьте получение, затем переведите оставшуюся сумму.
- Сохраните идентификаторы операций и проверьте новые поступления в настоящем кошельке. После завершения перестаньте использовать раскрытую фразу для хранения активов.
Если активы уже выводятся посторонним лицом, время критично: дополнительный тест может не иметь смысла, если он задерживает вывод остального баланса. Не существует гарантии, что ваш перевод опередит транзакцию атакующего. Отдельно учитывайте, что разные кошельки показывают «свободный баланс», непотраченные выходы и комиссию по-разному.
При использовании дополнительной парольной фразы BIP-39 (так называемого passphrase) риск зависит от того, была ли она тоже раскрыта и какой именно кошелёк использован. Не считайте это универсальной защитой без проверки конкретной конфигурации и не сообщайте дополнительный секрет никому. Подробное объяснение 12 и 24 слов опубликовано в руководстве BarbadosNews как хранить сид-фразу криптокошелька.
Если вы впервые создаёте самостоятельный кошелёк, поможет инструкция как правильно создать криптокошелёк. А если нет доступа к старому устройству, сначала изучите законные варианты восстановления кошелька: без ключей или резервных данных перемещение средств может быть невозможно.
Сценарий 4. Вы подписали перевод или отправили BTC на «безопасный адрес»
Фишинговый сайт может не запрашивать 12 или 24 слова, а предложить подписать операцию или отсканировать QR-код якобы для проверки устройства. Поэтому важно вспомнить, не появилось ли на экране Passport сообщение о подписании Bitcoin-транзакции, какую сумму и какой адрес вы подтвердили. В Bitcoin подтверждённый перевод обычно нельзя отменить по обращению к производителю кошелька.
Откройте историю своих операций в проверенном приложении и изучите фактическую транзакцию в блокчейн-обозревателе по её идентификатору. Не пытайтесь вычислять статус только по цвету кнопки на сайте, откуда началась атака. Если неизвестная транзакция уже подтверждена, сохраните данные для обращения в полицию и к соответствующим сервисам, но не полагайтесь на предложения «возврата BTC за предоплату».
Если вы лишь подписали сообщение, а не перевод, последствия зависят от его содержимого и способа использования. Это не обязательно утечка фразы, но без анализа нельзя называть неизвестную подпись безопасной. При любых сомнениях прекращайте дальнейшее взаимодействие с подозрительным сервисом и проверяйте, какие операции были реально подтверждены.
Отдельное правило: не копируйте адрес из последнего письма, истории подозрительной операции или ответа неизвестного «сотрудника». В некоторых атаках мошенники подменяют реквизиты; как распознать такую схему, рассказывает материал о подмене адреса криптокошелька.
Почему 23 000 писем - не 23 000 украденных кошельков
Число из заявления Foundation относится к попыткам отправки сообщений. Один человек мог получить несколько писем на один или несколько адресов; часть сообщений вообще не дошла до получателей. Кроме того, фактическое раскрытие персональных данных и их последующее использование в атаке не равны друг другу. На момент обновления команда прямо указала, что устанавливает количество людей, чьи сведения оказались доступны злоумышленнику.
Даже доставка письма не доказывает, что человек прочитал его, перешёл по ссылке, передал сид-фразу или потерял Bitcoin. Для подобных выводов нужны отдельные подтверждения: сообщения пострадавших, технические логи либо доказанные связи с транзакциями. В опубликованном заявлении Foundation их общего числа нет.
В статье о безопасности кошельков эти границы особенно важны. Иначе заголовок «23 тысячи взломанных Passport» превращает злоупотребление инфраструктурой электронной почты в несуществующий факт о взломе аппаратных устройств. Это не помогает владельцу выбрать правильное действие.
Что делать при утечке домашнего адреса, номера телефона и истории покупок
Скомпрометированные контактные данные способны сделать фишинг значительно убедительнее и за пределами электронной почты. Злоумышленник может знать имя, город, дату покупки или модель Passport, а затем позвонить от имени отдела доставки или службы безопасности. Конкретный домен отправителя, фамилия собеседника и точный адрес не являются доказательствами его полномочий.
Если в письме указан ваш настоящий домашний адрес, не размещайте сообщение целиком в публичной группе. Проверьте, какие данные доступны публично через ваши социальные сети, объявления и профили. Для онлайн-аккаунтов используйте уникальные пароли и MFA; внимательно относитесь к просьбам установить программу удалённого доступа.
Если кто-то требует немедленного визита, встречи, получения устройства на пороге или угрожает физически, сохраняйте доказательства и обращайтесь к местным правоохранительным органам. Сам по себе факт возможной утечки адреса не означает, что нужно менять место проживания; оценка риска зависит от конкретных угроз и обстоятельств, которых производитель не может знать за каждого покупателя.
И наконец, не сообщайте по телефону размер криптопортфеля или наличие резервных копий. Даже если собеседник знает номер заказа и фамилию, его данные могли происходить из старой базы. Правильный канал поддержки выбираете вы, а не тот, кто вам позвонил.
Как проверить сообщение Foundation без перехода по ссылкам из письма
Пользовательский порядок проверки должен быть независимым от подозрительного сообщения. Введите вручную foundation.xyz, найдите предупреждение о фишинге и переходите к официальной странице поддержки через навигацию сайта. При запросе в поддержку достаточно описать дату письма, тему сообщения и вашу модель устройства. Ни резервные слова, ни приватные ключи, ни пароль кошелька для обращения не нужны.
Сравнивайте конкретное содержание: просит ли письмо срочно «активировать» аппарат, обещает ли «разморозить средства», угрожает ли блокировкой BTC, показывает ли кнопку ввода сид-фразы. Ни один продавец оборудования не может централизованно заблокировать ваши Bitcoin только потому, что вы проигнорировали письмо о проверке устройства. Отдельные приложения и сервисы могут иметь собственные правила, но Bitcoin на самостоятельных адресах не управляется простой клиентской рассылкой.
Если сомневаетесь в природе запроса, можно сфотографировать только несекретную часть сообщения, скрыв имя, почту, номер заказа, адрес и ссылки, затем спросить у официальной поддержки о факте рассылки. Сид-фразу никогда не включайте даже в «закрытую» заявку.
Нужно ли заменить Passport, сменить PIN или обновить прошивку?
Foundation не сообщала о компрометации аппаратных кошельков Passport в рамках этого почтового инцидента. Поэтому массовый сброс устройств, создание новых кошельков и вывод всех BTC только из-за новости не являются рекомендованной автоматической процедурой. Более того, хаотичная миграция через непроверенные сайты способна создать риск, которого до этого не было.
PIN защищает локальный доступ к конкретному устройству; он не отменяет раскрытую резервную фразу. Если вы не передавали секреты и не подтверждали незнакомые операции, простая смена PIN не устраняет главную угрозу фишинговых писем. Если резервные слова всё-таки введены на вредоносном сайте, нужен новый набор ключей и перенос соответствующих средств, а не новая комбинация цифр старого устройства.
Обновление официальной прошивки может быть полезной общей мерой защиты, когда производитель действительно выпускает исправление для вашей модели. Но письмо, требующее загрузить «экстренную прошивку Passport» из вложения или с неизвестного домена, следует игнорировать. Прошивку и приложения ищите по официальной документации для своей модели, а не по ссылке из письма.
Не путайте этот случай с другими инцидентами в индустрии. Например, при проверке аппаратного устройства на подлинность важны происхождение товара и штатные проверки - о них можно прочитать в статье BarbadosNews как проверить аппаратный кошелёк Ledger Nano X. Но методы другого производителя нельзя без проверки переносить на Passport.
Памятка: какие данные можно сообщать в поддержку, а какие нельзя
| Информация | Допустимость передачи | Замечание |
|---|---|---|
| Модель Passport, версия приложения | Обычно допустимо | Не содержит права распоряжаться BTC |
| Тема подозрительного письма, дата, его технические заголовки | После проверки получателя и удаления лишних персональных данных | Помогает расследовать рассылку |
| Номер заказа, адрес доставки | Только если действительно необходимо для официального обращения | Не размещать в публичных чатах |
| Публичный Bitcoin-адрес или TXID | По необходимости, с учётом приватности | Не даёт права тратить BTC, но раскрывает историю операций |
| Сид-фраза, дополнительная парольная фраза, приватный ключ | Никогда | Передача может дать полный доступ к соответствующим активам |
| Подпись непонятной операции или отправка BTC «на проверку» | Не выполнять | Может привести к необратимому переводу |
Если у вас сохранена бумажная резервная копия, она должна остаться вне сети. Не фотографируйте её ради технической поддержки. Дополнительные рекомендации по созданию и хранению резервной записи есть в руководстве по безопасному хранению сид-фразы.
Частые вопросы о фишинге Foundation Passport
У Foundation украли ключи от кошельков пользователей?
По состоянию на 27 октября компания не обнаружила доказательств компрометации устройств Passport или находящихся на них приватных ключей. Подтверждена другая проблема: злоупотребление почтовой инфраструктурой и доступность части персональных данных покупателей. Если конкретный владелец сам отправил сид-фразу мошеннику, это отдельная компрометация его кошелька.
Если письмо пришло с настоящего домена Foundation, можно ему верить?
Нет. В этой кампании злоумышленник использовал инфраструктуру организации, поэтому привычные признаки подлинного отправителя недостаточны. Проверяйте информацию независимым способом через вручную открытый официальный сайт.
Почему мошенники знали мой домашний адрес?
Foundation выявила старые копии записей WooCommerce, включая заказы, возвраты и брошенные корзины. Дополнительно расследуется возможный доступ к недавним данным Shopify и историческим обращениям. Для конкретного письма источник всех персональных полей пока может быть неизвестен.
Нужно ли срочно выводить BTC с Passport?
Если вы лишь получили сообщение, нет. Если раскрыли сид-фразу или подтвердили чужую транзакцию, необходимо оценивать реальный риск для конкретных адресов и действовать в соответствии с ним. Панический перевод по ссылке из письма не является защитой.
Я только нажал на кнопку в письме. Мои Bitcoin потеряны?
Само нажатие не доказывает кражу ключей. Проверьте, выполняли ли вы следующие шаги: ввод пароля, секретных слов, установку файла, выдачу разрешения или подпись. Именно они существенно меняют ситуацию.
Поможет ли смена PIN, если я сообщил 24 слова?
Нет. PIN ограничивает доступ к устройству, а раскрытая фраза может восстанавливать кошелёк независимо от него. Нужно создать новую резервную фразу и, если средства ещё доступны, безопасно перевести их на новый адрес.
Можно ли проверить письмо с помощью другого человека?
Да, но отправляйте только несекретные сведения, скрыв адрес, телефон, номер заказа, идентификаторы учетных записей и любые приватные ключи. Не просите незнакомца открыть подозрительную ссылку вместо вас и не передавайте ему дистанционное управление компьютером.
Где Foundation публикует новости о расследовании?
На официальном сайте, в центре поддержки и в опубликованных компанией сообщениях. Копии в соцсетях полезны для контекста, но потенциально устаревшие или поддельные публикации нужно сверять с первоисточником.
Что делать, если мошенники снова пишут или звонят?
Не обсуждайте активы и не подтверждайте их объём. Заблокируйте источник, сохраните доказательства, пожалуйтесь оператору почты или связи. При угрозах жизни, физической безопасности или вымогательстве обращайтесь к местным правоохранительным органам.
Может ли техподдержка вернуть украденные Bitcoin?
Никто не может гарантировать отмену подтверждённой Bitcoin-транзакции. Производитель может помочь понять, какое действие произошло, но не должен запрашивать сид-фразу и не обладает универсальным механизмом возврата. Предложения гарантированно вернуть BTC за авансовый платёж часто являются второй атакой мошенников.
Итог: опасность не в письме как таковом, а в следующем действии владельца
История Foundation Passport показывает, как уязвимость обычной бизнес-инфраструктуры превращается в угрозу для владельцев криптовалюты. Старые таблицы заказов, данные доставки и подлинно выглядящая рассылка помогли мошенникам сделать сообщения убедительными. Но между знанием домашнего адреса человека и правом подписывать Bitcoin-транзакции лежит криптографический секрет, который нельзя отдавать посторонним.
Если вы не передавали секреты и ничего не подписывали, не меняйте кошелёк в панике. Если вы ввели сид-фразу на постороннем сайте, создайте новый кошелёк с новыми ключами и безопасно переводите доступные активы. В обоих случаях следите за проверенными сообщениями Foundation и не доверяйте неизвестным «специалистам по отзыву устройств».
Первоисточники: официальное предупреждение Foundation; обновление расследования от 26 октября; официальная поддержка; The Crypto Times - детали утечки; Crypto.news - первоначальное заявление. Данные на 27 октября 2026 года; при появлении итогового отчёта производителя факты и меры защиты следует уточнять.
