 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
26 октября 2026 года пользователи торгового бота Bloom Trading потеряли около 9 408 SOL - почти 950 тысяч долларов по оценке на момент атаки. По заявлению Bloom, инцидент затронул 49 адресов, принадлежащих девяти пользователям. Независимые аналитики Bitquery подробно проследили вывод средств с 48 кошельков: основная серия операций уложилась в 94 секунды. Команда Bloom связала взлом с уязвимостью удалённого выполнения кода (RCE) в стороннем программном модуле, остановила сервисы и пообещала компенсировать подтверждённые убытки.
Самый важный вопрос для владельца SOL - не столько сумма хищения, сколько безопасность собственного адреса. Если вы когда-либо импортировали кошелёк в торгового бота, использовали Bloom для покупки мемкоинов или оставили там средства, стоит понять, кто мог подписывать операции, как проверить историю переводов и почему перенос монет в новый кошелёк - не то же самое, что переустановка приложения.
Материал подготовлен 27 октября 2026 года. Мы разделяем подтверждённые блокчейн-данные, официальные заявления компании и рекомендации по снижению риска. Обещание компенсации не означает, что выплаты уже произведены; причины получения злоумышленником возможности подписывать операции раскрыты не полностью. Изображения являются редакционными иллюстрациями, а не настоящими скриншотами атакованных кошельков.
Взлом Bloom Trading 26 октября: что известно к моменту публикации
Bloom - инструмент для автоматизированной торговли криптовалютой с использованием Telegram-бота и связанных интерфейсов. Подобные продукты позволяют быстро покупать токены, копировать сделки и отправлять распоряжения без ручного подтверждения каждого действия в отдельном кошельке. За удобство приходится платить дополнительным риском: сервису или используемому им механизму подписания необходимо предоставить возможность проводить операции.
Утром 26 октября владельцы связанных с Bloom Solana-адресов начали замечать переводы SOL, которых не совершали. Первые сообщения были разрозненными; первоначально говорили о десятках «жертв», хотя позднее выяснилось, что многие кошельки принадлежат одним и тем же трейдерам. Компания выпустила предупреждение и сообщила о временном отключении своих систем.
| Показатель | Что подтверждено | Источник и ограничение |
|---|---|---|
| Похищенная сумма | Около 9 408 SOL | Bloom и исследование Bitquery |
| Оценка в долларах | Около $947-953 тыс. | Разные моменты и способы пересчёта SOL в USD |
| Пострадавшие пользователи | 9 | Заявление Bloom; группировка Bitquery также даёт девять трейдеров |
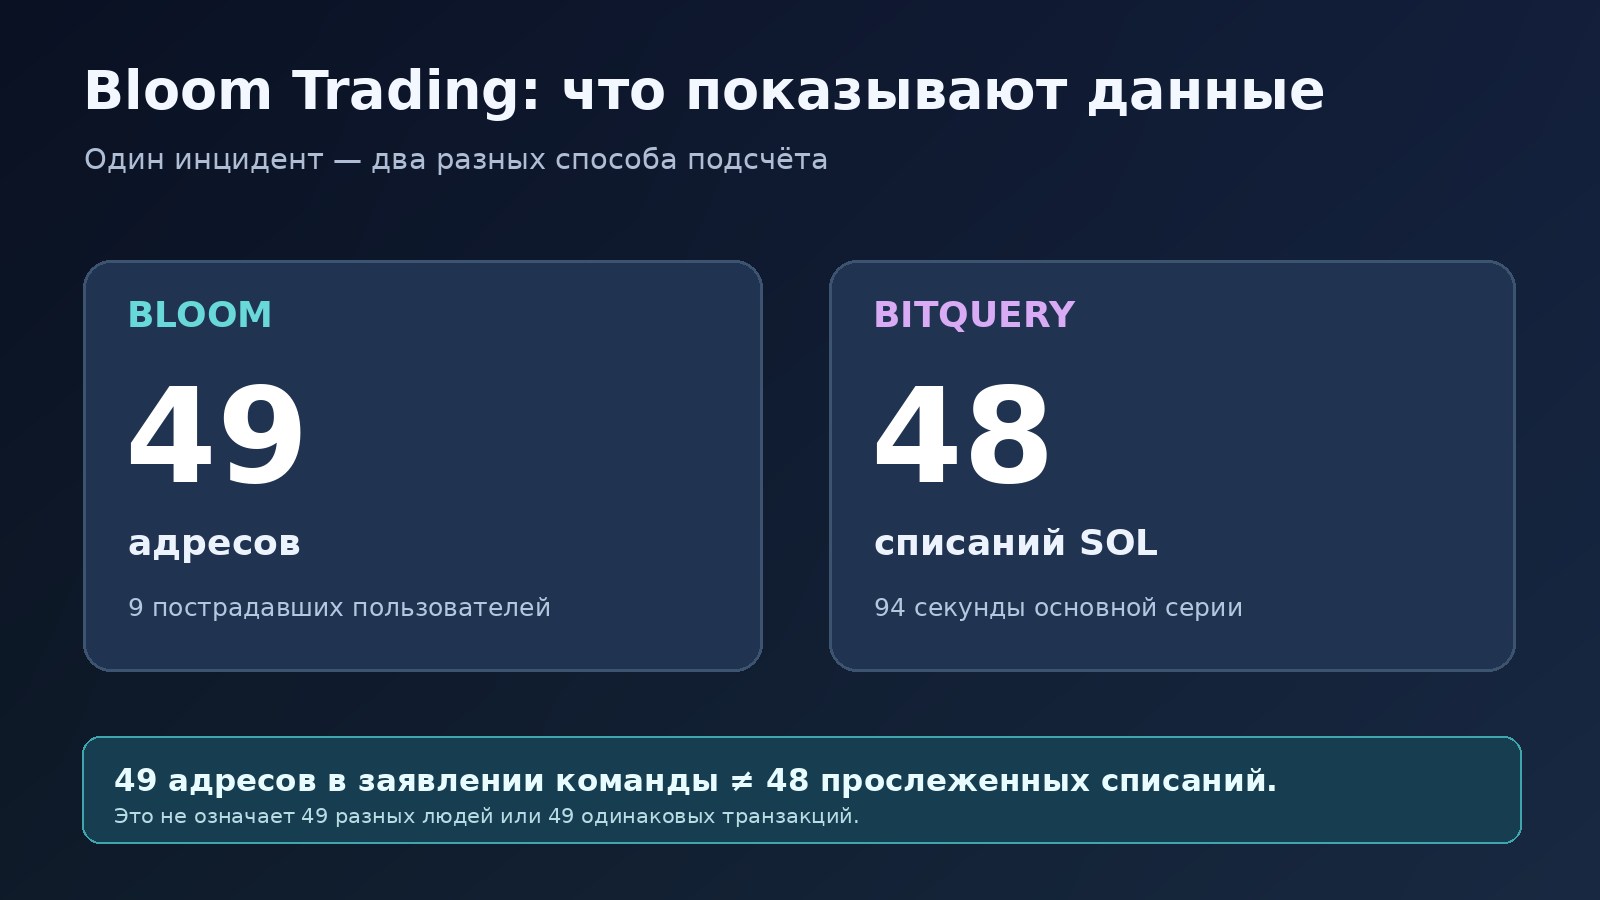
| Количество адресов | 49 по сообщению Bloom; 48 прослеженных списаний по Bitquery | Это разные объёмы учёта, а не 49 отдельных людей |
| Длительность основной серии | 94 секунды | Реконструкция Bitquery по транзакциям Solana |
| Причина, названная командой | RCE в стороннем модуле | Позиция Bloom; полный технический отчёт не опубликован |
Эти значения не следует безоговорочно сводить в одну «окончательную» статистику. Bitquery документировала 48 кошельков с конкретными списаниями, а Bloom в своём официальном сообщении указала 49 затронутых адресов. При этом группа из девяти пострадавших пользователей фигурирует в обоих источниках. Оценки в долларах зависят от курса SOL на момент расчёта; это не сумма, которую обязательно получат люди при возмещении.
Почему 94 секунды имеют значение: хронология атаки
По реконструкции Bitquery, сначала атакующий выполнил несколько небольших тестовых переводов. Затем последовали крупные переводы с кошельков, объединённых по отдельным пользователям. Внутри каждой такой группы средства, по наблюдениям исследователей, чаще забирали сначала с адресов с большим балансом. Повторяемые сетевые комиссии и характер исполнения указывают на автоматизированный сценарий, а не на десятки случайных ручных действий.
Особенность эпизода - часть затронутых адресов давно не торговала через Bloom. По оценке Bitquery, 24 из 48 прослеженных кошельков не платили комиссию Bloom в течение предшествующего месяца, а несколько адресов оставались неактивными с первой половины 2025 года. Поэтому аргумент «я давно удалил бота» не доказывает, что ранее используемый ключ или механизм авторизации не мог оказаться под угрозой.
Исследователи обнаружили два основных адреса для сбора похищенных SOL: сначала средства поступали на промежуточный кошелёк, затем были консолидированы на другом. На момент последнего снимка данных Bitquery 26 октября основные средства находились на втором адресе без дальнейшего вывода. Это наблюдение отражает конкретный момент, а не обещает, что активы останутся на месте. В распоряжении редакции нет независимого подтверждения возврата этих SOL пострадавшим к 27 октября.
Команда Bloom говорит об RCE, а Bitquery видит подписи владельцев: есть ли противоречие?
Здесь важно отличать способ исполнения операции от способа проникновения в систему. Bitquery установила, что списания были обычными переводами нативного SOL: транзакции подписаны ключами соответствующих адресов. В изученных списаниях не было характерной для некоторых атак схемы с разрешением токенов неизвестному контракту. Блокчейн фиксирует корректную подпись, но сам по себе не сообщает, кто физически нажал кнопку и откуда пришёл запрос на подпись.
В обновлении от 26 октября Bloom заявила, что нашла вектор через стороннюю программную зависимость, допускавшую удалённое выполнение кода (Remote Code Execution). Компания также утверждает, что приватные ключи не были непосредственно скопированы или раскрыты, а незатронутые кошельки находятся в безопасности. Это позиция самой команды, а не технически проверенный факт о каждом кошельке. Профильное издание Bitcoin.com также обращает внимание, что полный путь получения права на подпись не описан.
Эти два наблюдения теоретически могут сосуществовать: злоумышленник, выполнивший произвольный код в системе с доступом к сервису подписи, мог инициировать транзакции, даже не выгружая секретные ключи в отдельный файл. Но это лишь возможное объяснение, а не установленные детали инцидента Bloom. Без технического посмертного разбора, журналов доступа и данных о конкретном модуле нельзя категорично утверждать ни «все ключи украдены», ни «любые старые ключи абсолютно безопасны».
Для читателя практический вывод осторожнее обеих крайностей: при признаках несанкционированных списаний сначала обеспечьте сохранность остальных активов. Для этого важнее создать независимый кошелёк и проверить всю историю доступа, чем спорить о точном названии уязвимости. Более подробное объяснение того, как связаны подпись, публичный адрес и секрет, есть в материале BarbadosNews о приватном и публичном ключах криптокошелька.
Как проверить кошелёк Solana после взлома Bloom: пошаговая инструкция
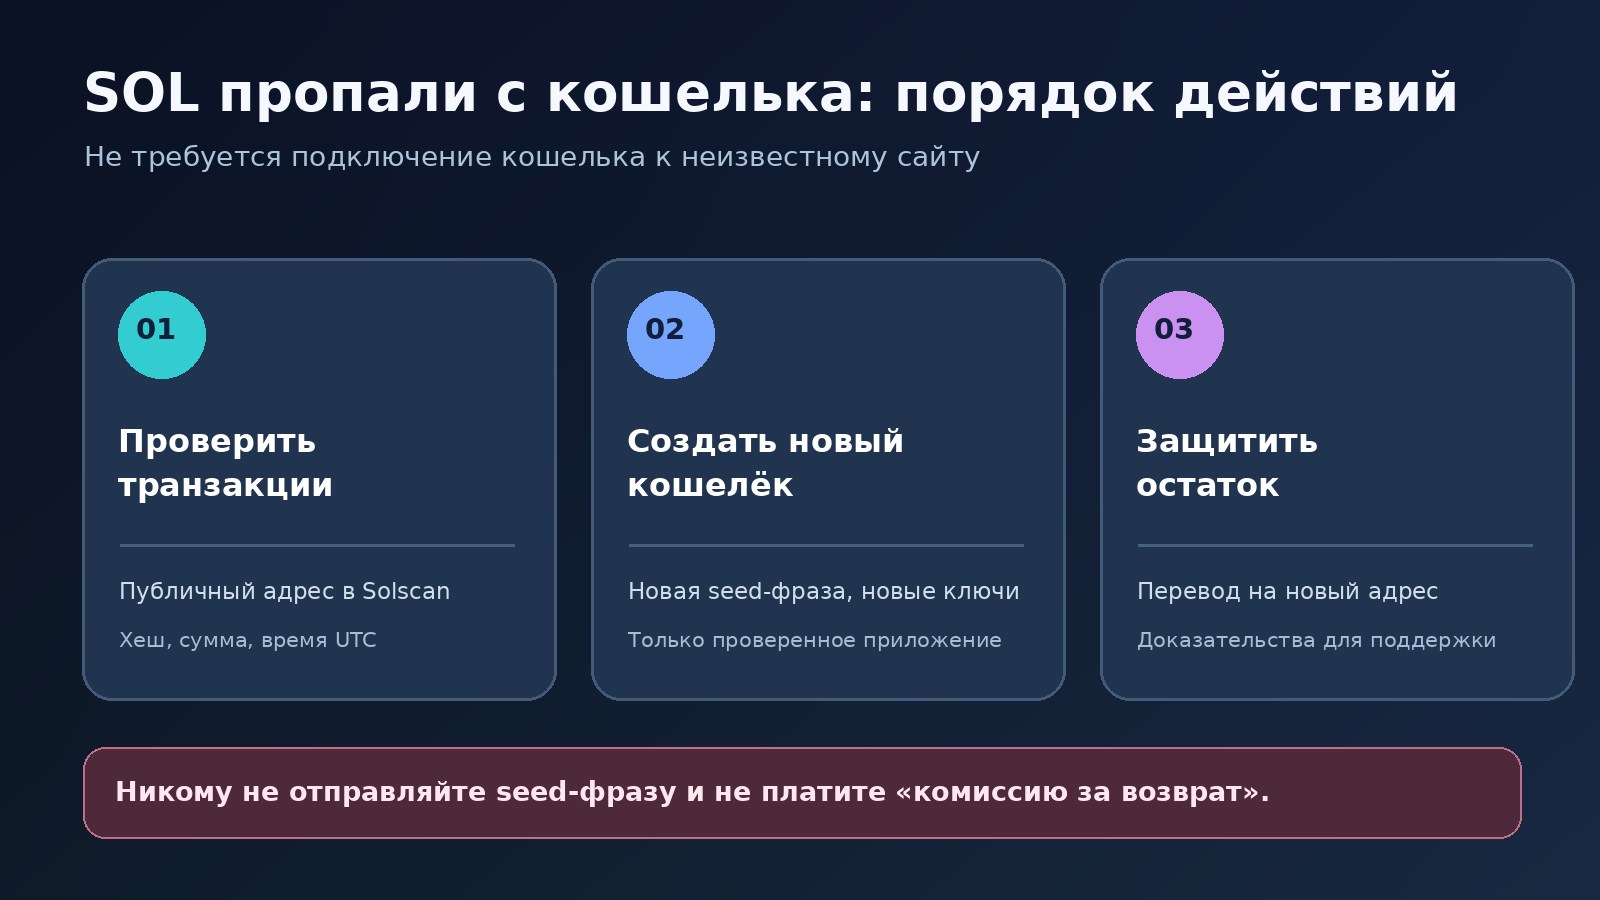
Для первой проверки нужен только публичный адрес. Его можно посмотреть в собственном кошельке, если адрес ранее записан, или найти в сохранённых квитанциях по переводам. Не подключайте кошелёк к незнакомому сайту и не экспортируйте приватный ключ ради просмотра истории.
- Откройте вручную Solscan. Убедитесь, что адрес сайта написан точно, без подменённых букв. Для просмотра блокчейна подключение кошелька не требуется.
- Вставьте публичный Solana-адрес в строку поиска. Откройте карточку аккаунта, а не карточку одноимённого токена.
- Посмотрите историю операций 26 октября 2026 года. Особое внимание уделите утру по UTC, но проверяйте и более поздние переводы: не каждый инцидент обязан полностью совпадать со временем основной атаки.
- Проверьте исходящие SOL. Сравните суммы и адреса получателей со своими действиями, затем откройте конкретную транзакцию и посмотрите её подпись, время, комиссию и результат.
- Повторите проверку для остальных адресов и токенов. Если у вас несколько кошельков Bloom, проверить нужно каждый. USDC, мемкоины и токены в других программах не следует игнорировать только потому, что в первых сообщениях говорили главным образом о SOL.
- Сохраните доказательства. Подготовьте публичный адрес, хеши (transaction signatures), дату UTC, сумму списания, историю общения с поддержкой и перечень других затронутых активов. Не прикладывайте seed-фразу или приватный ключ.
Предположим, на адресе было 25 SOL, а в 01:08 UTC 26 октября вы видите исходящий перевод 24,98 SOL на незнакомый адрес. Если вы не совершали такую операцию, это повод считать доступ к кошельку сомнительным и немедленно заняться защитой оставшихся активов. Но одно только совпадение времени ещё не доказывает связь именно с Bloom: для привязки инцидента нужны дополнительные данные.
Обычный Solscan не выполняет «диагностику взлома» в полном смысле слова. Он показывает публичные транзакции и состояния, но не способен определить личность отправителя или дать гарантию, что закрытый ключ никогда не был доступен посторонним.
Как распознать подозрительную транзакцию и не перепутать её с обычной сделкой
Не всякий исходящий перевод SOL - кража. Комиссии, депозиты в протоколы, обмены через DEX, покупка токенов и создание счетов тоже могут менять баланс. В истории можно увидеть несколько внутренних движений вокруг одной торговой операции; некоторые кошельки агрегируют их или, наоборот, показывают отдельно.
При анализе сравнивайте не только сумму, но и назначение операции, получателя, связанные инструкции и собственные действия в эту минуту. У кошелька, взаимодействовавшего с торговым ботом, часть транзакций могла быть выполнена автоматикой в рамках разрешённой стратегии. Однако серия крупных переводов на незнакомый адрес с отсутствием торгового результата - серьёзный тревожный сигнал.
Если приложение показывает неизвестный токен или внезапный «бонус» на балансе, не пытайтесь активировать его по ссылке из описания: подобные объекты могут быть приманкой для фишинга. Это отдельный сценарий, разобранный в инструкции что делать при появлении неизвестных токенов в кошельке.
Если SOL остались: как безопасно перевести средства на новый адрес
При реальных несанкционированных переводах старый адрес нельзя считать безопасным только потому, что вы сменили пароль в Telegram или переустановили бот. Если злоумышленник имел возможность инициировать подписанные транзакции, опасность может сохраняться до полного прекращения доступа к механизму подписи. Когда ситуация технически неясна, безопаснее использовать новый независимый кошелёк - при условии, что вы способны выполнить миграцию правильно.
- Используйте доверенное устройство. Проверьте систему на подозрительное ПО, не используйте присланные в личных сообщениях расширения и программы «восстановления».
- Создайте новый Solana-кошелёк. Установите официальное приложение известного кошелька через проверенный сайт разработчика или магазин приложений. Не выбирайте «импортировать» и не вводите старую seed-фразу: задача - получить действительно новый набор ключей.
- Сохраните новую резервную копию офлайн. Запишите слова в правильном порядке и убедитесь, что сохранили их надёжно. Не фотографируйте их, не отправляйте в Telegram или облачную заметку.
- Скопируйте публичный адрес получателя. Проверьте первые и последние символы непосредственно в интерфейсе нового кошелька. Не копируйте адреса из случайных сообщений и истории переводов.
- Оцените комиссию и срочность. В сети Solana для исходящих переводов нужен SOL на сетевые расходы; при переводе SPL-токенов могут дополнительно потребоваться операции с токеновыми счетами. Если риск текущего доступа высок, не затягивайте перенос ради символической экономии комиссии.
- Переведите доступные активы и проверьте получение. Если ситуация позволяет, начните с небольшой суммы для проверки адреса; при активной атаке время критично, поэтому тактику определяет фактический риск. Затем сверяйте входящие операции на новом адресе в обозревателе.
Не создавайте новый кошелёк из той же seed-фразы. Это будет тот же контроль над активами, даже если вы откроете его в другом приложении. Подробное руководство о безопасной работе с резервными словами есть в статье что такое seed-фраза и как её хранить.
Если старый адрес полностью лишён SOL, а на нём остались USDC и другие токены, ситуация сложнее. Для отправки транзакции понадобится оплата комиссии. При наличии безопасного механизма спонсирования комиссии или помощи доверенного специалиста можно оценить вариант вывода, но случайная пересылка дополнительных SOL на потенциально контролируемый злоумышленником адрес способна только увеличить потери. Не переводите существенные суммы «на газ» по совету неизвестного администратора чата.
Поможет ли отзыв разрешений и отключение Bloom от кошелька?
Проверить список подключённых сервисов полезно, но нельзя путать этот шаг с устранением возможности подписывать транзакции. В Ethereum-подобных сетях существует модель разрешений на расходование токенов; пользователь может ограничить такие полномочия. В Solana существуют другие механизмы управления токеновыми счетами и полномочиями. Конкретное действие зависит от сети и способа работы бота.
По данным Bitquery, в исследованных списаниях Bloom речь шла об обычных переводах SOL с корректной подписью адреса, а не об исполнении давно выданного разрешения неизвестному смарт-контракту. Поэтому «отозвать все approvals» нельзя выдавать за универсальное лечение. Различия между подключением приложения и блокчейн-полномочиями объясняет также руководство о WalletConnect и отключении сессий. Более того, для некоторых сервисов отключение веб-сессии вообще не меняет сохранённое на стороне сервиса право инициировать операции.
Проверьте связанные приложения и сессии, однако при подозрении на компрометацию самого механизма подписи основная защита - вывести остатки на совершенно новый адрес. Разницу между подключением интерфейса и полномочиями смарт-контракта можно изучить в руководстве BarbadosNews об отзыве разрешений; имейте в виду, что приведённые там примеры Revoke.cash не являются универсальным способом защиты нативного SOL.
Что делать владельцам USDC и мемкоинов, если украли только SOL
Восстановленная Bitquery история показывает, что основная автоматизированная серия похитила SOL, оставив в пострадавших кошельках около $56,9 тыс. в USDC. Это не значит, что USDC были технически защищены и не могли быть похищены позднее. Исследователи описали попытку перевода USDC с одного крупного адреса после пополнения его на небольшую сумму SOL для комиссии. Владелец успел вывести большую часть стабильных монет раньше злоумышленника.
Урок здесь понятный: отсутствие списания одного токена в первой волне не является гарантией его безопасности. Если вы уверены в несанкционированном доступе к кошельку, проверьте каждый актив и каждую цепочку, где использовались связанные с ним секреты. При этом не следует без доказательств утверждать, что у всех пользователей Bloom могли пострадать кошельки в других блокчейнах: компания сообщает об отсутствии широкой утечки ключей, а опубликованная ончейн-реконструкция касается Solana.
Важна и учётная запись, через которую вы управляли ботом. Если есть подозрение на вредоносное расширение или заражённый компьютер, смените пароли с доверенного устройства, включите многофакторную защиту доступных сервисов и проверьте активные сеансы. Но помните: безопасность Telegram-аккаунта сама по себе не заменяет безопасность криптографического ключа.
Как Bloom собирается компенсировать украденные SOL
Команда Bloom заявила о полном возмещении подтверждённых потерь девяти пострадавших пользователей. В официальном сообщении говорится, что выплаты планируется отправлять на новые безопасные кошельки, указанные их владельцами. Сервис также сообщил о поиске похищенных средств, изучении возможных вариантов восстановления и взаимодействии с соответствующими сторонами.
На 27 октября подтверждённого общего графика выплат и независимого доказательства завершения всех компенсаций мы не обнаружили. Это обязательная оговорка: обещание команды - основание следить за процедурой, но не гарантия времени поступления денег. Владельцам не следует брать новые финансовые обязательства, рассчитывая на немедленный возврат.
Как подготовить обращение без риска нового мошенничества
- Откройте официальную страницу Bloom через ранее сохранённый канал, а не по рекламному объявлению, личному сообщению или ссылке из комментария.
- Проверьте объявление команды о том, какие службы поддержки и способы создания заявки сейчас действительно доступны. Приостановка части инфраструктуры может менять привычные интерфейсы.
- Соберите публичные адреса пострадавших кошельков, хеши подозрительных переводов, суммы, даты UTC и сведения о своих аккаунтах, которые не раскрывают секретных ключей.
- Создайте новый адрес для возможной компенсации и перепроверьте его. Не используйте адрес, с которого уже были украдены деньги.
- Уточните условия проверки права на возмещение и сохраняйте номера тикетов. Если опубликованного процесса пока нет, не доверяйте сторонним сайтам с «формой получения возврата».
Ни официальный проект, ни добросовестный специалист не должен просить полную seed-фразу или приватный ключ для перечисления компенсации. Чтобы получить криптовалюту, обычно достаточно публичного адреса; доказательства права на выплату должны проверяться через безопасную процедуру, не раскрывающую секреты. Нельзя заранее утверждать, что Bloom потребует конкретную подпись или KYC: такие условия нужно сверить с будущим официальным объявлением.
Куда ушли SOL: адреса и транзакции для самостоятельной проверки
По данным расследования Bitquery на 26 октября, средства сначала направлялись на адрес 7kY8qx8MqJ7Rz2vMhgHETdZLHcTp1oM78AA9dmE9p8BQ, затем были переведены на 6nYyCzJJzErbmfxvXqzbAqwoBzNvXUiwr15KCkcgmoe9. Эти адреса приводятся исключительно для проверки публичной истории; они не предназначены для отправки средств, обращения за компенсацией или связи с поддержкой.
Проверить их можно в обозревателе: адрес первоначального сбора и последующий адрес хранения. Исследователи также указали транзакцию консолидации. Любой текущий баланс на таких страницах может уже отличаться от суммы, зафиксированной на момент исследования.
Не пытайтесь самостоятельно «заморозить» сеть Solana или отменить подтверждённый перевод. У владельца кошелька нет общей кнопки отмены финализированной транзакции; юридические и технические возможности возврата зависят от конкретной ситуации. При существенном убытке имеет смысл сохранить данные и рассмотреть обращение в правоохранительные органы своей юрисдикции, понимая, что гарантированного результата такой шаг не даёт.
Почему нельзя считать Bloom «скамом» без доказательств
После крупной кражи пользователи закономерно спрашивают, не забрала ли средства сама платформа. Это серьёзное обвинение, для которого нужны доказательства. Исследование Bitquery не обнаружило прямого движения между известными адресами атакующего и кошельком, собирающим торговые комиссии Bloom. Компания публично заявила о намерении компенсировать потери и приостановила сервисы для расследования. Ни одно из этих обстоятельств не доказывает, кто совершил атаку.
Следовательно, корректно писать об инциденте безопасности, заявленном векторе RCE и обнаруженных ончейн-переводах. Неподтверждённая версия об «exit scam» не должна подаваться как установленный факт. В то же время обещания и прошлые репутационные заявления компании сами по себе не заменяют полноценной проверки безопасности.
Как распознать поддельную компенсацию Bloom
После громких взломов поддельные сотрудники поддержки появляются в ответах под публикациями, в Telegram-чатах, на сайтах-клонах и даже в поисковой рекламе. Мошенник может прислать точную сумму украденных SOL и адрес атакованного кошелька. Это не признак инсайдерского доступа: транзакции публичны, и такую информацию способен получить любой наблюдатель.
Особенно подозрительны требования оплатить «комиссию на разморозку», отправить SOL на специальный адрес, установить новое расширение кошелька, импортировать резервную фразу или подписать непонятную транзакцию ради подтверждения права на компенсацию. Ссылка с символами, похожими на буквы официального домена, тоже может вести к фишинговому сайту. Похожие уловки возникают и вокруг потерянных депозитов, как показано в инструкции о незачисленном USDT. Полезно сверять сведения из нескольких официальных каналов, а не полагаться на один присланный скриншот.
Если вам уже пришёл неизвестный токен под названием Bloom Refund или аналогичное «уведомление о возврате», не взаимодействуйте с ним без независимой проверки. Сценарии с фальшивыми наградами и подозрительными активами подробно объяснены в материале о спам-токенах и защите криптокошелька.
Чем опасны торговые боты Telegram даже без взлома блокчейна
Solana как блокчейн не была признана взломанной в результате этого эпизода. Публичные транзакции в её сети выполнялись по штатным правилам проверки подписи. Критическая точка, судя по опубликованным заявлениям, находилась в программной инфраструктуре сервиса, через который пользователи управляли торговлей.
Торговый бот повышает скорость входа в сделку, может поддерживать автоматическую покупку, отслеживание кошельков и реакцию на появление новых токенов. Но чем больше операций выполняется без отдельного ручного подтверждения, тем выше значение серверной защиты, сторонних библиотек, разделения полномочий и контроля ключей. Это не означает, что любой бот небезопасен; означает, что безопасность нужно оценивать шире красивого интерфейса и обещания низких задержек.
Для крупных сумм разумно отделять торговый кошелёк с ограниченным рабочим балансом от основного хранилища. Резервы, не нужные для сделок, можно держать на отдельном адресе или подходящем аппаратном кошельке. Принцип холодного хранения, его достоинства и ограничения подробно описаны в руководстве о холодных криптокошельках. Даже качественное оборудование не спасёт, если владелец сам раскроет слова восстановления или подтвердит вредоносную операцию.
Чек-лист: как снизить риск повторного списания SOL
- Ограничьте баланс кошельков, которыми управляют торговые боты; не держите там весь резерв капитала.
- Создавайте отдельные адреса для разных стратегий и сервисов. Разделение снижает размер возможного единовременного ущерба.
- Не импортируйте резервную фразу основного кошелька в бота, расширение или сервис с непонятной моделью хранения ключей.
- Периодически проверяйте историю операций и устанавливайте собственный порядок уведомлений о крупных расходах.
- Обновляйте ПО только из проверенных источников; сторонние «патчи безопасности» из личных сообщений игнорируйте.
- Храните резервные фразы вне мессенджеров и облачных заметок. Для новой независимой защиты нужны новые ключи, а не только новый пароль.
- Проверяйте сведения о восстановлении сервисов через официальные каналы и не возобновляйте автоматическую торговлю только по слухам.
- Для подозрительных списаний сохраняйте хеши транзакций, скриншоты без секретов и собственную временную шкалу событий.
Похожий урок дала история Qubic: там предметом обсуждения была слабая генерация резервных фраз, а не сторонний модуль торгового бота. Сравнение показывает, насколько разными бывают причины кражи при внешне одинаковом симптоме «с баланса исчезли деньги». Подробнее - в материале BarbadosNews о восстановлении Qubic после взлома.
Частые вопросы о взломе Bloom Trading
Сколько SOL украли из кошельков пользователей Bloom?
Около 9 408 SOL 26 октября 2026 года. Стоимость в долларах оценивалась примерно в $947-953 тыс. в зависимости от момента расчёта. Точная стоимость возвращаемых активов в будущем может быть другой.
Пострадали 48 или 49 кошельков?
Bloom назвала 49 затронутых адресов девяти пользователей. Bitquery восстановила цепочку списаний с 48 адресов за 94 секунды. Это не обязательно противоречие: официальная область инцидента и выборка транзакций в независимом анализе могут отличаться.
Украдены ли приватные ключи Bloom?
Bloom утверждает, что ключи не были непосредственно раскрыты или похищены. Bitquery видит обычные операции с корректными подписями владельцев адресов. Механизм, позволивший злоумышленнику инициировать их, публично описан не полностью; нельзя с уверенностью объявлять все ключи украденными или полностью исключать дальнейший риск для конкретного пострадавшего адреса.
Нужно ли всем пользователям Bloom немедленно выводить средства?
Компания заявила, что кошельки вне выявленной группы не затронуты. Однако владельцам с подозрительными операциями и тем, кто не может установить уровень риска своего адреса, разумно прекратить автоматическую торговлю, проверить историю и при необходимости подготовить независимый кошелёк. Решение о переводе активов следует принимать с учётом реальных рисков, возможных комиссий и безопасности устройства.
Можно ли просто отозвать разрешения?
Это не универсальное решение. Исследованные переводы SOL не были типичным списанием по разрешению ERC-20; они подписаны штатными ключами адресов. При сомнительном доступе к подписи приоритетом становится безопасный перенос средств на новые ключи.
Что делать, если на старом кошельке остались USDC, а SOL для комиссии нет?
Не переводите крупные суммы SOL на сомнительный адрес ради «активации». Для перевода SPL-токенов нужна оплата сетевой операции, но при продолжающейся атаке поступившие SOL могут тоже быть похищены. Сначала оцените ситуацию и безопасные технические варианты; не делитесь секретами с незнакомыми «спасателями».
Вернёт ли Bloom все деньги автоматически?
Компания пообещала полностью возместить потери подтверждённым пострадавшим и направлять выплаты на новые кошельки. На момент подготовки статьи общий срок выплат и их полное завершение не подтверждены. Не существует оснований считать любой сторонний «claim portal» официальным.
Может ли Solscan отменить украденный перевод?
Нет. Solscan - обозреватель, а не оператор сети или банк. Он помогает проверить историю и хеши, но не отменяет финализированные транзакции и не вычисляет секретные ключи по публичному адресу.
Можно ли снова пользоваться Bloom после восстановления работы?
Перед этим следует дождаться официальных сообщений о восстановлении сервисов, уточнений по устранённой уязвимости и безопасной процедуре повторной авторизации. Даже после возобновления работы разумно ограничивать рабочий баланс и не использовать основной кошелёк как кошелёк торгового бота.
Как узнать, был ли мой адрес в списке пострадавших?
Проверьте историю своего адреса за 26 октября, сопоставьте её с собственными операциями и официальными сообщениями. Сам факт использования Bloom или совпадение времени ещё не означает, что адрес включён в подтверждённую группу. Для сверки статуса конкретного пользователя обращайтесь только через аутентичные каналы команды.
Итог: что действительно изменил взлом Bloom
История с Bloom показывает уязвимость торговли, в которой пользователь доверяет программному сервису проведение операций с кошельком. По данным Bitquery, выведенные SOL были перемещены обычными подписанными транзакциями; Bloom объяснила случившееся RCE-уязвимостью стороннего модуля и пообещала полную компенсацию девяти пострадавшим пользователям. Между этими утверждениями остаются технические вопросы, на которые должен ответить полноценный отчёт об инциденте.
Для обычного владельца криптовалюты правильная последовательность - проверить адрес без раскрытия секретов, сохранить доказательства, защитить оставшиеся средства и отдельно следить за настоящей процедурой компенсации. Ни паника, ни ввод seed-фразы на «спасательном» сайте не увеличат шансы на возврат SOL.
Источники: Bitquery - ончейн-расследование от 26.10.2026; Bloom - официальный аккаунт; Bitcoin.com - обзор заявления команды о RCE и выплатах; HODL FM - изложение сообщения Bloom; Solscan - обозреватель сети Solana. Ссылки приведены для проверки фактов, а не как рекомендация подключать кошелёк к неизвестным сервисам.
