 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
Keystone сообщил о краже ключа проверки подлинности аппаратных криптокошельков - и это не то же самое, что утечка приватных ключей пользователей. В обновлении от 26 октября 2026 года производитель заявил, что злоумышленник получил WebAuth-ключ, способный подорвать доверие к стандартной проверке оригинальности устройства. Компания намерена уничтожить 18 835 кошельков из складских запасов и приостановила отправку части заказов. Покупателям, получившим устройства после 20 октября, рекомендована дополнительная проверка через официальную поддержку.
Одновременно выяснилось, что скомпрометированы персональные данные из тысяч заказов. Это создаёт отдельную угрозу: мошенники могут представляться сотрудниками Keystone, зная имя, адрес доставки и модель купленного кошелька. Разбираемся, что именно произошло, кому стоит действовать прямо сейчас, как проверить Keystone 3 Pro и почему панический перевод всех BTC, ETH и USDT в неизвестный «безопасный кошелёк» способен оказаться гораздо опаснее самого инцидента.
Материал актуализирован 27 октября 2026 года по официальной инструкции Keystone и сообщениям производителя, пересказанным профильными изданиями. Иллюстрации носят редакционный характер и не являются фотографиями реально поддельных устройств или скриншотами сервиса.
Что сделать владельцу Keystone прямо сейчас: главное за одну минуту
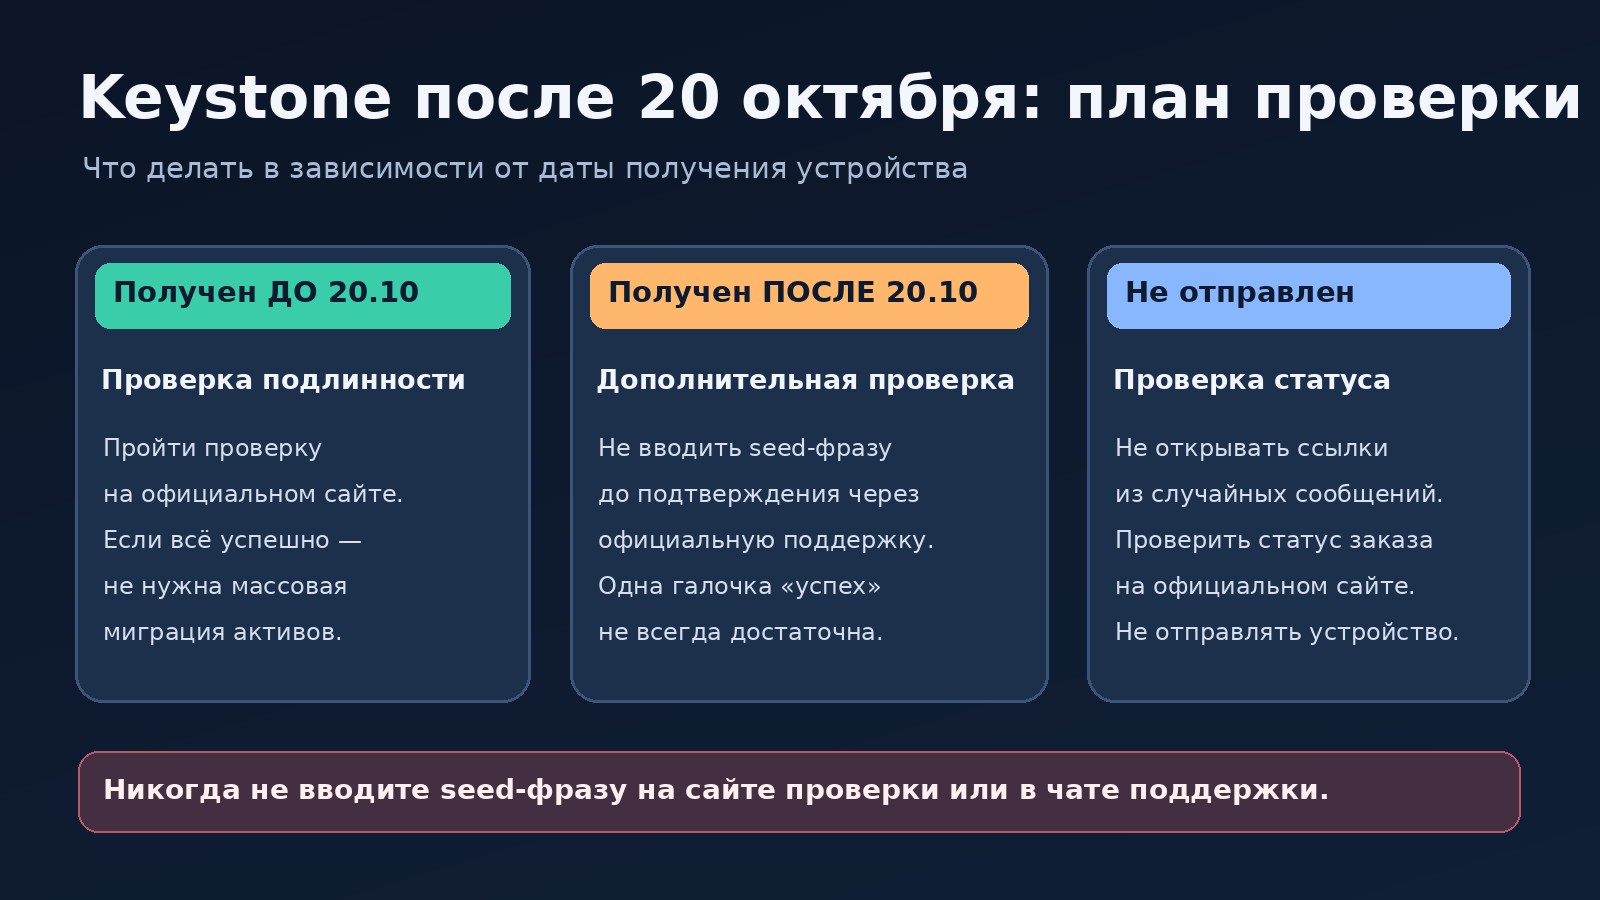
- Кошелёк получен и проверен до 20 октября 2026 года. Согласно позиции Keystone, таким устройством можно продолжать пользоваться. Сам факт утечки WebAuth не требует немедленного вывода криптовалюты. Но сохраняйте базовую осторожность и следите за официальными сообщениями.
- Устройство пришло после 20 октября и использует прежний ключ проверки. Не ограничивайтесь зелёной галочкой на сайте: обратитесь в официальную поддержку производителя и запросите дополнительные инструкции до ввода seed-фразы или крупных операций.
- Кошелёк ещё не отправлен. Проверьте статус заказа непосредственно на официальном домене Keystone: отправки неисполненных заказов через сайт приостановлены, а производство готовится перейти на новый ключ.
- Получили письмо об обязательной замене или «возврате устройства». Не отправляйте аппаратный кошелёк по адресу из письма и не вводите слова восстановления. Производитель прямо предупреждает, что не проводит отзыв устройств с требованием их пересылки.
- Покупали Keystone в 2024-2026 годах. Отнеситесь серьёзно к звонкам и сообщениям, в которых собеседник знает ваш домашний адрес, номер заказа или стоимость покупки: эти сведения могли быть частью утечки.
Это рекомендации, зависящие от даты фактического получения устройства и истории его проверки, а не только от даты оплаты заказа. Получение посылки после 20 октября само по себе не доказывает подделку; риск в том, что процедура подтверждения подлинности для устройств со старым ключом больше не является достаточным единственным доказательством.
Keystone взломали: что известно по датам и сколько записей затронуто
20 октября Keystone обнаружила посторонний доступ к официальному интернет-магазину. По последующим заявлениям, злоумышленник воспользовался уязвимостью стороннего инструмента мониторинга данных. 23 октября после проверки активности API вместе с Shopify компания установила, что третья сторона получила сведения об оформленных заказах. 24 октября производитель публично предупредил клиентов об утечке; 26 октября раскрыл более серьёзную деталь - компрометацию ключа WebAuth, применявшегося для аутентификации устройств.
| Дата | Что произошло | Значение для владельца |
|---|---|---|
| 20 октября 2026 | Обнаружено несанкционированное проникновение в сайт | Критическая дата при оценке полученных после неё устройств |
| 23 октября | Подтверждён доступ к данным заказов Shopify | Контакты и адреса покупателей могли быть раскрыты |
| 24 октября | Опубликовано предупреждение об утечке данных покупателей | Риск адресного фишинга и поддельных сообщений поддержки |
| 26 октября | Раскрыта кража WebAuth-ключа и планы уничтожения 18 835 устройств | Требуется дополнительная осторожность с новыми устройствами старой серии |
В отчётах, опубликованных по итогам заявления компании, фигурируют 51 083 записи о покупках в магазине Shopify. Из них 25 119, по утверждению Keystone, ранее были очищены от личных сведений; 25 964 записи ещё содержали данные покупателей. Дополнительно обнаружено 12 873 записи незавершённых оформлений заказа, где пользователь оставил информацию, но не оплатил покупку. Эти показатели описывают записи, а не обязательно уникальных людей: один покупатель мог совершать несколько заказов.
Производитель сообщил, что пароли кошельков, сид-фразы, приватные ключи, банковские и карточные данные, а также номера государственных удостоверений личности не входили в выявленный набор похищенной информации. Это заявление самой компании, а не доказательство, что каждый другой возможный сценарий независимым расследованием исключён. При этом пока нет подтверждения, что в результате именно этой кражи WebAuth изготовлены или проданы поддельные кошельки.
Что такое WebAuth Keystone и почему кража этого ключа опасна
Аппаратный кошелёк служит для создания и хранения секретных ключей и подписания операций в изолированной среде. Но ещё до первой настройки покупателю нужно понять, что приехавшее устройство действительно выпущено производителем и не подменено по дороге. Для этого Keystone использует криптографическую проверку устройства, в которой участвует специальный ключ аутентификации WebAuth.
По объяснению Keystone, этот ключ записывается на заводе и после выпуска не может быть просто удалён либо заменён удалённой командой. Его задача - подтвердить происхождение устройства при проверке подлинности. Он не генерирует seed-фразу, не выводит приватные ключи и не подписывает исходящие транзакции. Эти задачи отделены от системы подтверждения оригинальности.
Почему утечка серьёзна? Если злоумышленник воспроизведёт нужные криптографические данные в поддельном аппарате, стандартный сервис может принять его за настоящее устройство. Тогда привычная проверка перестаёт быть надёжной «последней дверью» против атак на цепочку поставок. Однако наличие украденного ключа ещё не означает, что конкретный уже купленный кошелёк заражён или что на всех устройствах можно дистанционно получить доступ к BTC.
Речь о сценарии подмены товара до передачи покупателю. Особенно чувствительны партии, полученные после выявления злоумышленника, поскольку возможный изготовитель подделки мог воспользоваться старым ключом. Производитель поэтому остановил использование скомпрометированного ключа в новых устройствах и намерен уничтожить остающиеся на складе 18 835 аппаратов старого выпуска.
Что именно Keystone уничтожает: 18 835 кошельков и приостановленные заказы
Число 18 835 относится к аппаратным кошелькам, находившимся в запасах производителя и оснащённым прежним WebAuth-ключом. Это не количество взломанных кошельков пользователей и не количество обнаруженных подделок. Компания заявила о решении уничтожить эту партию, чтобы она не попадала к новым владельцам как устройства, подлинность которых впоследствии трудно однозначно проверить стандартным способом.
Веб-заказы, которые ещё не были отправлены, были поставлены на паузу; продажи переводятся в режим предварительных заказов до подготовки новой партии с другим ключом. Применение нового ключа к будущему производству решает только вопрос доверия к происхождению новой партии, но само по себе не устраняет уже произошедшую утечку персональных данных клиентов.
Если вы оплатили заказ, не следует автоматически считать его отменённым или оплаченным мошенникам. Сохраните номер заказа и подтверждение платежа, откройте сайт keyst.one вручную и уточните статус через его собственные контакты. Не переходите по ссылкам вида «кликните здесь для срочной перепрошивки», присланным из мессенджеров. Пока производитель не объявил точный срок возобновления отправок, не стоит обещать конкретную дату доставки.
Как проверить Keystone 3 Pro на подлинность: безопасная последовательность
Keystone предлагает официальный инструмент Device Verification. Процедура состоит из QR-кода на странице проверки, кода, появляющегося на экране устройства, и результата на сайте. После событий 20-26 октября эта инструкция требует важной оговорки: положительный результат штатной проверки для недавно полученного устройства со старым ключом не отменяет необходимости независимого подтверждения через поддержку.
- Проверьте путь покупки. Найдите чек, номер заказа, продавца, трек-номер и дату получения. Снимите фото посылки и пломб. Новая коробка и внешне целые наклейки полезны, но не являются криптографическим доказательством отсутствия вмешательства.
- Не используйте ссылку из письма. Вручную наберите
https://www.keyst.one/authenticationв браузере. Перепроверьте домен, особенно при переходе из рекламной выдачи или сторонних сообщений. - Откройте проверку на официальной странице. Страница показывает QR-код для связи с процедурой аутентификации. Используйте камеру устройства для его считывания согласно текущей инструкции Keystone.
- Сверьте код. Код подтверждения, показанный устройством, вводится в поле страницы проверки. Сервис сообщает результат. Здесь не требуется вводить ни одно слово seed-фразы, PIN, пароль от биржи или приватный ключ.
- Сохраните результат. При ошибке проверки не начинайте настройку и не вводите в аппарат старую seed-фразу. Сохраните безопасный скриншот результата, не раскрывающий секреты, и сообщите об этом производителю.
- Для устройств после 20 октября - ещё один шаг. Если устройство получено после этой даты, а модель относится к партии с прежним WebAuth-ключом либо это неясно, обратитесь по адресу [email protected] за дополнительной проверкой до хранения на нём значительных активов.
На странице Keystone стандартная инструкция говорит, что положительный результат подтверждает подлинность устройства. После раскрытия компрометации WebAuth это утверждение нельзя переносить без исключений на все ранее изготовленные аппараты в любой ситуации. Для новых и спорных поставок решающей является актуальная позиция службы безопасности производителя, а не одиночная зелёная надпись.
Получил Keystone 3 Pro до 20 октября: нужно ли срочно менять кошелёк?
По заявлению производителя, устройство, полученное до 20 октября и успешно прошедшее проверку, можно продолжать использовать. В известных материалах расследования нет подтверждения массового извлечения seed-фраз из уже работающих Keystone 3 Pro, и кража ключа для проверки происхождения сама по себе не позволяет подписывать транзакции за владельца.
Перевод крупных сумм без ясной причины добавляет собственные риски: можно ошибиться сетью, подписать вредоносную операцию, раскрыть фразу поддельной «службе миграции» либо отправить BTC на адрес мошенника. Поэтому универсальный совет «немедленно переведите всё в новый кошелёк» в данном случае не обоснован. Если устройство куплено через сомнительного посредника, ранее вскрывалось, показывало неожиданные экраны либо у вас есть другие признаки компрометации, оценивать ситуацию нужно отдельно.
Держите под рукой подтверждение покупки, обновляйте прошивку только официальным способом и проверяйте суммы и адреса на экране самого аппарата, а не только на мониторе компьютера. В общих принципах безопасного холодного хранения поможет материал BarbadosNews «Холодный кошелёк для криптовалюты: как работает и чем отличается от горячего».
Устройство получено после 20 октября: что делать до первого использования
Для аппаратов, полученных после 20 октября 2026 года и имеющих прежний WebAuth-ключ, Keystone сообщает, что не может полностью исключить подделку даже при успешной обычной аутентификации. Это не обвинение всех доставленных устройств, а граница доказательной силы старой процедуры. Разумный порядок действий - не спешить с переводом сбережений и получить дополнительное подтверждение через поддержку.
Сначала сохраните сведения о посылке: продавец, номер заказа, дата доставки, состояние пломб, фотография устройства и результат первоначальной проверки. Затем вручную откройте официальный сайт и создайте обращение. Не нужно отправлять в поддержку сид-фразу, приватные ключи, PIN-код или подписывать транзакции «в доказательство владения». Укажите лишь безопасные данные о заказе и модели, которые действительно необходимы для идентификации товара.
Если аппарат уже был активирован, не вводите в него повторно резервные слова по чьей-либо просьбе и не подтверждайте новые операции до выяснения статуса. Владельцам крупных сумм может потребоваться индивидуальный план использования другого проверенного устройства с новой, независимо созданной seed-фразой, но сам перевод средств следует выполнять только после оценки риска и с проверкой адреса и сети на доверенном экране. Если нет технической уверенности, лучше не действовать по случайному видеоинструктажу из чата.
Какие данные клиентов украли и почему это опасно без доступа к криптоключам
Утекшие сведения могут содержать имя, электронную почту, телефон, почтовый адрес, перечень купленных товаров и цену заказа. Покупка аппаратного кошелька - чувствительный индикатор интереса человека к хранению цифровых активов. Даже без знания баланса злоумышленник может использовать детали покупки, чтобы сделать звонок или письмо убедительным.
Например, собеседник представляется сотрудником службы доставки, называет точную модель Keystone 3 Pro и говорит, что в вашей партии обнаружен «критический дефект». Затем предлагает перейти на сайт проверки, оплатить небольшую комиссию или ввести резервные слова для «переноса гарантии». Все эти действия должны восприниматься как признаки попытки обмана. Наличие правильного адреса и номера заказа не подтверждает личность звонившего - как раз такие данные могли быть раскрыты.
Второй риск связан с адресом доставки. Даже без доступа к кошельку информация о месте проживания владельца криптовалюты способна повысить риск преследования, мошенничества с доставкой и попыток физического давления. Не стоит обсуждать размер своих активов с незнакомыми контактами или подтверждать, где именно хранится резервная копия. Для защиты личных данных можно ограничить публикацию адреса в открытых профилях и внимательно отслеживать подозрительные запросы о доставках.
Повторим: производитель заявил, что seed-фразы, приватные ключи и платёжные реквизиты не были среди раскрытых данных. Но для фишинга часто достаточно контактной информации. Поэтому защита здесь начинается не с перестановки монет между сетями, а с прекращения доверия к входящим сообщениям, даже очень убедительно персонализированным.
Почему Keystone обещал удалить данные за 180 дней, но информация сохранилась
Одно из неприятных открытий расследования касается хранения заказов. Ранее Keystone заявляла, что данные доставки удаляются после 180 дней. Однако информация о некоторых более старых покупках сохранилась из-за сбоев автоматизированных задач удаления в Shopify. Компания признала, что не отследила часть неудавшихся операций вовремя.
В последующем обновлении Keystone сообщила о сокращении срока хранения клиентских данных до 90 дней и направлении дополнительных запросов на удаление. Это организационная мера на будущее. Она не делает уже украденные сведения снова конфиденциальными: копия у злоумышленника может существовать независимо от того, что сейчас осталось на серверах магазина.
Покупатель, делавший заказ в 2024-м, не должен автоматически считать себя вне инцидента только потому, что с покупки прошло более 180 дней. Производитель обещал уведомлять затронутых людей и организовать дополнительную проверку; пока не все механизмы подтверждены как работающие. Любой сайт с обещанием «проверьте, есть ли вы в базе пострадавших», появившийся в рекламе или письме, следует считать непроверенным до прямого подтверждения официальным доменом.
Письмо об отзыве Keystone, компенсации и замене: типичные схемы мошенников
После публикации сведений о взломе ожидаемы кампании социальной инженерии. В них могут фигурировать поддельные «официальные отзывы», замена устройства за символическую комиссию, бесплатная новая прошивка, бонус за нарушение сроков доставки и «спасение баланса». Нередко мошенник первым делом предлагает подключить кошелёк к веб-странице и подписать действие, которое на деле разрешает списание токенов.
- «Срочно верните кошелёк на склад Keystone». Компания предупреждает, что не требует физически возвращать устройства из-за инцидента. Не отправляйте аппарат по адресу из сообщения.
- «Введите 12 или 24 слова, чтобы проверить WebAuth». Проверка подлинности не требует seed-фразы. Запрос секретных слов - однозначный повод закрыть сайт.
- «Чтобы получить компенсацию, подключитесь к DApp». Не подтверждайте непонятные подписи и разрешения токенов. Если ранее взаимодействовали с подозрительным контрактом, ознакомьтесь с инструкцией по отзыву разрешений смарт-контрактов.
- «Пришлите серийный номер, PIN и фото резервных слов». Служба поддержки может запросить безопасные сведения для проверки заказа, но не приватные ключи, сид-фразу и PIN от устройства.
- «Безопасный кошелёк для миграции уже создан за вас». Не переносите криптовалюту на незнакомый адрес, указанный в письме, даже если в нём назван правильный номер вашей посылки.
Лучший контрольный вопрос - каким образом вы независимо установили, что общаетесь с Keystone? Переписка, начавшаяся после перехода по ссылке, не подтверждает саму себя. Перейдите на официальный домен вручную и создайте новое обращение, не отвечая на исходное сообщение.
Что делать, если уже ввёл seed-фразу на поддельном сайте
Это совершенно другая ситуация по сравнению с одной лишь утечкой адреса доставки. Если резервные слова были введены в неизвестную форму, отправлены по электронной почте или продиктованы по телефону, исходный секрет нужно считать скомпрометированным. Изменить PIN старого устройства либо удалить письмо недостаточно: seed-фраза может восстанавливать ключи вне вашего аппарата.
- Прекратите общение с неизвестной поддержкой, не отправляйте дополнительные сведения и не оплачивайте «разблокировку».
- На доверенном и проверенном устройстве создайте новый кошелёк с новой фразой. Не импортируйте прежние слова под видом создания нового кошелька.
- Убедитесь, что знаете сети и активы, которыми управляете, и подготовьте адреса получения на новом кошельке. Сверяйте каждый адрес на независимом экране устройства.
- Если средства ещё доступны, при наличии компетенции рассмотрите перенос на новые адреса. Для особо сложных DeFi-позиций или крупных остатков разумно привлечь независимого специалиста без передачи ему фразы; скорость важна, но ошибочная подпись может ухудшить ситуацию.
- Сохраните ссылки, письма, хеши транзакций и сведения об инциденте для обращений в сервисы и правоохранительные органы. Не обещайте себе, что отправленный в блокчейн перевод можно легко отменить.
На BarbadosNews подробнее разбираются правила хранения seed-фразы и создание нового криптокошелька. Если вы только получили подозрительное письмо, но не раскрывали секреты и ничего не подписывали, не следует автоматически переходить к срочным переводам: сначала оцените реальный ущерб и происхождение сообщения.
Если кошелёк выглядит поддельным: алгоритм без рискованных действий
Настораживающие признаки - вскрытая или переклеенная пломба, несоответствие заказа, неизвестная прошивка, требования ввести уже существующую seed-фразу до проверки происхождения, странные QR-коды и ошибки официальной аутентификации. Отдельный признак ещё не является доказательством преступления: например, повреждение упаковки иногда связано с доставкой. Но совокупность сомнений - веская причина остановить настройку.
Не вскрывайте корпус для самостоятельного поиска «жучков», не загружайте прошивку из случайного GitHub-архива и не экспериментируйте с кнопками восстановления, пока устройство не получило статус через официальный канал. Если оно уже содержит средства, это не означает, что они «хранятся внутри» в буквальном смысле: монеты учтены в блокчейне, а доступ зависит от ключей. Но переводить их с сомнительного аппарата без плана также опасно.
Сравните документы заказа с данными производителя, сохраните фото упаковки и результат проверки, свяжитесь с Keystone через официальный контакт. Если понадобится переезд на другую модель, заранее изучите совместимость резервной фразы, поддерживаемые сети и особенности DeFi-адресов. Похожую проблему проверки аппаратных кошельков мы анализировали в инструкции по подлинности Ledger Nano X. Механизмы Keystone и Ledger разные, поэтому результаты их проверок не взаимозаменяемы.
Чем история Keystone отличается от физических атак на Ledger
Похожие заголовки о взломах аппаратных криптокошельков часто смешивают разные угрозы. В известном эпизоде с аппаратными модификациями Ledger расследователи сообщали о физическом вмешательстве в отдельные устройства в канале поставок. В истории Keystone от 26 октября подтверждён другой факт: производитель сообщает о краже ключа, применяемого для проверки подлинности, и о том, что такой ключ теоретически позволяет убедительно имитировать устройство в системе аутентификации.
Это ещё не доказательство наличия вредоносного чипа в проданных Keystone, компрометации прошивок всех кошельков или похищения конкретных средств через поддельный Keystone. Но решение уничтожить почти 19 тысяч складских устройств показывает серьёзность угрозы доверия к последующим поставкам. О других сценариях атак на цепочки поставок можно прочитать в материалах об импланте в Ledger Nano X и о рисках реселлеров аппаратных кошельков.
Главный практический вывод: «устройство отключено от интернета» не равнозначно «покупка полностью безопасна». Защищать нужно одновременно источник товара, прошивку, процедуру проверки, резервные слова и собственные действия при получении странного сообщения.
Как связаться с поддержкой Keystone и какие сведения подготовить
Официальная страница проверки подлинности указывает электронную почту [email protected]. Открывать обращение лучше через официальный сайт производителя, а не отвечая на письма со случайных доменов. В теме запроса можно указать, что обращение касается device verification after October 20, 2026.
Для обращения достаточно объяснить: модель устройства, когда и у кого оно куплено, дату фактического получения, успешность штатной проверки и особенности упаковки. Удобно приложить фото упаковки и устройства, не содержащие секретных слов. Если поддержка даст индивидуальную процедуру повторной проверки, оцените её на официальном сайте и не сообщайте данные, которые не должны покидать устройство.
Не публикуйте в открытом чате полные адрес доставки, телефон, электронную почту и номер заказа: это может усилить вред после уже произошедшей утечки. Для коммуникации с производителем используйте закрытое обращение. При отказе от покупки и обсуждении возврата денег опирайтесь на подтверждённый официальный процесс, а не на телефонный звонок неизвестного «представителя безопасности».
Контрольный список безопасности на ближайшую неделю
| Проверка | Для кого особенно важна | Результат |
|---|---|---|
| Сохранить дату получения и происхождение устройства | Покупатели 2026 года | Понятно, требуется ли дополнительная проверка |
| Проверить подлинность только через keyst.one | Новые владельцы | Получен первичный статус устройства |
| Уточнить проверку через официальную поддержку | Получившие старую партию после 20 октября | Не полагаться лишь на старый WebAuth |
| Не использовать «срочную миграцию» из письма | Все покупатели и получатели рассылок | Снижается риск фишинга |
| Проверить резервную копию без её раскрытия | Все владельцы холодных кошельков | Уменьшается риск потери доступа |
| Проверить разрешения токенов при подозрительных подписях | Пользователи DeFi | Выявлены потенциально опасные разрешения |
Не нужно выполнять все пункты одним непрерывным сеансом. Начните с классификации своей ситуации: старая проверенная поставка, новая поставка, задержанный заказ, подозрение на утечку данных или уже раскрытая seed-фраза. У каждой ветки разные действия и разная срочность.
Частые вопросы о взломе Keystone 2026 года
Keystone взломан - значит ли это, что мои BTC и ETH украдены?
Нет. Компания сообщила о компрометации данных покупателей и ключа WebAuth, а не пользовательских приватных ключей. Это серьёзная угроза для проверки происхождения некоторых новых устройств и для персональной безопасности покупателей, но не доказательство кражи средств у всех держателей Keystone.
Можно ли доверять результату «Verification passed»?
Для устройства, полученного и проверенного до 20 октября, производитель считает прежнюю процедуру приемлемой. Для устройства со старым ключом, полученного после 20 октября, штатный успешный результат не должен быть единственным основанием для доверия. Нужны дополнительные инструкции производителя.
Зачем уничтожать 18 835 кошельков, если приватные ключи не утекли?
Ключ WebAuth был встроен в устройства на производстве и не предназначен для простой перепрошивки новым ключом. Складскую партию выводят из оборота, чтобы покупатели не получали новые аппараты со скомпрометированной основой проверки подлинности. Это профилактическая мера, не подсчёт уже взломанных устройств.
Нужно ли отправить Keystone обратно изготовителю?
Keystone заявляет, что не организует такой отзыв и не просит клиентов пересылать устройства из-за инцидента. Письма и звонки с требованием отправить кошелёк на «экспертизу» следует независимо перепроверять на официальном сайте.
Что делать, если покупал кошелёк в 2024 году?
Не считайте сведения автоматически удалёнными. Keystone признала, что система стирания старых заказов срабатывала некорректно, и часть данных сохранилась дольше прежних 180 дней. Повышенная осторожность к персонализированным сообщениям оправданна даже спустя годы после заказа.
Украли ли у Keystone адреса доставки, телефон и электронную почту?
По раскрытой компанией информации, эти типы данных присутствовали среди доступных злоумышленнику записей заказов. Какие именно поля относятся к конкретному человеку, можно уточнять через официальный канал уведомления, когда производитель подтвердит доступные механизмы проверки.
Может ли мошенник забрать мои монеты, просто зная домашний адрес?
Один только адрес не даёт криптографического контроля над кошельком. Но он может помочь при фишинге, выдаче себя за курьера или сотрудника производителя и в более серьёзных схемах давления. Не раскрывайте дополнительные сведения о балансе и месте хранения резервной копии.
Поможет ли обновление прошивки?
Официальное обновление может исправлять программные ошибки, но оно не устраняет факт кражи заводского WebAuth-ключа из старой схемы аутентификации. Не скачивайте «экстренные прошивки» со сторонних сайтов. Порядок проверки устройств после 20 октября нужно уточнить у производителя.
Стоит ли сразу покупать другой аппаратный кошелёк?
Решение зависит от происхождения вашего устройства, его состояния и подтверждённого риска. Для старого успешно проверенного Keystone производитель не предлагает массовую замену. Если происхождение нового аппарата вызывает сомнения, не используйте его до дополнительной проверки и не действуйте по рекламным ссылкам.
Если я уже подписал подозрительную транзакцию, что делать?
Сохраните хеш операции и проверьте, что именно было подписано. При подозрительных разрешениях токенов посмотрите как отозвать разрешения смарт-контрактов. Если раскрыты слова восстановления, потребуется новый независимый секрет: простая отмена разрешений не восстанавливает конфиденциальность seed-фразы.
Вывод: какая угроза для Keystone подтверждена, а какая - пока только возможна
Взлом Keystone 2026 года ударил по двум важным контурам безопасности: сохранности информации о покупателях и достоверности проверки происхождения новых аппаратных кошельков. Производитель сообщил о похищении WebAuth, планирует уничтожить 18 835 складских устройств и усиливает процесс выпуска новой партии. Но пока нет подтверждения, что украденный ключ уже применён для массовой продажи подделок или что приватные ключи существующих пользователей были извлечены в результате этого инцидента.
Поэтому безопасная стратегия - не паника, а точная классификация риска. Для старого проверенного устройства без иных признаков вмешательства не требуется автоматически переводить монеты. Для поздно полученной поставки со старым ключом важна дополнительная проверка через Keystone. Для покупателя, получившего персонализированное письмо, главная задача - не раскрыть seed-фразу, не подписать фальшивую «проверку» и не отдать устройство неизвестному отправителю. Именно эти решения помогают сохранить криптовалюту, не создавая новый риск собственными действиями.
Источники и метод проверки
- Keystone - официальный инструмент проверки подлинности и FAQ (порядок QR-проверки и контакт поддержки).
- Crypto.news, 26 октября 2026 - содержание заявления о WebAuth, 18 835 устройствах и данных покупателей.
- Bankless, 26 октября 2026 - дополнительные детали разделения ключа аутентификации и криптографических ключей пользователя.
- The Block, 25 октября 2026 - история проблемы с обещанным удалением старых данных.
- Документация Keystone - руководство по первичной настройке.
Редакционная оговорка: сроки, количество записей и оценка угрозы приведены на основе опубликованной на 27 октября информации. Если производитель уточнит технические детали, рекомендации для отдельных партий устройств могут измениться. Этот материал не является сообщением о выявленной подделке конкретного пользовательского кошелька.
