BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
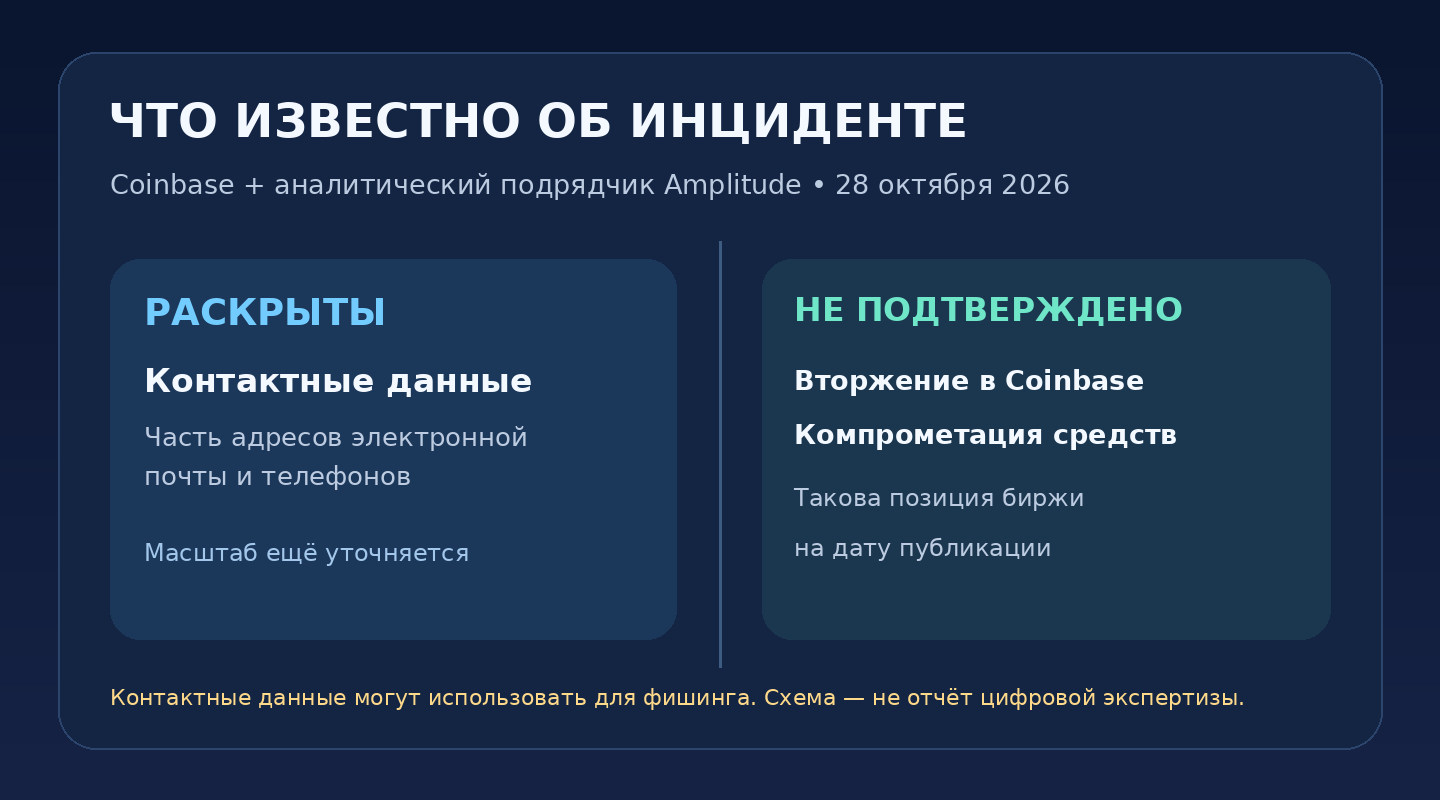
Криптобиржа Coinbase заявила, что её собственные системы не были взломаны, хотя контактные данные части клиентов оказались раскрыты у стороннего подрядчика. В ночь с 27 на 28 октября 2026 года компания ответила на сообщения о новой утечке, связав инцидент с аналитическим сервисом Amplitude. По заявлению Coinbase, признаков несанкционированного доступа к инфраструктуре биржи нет, а средства пользователей не затронуты.
Однако это не делает новость безразличной для владельцев криптовалюты. Даже один телефон или адрес электронной почты способен превратить обычное мошенническое сообщение в убедительный звонок «из службы безопасности Coinbase». Теперь главный риск - не доказанная кража монет, а возможные попытки использовать раскрытые контакты для фишинга и социальной инженерии.
Coinbase сообщила, что уведомляет затронутых клиентов и регуляторов. CoinDesk и Crypto Briefing передали позицию биржи: инцидент произошёл у Amplitude и затронул небольшой круг пользователей. Полный технический отчёт, подтверждённое количество затронутых аккаунтов и подробный перечень всех полей данных на момент подготовки материала не опубликованы.
Coinbase отрицает взлом своей инфраструктуры: что произошло
После сообщений об утечке Coinbase выступила с разъяснением через официальный канал поддержки в X. Компания разделила две разные вещи: инцидент в системе внешнего поставщика и возможный взлом собственных серверов криптобиржи. Первое признано; доказательств второго, согласно заявлению биржи, обнаружено не было.
Amplitude занимается продуктовой аналитикой: помогает цифровым сервисам анализировать работу приложений и взаимодействие пользователей с ними. Передача определённых данных такому партнёру не означает, что он хранит приватные ключи криптокошельков или управляет средствами. Но если его контур безопасности оказывается нарушен, потенциально раскрываются сведения, которыми партнёр располагал в рамках своей работы.
Coinbase сообщила, что были затронуты некоторые контактные данные клиентов и информация других заказчиков Amplitude. По данным Crypto Briefing, среди раскрытых сведений были электронные адреса и телефонные номера. Не опубликованы достаточные данные, чтобы утверждать, будто аналогичный набор сведений утёк у каждого затронутого пользователя, или будто злоумышленники получили доступ к их финансовой истории.
Формулировка «не обнаружено признаков доступа» важна: она описывает результаты расследования на конкретный момент, а не даёт абсолютной гарантии, что новые сведения не появятся. Равным образом заявление об отсутствии потерь не означает, что в будущем никто не сможет попытаться обмануть получателей писем и звонков.
Откуда взялись сообщения о 70 000 пострадавших
До разъяснения биржи исследователь, связанный с командой SlowMist, сообщил о возможной утечке данных более чем 70 000 пользователей. Эту оценку пересказали отраслевые СМИ, включая India Today. Однако Coinbase официально не подтвердила число 70 000 и охарактеризовала затронутую группу лишь как небольшую часть своих клиентов.
70 000 - предварительная оценка исследователя, а не установленный итог расследования. Она не показывает, сколько людей получили мошеннические сообщения, сколько аккаунтов действительно пытались взломать и был ли кто-либо лишён активов. Эти категории принципиально различаются: запись контакта в раскрытом наборе данных не равна успешной краже криптовалюты.
До публикации итогового уведомления компании нельзя точно ответить и на более частный вопрос: какие страны, регионы и категории клиентов были затронуты. Наличие аккаунта Coinbase не доказывает участие в утечке, а отсутствие письма от биржи в первые часы не является самостоятельным доказательством безопасности всех персональных данных.
Почему утечка контактов опасна, даже если биткоины не украдены
Контактные сведения не позволяют сами по себе подписать транзакцию Bitcoin или вывести USDT из аккаунта. Для операции нужны доступ к учётной записи и действующие механизмы авторизации либо скомпрометированные ключи. Но такие сведения становятся удобной отправной точкой для иной атаки: мошенник первым связывается с клиентом и убеждает его добровольно выполнить опасное действие.
Например, на телефон приходит вызов от человека, представляющегося сотрудником Coinbase. Он сообщает, что произошла «утечка через Amplitude», утверждает, будто средства нужно немедленно защитить, и предлагает перевести их на «резервный адрес». Другая вариация - письмо с кнопкой «подтвердить, что вы не пострадали», ведущей на копию страницы входа. Такие сценарии являются возможными примерами мошенничества, а не установленным описанием действий участников нынешнего инцидента.
На официальной странице Coinbase о поддельной техподдержке компания прямо предупреждает: её сотрудники не запрашивают пароль, коды двухфакторной аутентификации или фразу восстановления и не требуют переводить активы на указанный ими адрес. Также представители поддержки не должны просить установить программу удалённого доступа.
Самое опасное в персонализированном мошенничестве - правдоподобие исходных данных. Злоумышленник может назвать настоящий адрес почты или номер телефона человека, а затем использовать реальную новость как предлог для срочного звонка. Но знание этих реквизитов не доказывает, что собеседник имеет отношение к бирже.
Что делать клиентам Coinbase после новости об Amplitude
Для всех пользователей не требуется одинаковая экстренная процедура. Если вы не вводили пароль на постороннем сайте, не передавали коды подтверждения и не совершали подозрительных переводов, сама новость не служит основанием переводить все монеты на новый адрес. Более разумно проверить каналы связи и настройки безопасности.
- Откройте Coinbase самостоятельно. Используйте установленное приложение или заранее сохранённую закладку coinbase.com; не переходите по кнопкам из неожиданных писем, SMS и рекламных результатов поиска.
- Проверьте сообщения в официальном аккаунте и почте. Coinbase заявила об индивидуальном уведомлении затронутых клиентов. Даже если письмо выглядит достоверно, не считайте ссылку в нём обязательным способом входа. При сомнениях задайте вопрос через официальный центр поддержки.
- Усильте вход в аккаунт. Используйте уникальный пароль и двухфакторную защиту; по возможности - аппаратный ключ или приложение-аутентификатор вместо SMS. Защитите такими же средствами почтовый ящик, связанный с биржей.
- Просмотрите активные сеансы и устройства. В настройках безопасности проверьте знакомые устройства, авторизованные приложения и подозрительную активность. При обнаружении чужой сессии завершите её и смените учётные данные через проверенное приложение.
- Не отправляйте криптовалюту «для безопасности». Если вам звонят с предупреждением о взломе и диктуют адрес «холодного хранилища», прекращайте разговор. Биржа не требует таких переводов для отмены утечки контактов.
Подробные рекомендации Coinbase по настройкам входа, защите почты, проверке активности и разрешённых адресов собраны в её центре безопасности. Если нужно перенести коды подтверждения на новый телефон, полезно заранее изучить руководство BarbadosNews по Google Authenticator, не выполняя перенос по чьей-либо телефонной инструкции.
Если вам уже звонили якобы из службы безопасности
Не пытайтесь спорить с собеседником, проверять его «служебный номер» или подтверждать размер баланса. Завершите разговор и самостоятельно откройте официальный сайт или приложение. Номер на экране может быть подменён; знание почтового адреса и имени также не подтверждает полномочия.
Если вы только получили сообщение, но ничего не открывали, сохраните его как доказательство и отметьте как мошенническое. Если открыли ссылку, но не вводили данные и не запускали файлы, проверьте загрузки, расширения браузера и безопасность устройства. Сам по себе просмотр страницы не означает, что приватный ключ оказался раскрыт.
Если вы ввели пароль или код 2FA на поддельной странице, действуйте оперативнее: через самостоятельно открытый официальный сервис смените пароль, завершите неизвестные сеансы, проверьте безопасность почты и обратитесь в поддержку. При подозрительной транзакции сохраните время, адрес назначения, сумму и идентификатор перевода. Для уже подтверждённой блокчейн-операции универсальной кнопки отмены не существует.
Тот же принцип работает для владельцев аппаратных кошельков, о чём BarbadosNews писал в разборе массовой фишинговой кампании Foundation Passport: настоящие контактные данные в сообщении не превращают его в настоящую инструкцию. Но нынешний инцидент Coinbase и история Foundation не связаны между собой доказанной общей атакой.
Это не та же утечка Coinbase, о которой сообщали в 2025 году
В мае 2025 года Coinbase раскрыла другой инцидент. Тогда злоумышленники подкупили часть сотрудников зарубежной поддержки и получили доступ к некоторым клиентским записям. В опубликованном заявлении Coinbase за 15 мая 2025 года перечислены категории сведений, включая адреса, фрагменты банковской информации и изображения документов; биржа описала отдельную процедуру рассмотрения потерь от социальной инженерии.
Нынешний случай относится к Amplitude и раскрытию контактных данных у внешнего аналитического подрядчика. Нет оснований объединять количества затронутых пользователей, приписывать новому инциденту перечень данных из старого дела или автоматически распространять на него обещание компенсации, сделанное в 2025 году.
По состоянию на 28 октября 2026 года Coinbase не объявила отдельной массовой программы выплат по инциденту Amplitude. Если кто-то предлагает прямо сейчас «оформить компенсацию за утечку» через подключение кошелька, перевод депозита либо ввод пароля, это серьёзный признак мошенничества.
Чего расследованию пока не хватает
Наиболее важные неизвестные - точное число затронутых клиентов, подтверждённый состав раскрытых полей, период несанкционированного доступа к данным подрядчика и независимые выводы о механизме произошедшего. Пока нет этих сведений, невозможно установить индивидуальный риск для каждого клиента или уверенно прогнозировать последствия для всех пользователей.
Не следует также путать сообщение о компрометации контактных данных с обычными техническими сбоями приложения: это разные проблемы, даже если они возникают в близкие даты. Пользователю нужны официальные уведомления по своему аккаунту, а рынку - проверяемый итоговый отчёт, который объяснит, каким образом данные оказались вне предназначенного для них контура.
Главный вывод: Coinbase сообщает, что деньги клиентов не пострадали, но утечка контактов у партнёра уже меняет правила осторожности. Необходимо внимательнее относиться к входящим письмам и звонкам, не раскрывать коды подтверждения и не выполнять «спасательные» переводы по чужой инструкции. Новые факты о масштабе инцидента могут уточнить эту оценку; материал отражает сведения на 28 октября 2026 года.
Источники: сообщения о позиции Coinbase через CoinDesk, Crypto Briefing и India Today; официальные рекомендации Coinbase по безопасности; архивное заявление за май 2025 года. Сведения о механизме атаки на Amplitude, количестве затронутых пользователей и потенциальных выплатах остаются ограниченными.