 BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
21 октября 2026 года Polkadot Community Foundation предупредила об утечке приватных ключей из браузерного расширения Fearless Wallet. В нескольких версиях программы обнаружили код, который при разблокировке кошелька мог отправлять ключи на сервер злоумышленника. Под угрозой находятся не только пользователи с уже пропавшими DOT: секрет мог быть скопирован задолго до первой подозрительной транзакции.
Для владельца кошелька эта история сводится к неприятному, но вполне практическому вопросу: достаточно ли удалить расширение или нужно переводить криптовалюту на другой адрес? Официальный ответ однозначен: если расширение Fearless Wallet использовалось начиная с февраля 2025 года, счета, которыми оно управляло, следует считать скомпрометированными. Нужен новый набор ключей, созданный вне Fearless, и перенос активов. Ни обновление программы, ни смена пароля не отзывают уже украденный секрет.
Эта инструкция относится к конкретному инциденту, а не ко всем кошелькам Polkadot. Мы разберём затронутые версии, объясним, как проверить свою ситуацию без опасной разблокировки, что делать со свободными DOT, стейкингом и другими сетями, как сохранить доказательства и избежать поддельных «сервисов спасения». Сведения проверены 25 октября 2026 года по сообщению Polkadot Community Foundation и документации экосистемы. Состояние блокчейна, программ и сервисов может меняться - непосредственно перед переводом проверяйте актуальные данные.
Что случилось с Fearless Wallet и почему это важно сейчас
21 октября Polkadot Community Foundation опубликовала на официальном форуме экосистемы предупреждение о Fearless Wallet. Его вывод касается конкретного стороннего продукта: расширения для браузера, с помощью которого пользователи создавали или импортировали кошельки и подписывали операции. Fearless разработан независимой командой и, как отдельно подчеркнула организация, никогда не был официальным кошельком Polkadot.
Исследователи назвали четыре затронутые версии: 3.0.1, 3.0.3, 3.0.4 и 3.0.5. В них присутствовал вредоносный механизм, способный передавать приватный ключ при разблокировке. Наиболее ранняя дата добавления опасного кода в открытый репозиторий - 19 февраля 2025 года. По данным предупреждения, он был активен в разные периоды вплоть до 10 октября 2026 года; некоторые установленные копии сохраняли возможность повторной активации через удалённую настройку.
На дату официального сообщения поступили сообщения от восьми пользователей о несанкционированных переводах на общую сумму 17 286 DOT, которые могли быть связаны с этим механизмом. Эта цифра не равна проверенному количеству всех потерпевших и не отражает число потенциально раскрытых ключей. В отличие от курса токена, число DOT не меняется вместе с рыночной ценой. Поэтому пересчитывать происшествие в доллары без даты оценки было бы некорректно.
Значение случая выходит за пределы Polkadot. Пользователь мог скачать настоящую версию расширения из привычного каталога, создать сложный пароль, включить защиту браузера и всё равно потерять секрет на этапе штатного входа. Проблема не требовала убедить владельца открыть фальшивый сайт: вредоносная логика находилась в коде приложения, которому уже доверяли.
Короткий ответ: кому необходимо действовать
| Ситуация | Что означает предупреждение | Первое действие |
|---|---|---|
| Пользовались Fearless в Chrome после февраля 2025 года | Все счета, открывавшиеся через расширение, потенциально скомпрометированы | Создать новые ключи в другом кошельке и перенести активы |
| Пользовались Fearless для Firefox в тот же период | Версия Firefox содержала тот же код; отдельные детали распространения могут отличаться | Тоже считать использованные ключи раскрытыми |
| Использовали только мобильное приложение, не перенося туда старые ключи расширения | В проверенных мобильных сборках опасный код не найден | Проверить историю ключей и официальные обновления; не делать вывод о заражении без оснований |
| Перешли из Fearless в другое приложение со старой сид-фразой | Новый интерфейс не меняет скомпрометированный секрет | Создать именно новый счёт, а не снова импортировать старую фразу |
| Никогда не пользовались Fearless | Это предупреждение не доказывает взлом вашего другого кошелька | Применять обычные меры безопасности без паники |
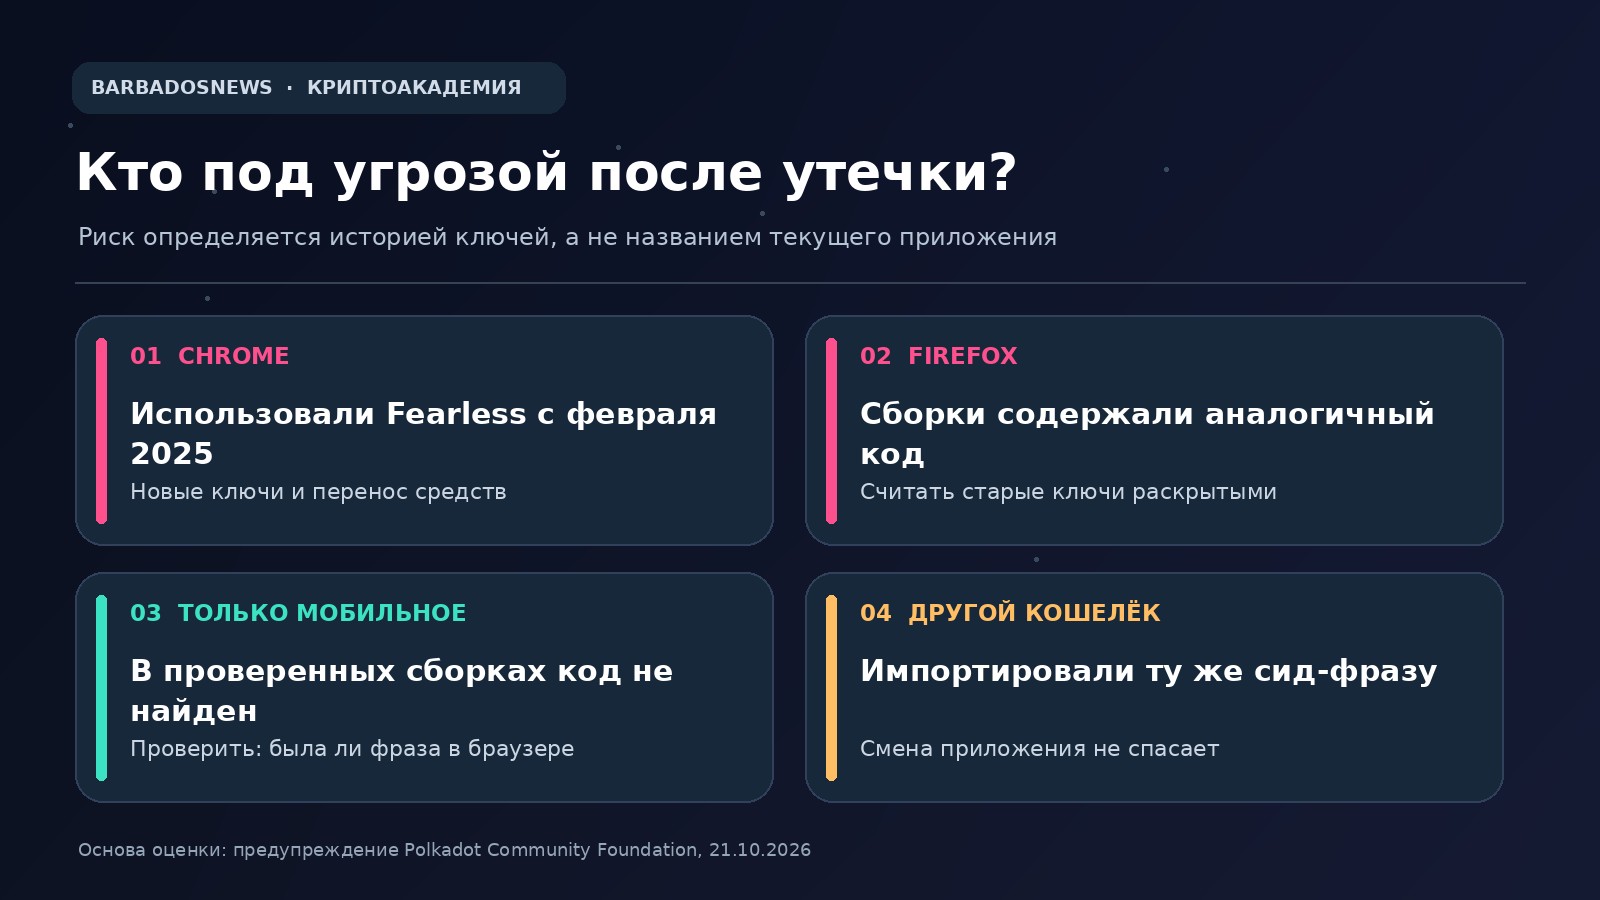
Таблица - средство первичной оценки, но не инструмент автоматической диагностики. Если вы не помните, каким способом получали адрес, не пытайтесь выяснить это вводом резервных слов на случайном веб-сайте. Откройте настройки браузера и старые записи о кошельках, просмотрите журнал операций по публичным адресам. Секретная фраза для такой инвентаризации не требуется.
Как расширение могло отправлять приватный ключ злоумышленнику
Опасный участок появился в изменении исходного кода, связанном с обновлением под названием «TON ecosystem». Это важная деталь расследования: наличие слова TON в названии изменения не означает, что проблема была в самом блокчейне TON или что все кошельки этой сети затронуты. Речь о конкретном программном изменении внутри Fearless, опубликованном в феврале 2025 года.
Обычно расширение спрашивает пароль, чтобы расшифровать локально сохранённые секреты и дать возможность подписывать операции. Пользователь видит ожидаемую форму входа, вводит известный ему пароль и получает доступ к балансу. В обнаруженной реализации в этот момент могла выполняться ещё одна операция: отправка приватных данных на удалённый сервер. Поэтому цепочка доверия нарушалась после локальной разблокировки, когда секрет становился доступен самому расширению.
Для части выпусков исследователи описали удалённое управление активацией нежелательной логики. Это объясняет, почему отсутствие признаков взлома в конкретный день не означает, что программа безопасна. Код мог молчать при нескольких входах, затем получить разрешающий сигнал и сработать позже. Согласно официальному сообщению, вредоносная логика включалась в разные периоды между февралем 2025 года и 10 октября 2026 года.
Не нужно обладать доступом к вашему компьютеру в текущий момент, чтобы вывести средства при известном приватном ключе. Злоумышленник может восстановить управление соответствующим счётом в другом программном окружении и подписать собственную транзакцию. Более того, он способен подождать, пока на адрес поступит крупный перевод или завершится снятие DOT со стейкинга. Отсюда важное правило: нормальный баланс сейчас не служит доказательством, что утечки не было.
Техническая разница между публичным и секретным ключом разобрана отдельно в материале BarbadosNews «Приватный и публичный ключ криптокошелька». В контексте Fearless она не теоретическая: публичный адрес позволяет наблюдать операции без полномочий, приватный же ключ может давать возможность распоряжаться активами.
Хронология: что установлено, а что пока нет
| Дата | Подтверждённое событие |
|---|---|
| 19 февраля 2025 года | Опасный код появился в публичном исходном коде расширения |
| Февраль 2025 - 10 октября 2026 года | Согласно расследованию, механизм передачи ключей был активен в разные промежутки времени |
| 21 октября 2026 года | Polkadot Community Foundation опубликовала публичное предупреждение и перечень затронутых версий |
| 25 октября 2026 года | Дата редакционной проверки официальных материалов для этой статьи |
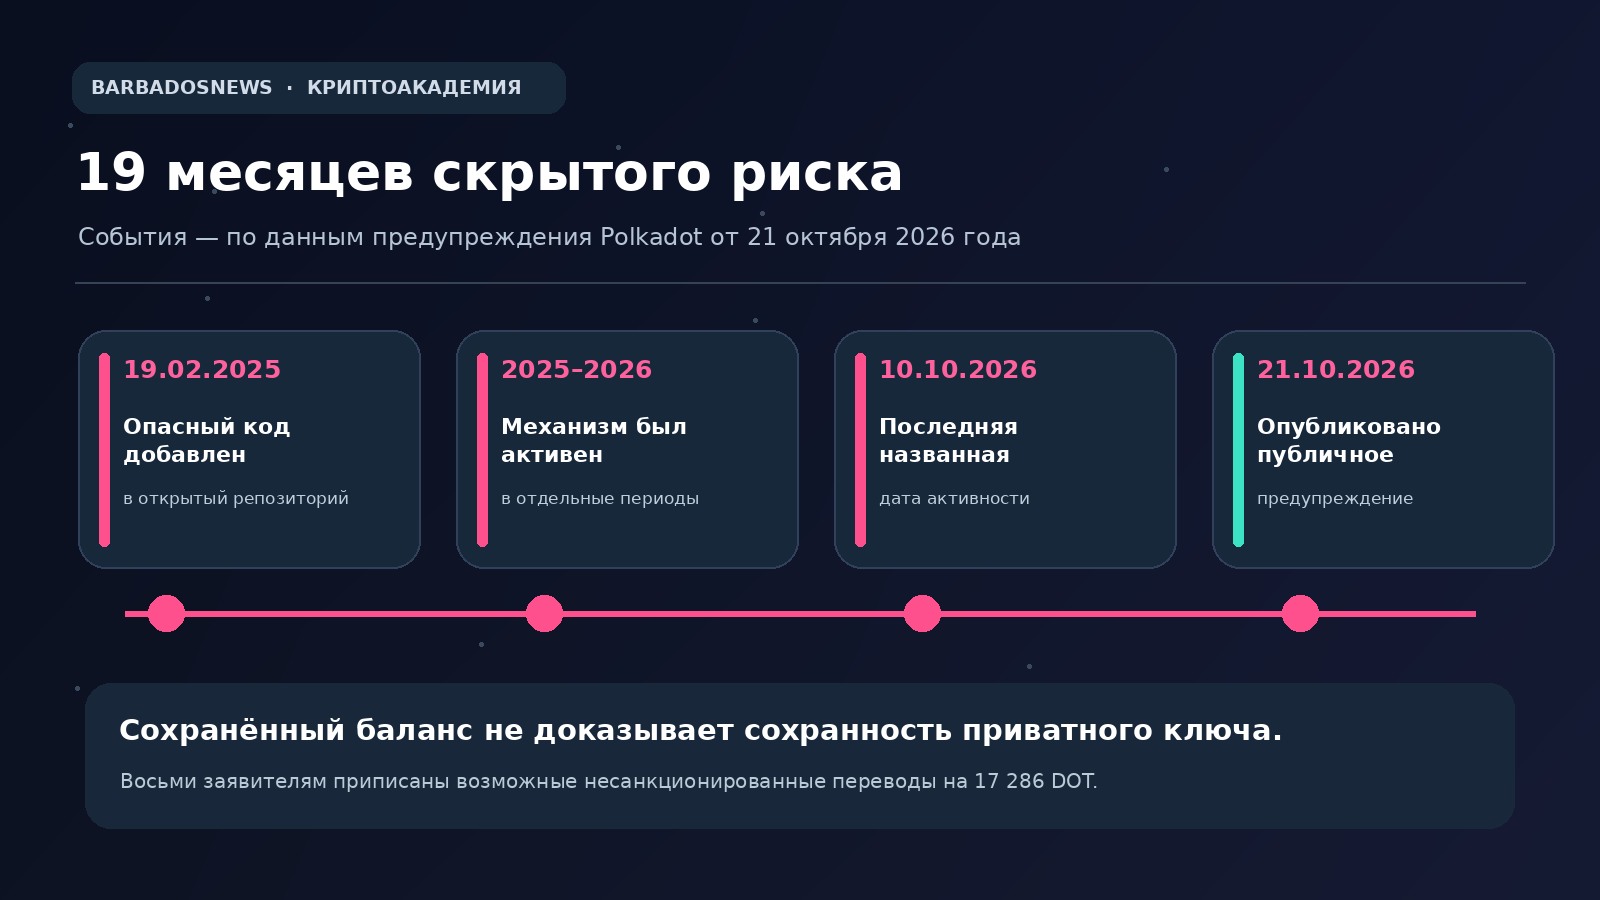
Из сообщения не следует, что каждый пользователь расширения уже потерял средства. Не установлено и точное число раскрытых кошельков: наличие у приложения технической возможности передавать секрет - не то же самое, что подтверждённый факт кражи у каждого владельца. Тем не менее рекомендация о миграции строже обычного подхода «понаблюдайте за балансом», поскольку последствия компрометации ключа могут проявиться намного позже.
Вся исходная информация доступна в сообщении Polkadot Community Foundation; там же опубликованы ссылки на техническое описание и сводку обращений. Для анализа конкретных транзакций нужны соответствующие хеши, время и сеть: одного общего сообщения об инциденте недостаточно, чтобы утверждать, что любая подозрительная операция совершена тем же злоумышленником.
Почему недостаточно сменить пароль и удалить расширение
Представьте три уровня доступа. Пароль блокирует интерфейс конкретного приложения. Сид-фраза или приватный ключ позволяют воспроизвести криптографические полномочия вне этого интерфейса. Публичный адрес нужен, чтобы получать переводы и изучать историю в обозревателе. При проблеме Fearless опасность затронула второй уровень, а не только первый.
Смена пароля полезна против человека, который знает старый пароль к локальному файлу, но не отзывают уже скопированный приватный ключ. Удаление расширения прекращает работу вредоносного кода в вашем браузере, однако не стирает копию секрета с чужого сервера. Установка свежей версии приложения не меняет ключи существующего адреса. Даже подключение аппаратного кошелька к прежнему адресу не превращает старую известную фразу в новую.
Если вы хотите понять эту разницу без самостоятельных экспериментов с резервной копией, прочитайте руководство BarbadosNews «Сид-фраза криптокошелька: как хранить 12 или 24 слова». Для инцидента особенно важно не смешивать восстановление старого счёта и создание безопасного нового: восстановление возвращает прежнюю идентичность, а миграция заменяет её.
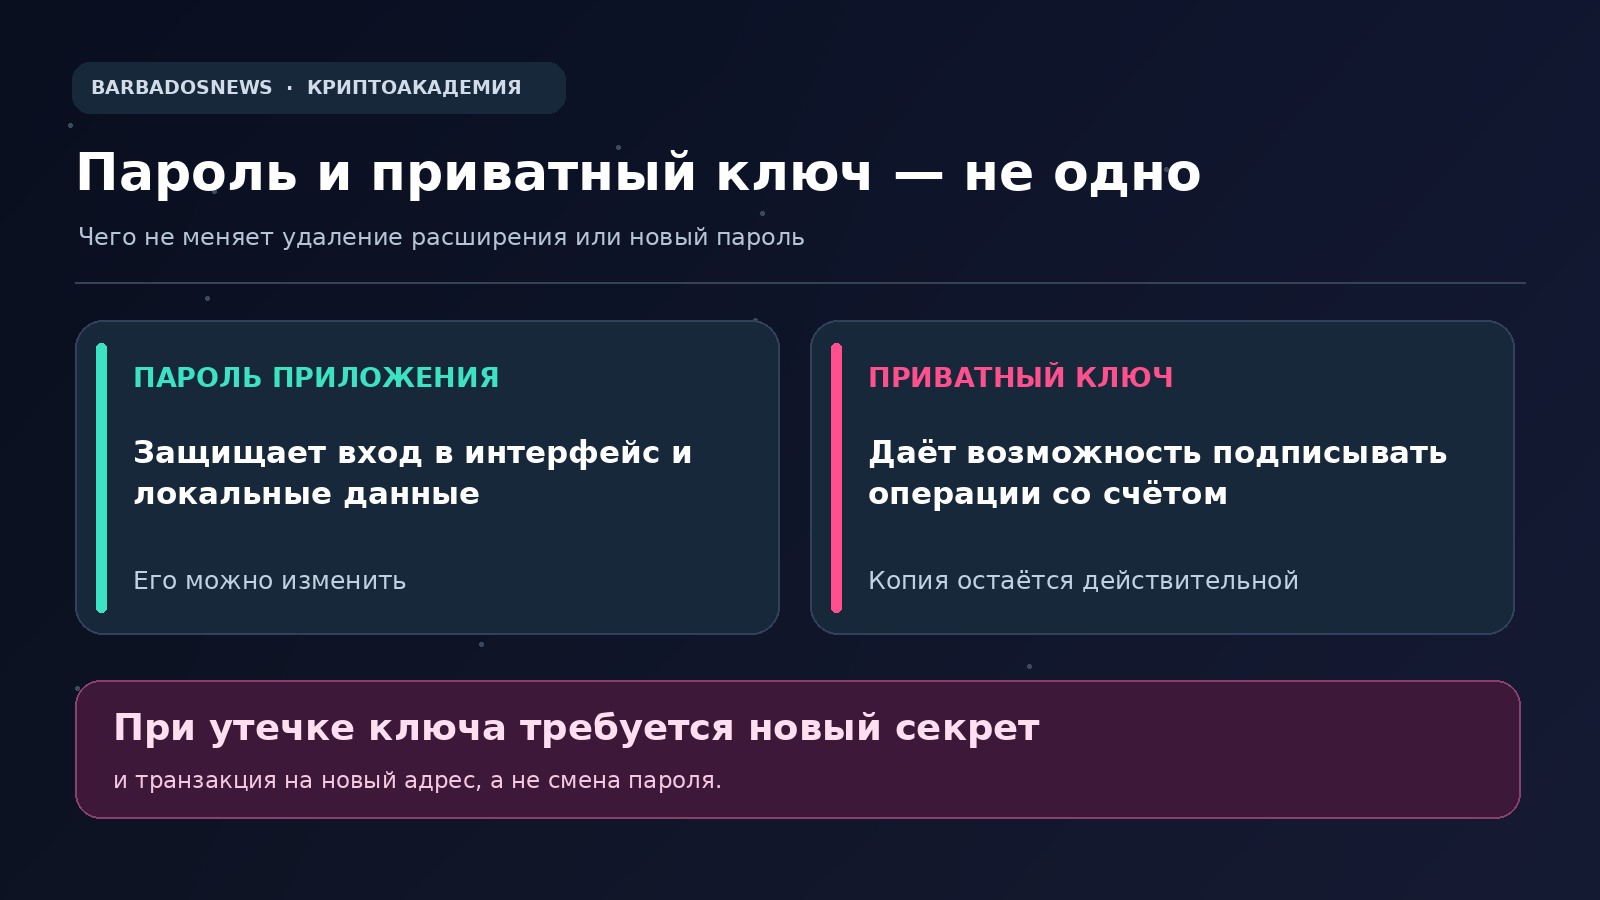
Двухфакторная аутентификация биржи, антивирус и пароль операционной системы сами по себе не способны сделать украденный приватный ключ непригодным. Они защищают другие этапы доступа. В блокчейне транзакция может выглядеть криптографически корректной, даже если подпись создана человеком, который незаконно получил исходный секрет. Поэтому вопрос не в том, «сможет ли поддержка отменить вход», а в том, на какой адрес ещё можно безопасно перевести остаток.
Как проверить, установлено ли у вас опасное расширение
Начните с инвентаризации, а не с открытия самого кошелька. В Chrome перейдите в стандартный раздел управления расширениями через меню браузера или введите адрес chrome://extensions/ в адресную строку. Найдите Fearless Wallet, если он присутствует, и откройте сведения о расширении. В зависимости от версии браузера там могут отображаться номер установленной версии, разрешения и сведения о разработчике. В Firefox аналогичный раздел доступен через меню дополнений или about:addons. Не нажимайте кнопку разблокировки Fearless ради проверки номера версии: именно этот момент был одной из точек риска.
Если расширение удалено много месяцев назад, текущий список браузера ничего не докажет. Ищите старые заметки об установке, данные резервного копирования, историю использования приложения, счета, которые вы в нём открывали. Для принятия мер достаточно достоверно знать, что соответствующий секрет использовался в опасный период. Не нужно сначала доказывать, что именно ваш компьютер передал приватный ключ в сеть: удалённый сервер может быть давно недоступен, а журнал его запросов - не сохранён.
Установленный номер версии тоже не даёт полной картины. К примеру, пользователь мог начать с 3.0.3, затем автоматически получить более свежую сборку. Текущая версия не отменяет того, что старый ключ был доступен прежней программе. Официальное предупреждение предлагает исходить из факта использования браузерного Fearless после февраля 2025 года, а не только из номера, который показывает браузер сегодня.
Ещё одна ловушка - «проверочные» сайты, где якобы нужно ввести свою фразу и получить статус «ключ утёк / не утёк». Для настоящей проверки реестра транзакций фраза не нужна. Если сервис просит 12 или 24 слова, приватный ключ либо файл экспорта секрета, он получает возможность управлять вашим счётом. Сначала сверяйте адрес сайта и переходите к первоисточникам самостоятельно, а не по ссылке из рекламного объявления, личного сообщения или видеокомментария.
Что делать в первые 10-15 минут, если вы использовали Fearless
Шаг 1. Прекратите обычные действия со старым расширением. Не пытайтесь обновить его, а затем проверить, «исчезла ли проблема». Не импортируйте в него новые секреты. Не выполняйте тестовую разблокировку ради любопытства. Если расширение сейчас открыто, избегайте новых операций без плана переноса: по официальному предупреждению, отдельные пользователи сообщали о списаниях вскоре после разблокировки.
Шаг 2. Зафиксируйте публичные адреса и сети, которые вам принадлежат. Адрес можно копировать из заранее сохранённых записей, подтверждённых выписок, собственного списка переводов или других доверенных интерфейсов. Не помещайте в список пароли, сид-фразы и приватные ключи. Отдельно отметьте свободный баланс, стейкинг, средства в номинационном пуле, токены на дополнительных сетях и возможные ограничения переводов.
Шаг 3. Подготовьте независимую доверенную среду. Если есть основания подозревать заражение компьютера, лучше не создавать новый секрет на том же устройстве, пока причина риска не устранена. Для нового счёта можно использовать проверенный аппаратный кошелёк с самостоятельной генерацией ключей или официальное приложение, которое поддерживает нужные активы и сети. Polkadot Community Foundation в своём сообщении приводит Nova Wallet как один из вариантов. Проверяйте адрес его сайта - novawallet.io - и переходите в магазин приложений через официальные ссылки, а не по похожему названию в поиске.
Шаг 4. Создайте новый счёт, а не импортируйте старый. В интерфейсе ищите вариант создания нового кошелька или счёта с новой генерацией секретных данных. Если программа показывает старую резервную фразу, предлагает «подключить прежний Fearless» путём ввода тех же слов или автоматически восстановила старый адрес из облака, задача не выполнена. Новый набор ключей должен возникнуть независимо от компрометированного.
Шаг 5. Сохраните новую резервную копию офлайн. Проверьте порядок слов штатным способом, предусмотренным выбранным кошельком, и уберите запись в место, доступное только вам или законно доверенным лицам. Не фотографируйте экран, не копируйте слова в заметки, облачный документ, чат с «экспертом» или форму браузера. Как именно устроены варианты холодного хранения, описано в нашей статье «Холодный кошелёк для криптовалюты».
Шаг 6. Проверьте новый адрес и поддержку конкретной сети. Название монеты DOT недостаточно, если у вас активы на разных цепочках экосистемы. Копируйте адрес из доверенного приложения; при работе с аппаратным устройством сверьте реквизиты на его собственном экране. Убедитесь, что сеть перевода, счёт назначения, наличие комиссии и доступность актива согласованы. Ошибка в адресе при экстренной миграции способна создать новую потерю.
Шаг 7. Переведите доступные активы. Если ситуация позволяет, небольшой тестовый перевод снижает риск ошибки с адресом, однако при подозрении на активную кражу каждая дополнительная операция и задержка тоже имеют цену. Не существует универсально безопасного расписания. Отправляйте средства на новые адреса под новыми ключами, а не между старыми счетами, созданными одной исходной фразой. При возможности действуйте через другой доверенный интерфейс, чтобы лишний раз не разблокировать Fearless.
Шаг 8. Убедитесь в результате по блокчейну. Проверьте статус, сеть, конечный адрес и сумму независимо от старого приложения. Взаимодействие с кошельком может показывать локальные сообщения об успехе или ошибке, но окончательные данные о переводе проверяются в соответствующем обозревателе сети. Для общей методики пригодится руководство BarbadosNews «Как проверить транзакцию криптовалюты по хешу».
Шаг 9. Лишь после спасения доступного остатка отключите старое расширение. Удаление вредоносной программы не исправляет прошлую утечку, но уменьшает риск новых раскрытий секретов. Если один и тот же приватный ключ использовался в другом кошельке, его тоже нужно заменить. Не храните резерв от нового счёта рядом с копией старого, чтобы не перепутать их при дальнейшем восстановлении.
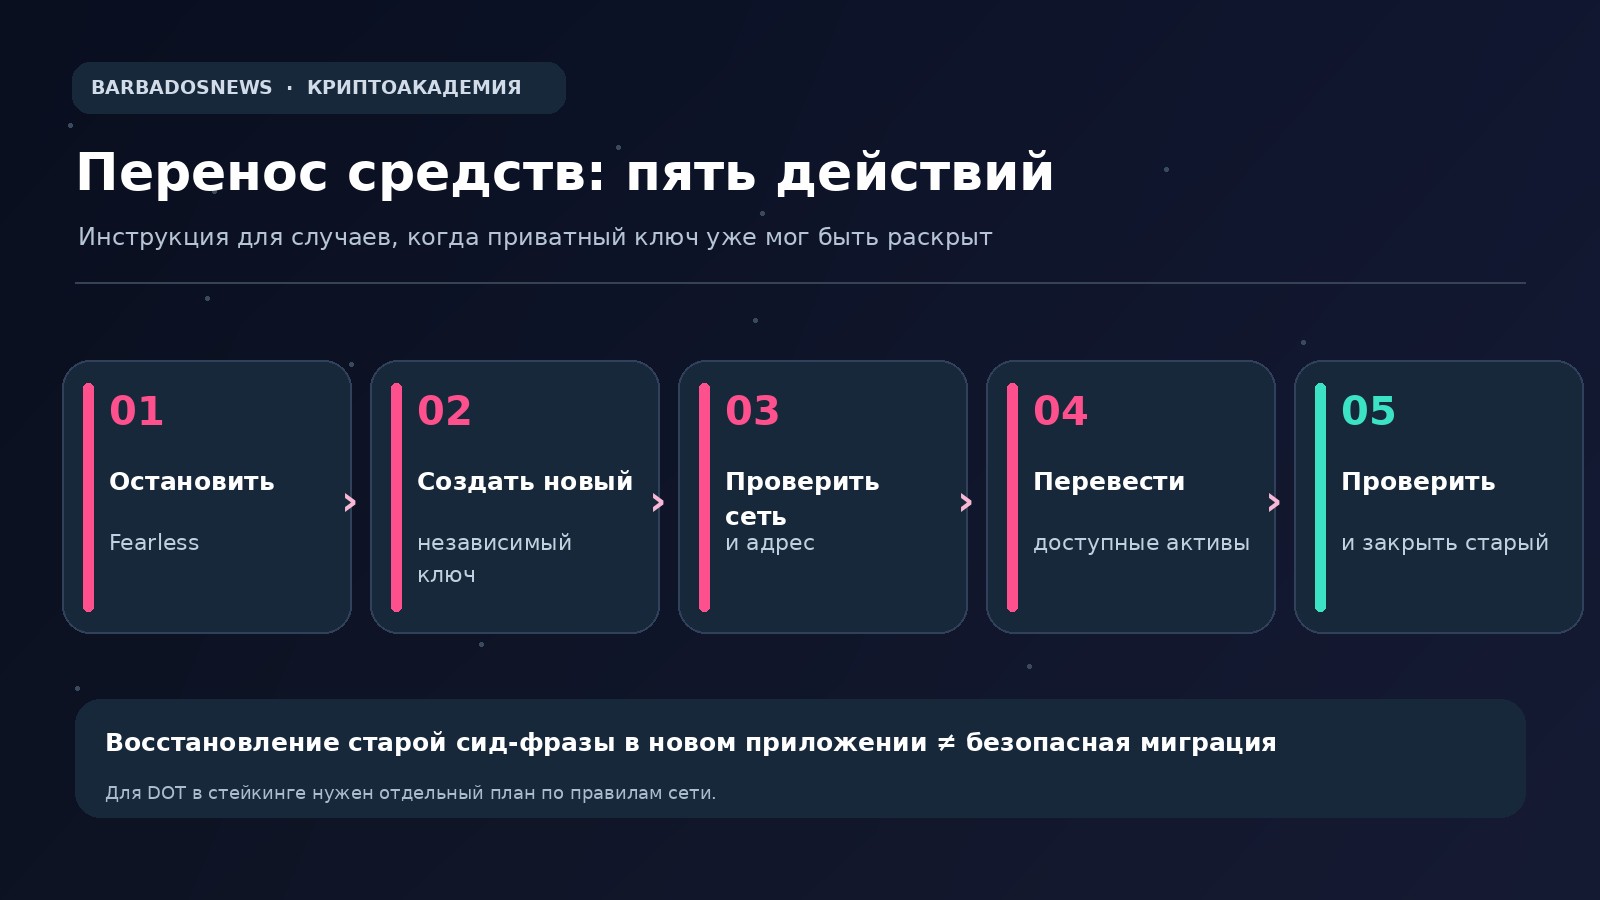
Пример: DOT лежат на старом адресе, но никаких потерь ещё не видно
Предположим, пользователь в марте 2026 года открыл Fearless Wallet в Chrome и перевёл туда 300 DOT. Сегодня на публичном обозревателе он видит те же 300 DOT и ни одной неожиданной операции. В мобильном приложении другой марки он восстанавливает доступ по прежней фразе, видит тот же баланс и делает вывод, что опасность миновала. Именно здесь возникает ошибка: новая программа показывает старую криптографическую идентичность.
Безопасный сценарий иной. В проверенном приложении создаётся совсем другой счёт, например с адресом Б, управляемым новой уникальной фразой. Сначала убеждаются, что адрес Б действительно принадлежит новому счёту, а нужная сеть поддерживается. Затем отправляют доступные DOT с адреса А на адрес Б с учётом сетевой комиссии и текущего состояния системы. После подтверждения по блокчейну адрес А перестают использовать для хранения и приёма новых средств.
В этом примере «300 DOT» - учебная величина, а не конкретная транзакция пострадавшего. Комиссия, минимальный остаток для существования счёта, особенности переноса активов и доступны ли все DOT сразу зависят от текущего состояния сети и вида актива. Нельзя обещать, что подойдёт один шаблон для всех счетов Polkadot, Kusama и парачейнов. Если остаток находится в стейкинге или на адресе действуют ограничения, процедура усложняется.
Почему не следует отправлять весь баланс на первую увиденную биржу? При экстренном переводе человек может выбрать неподдерживаемую сеть, забыть про Memo или переслать средства на депозит, который биржа временно не принимает. Новый собственный адрес в совместимом кошельке часто понятнее как этап защиты, но и он требует внимательной проверки. Не полагайтесь на короткие символы адреса или историю буфера обмена: механизм адресной подмены разобран в статье «Подмена адреса криптокошелька».
Что делать, если DOT заблокированы в стейкинге
Для стейкинга сообщение Polkadot Community Foundation особенно важно. Средства могут находиться не в свободном балансе, а в личной номинации, номинационном пуле или быть связаны с голосованием. Владелец способен видеть актив в интерфейсе, но не может обычной кнопкой Send немедленно переместить весь объём. Злоумышленник при этом может контролировать тот же приватный ключ и ждать освобождения активов.
Проверьте по публичному адресу, какая часть DOT доступна для перевода сейчас, а какая связана с заморозкой или правилами сети. Если есть доступный остаток, он обычно требует отдельного решения от заблокированного. Для заблокированной части исследуйте безопасный механизм вывода или смены прав. В официальном предупреждении пользователям рекомендуют перед началом unstaking рассмотреть обращение к PAPI Rescue, инструменту команды polkadot-api, предназначенному для случаев скомпрометированных счетов. Правильную ссылку на него лучше открывать из официальной публикации Polkadot, чтобы не попасть на сайт-клон.
Здесь нужна осторожность: даже легитимному специалисту по восстановлению нельзя передавать приватный ключ, секретную фразу или полную резервную копию. Сервис может давать инструкции по специальным способам подписания операций, но не должен требовать личных секретов в чате. Не запускайте из непроверенного источника скрипты, которые обещают мгновенно вывести стейкинг, и не подписывайте непонятные операции наугад. Проверьте назначения адресов и каждое действие до подтверждения.
На 25 октября 2026 года актуальное руководство Polkadot по выходу из номинации указывает период разблокировки примерно 1-2 дня для Polkadot и 7 дней для Kusama, но конкретные правила и доступность срочного спасения зависят от сети, состояния счёта и способа стейкинга. Более старые справочные страницы экосистемы могут содержать другие значения, поэтому нельзя ориентироваться на одно число из поискового сниппета. Сверяйтесь с текущим руководством по unstaking и интерфейсом сети непосредственно перед операцией.
Дополнительная проблема - действия злоумышленника до окончания разблокировки. Если он изменил адрес назначения вознаграждений, остановил номинацию или подготовил вывод, владелец может ошибочно счесть изменения обычным сбоем приложения. Следите за историей операций публичного адреса, а не за одним числом «в стейкинге». Базовая механика и риски описаны в отдельном материале BarbadosNews «Стейкинг криптовалюты: как работает и какие риски».
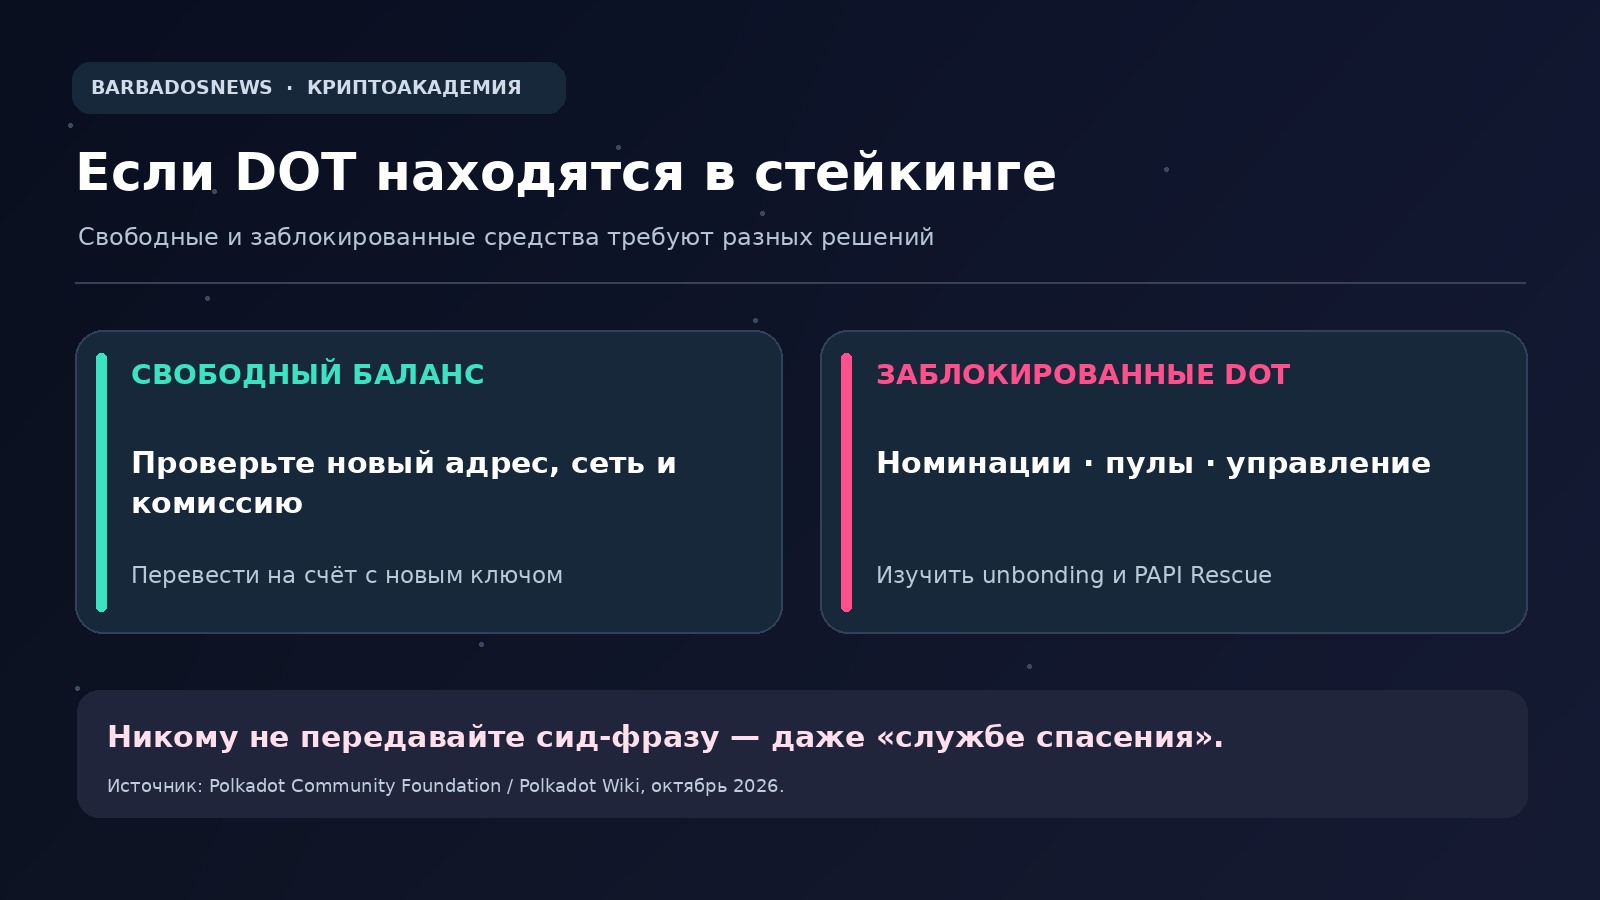
Как не пропустить активы в других сетях и парачейнах
Один кошелёк может показывать активы сразу нескольких сетей. У владельца есть привычный DOT на Polkadot, токены на Kusama или на сетях экосистемы, иногда - EVM-активы, доступ к которым он настраивал через совместимое приложение. Если вы спасли только основную строку баланса, это не доказывает, что остальные связанные с теми же ключами активы защищены. Инвентаризация должна опираться на реальные аккаунты и способы создания адресов, а не на список красивых иконок в интерфейсе.
Здесь важно не переусердствовать с предположениями. Сид-фраза может порождать разные ключи при разных правилах вывода адресов. Не следует утверждать, что один и тот же адрес действует во всех блокчейнах или что список поддерживаемых Fearless сетей автоматически означает компрометацию каждого чужого кошелька на компьютере. Проверять нужно конкретные секреты, которые расширение действительно получало при создании, импорте или разблокировке счетов.
Разделите активы на три группы: свободные и доступные для немедленного перевода; заблокированные на уровне стейкинга, пула или голосования; активы, существование которых известно, но текущий интерфейс их не показывает. Для последней группы используйте обозреватели блокчейнов и свои ранее записанные публичные адреса. Удобно составить таблицу «сеть - актив - старый адрес - новый адрес - комиссия - статус переноса», не добавляя в неё каких-либо приватных данных.
Если речь идёт о токенах и соединениях со смарт-контрактами, проверьте также, какие разрешения вы выдавали старым адресом. Но не подменяйте две разные задачи. Отзыв allowance ограничивает полномочия конкретного смарт-контракта, а не лишает злоумышленника копии приватного ключа. Для EVM-активов разницу между отключением сайта и отзывом разрешения объясняет наша инструкция «Как отозвать разрешения смарт-контрактов».
Аналогично отключение сессии WalletConnect не исправляет раскрытие ключа. Оно может быть полезно, чтобы уменьшить число сторонних подключений к прежнему адресу, но не запрещает подпись транзакции при наличии секрета. О различных видах подключения и разрешений рассказано в материале «WalletConnect: как подключить и отключить кошелёк». В критической ситуации главный приоритет - новые ключи и фактическое перемещение активов.
Чем отличается опасный браузерный Fearless от мобильного приложения
Официальная публикация сообщает, что исследователи не обнаружили этот конкретный вредоносный код в проверенных версиях Fearless для Android и iOS. Следовательно, фраза «все пользователи Fearless взломаны» неверна. Однако она не означает, что можно без проверки продолжать пользоваться теми же секретными словами на телефоне. Если фраза когда-либо восстанавливалась в скомпрометированном расширении, её возможная утечка сохраняет силу независимо от того, где она открыта теперь.
Существуют три разных сценария. Первый: пользователь создал уникальный ключ только на мобильном устройстве и никогда не переносил его в браузерное расширение. В рамках опубликованного расследования нет оснований приписывать ему именно эту утечку. Второй: пользователь начал в браузере, позже ввёл те же слова в мобильном приложении. Он сохраняет прежний риск, даже если удалил расширение. Третий: пользователь создал совершенно новые ключи в другом кошельке и перевёл активы новой транзакцией. Именно третий сценарий разрывает связь с раскрытым секретом.
При восстановлении кошелька привычная фраза «все мои монеты появились на месте» звучит обнадёживающе, но для такого случая она должна настораживать: возможно, восстановлен именно старый счёт. Сам по себе перенос между приложениями не является миграцией средств. Если вы путаетесь в резервных копиях, не вводите секреты «по очереди» в десятки кошельков. Сначала разберитесь с форматами и устройствами в материале BarbadosNews «Как восстановить криптокошелёк», затем создавайте новую независимую учётную запись.
Признаки того, что злоумышленник уже использует счёт
Самый очевидный признак - перевод, который владелец не подписывал. Но в экосистеме Polkadot внимание заслуживают и менее заметные изменения: остановленная номинация, начатый без вашего решения вывод из стейкинга, смена адреса начисления вознаграждений, выход из номинационного пула или отмена голосования в управлении сетью. Такие операции могут быть этапом подготовки к дальнейшему выводу денег, а не случайной ошибкой интерфейса.
Проверяйте историю именно в обозревателе соответствующей сети. Если устройство показывает подозрительную операцию, запишите время, хеш и затронутый публичный адрес. Для сложного события полезно сохранить несколько связанных транзакций до и после него, потому что не всякая необычная операция - доказательство кражи. Например, периодические начисления и служебные записи сети имеют другую природу, чем перевод всего баланса на незнакомый адрес.
Публичные обозреватели могут показывать детали по-разному, а интерфейсы со временем меняются. Важно смотреть не только на красивую метку токена, но и на тип операции, отправителя, получателя, величину комиссии и итоговый статус. Если перевод ещё не финализирован, повторять его без понимания состояния не следует. Если подозрение связано со стейкингом, своевременная консультация по опубликованному официальному пути PAPI Rescue может быть важнее обычной попытки самостоятельно «поставить всё на паузу».
Не публикуйте в открытом чате личные данные и резервные слова вместе с адресом. Публичный адрес и TXID обычно можно передавать для технической проверки, но это связывает ваши операции с вашей личностью и иногда раскрывает размер накоплений. Поддержке или правоохранительным органам передавайте лишь необходимый набор данных по безопасному каналу, отдельно от любых секретов.
Если деньги уже украдены: документы, контакты, реалистичные ожидания
К сожалению, криптовалютная транзакция, подписанная действительным приватным ключом и подтверждённая сетью, обычно не имеет банковской кнопки «отменить». Это не означает, что разбираться бесполезно, но формат действий меняется. Сначала защищают всё, что ещё можно перевести; затем сохраняют свидетельства произошедшего. Попытка восстановить доступ к старой программе не должна создавать новую утечку.
Для первичного досье подготовьте адрес пострадавшего счёта, известные адреса получателей, хеши подозрительных транзакций, сеть, приблизительное время, суммы в токенах и скриншоты только тех экранов, которые не содержат секретов. Если был контакт с мошенником, сохраните ссылки на переписку, электронные письма и имена аккаунтов, но не открывайте повторно полученные от него вложения или установочные файлы. Укажите, что подозрение связано с Fearless Wallet, но не подавайте это как судебно установленную причинно-следственную связь именно с конкретным выводом.
Polkadot Community Foundation рекомендует сообщать об инциденте через Security Alliance (SEAL) и рассмотреть обращение в правоохранительные органы. При переводе похищенного на централизованную биржу может понадобиться её служба безопасности и официальный номер заявления. Однако наличие адреса биржи в цепочке переводов не гарантирует блокировку средств: могут понадобиться дополнительные данные, а активы могли пройти через несколько сетей или сервисов.
Отдельная проблема - обещания возврата за предоплату. «Рескью-агент», который сам первым написал вам в Telegram, обычно не обладает полномочиями разворачивать уже подтверждённые переводы. Если он просит старую фразу «для доказательства владения», новый ключ «для настройки безопасного счёта» или депозит, который разблокирует украденные монеты, это новая угроза. Никто не должен получать вашу свежую резервную копию - даже человек, называющий себя участником расследования.
Оценивать шансы возврата по одному скриншоту опасно. Для некоторых операций централизованные площадки могут сотрудничать со следствием, для других средства уходят туда, где практические варианты заморозки ограничены. Корректнее говорить о документировании, профессиональном расследовании и официальных процедурах, а не обещать результат. Если потери существенные, возможна консультация с профильным юристом в вашей юрисдикции; его добросовестность тоже необходимо проверять.
Почему настоящая программа могла оказаться опасной
История Fearless демонстрирует менее очевидную форму риска, чем обычные поддельные сайты. Приложение или расширение может иметь реальное имя, открытый исходный код и привычный пользовательский интерфейс. Опасная логика попадает внутрь через изменение зависимостей, ошибочную проверку кода или злоупотребление правами участника разработки. Само наличие исходников в GitHub не гарантирует, что каждый выпуск и каждое обновление были своевременно проверены независимыми экспертами.
В рассматриваемом случае публичный отчёт связывает появление кода с большим изменением в репозитории в феврале 2025 года. Мы не делаем из этого вывода о личности автора атаки: опубликованные материалы не равны законченному уголовному расследованию. Но причина, по которой инцидент сохранил актуальность в октябре 2026 года, понятна: скрытый код мог оставаться в распространённом приложении значительно дольше, чем пользователь обычно проверяет новости о своих кошельках.
Похожий по последствиям, но принципиально другой риск обсуждался в октябре на примере аппаратных устройств Ledger с посторонними физическими компонентами. Это вмешательство в цепочку поставок оборудования, а не тот же программный код Fearless. Подробный разбор отдельной истории есть на BarbadosNews: «Как проверить Ledger Nano X на подлинность». Смешивать два расследования и объявлять все аппаратные либо все браузерные кошельки одинаково опасными было бы ошибкой.
Практический вывод шире одного бренда: оценивать безопасность кошелька нужно не только по словам «некастодиальный», «открытый код» или «аппаратный», но и по процессу создания ключа, происхождению программы, её обновлениям и тому, где секрет доступен в момент операции. Для суммы, потеря которой будет критичной, оправдана более строгая модель хранения и независимая проверка новых выпусков ПО. Но даже самый защищённый кошелёк не исправит ключ, уже раскрытый раньше.
Защита на будущее: что имеет смысл изменить после инцидента
Первое - перестать использовать один секрет для всех задач. Адрес для долгосрочного хранения и адрес для ежедневных операций с dApp сталкиваются с разными угрозами. Отдельные новые ключи могут уменьшить ущерб от одного заражённого расширения. Это не означает обязательную покупку нескольких устройств: важна независимость секретов и понятная резервная схема, которую владелец действительно способен поддерживать.
Второе - периодически пересматривать список расширений браузера. Оставляйте только необходимые программы; обращайте внимание на необычные новые разрешения, смену издателя и внезапные запросы на импорт ключа. Но не считайте отключённый браузерный плагин абсолютно безвредным: если ключ уже утёк, причина риска находится за пределами браузера. План действий должен включать возможность быстрой миграции и список сетей, где вы держите активы.
Третье - хранить резервные данные так, чтобы не пришлось в экстренной ситуации отправлять их через интернет. Резервная фраза не должна лежать в почте, альбоме с фотографиями, заметке, общедоступном облаке или чате «поддержки». Если кошелёк поддерживает аппаратный или мультиподписной сценарий, изучайте его ограничения заранее. В статье BarbadosNews «Мультисиг-кошелёк: защита несколькими подписями» описано, как несколько независимых подписантов могут изменить модель риска, но и там неверная конфигурация опасна.
Четвёртое - иметь привычку проверять критические обновления из двух независимых источников: официальное объявление разработчика и информационные материалы соответствующей сети. Нельзя автоматически верить любому аккаунту с галочкой в соцсети или платной рекламной выдаче. Если новости касаются компрометации, ищите явные границы: конкретную версию, платформу, дату, тип данных и рекомендованные действия. Отсутствие этой конкретики - причина не спешить по ссылке из тревожного сообщения.
Пятое - не ждать потери денег, чтобы научиться читать историю кошелька в обозревателе. Публичный адрес, статус транзакции и тип операции не являются загадкой для специалистов. Это базовые пользовательские навыки, которые можно освоить на тестовых или уже выполненных переводах. И наоборот, повторять реальные рискованные операции ради тренировки не нужно. В экстремальной ситуации размер комиссии менее важен, чем подлинность адреса и создание нового независимого секрета.
Частые вопросы об утечке Fearless Wallet
Если в Fearless у меня никогда не было DOT, предупреждение меня касается?
Возможно, да. Ключевой критерий - использовали ли вы подозрительное браузерное расширение с секретами, а не только держали ли на счёте DOT. Если в программе находились аккаунты других поддерживаемых сетей или вы импортировали ту же фразу в другие кошельки, оцените именно эти связи. Не следует автоматически считать под угрозой все устройства и все криптовалюты в вашем доме: риск относится к конкретным ключам, доступным программе.
Установлена версия 3.0.6 или более новая. Достаточно ли обновиться?
Нет, если прежняя версия уже получала ваш приватный ключ. Официальное сообщение перечисляет 3.0.1, 3.0.3, 3.0.4 и 3.0.5 и рекомендует миграцию всем пользовавшимся браузерным расширением в указанный период. Мы не располагаем проверенным заключением, что какой-либо будущий релиз способен сделать ранее раскрытый ключ безопасным. Обновление приложения не меняет криптографический секрет старого адреса.
В перечне отсутствует версия 3.0.2. Можно ничего не делать?
Это не повод игнорировать собственную историю установок. В официальном перечне затронутых версий 3.0.2 действительно не названа. Однако пользователь мог обновляться между выпусками, возвращать резервную копию в другую сборку или пользоваться расширением позже. Если есть сомнения, сопоставьте даты и счета с сообщением фонда. Экстренную рекомендацию для реально использовавшихся опасных версий нельзя отменять по одной цифре из памяти.
Я удалил Fearless год назад. Почему проблема актуальна?
Потому что копия украденного приватного ключа способна работать без расширения и вашего устройства. Злоумышленник может хранить её и не использовать до появления денег на адресе. Если после удаления Fearless вы продолжали получать DOT на старый счёт, эти поступления тоже могут находиться под угрозой. Для защиты нужен новый адрес с независимым секретом и реальный перевод средств.
Можно ли просто восстановить свою сид-фразу в Nova Wallet?
Технически совместимые приложения могут импортировать некоторые старые счета, но это не решает проблему скомпрометированной фразы. Для спасения денег требуется создать новый кошелёк с новым секретом. Если вы временно импортируете старый счёт в доверенную среду, чтобы подписать перевод, помните, что старые полномочия остаются опасными до завершения миграции, а секрет нельзя отправлять в поддержку и вводить на веб-странице.
Мой баланс отображается правильно. Значит, утечки не было?
Нет. Обозреватель показывает состояние блокчейна, но обычно не сообщает, сколько ещё человек владеет копией ключа. Пока деньги не выведены, потенциальная угроза может быть невидимой. Отсутствие подозрительных транзакций - хорошая новость о текущем балансе, но не доказательство сохранения секретности ключей, ранее загруженных в опасное расширение.
Что делать, если старый адрес ещё нужен для получения выплат?
Нужно изменить реквизиты у отправителей, сервисов и в собственных настройках там, где это доступно. Проверьте биржевые белые списки, регулярные переводы и адреса выплат от валидаторов или пулов. Не выдавайте старый скомпрометированный адрес за новый только потому, что баланс уже переведён. Поступления на прежний счёт после миграции могут оказаться доступны тому, кто получил его ключи.
Может ли банк или биржа отменить уже выведенные DOT?
Обычная банковская процедура возврата не применяется автоматически к подтверждённой on-chain транзакции. Если активы оказались на централизованной площадке, возможно взаимодействие с её службой безопасности и правоохранительными органами, но исход зависит от юрисдикции, идентификации получателя и состояния средств. Не верьте обещанию гарантированного отката блокчейна за плату. Сначала сохраните TXID и сведения об операции.
Насколько безопасно использовать PAPI Rescue?
Это инструмент, на который ссылается официальное предупреждение Polkadot для помощи с активами на скомпрометированных счетах. Но наличие ссылки в официальном источнике не отменяет необходимость понимать процедуру и проверять адрес назначения. Особенно опасны фальшивые аккаунты «PAPI Rescue Support», присылающие личные сообщения с просьбой сообщить сид-фразу. Вся работа должна проходить без передачи ваших секретных ключей постороннему лицу.
Как понять, что статья или сообщение об этой угрозе достоверны?
Проверяйте дату, границы затронутых версий, наличие прямого первоисточника и возможность повторить безопасную проверку без ввода секретов. Для этой истории ключевой первоисточник - публикация Polkadot Community Foundation от 21 октября 2026 года. Сайты, которые требуют «срочно синхронизировать» кошелёк, обещают восстановить все потери или объявляют все приложения Polkadot взломанными, выходят за пределы подтверждённых фактов.
Итог: главное действие - заменить ключ, а не оболочку кошелька
Инцидент Fearless Wallet - редкий пример, когда самое важное слово в предупреждении не «обновите», а «перенесите». Пользователь рискует не из-за слабого пароля, а из-за утраты исключительного контроля над криптографическим секретом. Поэтому план начинается с нового независимого ключа, продолжается проверкой всех сетей и переводом доступных активов и только затем завершается удалением старого расширения.
Для владельцев DOT в стейкинге необходима отдельная проверка состояния блокировок и официальных процедур спасения. Для тех, кто использовал только мобильное приложение с никогда не передававшимся в расширение ключом, опубликованные данные не подтверждают такую же компрометацию. Главная ошибка - распространять тревогу на всех или, наоборот, считать себя защищённым лишь потому, что на экране пока виден прежний баланс.
Первоисточники и дата проверки. Основной документ - предупреждение Polkadot Community Foundation от 21.10.2026. Для процедуры разблокировки DOT использована документация Polkadot Wiki; для выбора нового кошелька - обзор Nova Wallet на сайте поддержки Polkadot. Сведения сопоставлены 25.10.2026. Материал носит информационный характер, не является финансовой или юридической рекомендацией. Иллюстрации - редакционные схемы и постановочная визуализация, а не скриншоты инцидента или фактических кошельков пострадавших.
