BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
Разработчики Firedancer, независимого клиента валидаторов Solana, ввели необычное условие для охотников за уязвимостями: за каждую заявку, претендующую на вознаграждение, теперь необходимо безвозвратно сжечь 1 SOL. Новые условия программы bug bounty действуют с 26 октября 2026 года. Причиной стала лавина отчётов, многие из которых, по оценке команды Jump Crypto, были найдены или подготовлены с помощью искусственного интеллекта.
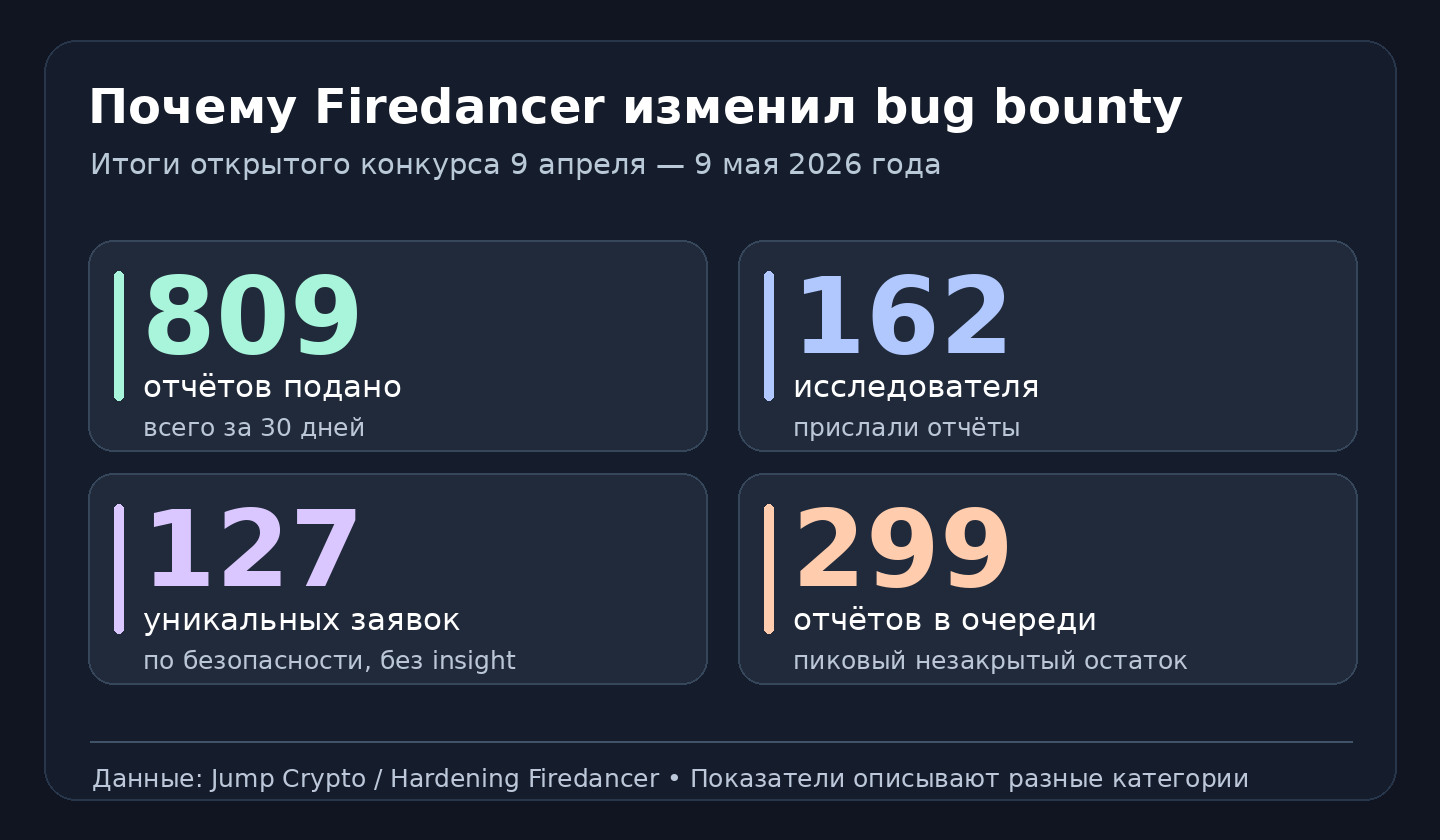
Во время месячного конкурса по безопасности весной исследователи прислали 809 отчётов. Но после классификации осталось 127 уникальных сообщений о проблемах безопасности, не относящихся к категории общих наблюдений (insight). Сама команда признаёт, что масштаб проблемы связан не только с ИИ: проверка заявок отставала от их поступления, поэтому разные исследователи многократно находили одну и ту же проблему. Об этих результатах Jump Crypto рассказала в отчёте Hardening Firedancer.
Важная оговорка для пользователей Solana: 1 SOL - не комиссия за перевод криптовалюты, не плата за обычную ошибку и не новое правило всего блокчейна. Речь идёт о конкретной программе вознаграждений за уязвимости в программном обеспечении Firedancer. Изменение не требует ничего платить владельцам кошельков или отправлять SOL неизвестным «проверяющим».
Что изменилось: отчёт об уязвимости теперь требует сжечь 1 SOL
Участник программы, рассчитывающий получить награду, должен воспользоваться официальной формой Firedancer и подтвердить безвозвратное сжигание 1 SOL. Технически это перевод на адрес уничтожения токенов: монеты не поступают в распоряжение Jump Crypto, а выводятся из обычного оборота. На странице заявки прямо сказано, что действие необратимо и выполнять его повторно не следует.
Правила программы, обновлённые 26 октября, уточняют: сумма не возвращается даже тогда, когда исследователь ошибся, сообщил уже известную проблему или описал уязвимость вне рамок программы. Отчёт без подтверждённого сжигания может быть рассмотрен командой, но не получит права на денежное вознаграждение.
Стоимость барьера выражена именно в SOL, а не в фиксированных долларах. Поэтому фактические расходы исследователя будут меняться вместе с рыночным курсом токена. Например, при условной цене $100 за SOL десять заявок обойдутся в $1 000. Это иллюстрация, а не актуальная котировка или рекомендация приобретать криптовалюту.
809 отчётов за месяц: что обнаружили на аудите
С 9 апреля по 9 мая 2026 года конкурс Firedancer проходил через платформу Immunefi. В нём участвовали 162 исследователя, подавшие 809 заявок. По классификации организаторов, после исключения наблюдений категории insight получилось 127 уникальных сообщений, относящихся к безопасности. Это не значит, что в Firedancer подтвердили ровно 127 критических дыр или что все эти проблемы эксплуатировались в реальной сети. Число описывает выбранную организаторами категорию результатов аудита.
Почти половина корректных заявок оказалась повторением ранее присланных находок. При этом прошлый конкурс вовсе не был бесплатным: Jump Crypto уже брала $100 за отчёт и ограничивала исследователей одной заявкой в день. Тем не менее количество обращений оказалось примерно в 20 раз больше, чем на предшествующем конкурсе по Frankendancer, который длился дольше.
Проблема была не только количественной. В среднем новый отчёт занимал 1 064 слова без учёта фрагментов кода и форматирования - против примерно 406 слов в программах Jump до 2025 года. Команде приходилось отыскивать действительно важное описание уязвимости внутри длинных документов, а затем проверять, воспроизводится ли заявленная атака.
Jump подозревает почти повсеместное использование ИИ - но это не доказано для каждого отчёта
По оценке инженеров Jump Crypto, практически каждая заявка весеннего конкурса была обнаружена или написана ИИ-агентом. Это наблюдение организаторов, а не независимая атрибуция всех 809 сообщений: надёжно установить, где исследователь использовал языковую модель, а где писал самостоятельно, по одному тексту невозможно.
Разработчики отмечают полезную сторону автоматических аудиторов. ИИ сравнительно быстро сопоставляет две реализации одного протокола, находит пропущенные проверки, сверяет поведение кода с документированными ограничениями и выявляет повторяющиеся закономерности. Некоторые ошибки, которые человеку трудно заметить при рутинном сравнении тысяч строк, машина обнаруживает эффективно.
Но убедительно написанный отчёт ещё не означает наличия эксплуатируемой уязвимости. Модель может рассмотреть функцию в отрыве от всего протокола и не учесть, что входные данные уже были проверены другим компонентом. В результате получается формально правдоподобный сценарий атаки, который на практике невозможен. Подтверждение требует времени инженера, испытаний и проверки контекста.
Поэтому команда не объявила войну искусственному интеллекту. Она, наоборот, предложила использовать автоматическую первичную сортировку отчётов, чтобы отсекать очевидно несостоятельные заявки и быстрее передавать серьёзные находки специалистам. Проблема для индустрии - не столько автоматизация поиска, сколько разрыв между скоростью генерации предположений и скоростью их проверки.
Дубликаты появились не только из-за ИИ: очередь достигала 299 заявок
В отчёте Jump есть самокритичное наблюдение. В среднем организаторам поступало около 26 отчётов в день, а на пике накопилось 299 открытых заявок. Пока первая находка оставалась необработанной, другие исследователи продолжали работать с тем же кодом и независимо приходили к аналогичным выводам.
По данным компании, примерно 80% дубликатов поступили спустя более трёх дней после исходного сообщения. Это важная деталь: одинаковые заявки не обязательно возникали в результате копирования или недобросовестного поведения. Часть дублей сформировалась потому, что участники не знали об уже выявленной, но ещё не раскрытой проблеме.
Следовательно, сжигание SOL решает только часть задачи. Оно повышает цену поспешной массовой отправки отчётов, но само по себе не ускоряет проверку кода. Команде всё равно придётся поддерживать быстрый разбор входящих сообщений, понятные правила воспроизведения и своевременное раскрытие исправлений.
Почему взимают невозвратный платёж и кому это невыгодно
Если заявка стоит исследователю денег, возникает стимул сначала проверить гипотезу локально, внимательно изучить область действия программы и убедиться, что проблема не была уже исправлена. Для автоматизированных систем, отправляющих десятки слабых предположений, стоимость растёт пропорционально количеству попыток.
Но у такого механизма есть обратная сторона. Независимый исследователь с небольшим бюджетом может отказаться от сообщения о реальной ошибке, если сомневается в её серьёзности. Ещё сложнее ситуация с дубликатом: два добросовестных специалиста способны независимо найти одну и ту же уязвимость, но второй потеряет 1 SOL и, как правило, не получит награду.
В действующих условиях Firedancer вознаграждение обычно достаётся первому автору подходящего отчёта. Команда оставляет за собой возможность поощрить последующую заявку, если она доказала больший масштаб воздействия, восполнила серьёзные пробелы исходной находки или особенно качественно раскрыла проблему. Однако это исключение по усмотрению организаторов, а не гарантированный возврат платежа.
Таким образом, новая схема - эксперимент с распределением стоимости проверки. Раньше значительная часть этой стоимости ложилась на инженеров, которые разбирали сотни сообщений. Теперь долю риска несёт и исследователь, даже если его работа окажется добросовестной, но не уникальной.
Награды не отменили: для важных ошибок выплаты временно увеличили
Firedancer сохранил программу bug bounty. Более того, до 20 ноября 2026 года для подходящих заявок предусмотрена двойная базовая выплата. Если находка касается Alpenglow - нового механизма голосования и консенсуса Solana, - множитель возрастает до трёх. По опубликованной шкале за наиболее серьёзные проблемы верхняя ориентировочная сумма в этот период достигает $300 000. Это потолок возможного вознаграждения, а не обещание каждому заявителю.
Проблемы получают разные уровни серьёзности: от сбоев отдельных валидаторов до ошибок, способных затронуть работу кластера или привести к потере средств. Организаторы оценивают реальную воспроизводимость, последствия, конфигурацию и качество доказательств. Слабый или выходящий за рамки программы отчёт не становится пригодным для награды только потому, что автор сжёг SOL.
Если команда приняла заявку и подтвердила сжигание токенов, исследователь может ожидать первого контакта через закрытый GitHub Security Advisory в течение 96 часов. Это срок первоначального ответа, а не обещание выплатить деньги или выпустить патч за четыре дня. Перед получением награды требуется пройти проверку личности (KYC); вознаграждение перечисляется в USDC на заявленный адрес Solana.
Сообщать о подозрениях публично до исправления ошибки или испытывать её на действующих публичных кластерах в нарушение правил нельзя: это может лишить права на вознаграждение и подвергнуть пользователей риску. Для обычного читателя этот пункт важнее размера бонуса - процесс должен помогать устранять уязвимости, а не демонстрировать атаки на чужих средствах.
Firedancer - не вся Solana: касается ли новость кошельков и переводов
Firedancer - альтернативное программное обеспечение для валидаторов, то есть серверов, которые проверяют и обрабатывают операции в Solana. Разработчики создают его как самостоятельную реализацию, не зависящую от Agave - другого широко используемого клиентского ПО. Разные реализации могут сделать инфраструктуру устойчивее: ошибка в одной из них не обязательно повторится в другой.
Новый платёж касается только исследователей, которые хотят претендовать на премию программы Firedancer. Он не меняет размер обычных комиссий за отправку SOL, правила работы кошельков Phantom или Solflare, условия стейкинга и необходимость платить за ошибки в пользовательских транзакциях. Если кто-то предлагает отправить SOL якобы «для подтверждения безопасности кошелька» из-за этой новости, относиться к такому предложению как к возможной мошеннической схеме.
Кроме того, сама новость не означает, что Firedancer взломан. Речь идёт об организации процесса обнаружения и проверки уязвимостей. Опасные ошибки действительно выявлялись во время аудита, однако их наличие и дальнейшее исправление нельзя отождествлять с успешной атакой на пользовательские балансы. Ранее BarbadosNews уже рассказывал, как ИИ помог обнаружить уязвимость в XRP Ledger: тот сюжет показывает пользу автоматического аудита, а история Firedancer - его операционные издержки.
Что этот эксперимент меняет для всей индустрии
Уязвимости больше не ищут только вручную. Языковые модели, специализированные инструменты анализа и автономные агенты позволяют тестировать код чаще и дешевле, чем несколько лет назад. Для открытого программного обеспечения это шанс найти ошибки до злоумышленников - но одновременно источник множества правдоподобных ложных тревог.
Сжечь 1 SOL за отчёт - заметный и спорный способ установить фильтр на входе. Он может сократить поток поверхностных заявок, но не показывает автоматически, что оставшиеся сообщения окажутся качественнее. Для проверки эффективности понадобятся сопоставимые данные: сколько уникальных критичных проблем находят после изменения правил, сколько времени занимает разбор, сколько добросовестных исследователей продолжают участвовать и не становятся ли серьёзные ошибки менее заметными.
Другая модель - ускорять работу команды с помощью тех же ИИ-инструментов, которые породили поток отчётов. Jump Crypto прямо пишет о переходе к более активной автоматической первичной проверке и более подробному документированию предположений протокола, чтобы агенты реже предлагали невозможные атаки. Вероятнее всего, индустрии потребуются оба подхода: более качественные сообщения от авторов и более быстрая проверка у организаторов.
Что будет дальше
Ближайшая контрольная дата - 20 ноября 2026 года, когда по опубликованным правилам должна закончиться временная программа повышенных выплат. Она не означает автоматического закрытия bug bounty. Условия могут измениться, поэтому исследователям следует сверять актуальную редакцию на официальном сайте Firedancer, а не ориентироваться на скриншоты или сообщения в чатах.
Для широкой аудитории главный вывод проще: ИИ научился массово находить и описывать возможные программные ошибки, но проверять их по-прежнему сложно. Эксперимент Firedancer показывает, как эта новая реальность заставляет криптопроекты менять правила безопасности - и почему между количеством найденных «багов» и реальной защитой пользователей нет прямого знака равенства.