BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
1 ноября Solana Mobile сообщила об удалении из своего магазина приложений поддельной программы SKR Claim. Она маскировалась под инструмент получения награды и предлагала владельцам криптокошельков ввести сид-фразу - секретные слова, с помощью которых можно восстановить доступ к активам. Опасность заключалась не только в убедительном названии: приложение оказалось в App Spotlight, одном из рекомендательных разделов Solana dApp Store, и оставалось там приблизительно час.
По сообщению самой Solana Mobile, неизвестная сторона получила несанкционированный доступ к dApp Publishing Portal, изменила отображение разделов App Spotlight и Quests и сумела продвигать приложение, не прошедшее полный процесс публикации. Команда удалила его из магазина, начала удаление с устройств, где оно было установлено, и исправила обнаруженную ошибку связывания страниц с ещё не опубликованными приложениями. Ни число установок, ни количество пострадавших кошельков, ни сумма возможных потерь в официальном сообщении не раскрыты.
Для владельца смартфона Solana Seeker главное различие предельно практическое: увидеть карточку мошеннического приложения и передать ему свою фразу восстановления - не одно и то же. А если секрет уже введён, удаление SKR Claim и обновление телефона сами по себе не делают старый кошелёк безопасным. Рассказываем, что установлено о происшествии и какие действия соответствуют конкретной ситуации, без неподтверждённых историй о массовой краже токенов.
Как SKR Claim оказался в рекомендациях Solana dApp Store
Solana Mobile использует собственный магазин Web3-приложений. В обычной схеме разработчик отправляет программу через Publishing Portal, после чего она проходит предусмотренные процедуры рассмотрения и размещения. Рекомендательные блоки помогают пользователю найти приложения и задания экосистемы, но не должны заменять проверку назначения программы.
В опубликованном 1 ноября предупреждении компания описала цепочку иначе. После постороннего доступа к порталу злоумышленник изменил элементы интерфейса App Spotlight и Quests. Под названием SKR Claim в Spotlight появилось стороннее приложение, запрашивавшее сид-фразу. Примерно через час его убрали из магазина. Затем сотрудники обнаружили и закрыли ошибку, позволяющую рекомендательным ссылкам вести на приложения, ещё не завершившие публикацию.
Отсюда следуют два вывода. Во-первых, злоумышленнику не обязательно было взламывать телефон каждого пользователя: достаточно оказалось повлиять на доверенный канал продвижения приложения. Во-вторых, исправление механизма публикации не отвечает на вопрос, какие данные могли успеть передать те, кто уже открыл мошенническую программу.
Не установлено публично, каким именно способом был получен доступ к Publishing Portal и проходил ли SKR Claim полноценную стандартную проверку. Также нет подтверждённого отчёта о числе загрузок или сумме похищенной криптовалюты. Эти пробелы нельзя заполнять предположениями, даже если название атаки напоминает известные схемы фишинга.
Почему название SKR Claim выглядело правдоподобно
SKR - настоящий токен экосистемы Solana Mobile. Он используется в механизмах участия и стейкинга, связанных с устройствами Seeker. Для ряда программ Solana Mobile действительно предоставляла пользователям распределение токенов и интерфейс проверки доступного начисления. Поэтому словосочетание «получить SKR» само по себе не выглядит абсурдным.
Однако подлинная возможность получить награду не означает, что любое приложение со словом Claim имеет отношение к её организатору. Ранее Solana Mobile объясняла штатный маршрут для пользователей: открыть Seed Vault Wallet на Seeker, перейти к разделу Activity Tracking и посмотреть доступное начисление. В некоторых программах условия и сроки различались; к началу ноября нельзя автоматически считать, что старые периоды получения наград всё ещё открыты.
В случае SKR Claim решающим признаком обмана была не обещанная сумма и не оформление карточки, а просьба ввести сид-фразу. Для проверки права на эйрдроп секретные слова не нужны. Solana Mobile отдельно предупредила, что не будет просить пользователей сообщать фразу восстановления, отправлять криптовалюту или подключать кошелёк к посторонним приложениям и сайтам ради получения раздачи.
Разница между реальным распределением токенов и его имитацией подробно разобрана на BarbadosNews в материале о том, что такое эйрдроп криптовалюты и как распознать мошенническую раздачу. Здесь же произошёл более узкий и показательный случай: мошенническая приманка попала не в случайную рекламу, а в рекомендуемый раздел магазина.
Что известно о пострадавших и было ли украдено SKR
На момент подготовки статьи у редакции нет подтверждённых сведений о числе пользователей, раскрывших сид-фразу через SKR Claim, и о доказанной сумме потерь. Утверждать, что злоумышленник «украл весь SKR» или что все телефоны Seeker скомпрометированы, было бы неверно. Solana Mobile сообщила о вредоносном приложении и исправлении уязвимости публикации, но не объявила о взломе самого блокчейна Solana или о компрометации Seed Vault как аппаратного хранилища.
Нельзя и делать обратный вывод - будто отсутствие официальной статистики гарантирует отсутствие ущерба. При фишинге последующие действия зависят от того, что сделал конкретный пользователь и какие данные получила атакующая сторона. Достаточно одной раскрытой секретной фразы, чтобы угроза существовала независимо от числа пострадавших и от наличия публичного отчёта.
Если позднее появятся проверяемые сведения об установках, перемещениях средств и расследовании портала, их нужно рассматривать отдельно от первоначального объявления об удалении приложения. Эти показатели могут меняться, а первые оценки зачастую неполны.
Почему магазин приложений не защищает от просьбы раскрыть сид-фразу
У многих пользователей есть привычная логика: программа находится в официальном магазине, значит её просмотрели, а показ в «рекомендациях» якобы гарантирует дополнительную проверку. На практике это разные уровни доверия. Магазин может проверять код, описание и разработчика, но не способен отменить человеческую ошибку или исключить сбой собственных административных инструментов.
В криптокошельке особую опасность представляет необратимость передачи секрета. Если человек самостоятельно сообщил восстановительную фразу в поле вредоносной программы, последующее удаление приложения с устройства не отзовёт уже скопированные слова. Злоумышленник может применить их в другом совместимом кошельке - на другом телефоне и без ведома владельца.
В материале «Сид-фраза криптокошелька: как хранить и защитить 12 или 24 слова» мы отдельно объясняем, почему секретная последовательность не равна обычному паролю. У пользователя может быть защищённый экран блокировки, биометрия и аппаратный модуль, но опубликованная копия ключевого материала делает эти барьеры недостаточными.
Именно поэтому инцидент SKR Claim - история не о «небезопасной криптовалюте Solana» как сети, а о том, как атакующий использует доверие к интерфейсу распространения приложений.
Четыре ситуации: что делать пользователю Seeker
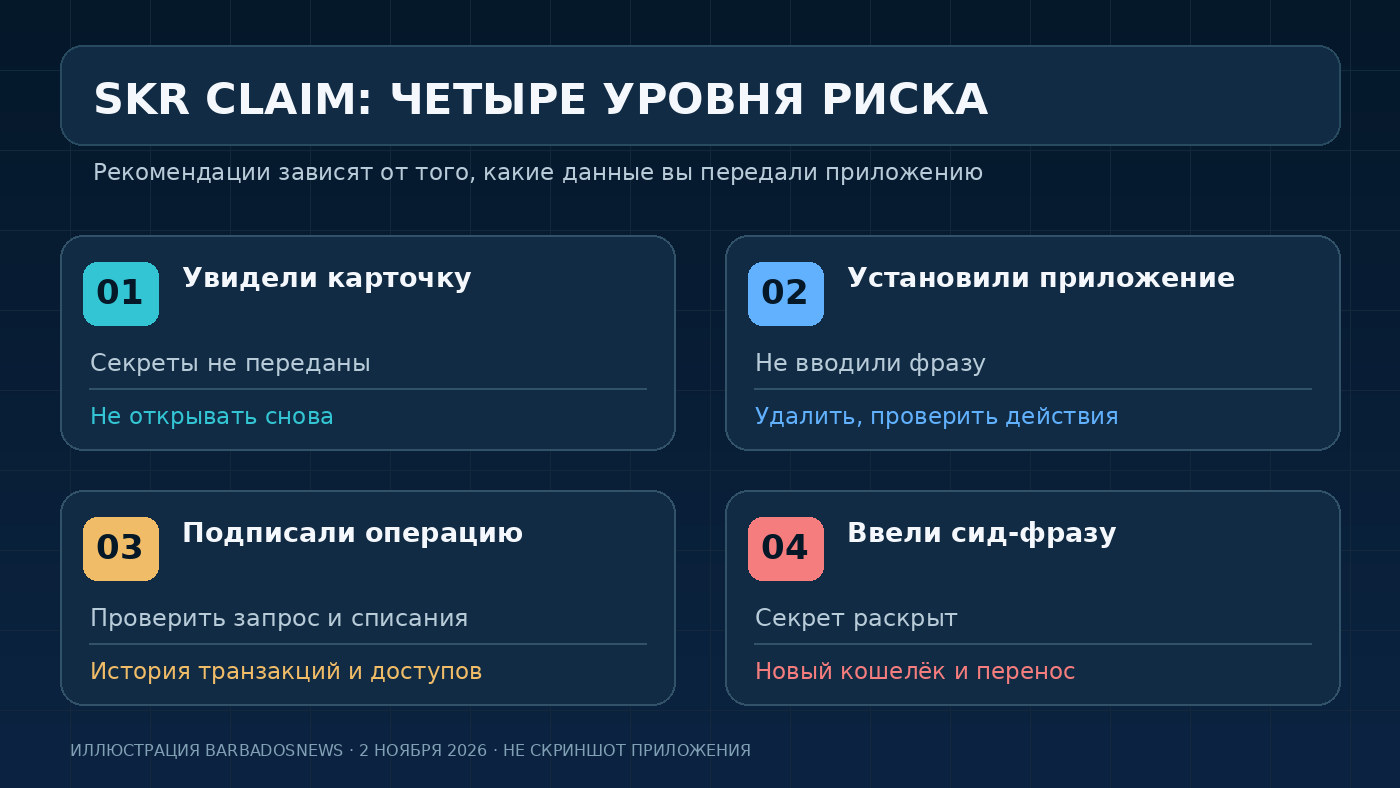
Действия должны зависеть от реального взаимодействия с SKR Claim. Не стоит автоматически считать скомпрометированными все устройства, на которых кто-то видел карточку приложения. Но и ограничиваться удалением иконки, если секрет уже введён, опасно.
| Что произошло | Что это означает | Что делать |
|---|---|---|
| Вы только увидели карточку SKR Claim | Сам просмотр не равнозначен раскрытию ключей | Не открывайте повторно; проверьте официальные сообщения Solana Mobile |
| Вы установили или открыли приложение, но не вводили фразу и не подписывали операции | Доказательств компрометации ключей из одного этого факта нет | Удалите приложение, установите обновления, проверьте историю действий |
| Вы подключали кошелёк или подтверждали запрос | Риск зависит от конкретной подписи и разрешений | Проверьте историю транзакций и сессий; при подозрительной операции изолируйте активы |
| Вы ввели полную сид-фразу | Секрет нужно считать раскрытым постороннему | Создайте новый кошелёк с новой фразой и переводите оставшиеся активы; старую фразу больше не используйте |
Это таблица реагирования, а не опубликованная Solana Mobile статистика заражений. Например, неизвестно, существовала ли в конкретной сборке SKR Claim дополнительная функция запрашивания подписи помимо ввода фразы. Столбец о подписях отражает общую безопасную проверку действий пользователя, а не установленную деталь этого приложения.
Если установили SKR Claim, но не сообщали секретные слова
Начните с проверки списка приложений. Если на Seeker осталось приложение с названием SKR Claim, не пытайтесь «закончить получение награды» или подтвердить отмену внутри самой программы. Удалите его обычным способом через настройки устройства. Если Solana Mobile завершила дистанционное удаление, проверьте, что приложение действительно отсутствует, а не полагайтесь только на сообщение о начале этой процедуры.
Затем проверьте наличие системных обновлений и обновлений компонентов Solana Mobile через штатные механизмы. Важно не устанавливать «исправления» из неизвестных сообщений, вложений или сторонних APK-файлов. При малейшем сомнении в подлинности источника зайдите на официальные страницы через адрес, набранный самостоятельно, а не через рекламный баннер или личную переписку.
Если вы не вводили секретов, не делали подписей и не предоставляли доступ к другим данным, нет оснований объявлять потерянными все средства только из-за факта скачивания. Но не следует обещать стопроцентную безопасность: без анализа конкретной сборки нельзя исключить любую иную функциональность вредоносного кода. Следите за уведомлениями производителя и при нетипичном поведении устройства обращайтесь через официальные каналы поддержки, не передавая секретные слова.
Если ввели сид-фразу: почему нужен именно новый кошелёк
Это наиболее важный сценарий. Как только полная фраза попала в подозрительную программу, её следует считать известной атакующему. Нельзя «обнулить» её сменой PIN-кода, переустановкой SKR Claim, очисткой кэша или простым переносом старой фразы в новое приложение. Привязанные к ней ключи остаются теми же.
Подготовьте совершенно новый кошелёк, создающий новую случайную фразу восстановления. Лучше использовать доверенное устройство и официальный канал установки; записывайте новую резервную копию офлайн. Ни в коем случае не вводите старую фразу в сервис «проверки безопасности» и не просите помощников из комментариев перевести деньги за вас. Если устройство вызывает подозрения, разумнее выполнять создание и перевод на другом проверенном устройстве.
После создания нового адреса проверьте сеть и сделайте при необходимости небольшой тестовый перевод. Затем переносите оставшиеся доступные SOL, SPL-токены, NFT и другие активы, которыми управляет раскрытый ключ. Убедитесь, что выбираете верную сеть для перевода криптовалюты и подходящий адрес. Отдельно проверьте стейкинг, отложенные разблокировки и связанные аккаунты: некоторые средства нельзя переместить немедленно и потребуется последующее действие. Помните о сетевых комиссиях: отсутствие небольшой суммы SOL в старом кошельке может мешать исходящей операции.
На Seeker Seed Vault Wallet связан с аппаратной защитой ключей. Но если раскрыта фраза, из которой эти ключи выводятся, обладатель копии может восстановить их вне защищённого телефона. Подробная логика миграции и восстановления разобрана в статье «Как восстановить криптокошелёк в 2026 году». В этой ситуации «восстановить старый кошелёк» и «создать новый безопасный кошелёк» - принципиально разные действия.
Не отправляйте оставшиеся средства мошеннику в надежде «разблокировать» аккаунт. Никакая служба поддержки не должна просить перевод на специальный адрес якобы для освобождения замороженного SKR. Если баланс уже выведен, обещания гарантированного возврата от неизвестных специалистов являются дополнительным риском.
Почему перенос активов требует внимания к стейкингу SKR
У экосистемы Solana Mobile есть отдельный процесс стейкинга токена SKR. Согласно справке Seed Vault Wallet, обычное снятие со стейкинга предполагает период ожидания около 48 часов, после которого требуется отдельное действие для фактического вывода. Поэтому фраза «немедленно переведите всё» не всегда технически осуществима, если часть активов остаётся заблокированной в протоколе.
Если старая сид-фраза раскрыта, сначала защитите то, что уже доступно для передачи. Затем проверьте статус заблокированных активов через официальные инструменты без переходов из подозрительных сообщений. Когда средства станут доступными, переводите их на адрес нового кошелька. Сохраните сведения о соответствующих операциях для последующей проверки.
Не путайте смену телефона с обновлением секретов. Если на новом устройстве восстановить прежнюю фразу, это перенесёт доступ, но не устранит последствия её утечки. Для защиты от человека, который уже знает слова, нужен новый набор ключей.
Если кошелёк подключали к приложению или что-то подписывали
Подключение кошелька само по себе обычно позволяет приложению запрашивать адрес и дальнейшие действия; оно не равно автоматической передаче всех средств. Подпись, напротив, имеет конкретные последствия: это может быть обычная транзакция, согласие на действие в программе или иной формат авторизации. Риск определяется содержанием запроса и тем, какие полномочия он предоставляет.
Откройте историю операций в доверенном кошельке и блокчейн-обозревателе Solana. Сверьте время, адрес назначения, движение SOL и токенов, вызванные программы и изменения полномочий над токеновыми счетами. Если вы не узнаёте операции, не делайте следующих подписей в подозрительном интерфейсе. Запишите идентификаторы транзакций (signature) и сохраните не содержащие секретов сведения для обращения в поддержку и расследования.
В Solana управление токеновыми полномочиями устроено не полностью так же, как разрешения ERC-20 в Ethereum. Универсальное обещание «нажмите Revoke - и всё исправится» поэтому некорректно. Общие принципы можно изучить в материале об отзыве разрешений смарт-контрактов, но конкретные действия нужно выбирать под блокчейн, кошелёк и тип подписи.
Если одновременно была передана сид-фраза, расследование подозрительной операции не должно задерживать создание нового кошелька. Угроза в этом случае шире отдельно выданного разрешения: злоумышленник мог получить ключевой материал для самостоятельных переводов.
Взломали ли Seed Vault и блокчейн Solana
В подтверждённом сообщении Solana Mobile речь идёт о несанкционированном доступе к публикационному порталу и уязвимости ссылок на ещё не опубликованные приложения. Это не то же самое, что доказанный взлом аппаратного хранилища Seed Vault или консенсуса блокчейна Solana. Профильные обзоры инцидента также отдельно подчёркивают отсутствие подтверждения компрометации устройств, Seed Vault и ончейн-систем.
У аппаратной защиты конкретная задача: изолировать секретный ключ и контролировать подписи при штатном использовании. Она не способна запретить пользователю самостоятельно написать резервную фразу на мошеннической странице. В такой ситуации защитная граница обходится не из-за дефекта криптографии, а через добровольное раскрытие данных.
В статье о приватном и публичном ключах криптокошелька объясняется, почему секретная фраза связана с реальным управлением средствами, а публичный адрес безопасно используется для получения перевода. Для оценки инцидента это различие важнее названия телефона.
Как отличать настоящие уведомления Solana Mobile от поддельных
После любого публичного инцидента появляются вторичные мошенники. Они могут использовать те же слова SKR Claim, App Spotlight, Seed Vault или Seeker, чтобы распространять «срочные обновления», «формы компенсации» и «проверки затронутых кошельков». Внешне такие страницы часто похожи на настоящий бренд; иногда в них приводится верная цитата из официального заявления, чтобы придать достоверность остальной инструкции.
Проверка должна начинаться с ответа на простой вопрос: зачем этому действию вообще нужна сид-фраза? Для просмотра предупреждения, обращения в поддержку, чтения статуса приложения или проверки публичной истории операций она не требуется. Для штатной раздачи SKR Solana Mobile прямо запрещает передавать секретные слова и подключать кошелёк к посторонним страницам ради получения токенов.
Отдельно проверяйте адрес источника, имя приложения и сведения о разработчике. Не считайте значки «проверено» и «рекомендовано» достаточным доказательством подлинности. Сохраняйте привычку оценивать каждую транзакцию до подтверждения, особенно если приложение обещает дополнительную награду, угрожает её немедленной потерей или просит сначала отправить криптовалюту.
Чтобы не потеряться среди похожих предложений, полезно заранее отделить повседневный кошелёк с основными активами от адреса для экспериментов с новыми приложениями. Это не абсолютная защита от фишинга, но уменьшает возможный ущерб от опасной подписи, если секреты основного кошелька никогда не раскрываются.
Почему автоматическое удаление приложения не решает проблему полностью
Solana Mobile сообщила о начале удаления SKR Claim с устройств, на которых его установили. Такая мера прекращает дальнейшее распространение и помогает убрать опасный интерфейс. Но она не позволяет вернуть контроль над секретом, который уже мог покинуть телефон.
В интернете часто смешивают два процесса: удаление вредоносной программы и отзыв украденных учётных данных. Для обычного сервиса можно сменить пароль и завершить старые сессии. В большинстве самостоятельных криптокошельков нет центрального администратора, который «отзовёт» уже известную сторонним лицам фразу восстановления и оставит старые адреса прежними.
Поэтому компания может успешно закрыть техническую уязвимость магазина, но владелец раскрытой фразы всё равно обязан действовать самостоятельно. Именно это объясняет, почему сообщения о завершённом исправлении и рекомендации пользователям сменить кошелёк не противоречат друг другу.
Что владельцам Seeker проверить сегодня
Прежде чем предпринимать сложные операции, восстановите собственную хронологию: заходили ли вы в App Spotlight или Quests 1 ноября, видели ли SKR Claim, устанавливали ли приложение, раскрывали ли слова, подтверждали ли транзакции. Зафиксируйте только те факты, которые действительно знаете. Не надо передавать помощникам скриншоты секретной фразы ради «проверки».
Далее откройте штатный список приложений и убедитесь, что SKR Claim отсутствует. Проверьте системные обновления из доверенного источника. Если есть подозрительные транзакции, проверьте историю через инструменты проверки криптокошелька и сохраните идентификаторы и временные отметки; это поможет восстановить события, но не заменяет защиту оставшихся активов.
Главный критерий срочности - раскрытие секрета. При его утечке кошелёк нужно сменить, даже если баланс пока не уменьшился. Если приложение только показывалось в рекомендациях, наличие карточки само по себе не означает, что ваш Seed Vault взломан. Для владельцев криптовалюты это позволяет действовать последовательно, а не под давлением громких слухов.
Частые вопросы о SKR Claim и безопасности Solana Seeker
Приложение находилось в официальном магазине - разве это не гарантия безопасности?
Нет. Именно в этом состоит особенность происшествия: злоумышленники воспользовались чужим доступом к порталу и ошибкой в механизме показа карточек. Рекомендательный раздел повышает заметность приложения, но не отменяет проверки того, какие данные оно запрашивает.
Можно ли просто удалить SKR Claim, если сид-фраза уже введена?
Нет. Удаление останавливает дальнейшее взаимодействие с программой, но не делает секрет неизвестным посторонним. Создайте новый кошелёк с новой фразой и перенесите доступные активы. Старая фраза больше не подходит для хранения ценностей.
Все токены SKR находятся под угрозой?
Публичное предупреждение не подтверждает компрометацию самого токена или блокчейна Solana. Риск непосредственно связан с людьми, которые могли раскрыть ключевой материал или подтвердить опасные действия в поддельном приложении.
Известно, сколько денег похитили через SKR Claim?
В опубликованном уведомлении Solana Mobile нет проверенной суммы ущерба, числа установок или количества раскрытых фраз. Не следует принимать оценки из неподтверждённых постов за установленный финансовый результат.
Как безопасно получить настоящий SKR?
Проверяйте действующие условия конкретного распределения в официальных материалах Solana Mobile и в штатном Seed Vault Wallet. Не ориентируйтесь на старые анонсы с уже прошедшими сроками. Никогда не вводите сид-фразу в отдельное приложение «для активации», даже если карточка выглядит как официальный баннер.
Нужно ли менять кошелёк, если я лишь открыл страницу приложения?
Одного просмотра карточки недостаточно, чтобы считать фразу раскрытой. При установке и открытии приложения оцените свои дальнейшие действия и следите за официальными предупреждениями. Если есть признаки выполнения неизвестного кода или несанкционированных операций, уровень реагирования должен быть выше.
Вывод: опасность начинается там, где приложение просит секрет
Случай SKR Claim показал уязвимое место даже у внешне доверенной системы распространения приложений: злоумышленник сумел придать опасной программе видимость рекомендованной. Solana Mobile признала проблему, удалила карточку и сообщила об исправлении механизма публикации. При этом масштаб возможного ущерба пока не подтверждён публичными цифрами.
Для пользователей самый важный вопрос не в том, насколько красиво выглядел интерфейс магазина. Важно, попала ли сид-фраза в чужие руки. Если нет - удаление подозрительного приложения, обновления и проверка истории являются разумным началом. Если да - приоритетом становится новый кошелёк с новой фразой и перенос оставшихся активов. Никакая «дополнительная проверка SKR» не должна требовать обратного.
Материал подготовлен 2 ноября 2026 года по публичному сообщению Solana Mobile от 1 ноября, официальным руководствам Seed Vault Wallet и публикациям Crypto Briefing и TokenPost. Временные оценки и статус удаления относятся к моменту соответствующих заявлений. Текст носит информационный характер; обложка и схема являются редакционными иллюстрациями, а не снимками поддельного приложения.