BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
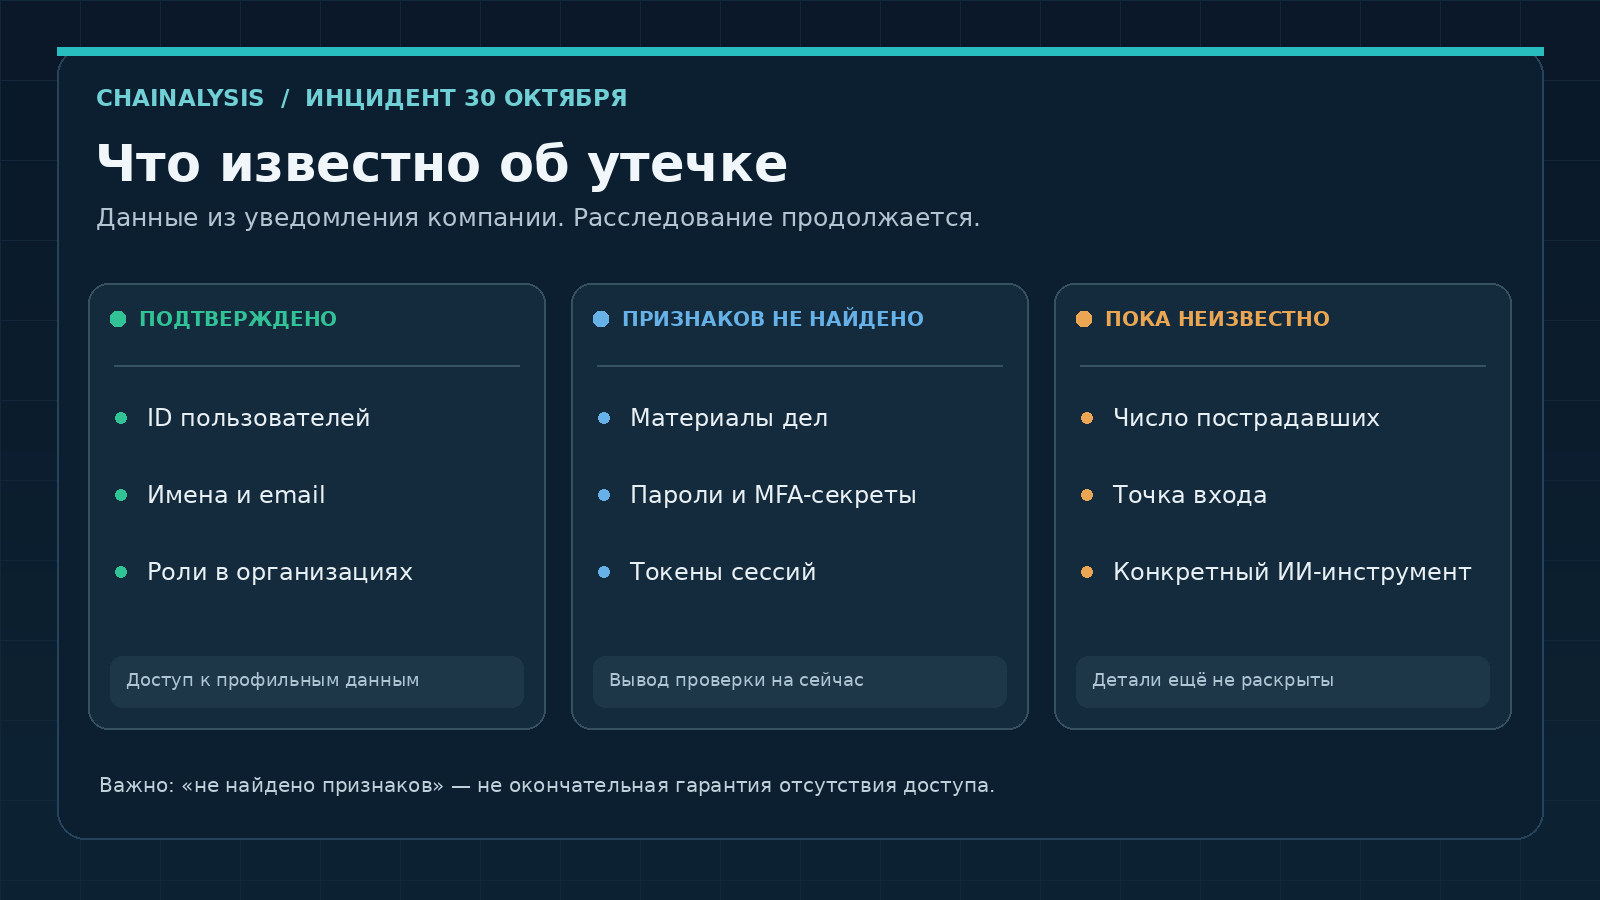
Компания Chainalysis, которая помогает биржам, банкам и правоохранительным органам расследовать преступления с криптовалютой, сама сообщила о взломе. 30 октября 2026 года разработчик блокчейн-аналитики признал несанкционированный доступ к внутренним системам и инструментам. Злоумышленник получил сведения о пользователях корпоративной платформы: имена, адреса электронной почты, идентификаторы аккаунтов и обозначения ролей в организациях. Компания назвала использованный подход «offensive agentic techniques» - агентными наступательными методами - но не раскрыла, какие именно инструменты применялись.
На момент заявления Chainalysis не обнаружила признаков доступа к материалам расследований, результатам аналитических запросов, паролям в открытом виде, секретам многофакторной аутентификации и токенам пользовательских сессий. Это важное уточнение: подтверждён доступ к части профильных данных, но опубликованные сведения не доказывают, что у атакующего оказались досье расследований или возможность входить от имени клиентов. Сколько человек затронул инцидент, компания пока не сообщила.
Для владельцев обычных криптокошельков это не сигнал срочно переводить Bitcoin или USDT. Главный риск сейчас - адресные сообщения и попытки выманить доступ у сотрудников организаций, использующих Chainalysis. Разбираем, что подтверждено, чего пока не известно и как отличить разумные меры безопасности от паники.
Что произошло: заявление Chainalysis от 30 октября
По официальному сообщению, в течение октября Chainalysis выявила действия внешнего злоумышленника, получившего несанкционированный доступ к определённым внутренним системам и инструментам компании. В опубликованном уведомлении говорится о расследовании активности, устранении обнаруженных уязвимостей и усилении защиты. Точный день начала атаки и длительность доступа не названы. В открытом тексте также нет технической схемы проникновения или указания на конкретную уязвимую программу.
Chainalysis заранее уведомила клиентов и опубликовала содержание сообщения для затронутых организаций. При этом отдельные клиенты уже получали сообщения раньше: публичное уведомление уточняет, что часть получателей была проинформирована ранее и теперь получает обновлённые сведения. Дальнейшие письма должны содержать данные о том, какие именно записи конкретной организации оказались доступны атакующему. Пока эта разбивка ещё формируется.
Само событие стало заметным не из-за объявленной суммы ущерба - такую сумму компания не называла, - а из-за характера её бизнеса. Chainalysis работает с информацией о сложных финансовых преступлениях. Поэтому важно установить не только факт доступа, но и границы данных, которые нарушитель действительно смог получить.
Какие данные клиентов оказались доступны
Компания перечислила четыре категории сведений, доступ к которым установлен в ходе расследования: идентификаторы пользователей, полные имена, адреса email и обозначения ролей внутри организаций. Речь идёт о сотрудниках, которым предоставлен доступ к платформе Chainalysis. Это могут быть администраторы, аналитики и другие пользователи корпоративных аккаунтов; список конкретных должностей или компаний в публичном уведомлении не приведён.
Идентификатор пользователя обычно нужен сервису для различения аккаунтов. Сам по себе он не является паролем или криптографическим ключом. Но в сочетании с именем, рабочим адресом и ролью такие сведения могут подсказать злоумышленнику, к кому обращаться в компании и какую легенду выбрать для обманного сообщения. Это потенциальный сценарий последующих атак, а не подтверждение того, что подобная мошенническая рассылка уже началась.
Chainalysis описывает раскрытые профильные данные как несекретные. В корпоративной безопасности это не означает, что ими можно пренебречь: точная связь «имя - работодатель - должностная роль - специализированный сервис» повышает убедительность фишинговых сообщений. Особенно если злоумышленник использует название знакомого аналитического продукта и ссылается на происходящее расследование инцидента.
Количество затронутых организаций, пользователей и записей пока неизвестно. Поэтому заявления вроде «утекла вся клиентская база» или «пострадали тысячи аналитиков» не имеют подтверждения в опубликованном источнике.
Были ли украдены материалы крипторасследований и пароли
Это главный вопрос для клиентов Chainalysis. Компания заявила, что на основании имеющихся доказательств не нашла признаков несанкционированного доступа к графам связей, заметкам и материалам дел, к результатам транзакционных и поисковых запросов, к открытым паролям, MFA-секретам и токенам пользовательских сессий. Важно сохранять точную формулировку: «не выявлено признаков» - не то же самое, что «невозможно при любых обстоятельствах».
Материалы расследований особенно чувствительны, потому что аналитики собирают в них контекст: адреса, подозрительные цепочки переводов, связи между сервисами и рабочие гипотезы. Публикация таких данных могла бы создавать совсем другие риски для клиентов. Но на момент уведомления Chainalysis не сообщала о подтверждённой компрометации этой категории информации.
Отдельно следует различать пароль, код второго фактора и токен сессии. Пароль используется для аутентификации, одноразовый код или аппаратный ключ подтверждает вход, а токен сессии может поддерживать уже авторизованное соединение. Если скомпрометирован один элемент, последствия отличаются от ситуации, когда атакующий получил только email и внутренний ID. Сейчас у общественности нет оснований утверждать, что злоумышленник входил в аккаунты клиентов с помощью украденных сессионных токенов.
Что означает «атака агентными методами» и где здесь ИИ
В своём заявлении Chainalysis использовала выражение offensive agentic techniques. В современной кибербезопасности агентный подход обычно обозначает последовательность действий, в которой автоматизированная система может выбирать следующие шаги по результатам предыдущих: анализировать ответы сервисов, обращаться к инструментам, повторять проверки и менять маршрут работы. Нередко для таких систем используют языковые модели, но само слово «agentic» ещё не раскрывает техническую архитектуру конкретного нападения.
Компания не назвала модель ИИ, программный агент, набор команд, точку входа или способ обхода защиты. Поэтому было бы неверно утверждать, что «искусственный интеллект самостоятельно взломал Chainalysis», что применялся определённый чат-бот либо что атакующий воспользовался конкретной библиотекой. Подтверждено другое: сама Chainalysis характеризует поведение нарушителя как использование наступательных агентных методов.
В этом есть важное различие. Упоминание ИИ описывает предполагаемый класс техники, но не отвечает на вопросы, какие действия выполнял человек, какие были автоматизированы и что именно привело к доступу. Ответить на них можно только после публикации технического отчёта, журналов расследования или дополнительных сведений от компании. Пока таких деталей в открытом уведомлении нет.
При этом Chainalysis сама сообщает об использовании больших языковых моделей в защитной проверке своей платформы после инцидента. Это отдельный факт о реакции компании, а не доказательство того, какую модель использовал злоумышленник.
Почему даже имена и рабочие email могут стать угрозой
Представим гипотетическую ситуацию. Сотрудник криптобиржи, который регулярно работает с корпоративной аналитической платформой, получает письмо с предложением «подтвердить изменения безопасности после инцидента». В нём верно указаны имя сотрудника и его служебная роль. Такое письмо выглядит убедительнее случайного спама, хотя не доказывает, что отправитель имеет отношение к Chainalysis.
Следующий шаг мошенника может заключаться в попытке направить получателя на поддельную страницу входа, вызвать неожиданный запрос второго фактора или убедить отправить служебные материалы. Это общие сценарии адресного фишинга, а не установленный способ дальнейшего использования украденных данных в данном инциденте.
Похожая логика встречается и в атаках на покупателей аппаратных кошельков. Например, в материале BarbadosNews о фишинговых письмах владельцам криптовалюты разбиралось, почему знание реальных контактных данных помогает мошенникам имитировать сообщения производителя. Для пользователей Chainalysis вероятный сценарий отличается адресатами: под удар могут попасть не частные инвесторы, а сотрудники финансовых, расследовательских и комплаенс-команд.
Подготовленная организация должна проверять такие запросы через независимый канал: открывать сервис из ранее сохранённой закладки, звонить известному ответственному лицу и не подтверждать неожиданные входы только потому, что письмо выглядит «служебным».
Кого касается инцидент: клиенты платформы и обычные держатели криптовалют
Chainalysis предлагает корпоративные инструменты для анализа блокчейнов, расследований и комплаенса. Если человек хранит Bitcoin в собственном кошельке и никогда не пользовался корпоративной системой Chainalysis, из новости нельзя сделать вывод, что его личный кошелёк автоматически пострадал. Не обнаружена компрометация протоколов Bitcoin или Ethereum и не сообщается о похищении средств непосредственно в рамках этой утечки.
Другая ситуация у организаций, сотрудники которых имеют аккаунты Chainalysis. Руководителям таких команд полезно выяснить, какие пользователи заведены в системе, кто отвечает за управление доступами и какие способы аутентификации включены. Если компания получит уточняющее письмо о затронутых записях, его следует сопоставить с собственным актуальным списком сотрудников и ролей.
В финансовых организациях к проверке доступа стоит подключить администраторов безопасности и ответственную команду комплаенса. Работа с AML-проверкой криптовалюты и кошельков часто предполагает обработку чувствительных финансовых сигналов, поэтому внутренний порядок реагирования должен учитывать не только пароль пользователя, но и сохранность корпоративных журналов и рабочих каналов связи.
Какие действия рекомендует сама Chainalysis
В официальном уведомлении компания отдельно попросила пользователей обращать внимание на неожиданные запросы сброса пароля и подтверждения входа. Организациям, которые ещё не включили двухфакторную аутентификацию, Chainalysis рекомендует сделать это. Помощь с настройкой можно получить у ответственного менеджера аккаунта через проверенные корпоративные контакты.
Практический порядок действий для администратора выглядит так:
- Проверить уведомление. Использовать привычный корпоративный канал связи, а не ссылку из неожиданного письма. При сомнениях обратиться к ранее известному представителю Chainalysis.
- Проверить состав пользователей. Сверить действующие аккаунты с сотрудниками, уволившимися специалистами, подрядчиками и разрешёнными ролями. Неиспользуемые права должны быть отозваны по внутренней процедуре.
- Включить и проверить 2FA. Предпочесть корпоративно разрешённый надёжный второй фактор. При неожиданном запросе подтверждения входа отклонить его и сообщить службе безопасности.
- Проверить журналы входа, если они доступны. Искать необычные события и следовать собственному плану реагирования. Само отсутствие публичного сообщения о краже сессионных токенов не заменяет внутренний мониторинг.
- Предупредить сотрудников об адресном фишинге. Не раскрывая лишних деталей расследований, напомнить, что служебные email и роли могли быть доступны атакующему.
- Сохранить доказательства подозрительной активности. Письма, время запросов, сведения о попытках входа и сообщения поддержки лучше передать ответственным специалистам, а не публиковать в открытых чатах.
Принудительно менять каждый пароль без оценки ситуации не обязательно, но организация вправе принять более строгие меры по своим политикам и результатам внутренней проверки. В первую очередь важны подтверждение источника уведомлений, контроль доступа и защита второго фактора.
Нужно ли менять seed-фразу, приватные ключи или переводить USDT
Нет оснований автоматически делать это из-за одного лишь сообщения Chainalysis. Компания не заявляла об утечке seed-фраз пользователей внешних кошельков и не сообщала о компрометации их приватных ключей. Кроме того, идентификатор пользователя аналитической платформы не является ключом, который позволяет подписывать транзакции в блокчейне.
Чтобы не смешивать разные виды доступа, полезно понимать, чем отличается приватный и публичный ключ криптокошелька от аккаунта в веб-сервисе. Приватный ключ используется для создания подписи. Профильный email помогает войти в корпоративную платформу, но не даёт права самостоятельно перевести монеты из чужого некастодиального кошелька.
Самая опасная реакция на подобные новости - поверить письму, которое требует «срочно подтвердить безопасность» через ввод секретных слов. Подробно о том, почему безопасность сид-фразы криптокошелька требует полного отказа от передачи её поддержке и сторонним сайтам, мы рассказывали отдельно. Настоящее корпоративное уведомление об утечке профильных данных не даёт оснований раскрывать seed-фразу кому-либо.
Если же владелец кошелька уже подписал подозрительную транзакцию, сообщил секреты неизвестному получателю или обнаружил выводы без своего согласия, это самостоятельный инцидент, который нужно рассматривать отдельно - независимо от того, связан ли он с Chainalysis.
Как проверить подозрительные операции после тревожного письма
Если после новости пользователь видит сообщение о якобы проведённом переводе, нужно сначала выяснить, действительно ли транзакция существует в выбранном блокчейне. Само письмо не является доказательством списания. У реального перевода обычно есть сеть, адрес отправителя, адрес получателя и идентификатор операции (TXID). Для проверки пригодится материал BarbadosNews о том, как проверить криптовалютную транзакцию по хешу.
При этом сообщения о движении средств не следует приписывать текущему взлому Chainalysis без независимых доказательств. В официальном уведомлении речь идёт о данных корпоративной платформы. Оно не содержит списка похищенных кошельков, хешей кражи или подтверждённых криптовалютных потерь.
Если обнаружена реальная подозрительная активность, порядок действий зависит от сети, кошелька и характера подписанного разрешения. Нужно сохранить доступные доказательства, проверить активные авторизации и подключить ответственных за безопасность специалистов. Опасные советы «переведите монеты на служебный адрес для восстановления» следует игнорировать: такой механизм не следует из заявления Chainalysis.
Почему Chainalysis отдельно опровергла связь с Binance
В конце октября Chainalysis параллельно анализировала другой широко обсуждаемый инцидент - масштабную кражу у Binance. Совпадение по времени могло создать впечатление, что атака на криптобиржу и доступ к системам аналитической компании были частью одной кампании. Однако Chainalysis прямо сообщила: её собственный инцидент безопасности не связан с недавней кражей криптовалюты у Binance.
Без независимого расследования нельзя делать вывод об одном организаторе, общем техническом канале или общей инфраструктуре злоумышленников. В истории Binance обсуждались безопасность служебных систем биржи и движение активов; в сообщении Chainalysis - доступ к определённым внутренним инструментам и пользовательским профильным сведениям. Даже если обе новости выходили рядом, это два разных предмета расследования.
На фоне обсуждения систем хранения и подписания транзакций полезно помнить, что защита корпоративных криптографических ключей решает иную задачу - предотвращение несанкционированного распоряжения цифровыми активами. Она не заменяет контроль доступа к корпоративным SaaS-сервисам и защиту контактных данных сотрудников.
Что компания сделала после обнаружения атаки
По заявлению Chainalysis, её специалисты расследуют несанкционированную активность, устраняют выявленные уязвимости и укрепляют защиту. Для внешней проверки привлечены независимые специалисты по кибербезопасности. Компания также использует большие языковые модели для расширенной оценки собственной платформы и поиска дополнительных проблем безопасности - не ограничиваясь уже установленными уязвимостями.
Chainalysis обещала сообщать затронутым организациям новые подробности и разъяснять, какие записи конкретных клиентов были доступны атакующему. Эти действия важны, но их нельзя интерпретировать как готовый публичный итог расследования. Пока не опубликованы подробный технический разбор, полный перечень затронутых систем, точное количество пользователей и подтверждённая стоимость последствий инцидента.
Также не следует смешивать «компания исправляет уязвимости» с доказательством конкретного способа взлома. Без технических деталей нельзя утверждать, что нарушитель обошёл MFA, получил доступ через API, воспользовался ошибкой облачного провайдера или похитил данные из резервной копии. Такие версии могут показаться правдоподобными, но источником для утверждений они не являются.
Что пока неизвестно и за какими обновлениями следить
На 1 ноября остаются как минимум четыре открытых вопроса. Во-первых, сколько пользователей и организаций действительно затронул доступ. Во-вторых, через какую систему или ошибку злоумышленник проник во внутренние инструменты. В-третьих, что в данном случае означало использование агентных наступательных методов на уровне реальной техники. В-четвёртых, будут ли по мере завершения проверки изменены первоначальные выводы о составе затронутых данных.
Сильный новостной материал должен различать факт раскрытия профильной информации, предварительное отсутствие признаков доступа к расследованиям и неизвестные детали технической атаки. Если Chainalysis выпустит дополнительный отчёт, важнее всего будет сравнить его с исходным заявлением от 30 октября, а не просто добавить новую сенсационную цифру в заголовок.
Вывод для клиентов: подтвердить статус корпоративного аккаунта, включить двухфакторную аутентификацию, внимательно проверять неожиданные запросы входа и следить за адресными уведомлениями Chainalysis. Для обычных держателей криптовалюты сам факт утечки профильных данных у аналитической компании не означает необходимости переводить активы или менять seed-фразу. И чем убедительнее выглядит «срочная инструкция по безопасности», тем важнее проверить, действительно ли она исходит от известного вам источника.
Материал основан на официальном уведомлении Chainalysis от 30 октября 2026 года и независимых сообщениях об инциденте. Сведения о масштабах и технических деталях могут уточняться по мере расследования.