BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
В ночь на 31 октября пользователи сразу нескольких DeFi-сервисов столкнулись с опасной ловушкой: они вводили привычный адрес проекта, видели страницу, похожую на настоящую, подключали кошелёк - и могли потерять активы после подписи. По данным команды блокчейн-аналитики Bitquery, в атаке на 12 сайтов удалось проследить $202 386 потерь у 32 кошельков в шести сетях. Ранняя оценка The Block была ниже - около $138 000. Разница объясняется тем, что исследователи считали разные стадии движения украденных активов.
Самый тревожный вывод здесь не размер ущерба. Атака показала, что даже правильное имя сайта в адресной строке не гарантирует, что посетитель видит безопасный интерфейс. Злоумышленники, судя по публичным сообщениям проектов и специалистов, использовали перенаправление через систему доменных имён - DNS - и внедрили в открываемые страницы механизм похищения токенов Step Drainer. Причина изменения настроек доменов и ответственная сторона на момент подготовки материала окончательно не установлены.
Если вы взаимодействовали с Flap, Kintsu, Pickle Finance, Origami Finance или другими названными ниже сервисами 30-31 октября 2026 года, важнее не панически переводить всё подряд, а восстановить историю собственных подписей и проверить полномочия, которые получил сторонний контракт. Ниже - что подтверждено, чем различаются оценки потерь и какие действия действительно могут защитить оставшиеся средства.
Ночь, когда двенадцать привычных адресов открывали чужие страницы
По опубликованной 31 октября информации компании Blockaid, сначала проблемы обнаружили у Flap - площадки для запуска токенов в BNB Chain - и Kintsu, сервиса ликвидного стейкинга в сети Monad. Позднее специалисты назвали ещё десять адресов, на которых, по их оценке, загружался один и тот же вредоносный набор Step Drainer. Команда Flap отдельно подтвердила инцидент перенаправления DNS.
В опубликованных предупреждениях фигурировали следующие проекты и домены. Это исторический перечень адресов, упомянутых в расследовании, а не заявление, что все перечисленные сайты остаются опасными сегодня.
| Проект | Адрес, упомянутый в предупреждениях | Что следует учитывать |
|---|---|---|
| Flap | flap.sh |
Команда сообщала о перенаправлении официального домена |
| Kintsu | kintsu.xyz |
Угроза для пользователей стейкинга в Monad |
| Pickle Finance | pickle.finance |
Проверять ранее подписанные операции в поддерживаемых EVM-сетях |
| Origami Finance | origami.finance |
Команда предупреждала о проблеме с веб-интерфейсом |
| FluxBeam | fluxbeam.xyz |
Связан с Solana, потери там не входят в EVM-подсчёт |
| Echelon | echelon.market |
Работает в Aptos, результаты EVM-аналитики не дают полной картины |
| StonkFun | stonkfun.xyz |
Команда сообщала о переносе сайта на другую инфраструктуру |
| StakePoint | stakepoint.app |
Сервис из перечня предупреждений Blockaid |
| SupSwap | supswap.xyz |
Сервис из перечня предупреждений Blockaid |
| Longbow | longbow.cash |
Проверять сообщения самого проекта перед повторным подключением |
| Shprd Finance | shprd.finance |
Сервис из перечня предупреждений Blockaid |
| APEX DeFi | apexdefi.xyz |
Сервис из перечня предупреждений Blockaid |
Первые подозрительные операции, обнаруженные Bitquery, относятся примерно к 01:00 UTC 31 октября; последняя из вошедших в исследование - к 05:33 UTC. Это временные границы найденных исследователями транзакций, а не доказательство, что перенаправления работали ровно четыре с половиной часа или что любая операция за пределами периода была безопасной.
К утру 31 октября у десяти доменов, по проверке The Block, появился регистрационный статус client hold, временно мешавший разрешению адресов. Позднее часть проектов сообщила о восстановлении интерфейсов. Статус домена в конкретный момент нельзя превращать в бессрочный «зелёный свет»: возвращение доступа и отсутствие опасных разрешений у конкретного пользователя - разные вопросы.
$138 тысяч или $202 тысячи: почему оценки расходятся
В ранней публикации The Block сообщило примерно о $138 000 в трёх кошельках получателей на EVM-совместимых сетях. Эта цифра не включала вероятные потери в Solana и Aptos, а также не представляла полную стоимость каждого актива в момент изъятия.
Аналитики Bitquery затем проследили путь средств от кошельков жертв по шести сетям и оценили стоимость похищенного в $202 386 на момент каждой операции. В выбранной ими выборке 32 кошелька потеряли по $1 или больше; ещё у 15 адресов зафиксированы меньшие списания, которые не вошли в указанное число пострадавших. Эта оценка тоже не охватывает все возможные эпизоды в Solana и Aptos.
Откуда разница? Остаток на известных адресах злоумышленников и стоимость всего, что у пользователей забрали за время атаки, не обязаны совпадать. Часть токенов меняют, перемещают через контракты или направляют в очередь вывода из стейкинга. Срез балансов в одну минуту и реконструкция потерь по каждой исходной операции - это разные методы учёта.
По реконструкции Bitquery, один пользователь Kintsu в сети Monad потерял активы примерно на $160 531. Вместе с ещё одним крупным эпизодом на два адреса пришлось около 96% измеренного ущерба. Поэтому заголовок о десятках пострадавших не означает, что все 32 кошелька потеряли одинаковые суммы.
Нельзя складывать $138 000 и $202 386: это не две независимые кражи, а две оценки последствий одной кампании. И нельзя представлять $202 386 как окончательный подтверждённый баланс расследования: исследование ограничено наблюдаемыми цепочками и данными по состоянию на 31 октября.
Как подменили страницу, если адрес был правильным
Обычно предупреждения о фишинге советуют внимательно смотреть на доменное имя: злоумышленник может заменить букву, добавить дефис или использовать чужую доменную зону. В этой кампании такая проверка могла оказаться недостаточной. Пользователь набирал знакомое имя, но система разрешения домена указывала браузеру на ресурс, который контролировал атакующий.
DNS связывает имя вроде project.example с техническим адресом сервера. Если злоумышленник добивается изменения соответствующих записей либо связанных настроек, браузер может получить содержимое не из того места, где работает настоящий сайт. Страница при этом способна выглядеть привычно и отображаться по ожидаемому имени.
Значок HTTPS также не доказывает, что проект контролирует показанную страницу. Шифрование соединения подтверждает определённые свойства защищённого канала и сертификата, но само по себе не устанавливает добросовестность кода, который открыл пользователь. Даже сайт с корректным сертификатом может предлагать опасную подпись, если его веб-интерфейс скомпрометирован.
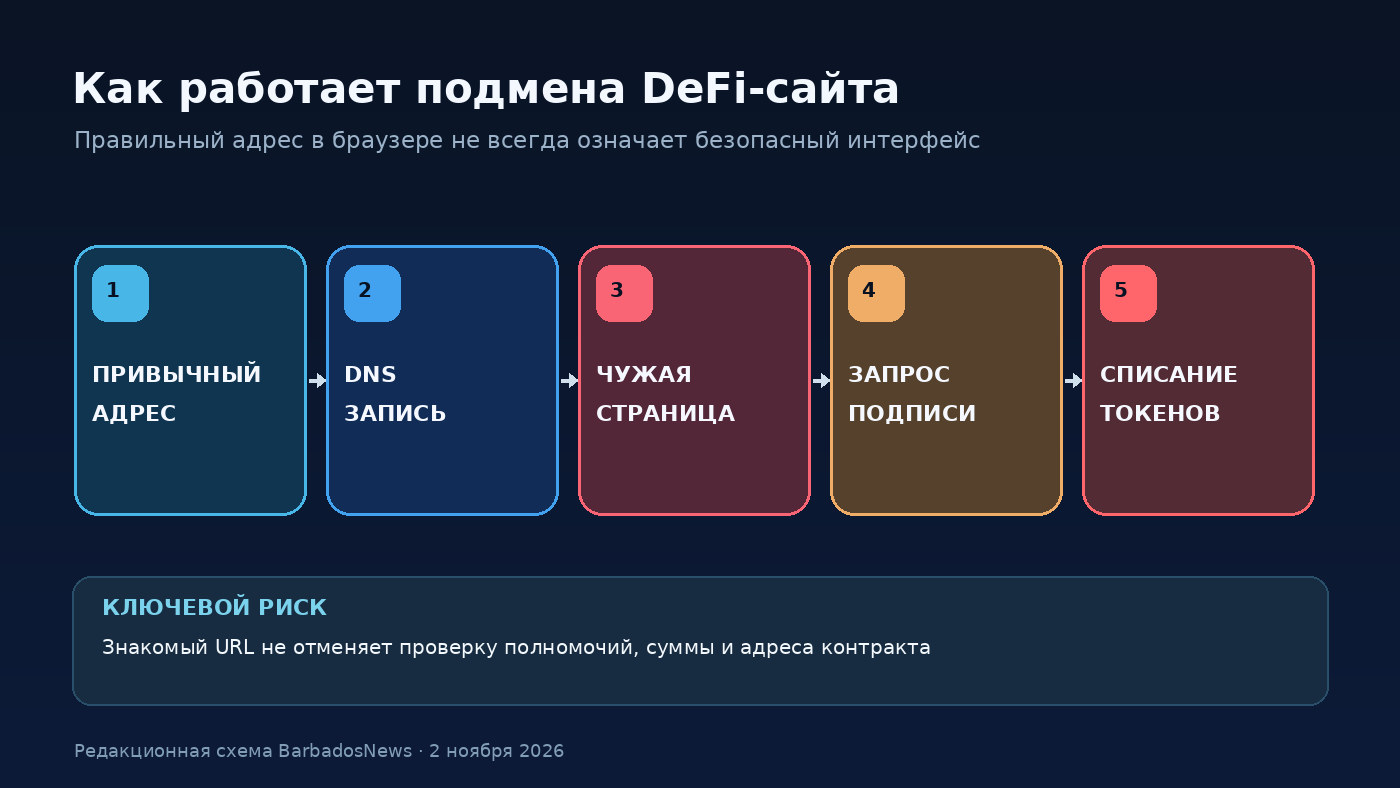
Это отличие от обычной фальшивой ссылки принципиально: одной проверки написания URL мало. После публичного предупреждения о компрометации нужно дождаться независимого подтверждения, что инфраструктура восстановлена, а перед подписанием заново проверить назначение операции и адреса получателей либо контрактов.
Виноваты Name.com или Vercel? Подтверждённого вывода нет
The Block установило по регистрационным записям, что все двенадцать названных доменов зарегистрированы через Name.com. Bitquery отметила, что используемые ими DNS-провайдеры различались: среди них были Vercel, NS1, Cloudflare и инфраструктура Name.com. Общий регистратор - важная зацепка для расследования, но не доказательство взлома самого регистратора.
Представители Kintsu и Origami в публичных комментариях указывали на возможную связь инцидента с Vercel и ожидали технического разбора. По доступным на 2 ноября данным нет подтверждённого окончательного отчёта, позволяющего назвать единственную первопричину или виновную компанию. Нельзя путать сообщение затронутого проекта с результатом независимой цифровой экспертизы.
Для пользователя главный вывод практический: доверие к смарт-контракту не делает неприкосновенным обслуживающий его сайт. Ключи кошелька, браузер, домен, DNS, интерфейс и разрешения токенов - отдельные элементы одной цепочки. Компрометация одного из них может создать реальный риск, даже когда сам блокчейн продолжает нормально работать.
Что делал Step Drainer и почему пользователь сам подтверждал опасную операцию
По сообщениям Blockaid, подменённые страницы загружали Step Drainer - набор для кражи криптоактивов через взаимодействие с кошельком. Посетитель видел правдоподобное приглашение подключиться, подтвердить операцию или получить доступ к функции сервиса. После этого появлялся запрос, смысл которого мог отличаться от ожидаемого действия.
Bitquery в конкретных транзакциях обнаружила несколько механизмов: прямые переводы, выдачу права расходовать токены, пакетные операции и предоставление другому контракту полномочий управлять позицией в кредитном сервисе. Не все эти сценарии выглядят в кошельке как простой «перевод 100 USDT». Подписание структурированного сообщения тоже иногда даёт сторонней программе права, которые можно использовать позднее.
Представьте пользователя, который хочет внести ликвидность на сумму 30 USDC. Если вместо ограниченного разрешения известному контракту он подписал полномочие неизвестному адресу на очень большой лимит, злоумышленник может получить возможность расходовать токены и после закрытия вкладки. Дальнейший результат зависит от стандартов токена, контракта, сети и оставшегося лимита; это иллюстрация риска, а не реконструкция точной подписи каждой жертвы.
Особенно опасен режим, когда кошелёк показывает знакомый бренд или краткое описание, но не раскрывает человеку все параметры. Название интерфейса нельзя считать криптографической проверкой адреса получателя. Отдельно смотрите тип операции, разрешаемую сумму, адрес контракта, сеть и возможный срок действия разрешения.
Подробный разбор approve, allowance, Permit2 и отмены разрешений уже есть в Криптоакадемии: как отозвать разрешения смарт-контрактов. Здесь важен конкретный вывод из инцидента: закрытие подозрительного сайта не отменяет того, что уже разрешено в блокчейне.
Почему средства могли исчезнуть сразу в нескольких сетях
В одном из эпизодов, описанных Bitquery, операции с одного адреса затронули Base, BNB Chain и Ethereum примерно за 80 секунд. Это не означает «взлом одного общего блокчейна». В EVM-совместимых сетях одни и те же ключи способны управлять адресом одинакового формата, но остатки, токены и разрешения существуют в каждой сети отдельно.
Если опасная система получила набор подходящих прав в нескольких блокчейнах, она может действовать независимо в каждом из них. Пользователь же нередко смотрит только на ту сеть, которая в данный момент открыта в кошельке. Поэтому после подозрительной подписи нельзя ограничиваться проверкой одного видимого баланса.
Начните с публичного адреса и истории операций в сетях, с которыми работали. Если видимых токенов стало меньше, проверьте и размещённые в DeFi позиции: депозит в кредитном протоколе, стейкинговые токены, доли пулов ликвидности и NFT. Для просмотра портфеля и распознавания таких позиций пригодится инструкция как проверить DeFi-активы через DeBank. Она не заменяет прямую проверку исходных транзакций.
Отдельно важно не считать, что EVM-методы подходят ко всему Web3. Solana и Aptos используют другие форматы операций и механизмы полномочий. Bitquery прямо указала, что её $202 386 не включают возможные дополнительные потери в этих сетях; не переносите EVM-оценку на другие сети автоматически.
Что делать, если заходили на один из 12 сайтов 30-31 октября
Первое действие - прекратить подписывать новые запросы на подозрительных страницах. Не открывайте «форму восстановления», присланную неизвестным аккаунтом в ответ на обсуждение инцидента. Не платите за «разблокировку», «верификацию безопасности» и «возврат» криптовалюты: эта ситуация создаёт удобный повод для вторичной атаки на тех, кто уже напуган.
Дальнейшие шаги зависят от того, что вы действительно делали, а не только от факта посещения страницы.
| Что произошло | Насколько высок риск | Разумное первое действие |
|---|---|---|
| Просто открыли страницу, ничего не подключали и не подписывали | Само посещение не доказывает кражу активов | Закройте страницу, проверьте устройство и предупреждения проекта |
| Подключили кошелёк, но не было подписей | Не равно разрешению тратить токены | Отключите сессию; просмотрите историю запросов и разрешений |
Подписали approve, permit или неясное сообщение |
Возможны действующие полномочия | Проверьте конкретную сеть, контракт, лимит, тип и статус разрешения |
| Подтвердили перевод или пакетную транзакцию | Средства уже могли уйти | Найдите хеш операции, сохраните блокчейн-доказательства и защитите остатки |
| Ввели seed-фразу или приватный ключ | Риск распространяется на все соответствующие адреса | Создайте новые ключи в доверенной среде и безопасно переведите доступные средства |
Если только подключили кошелёк
Отключите подозрительный сайт в настройках кошелька и завершите ненужные сессии. Однако это лишь контроль связи приложения с интерфейсом. Заново посмотрите список уже выданных разрешений: некоторые из них могли существовать до инцидента. Сам факт подключения без подписи не позволяет сделать вывод, что ваши токены украдены.
Если использовали MetaMask, настройки сети, аккаунта и подключённых приложений удобно сверять с руководством по MetaMask. Не подтверждайте дополнительные запросы «для отключения», если их назначение непонятно.
Если подписали непонятное разрешение
Для поддерживаемых сетей найдите публичный адрес, откройте проверенный инструмент просмотра разрешений, посмотрите уполномоченные контракты и лимиты, затем отмените подозрительные полномочия отдельной блокчейн-транзакцией. На отзыв может потребоваться нативная монета сети для комиссии. Дождитесь результата в обозревателе: нажатие кнопки «Revoke» без подтверждения в блокчейне ещё не защищает активы.
Учитывайте, что разные подписи имеют разные механизмы отзыва. Обычный approve для ERC-20, разрешение оператора для NFT и полномочие через Permit2 - не одно и то же. Если подпись не отражается в стандартном списке разрешений, это не доказательство безопасности. В таком случае нужны разбор конкретной подписи и оценка доступных способов её отмены.
Если деньги уже списаны
Сохраните дату, сеть, собственный адрес, хеш транзакции, адрес получателя, сумму и данные о подозрительной подписи. Для стандартного блокчейн-перевода подтверждение операции означает, что пользователь обычно не может отменить её по своему желанию. При этом можно ограничить дальнейшие потери, отозвав оставшиеся полномочия или перенеся доступные активы на новый адрес в зависимости от характера угрозы.
Не путайте публичный адрес кошелька и приватный ключ. Для анализа транзакций исследователям и службе поддержки часто достаточно адреса и TXID. Не передавайте никому секретные слова, даже если собеседник показывает настоящую историю вашей транзакции.
Если раскрыли сид-фразу
Это отдельная, более тяжёлая ситуация. Отзыв разрешений не лишает атакующего права подписывать операции теми же ключами, если фраза действительно раскрыта. Нужен новый независимый кошелёк с новыми секретными данными и безопасный перенос активов, пока это технически возможно. При этом не используйте непроверенные программы «массового спасения», которые сами требуют ввести старые 12 или 24 слова.
Чтобы не спутать пароль от приложения с резервной фразой, сначала изучите материал как правильно хранить сид-фразу криптокошелька. Если доступ к старому адресу утрачен, варианты восстановления отдельно объясняются в инструкции как восстановить криптокошелёк.
Три ошибки, которые усиливают последствия DNS-атаки
Первая - считать, что правильный URL автоматически доказывает безопасность. Это полезная проверка против доменов-двойников, но она не отражает текущий контроль над инфраструктурой настоящего имени. Даже привычная закладка не гарантирует, что её содержимое сегодня безопасно после атак на DNS.
Вторая - путать «Disconnect» с отзывом полномочий. Кошелёк может перестать показывать адрес приложению, но ранее выданное право расходования токенов продолжит действовать. Это особенно важно при больших лимитах и при будущих пополнениях адреса: нулевой баланс в момент проверки не отменяет старое разрешение.
Третья - искать универсальную кнопку «вернуть всё». При разных атаках ситуация разная: у одного адреса украдены токены, у другого изменены полномочия кредитного протокола, у третьего раскрыт секретный ключ. Одно действие не может одновременно исправить все три проблемы.
Есть и менее очевидная ошибка: после потери пользователю могут прислать небольшой токен, фальшивый NFT или сообщение «компенсация доступна». Это не основание открывать страницу получения награды. О том, почему неизвестные токены и запросы на claim опасны, рассказывает статья как не попасть на мошеннический эйрдроп.
Можно ли вернуть похищенное из очереди Kintsu
Bitquery отдельно обратила внимание на активы, которые по состоянию на вечер 31 октября находились в процедуре выхода из стейкинга Kintsu. По её реконструкции, в очереди находилось около 2,64 млн sMON, приблизительная стоимость соответствующей доли тогда составляла $56 600. Исследователи предположили, что такие активы могли оказаться доступнее для потенциального вмешательства, чем деньги, уже свободно переведённые на чужой адрес.
Но между «возможно, ещё не завершён вывод» и «потерпевшим вернут деньги» дистанция огромная. Необходимо понимать полномочия управляющих контрактов, условия стейкинга, действия самого протокола и статус транзакций после указанного исследователями момента. Публичного обещания гарантированного возврата всем пострадавшим этот анализ не создаёт.
Если кто-либо выдаёт себя за администратора и предлагает «ускорить возврат за комиссию» либо «подписать запрос для отмены unstake», проверяйте заявление только через независимые подтверждённые каналы проекта. Ни одна такая просьба не становится безопасной лишь потому, что в ней упомянуты настоящие цифры из расследования.
Что это меняет для обычного пользователя DeFi
Эта история не доказывает, что все децентрализованные приложения небезопасны, равно как не доказывает, что любой интерфейс, восстановившийся после инцидента, уже полностью проверен. Она показывает конкретный разрыв между сохранностью смарт-контракта и безопасностью сайта, через который люди с ним взаимодействуют.
В обычной модели безопасности человек оценивает репутацию проекта, прошедшие аудиты и риск вложенной монеты. DNS-атака добавляет ещё один вопрос: какая именно программа просит подписать действие сегодня? Аудит договора в блокчейне не является аудитом текущего содержимого веб-страницы. И проверка названия проекта не заменяет проверку назначения подписи.
Для долгосрочных активов полезно не использовать основной адрес как экспериментальный. Отдельный кошелёк с ограниченным балансом может уменьшить возможный ущерб от посещения новых DeFi-протоколов. Аппаратное устройство защищает секреты от ряда угроз, но не способно автоматически понять экономический смысл любой операции: если владелец одобрил вредоносную подпись, наличие дорогого устройства само по себе не отменит её последствия.
Короткая регулярная ревизия активных разрешений и внимательное отношение к новым требованиям «подписать бесплатно» полезнее, чем десяток расширений с непроверенными обещаниями безопасности. Если меняете сетевые настройки или добавляете очередной адрес контракта вручную, сверяйте их в нескольких надёжных источниках, а не в чате неизвестного собеседника.
Частые вопросы
Могли ли украсть криптовалюту просто после открытия сайта?
В доступном разборе инцидента ключевую роль играли подписанные пользователями операции и разрешения. Само открытие страницы не доказывает, что кошелёк был опустошён. Но если вы запускали загруженный файл, расширение или иным способом предоставили доступ к устройству, нужны дополнительные проверки.
Если на сайте горел замочек HTTPS, значит ли это, что он настоящий?
Нет. HTTPS помогает защищать соединение, но не даёт гарантии добросовестности кода на странице. При неправильных DNS-настройках либо компрометации управления доменом посетитель может увидеть чужой интерфейс под знакомым адресом.
Все двенадцать смарт-контрактов были взломаны?
Нет такого подтверждения. Сообщения проектов и исследования касались прежде всего веб-интерфейсов, DNS и вредоносных подписей. Часть команд заявила, что их блокчейн-контракты не затронуты. Это не делает уже выданные мошенникам полномочия безопасными.
Почему в новостях пишут и $138 тысяч, и $202 тысячи?
Ранняя цифра The Block отражала найденные балансы и поступления в адреса злоумышленников на определённый момент. Расчёт Bitquery оценивал потери жертв по исходным операциям, включая позиции, ещё находившиеся в контрактах. Обе оценки предварительные и не включают возможные потери на всех блокчейнах.
Нужно ли обязательно выводить все токены на новый кошелёк?
Не всегда. При простом посещении сайта это может быть лишним риском. При действующем вредоносном разрешении может помочь его своевременный отзыв; при раскрытии секретных ключей необходимы новые ключи и адреса. Сначала определите механизм угрозы.
Достаточно ли удалить сайт из списка подключений MetaMask?
Нет, если уже выдано разрешение расходовать токены либо управление позицией в контракте. Отключение интерфейса и изменение полномочий в блокчейне выполняют разные задачи.
Известно ли, кто взломал Name.com или Vercel?
Пока нет установленного публичным расследованием виновного. Общий регистратор и комментарии отдельных проектов указывают направления анализа, но их недостаточно для вывода о конкретном источнике компрометации.
Вывод
12 подменённых DeFi-сайтов и $202 386 прослеженных потерь - это прежде всего история о подмене доверия: знакомый адрес был способен привести к чужому интерфейсу, а привычная подпись - превратиться в распоряжение токенами. Следить за ответом Name.com, Vercel и затронутых проектов важно, но для пользователей есть более срочная задача: проверить, подписывали ли они что-либо во время инцидента, и закрыть реально опасные полномочия, если они обнаружены.
Число пострадавших, окончательный ущерб и техническая первопричина могут измениться после новых расследований. Уже украденные средства не возвращаются автоматически после восстановления сайта. Любое обещание мгновенного возврата в обмен на секретную фразу, подпись или предварительную оплату - дополнительный повод прекратить общение.
Источники фактов: расследование Bitquery «Name.com DNS Hijack» от 31 октября 2026 года; сообщения Blockaid от 31 октября; публикации The Block и crypto.news от 31 октября; публичные предупреждения Flap, Kintsu и других проектов, переданные профильными изданиями. Временные и денежные показатели относятся к указанным датам. Статья подготовлена 2 ноября 2026 года, не является инвестиционной рекомендацией. Изображения - редакционные иллюстрации, не реальные скриншоты заражённых страниц.