BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
Поздно вечером 30 октября пользователи нескольких DeFi-сервисов столкнулись с опасной ловушкой: они открывали привычные адреса проектов, но вместо настоящих приложений могли увидеть страницы злоумышленников. К утру 31 октября специалисты Blockaid предупредили уже о 12 сайтах, на которых обнаружили Step Drainer - вредоносный инструмент, рассчитанный на обман владельцев криптокошельков. Среди названных площадок были Flap, Kintsu, Pickle Finance и Origami Finance.
На следующий день появились две цифры, которые легко перепутать. Регистратор Name.com сообщил о восстановлении 15 неправомерно перенаправленных доменов, а облачная платформа Vercel подтвердила связь десяти затронутых доменов со своими сервисами. Отдельно журналисты The Block проследили примерно $138 тысяч на связанных с атакой адресах в EVM-сетях. Это не окончательная сумма потерь и не подсчёт всех пострадавших. Данные по Solana и Aptos в такую оценку не включены.
Главная опасность инцидента - подлинный адрес сайта больше не гарантировал подлинность содержимого. Пользователь мог прийти по сохранённой закладке, увидеть знакомый бренд и получить запрос от кошелька, который не имел отношения к ожидаемой операции. Ниже - что именно подтверждено, как работала подмена и что делать тем, кто открывал затронутые сайты в ночь с 30 на 31 октября.
Что произошло с DeFi-сайтами 30-31 октября
Первым публично заметным эпизодом стало предупреждение проекта Flap: команда сообщила о перенаправлении посетителей официального домена на неавторизованный сайт. Специалисты Blockaid вскоре отметили похожую угрозу для Kintsu, а затем расширили список ещё на десять площадок. Исследователи обнаружили на вредоносных страницах один и тот же инструментарий Step Drainer. Совпадение механизма позволило рассматривать происходящее как связанную кампанию, но не доказывает, что известны её организаторы или весь способ проникновения.
По мере расследования команды ограничивали доступ к интерфейсам, переносили сайт на другую инфраструктуру либо предупреждали клиентов не подписывать транзакции. У ряда доменов временно появился статус clientHold: на уровне регистратора это прекращает обычное разрешение доменного имени. Такая мера способна остановить посещение опасной страницы, но одновременно делает легальный сайт временно недоступным. Поэтому отсутствие страницы в браузере в тот момент было скорее следствием защитных действий, чем доказательством взлома самого блокчейна.
31 октября Name.com признала неправомерные перенаправления, сообщила о восстановлении затронутых доменов и продолжении проверки. У Vercel десять доменов были связаны с её платформой. При этом публичного окончательного технического отчёта о первоначальной точке проникновения не было. Обнаруженная связь с регистратором или хостингом не позволяет автоматически обвинять конкретного провайдера в уязвимости.
Какие проекты попали в предупреждение Blockaid
В первоначальном и расширенном предупреждениях исследователей фигурировали Flap, Kintsu, StonkFun, Pickle Finance, Echelon, Origami Finance, FluxBeam, StakePoint, SupSwap, Longbow, Shprd Finance и APEX. Некоторые из них связаны с Ethereum-подобными блокчейнами, другие работают в Solana или Aptos. Набор проектов важен не потому, что все они устроены одинаково, а потому что общий механизм атаки проходил через привычный пользователям веб-вход в разные криптоприложения.
Не следует автоматически считать каждый перечисленный протокол взломанным на уровне смарт-контрактов. Kintsu, Origami, FluxBeam и StonkFun сообщали, что их ончейн-контракты не были затронуты. Это существенно меняет масштаб угрозы: проблема заключалась в том, что пользователь мог подписать чужую операцию, поверив интерфейсу, а не в том, что злоумышленник получил право самостоятельно переписывать правила протокола.
Проверять актуальную доступность каждой площадки следует по её независимым официальным уведомлениям. Восстановление DNS у регистратора не означает, что команда уже включила все функции продукта или завершила собственную проверку безопасности. Некоторые проекты предпочитают держать депозитные интерфейсы или хранилища на паузе, пока не удостоверятся в исправлении всех маршрутов.
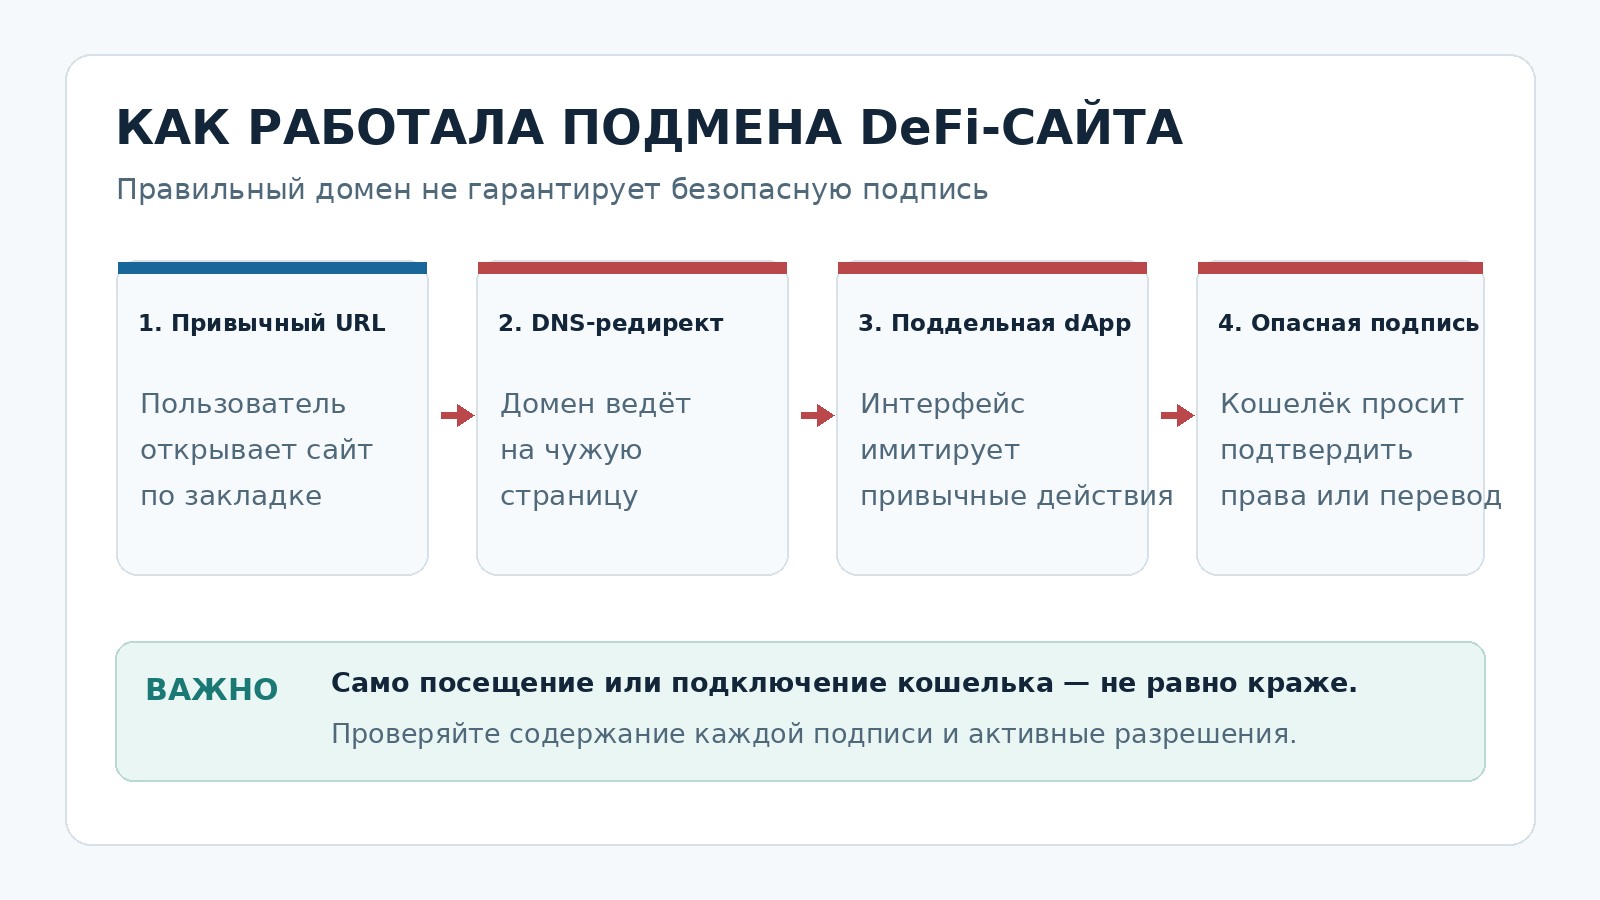
Почему правильный URL мог привести на поддельную страницу
Когда человек вводит домен в адресную строку, браузеру необходимо узнать, на какой сервер отправлять запрос. Этим занимается система DNS. Обычно пользователь не видит её работу: название остаётся тем же, а нужный сервер находится автоматически. Если злоумышленник получает возможность изменить связанные с доменом настройки, он может направить запросы не к подлинному приложению, а к собственной странице.
Представьте, что на двери офиса осталась правильная табличка, однако указатель внутри здания ведёт не в тот кабинет. Человек ничего не перепутал в адресе, но оказался перед мошенником. Подобный принцип лежит в основе DNS hijacking - перенаправления доменного имени. В нынешнем случае он особенно опасен потому, что многие пользователи привыкли доверять сохранённой закладке и проверке написания домена.
Важна и роль HTTPS. Значок защищённого соединения означает, что браузер установил шифрованную связь с сервером, а не то, что код сайта одобрен командой криптопроекта. При контроле над доменной маршрутизацией злоумышленник в некоторых условиях способен получить действующий сертификат и для вредоносной страницы. Это техническая возможность, а не утверждение, что она была реализована на каждом из двенадцати сайтов. Следовательно, правильный адрес плюс значок замка не заменяют проверку запрашиваемой подписи.
Как Step Drainer получает доступ к криптовалюте
Step Drainer относится к инструментам, которые помогают мошенникам оформлять вредоносные запросы как обычную часть работы dApp. На поддельной странице можно увидеть кнопку подключения кошелька, предложение подтвердить условия, «обновить» сессию или «проверить безопасность». Нажатие такой кнопки само по себе не всегда переводит деньги: опасный результат возникает, когда пользователь подтверждает транзакцию, даёт разрешение контракту или подписывает сообщение с реальными полномочиями.
В EVM-сетях часто встречается разрешение approve для токенов ERC-20. Оно устанавливает, сколько определённого токена указанный адрес или контракт вправе списать от имени владельца. При неограниченном лимите ущерб может оказаться больше текущей суммы на балансе: если актив позже поступит на адрес, старое разрешение может сохранять силу. Другой вариант - подпись разрешения типа permit, которую можно использовать без отдельной предварительной транзакции approve, если соответствующий токен и механизм это поддерживают.
Однако не всякая подпись в кошельке одинаково опасна. Подписание сообщения, авторизация сессии и прямой перевод - разные операции. Для оценки последствий имеет значение содержимое подписанных данных, тип контракта, выбранная сеть и адрес получателя. Опасно обобщать, будто одно лишь подключение MetaMask автоматически открыло доступ ко всем токенам. Но и считать незнакомую подпись безопасной лишь потому, что в окне не указана сумма перевода, нельзя.
Читателям, которые раньше подключали кошелёк к DeFi-приложениям, полезно знать разницу между сессией и полномочиями: в руководстве BarbadosNews объясняется, как отключить WalletConnect от криптокошелька и почему отключение не является отзывом разрешения на списание токенов.
Почему называют 12, 15 и 10 доменов - это не противоречие
Цифра 12 появилась в предупреждении Blockaid и относится к группе DeFi-сайтов, на которых исследователи зафиксировали вредоносный интерфейс. Число 15 позже привела Name.com для собственных клиентских доменов, подвергшихся неправомерному перенаправлению. А число 10 упоминалось в контексте доменов, связанных с Vercel. Кроме того, отдельные десять доменов временно блокировались статусом clientHold в ходе реагирования.
Ни одно из этих чисел не является количеством взломанных кошельков. Они относятся к разным объектам: обнаруженным сайтам, клиентским доменам, инфраструктурным связям и временно приостановленным именам. Если объединить всё в заголовок «взломано 37 DeFi-площадок», получится ложное утверждение. Если написать «пострадали только десять», будут потеряны подтверждения других затронутых адресов.
Такая аккуратность особенно нужна, когда событие ещё расследуется. Один домен может вести на конкретное приложение, один и тот же сервис может использовать несколько адресов, а число пользователей нельзя определить по DNS-записям. На 1 ноября общее число пострадавших владельцев кошельков не было надёжно установлено.
Что известно о $138 тысячах и почему ущерб может отличаться
Издание The Block изучило публичные транзакции и проследило примерно $138 тыс. на трёх адресах, связанных с предполагаемым распределением похищенных активов. Журналисты описали движения в нескольких сетях семейства EVM, включая BNB Chain, Monad и Robinhood Chain. На части адресов средства распределялись по повторяющейся схеме, что позволило связать операции между собой. Но это журналистская ончейн-оценка, а не итоговый акт финансовой экспертизы.
Сумма не охватывает возможные потери в Solana и Aptos. Например, FluxBeam, StonkFun и StakePoint относятся к экосистеме Solana, а Echelon - к Aptos; события в этих сетях требуют отдельной проверки и не отображаются в обозревателях Ethereum. Нельзя также считать, что каждая подозрительная транзакция точно относится к этой кампании, пока связь не подтверждена. По состоянию на публикацию не было согласованного общего списка жертв и окончательной оценки ущерба от всех площадок.
Для самостоятельной диагностики важно сначала проверить криптовалютную транзакцию по хешу. Статус успешной операции, адрес контракта и события токенов важнее, чем скриншот с сообщением «ваш кошелёк взломан». В совместимых с Ethereum сетях можно дополнительно использовать анализ транзакций Ethereum и EVM, который показывает фактическое исполнение и события, не требуя подключения кошелька.
Вы заходили на один из этих сайтов: что делать сейчас
Первый шаг - восстановить последовательность собственных действий, а не сразу отправлять всё на первый попавшийся «безопасный адрес». Существуют четыре различных сценария, и меры для них неодинаковы.
Вы только открыли страницу
Если вы не подключали кошелёк, не вводили пароли, не скачивали файлы и ничего не подписывали, одно посещение сайта не доказывает компрометацию ключей. Закройте страницу и временно прекратите взаимодействие с затронутой площадкой. Проверьте, не происходили ли неожиданные загрузки или установки расширений. Если браузер и система обновлены, нет подозрительной активности и секреты не раскрывались, создавать новую seed-фразу лишь из-за посещения обычно не требуется.
Вы подключили кошелёк, но не подписывали операций
Откройте известный интерфейс своего кошелька и проверьте список подключённых сайтов или активных сессий. Удалите ненужные соединения. Затем изучите историю операций по публичному адресу, чтобы убедиться, что незнакомых транзакций нет. Само соединение обычно не даёт сайту права единолично переводить активы, но оставшаяся сессия может позволять посылать новые запросы на подпись. Поэтому её стоит завершить.
Вы подтвердили неизвестный запрос или разрешение
Это наиболее срочная ситуация. Сохраните адрес кошелька и, если есть, TXID подозрительной операции; посмотрите, какие права выданы токенам и контрактам в соответствующей сети. Для EVM-активов используйте проверенную процедуру, чтобы отозвать разрешения смарт-контрактов. Сам отзыв требует отдельной транзакции и сетевой комиссии, а действительным становится после подтверждения в блокчейне.
Если подпись была непонятной или видны неожиданные списания, следует оценить перенос оставшихся активов на заранее подготовленный новый адрес с независимыми ключами. Порядок действий зависит от того, есть ли у злоумышленника прямое право подписывать за вас, активный allowance либо просто ранее выданная сессия. Уточняйте это по действиям в сети, а не по сообщениям случайного «спасателя криптовалюты».
Вы раскрыли seed-фразу или приватный ключ
В таком случае контроль над кошельком следует считать утраченным вне зависимости от того, видны ли сейчас чужие переводы. Создайте новый кошелёк в доверенной среде с совершенно новой фразой восстановления; если средства ещё доступны, безопасно переместите их. Не импортируйте старые секретные слова в новый интерфейс и не полагайтесь только на смену PIN. Дополнительные принципы защиты разбираются в статье о том, как защититься от фишинга криптокошелька.
Отключение приложения и отзыв разрешений - разные действия
Это одна из самых частых причин ложного чувства безопасности после DeFi-инцидента. Кнопка «Disconnect» обычно прекращает логическое соединение сайта и кошелька. Но если владелец раньше выдал контракту разрешение тратить токены, запись о нём продолжает существовать в блокчейне. Простое закрытие вкладки, удаление закладки или переустановка расширения не меняет этот факт.
Проверять нужно конкретные полномочия: сеть, токен, уполномоченный адрес, лимит и статус. Если вы разрешили тратить USDT в BNB Chain, отмена разрешения в Ethereum к нему не относится. Если ранее согласовали расходование другого токена, для него может потребоваться отдельная проверка. А если была подписана прямая транзакция перевода, отзыв разрешения уже не возвращает её результат.
Для Solana и Aptos нужны соответствующие инструменты и иной порядок проверки: нельзя считать сервис отзыва разрешений ERC-20 универсальным средством защиты всех блокчейнов. Если вы пользовались Solana-кошельком, стоит учитывать особенности сети и читать материалы по похожим инцидентам, например о том, как расследовали взлом кошельков Solana. Это другой случай, но общий навык - независимая проверка фактических операций - остаётся важным.
Что означает восстановление домена и можно ли снова доверять сайту
Сообщение Name.com о восстановлении доменов - важный результат реагирования. Однако нормальная работа DNS не равнозначна подтверждению, что каждый затронутый проект уже закончил собственную проверку. Кеширование DNS-записей способно некоторое время сохранять устаревшую маршрутизацию; разные провайдеры и устройства обновляют сведения не одновременно. Более того, сохранённые в блокчейне разрешения от поддельного сайта не исчезают только потому, что настоящий адрес вновь ведёт на легальную страницу.
Практический вывод: сначала найдите независимое официальное сообщение команды о восстановлении работы. Затем проверьте адрес сайта и запросы кошелька, не пользуясь ссылками от незнакомцев. Если вы взаимодействовали с сервисом во время атаки, завершите проверку прежних сессий и разрешений независимо от последующего восстановления страницы. Обещания «восстановить все потерянные средства» через незнакомый сайт - потенциальная вторая мошенническая атака.
Почему аудит смарт-контрактов не спас от DNS-атаки
В DeFi много внимания уделяется исходному коду контрактов: проверкам доступа, возможностям вывода ликвидности, ликвидациям и математике расчётов. Но большинству пользователей всё равно нужен обычный сайт, который собирает параметры операции и просит кошелёк подписать результат. Этот интерфейс находится вне блокчейна и зависит от домена, хостинга, систем развёртывания и учётных записей сотрудников.
Достаточно скомпрометировать один из этих компонентов, чтобы поставить перед пользователем поддельную кнопку, не меняя при этом ни строчки в проверенном смарт-контракте. Поэтому безопасности протокола недостаточно без защиты домена и инфраструктуры доставки интерфейса. Командам нужны многофакторная аутентификация у регистратора, строгие роли для изменения DNS, независимый мониторинг записей, контроль сертификатов, аварийный план переключения и ясные каналы уведомлений.
Владельцу кошелька такие меры полезны косвенно. Отдельно он может снизить риски, если разделяет адреса для экспериментов и долгосрочного хранения, ограничивает суммы разрешений и проверяет каждое нестандартное действие. При серьёзном предупреждении от кошелька лучше отменить операцию и выяснить причину, чем спешить, опасаясь пропустить доходность или раздачу токенов.
Частые вопросы после подмены DeFi-сайтов
Если я набрал правильный адрес, почему оказался на поддельном сайте?
Потому что доменное имя и сервер, к которому оно ведёт, связаны через DNS. При несанкционированном изменении маршрута имя может остаться правильным, а страница - оказаться под контролем другого лица. Это принципиально отличается от классического фишинга с опечаткой в домене.
Правда ли, что посещение сайта автоматически украло средства?
Нет, не во всех случаях. Для схем Step Drainer ключевую роль обычно играет дальнейшее действие пользователя - одобрение опасной операции или предоставление полномочий. Но если вы вводили секреты либо запускали вредоносные файлы, оценивать риск нужно отдельно.
Можно ли отменить перевод, если токены уже списаны?
Подтверждённую блокчейн-транзакцию обычно нельзя отменить по просьбе владельца. Следует сохранить данные операции, обезопасить оставшиеся активы и при необходимости обратиться в соответствующие сервисы и правоохранительные органы. Подозрительные предложения гарантированно вернуть деньги за авансовый перевод не заслуживают доверия.
Значит ли $138 тысяч, что расследование окончено?
Нет. Это предварительно прослеженная журналистами сумма в части EVM-сетей на момент публикации их анализа. Величина не охватывает возможные эпизоды в Solana и Aptos; число пострадавших и окончательный общий ущерб не подтверждены.
Итог: безопасный контракт не гарантирует безопасный сайт
Инцидент 30-31 октября показал слабое место криптоинфраструктуры: между проверенным смарт-контрактом и пользователем по-прежнему находится обычный веб-сайт. Его доменная маршрутизация может стать точкой атаки, даже если вы не ошиблись ни в одной букве адреса. Blockaid обнаружила Step Drainer на 12 DeFi-сайтах, Name.com восстановила 15 перенаправленных доменов, но расследование исходного механизма и оценка последствий продолжаются.
Для читателя главный критерий риска - какие именно данные и полномочия он передал. Одно посещение, подключение кошелька, подпись разрешения и раскрытие seed-фразы требуют разных мер. Не подтверждайте непонятные запросы, проверяйте реальные транзакции и отзывайте опасные полномочия там, где они действительно были выданы. Восстановление страницы - хорошая новость, но защиту своего кошелька нужно проверять отдельно.
Материал подготовлен 1 ноября 2026 года на основе публичных предупреждений Blockaid, заявлений Name.com и Vercel, сообщений затронутых проектов и блокчейн-анализа The Block. Точные причины подмены доменов и общий ущерб на момент публикации остаются предметом расследования. Статья носит информационный характер.