BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
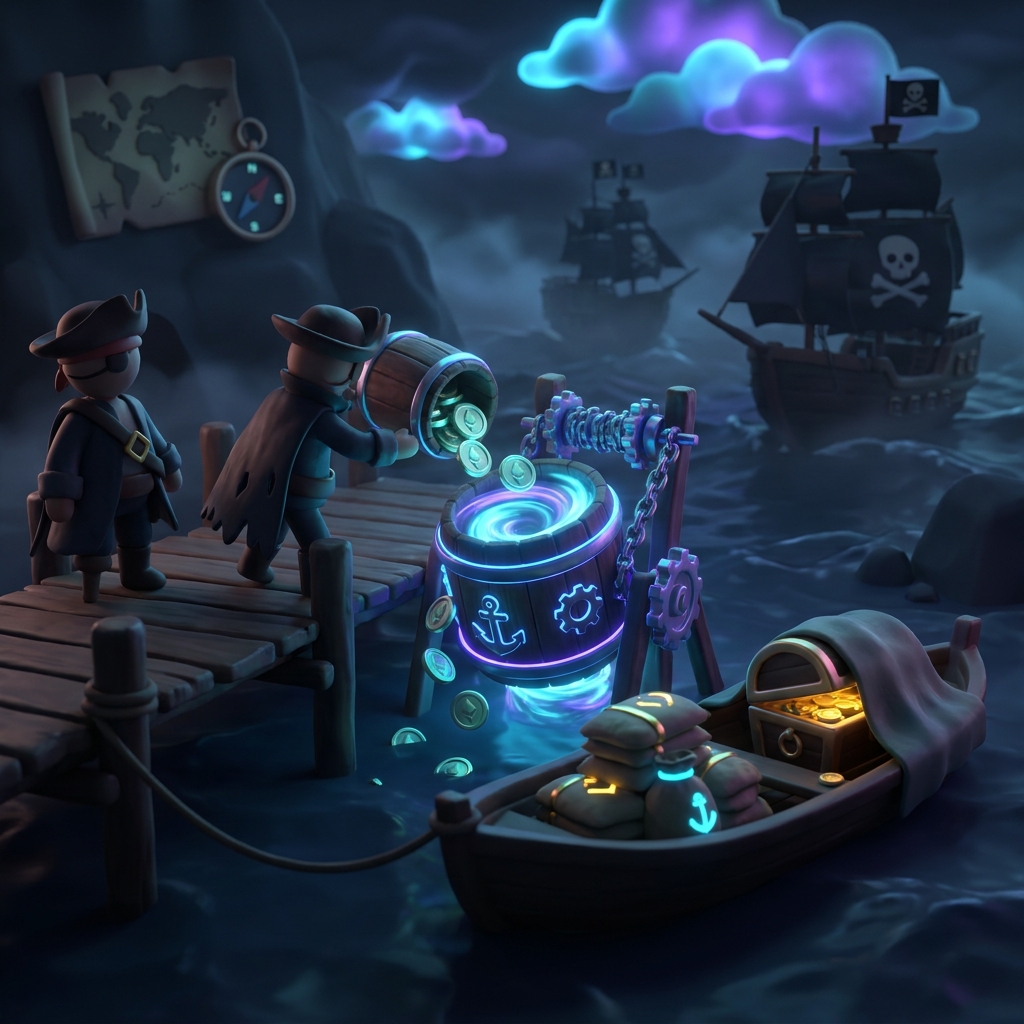
Drift Protocol снова напомнил о себе крипторынку, и повод снова неприятный. Адреса, связанные с апрельским взломом этого solana-протокола, во вторник за пару часов перекинули 25 700 ETH (около $61,56 млн) в крипто-миксер Tornado Cash. До этого кошельки почти два месяца вели себя тихо, явно выжидая подходящий момент.
Как злоумышленники отмывают добычу через Tornado Cash
По данным аналитиков Arkham Intelligence, депозиты шли партиями по 100 ETH (примерно по $237 800 за транш), вперемешку с более мелкими кусками по 10 ETH. Это не случайность - именно такие суммы соответствуют фиксированным пулам Tornado Cash, которые позволяют выводить средства позже с совершенно новых адресов, тем самым разрывая публичную связь между отправителем и получателем.
Это уже не первый такой вывод. Первая партия ушла в миксер ещё 23-24 июля, когда адрес с пометкой Drift Exploiter 4 отправил туда около 23 095 ETH, на тот момент стоивших порядка $44,4 млн. То есть схема отмывания реализуется поэтапно, явно с оглядкой на курс эфира и желание не обрушить ликвидность миксера одним крупным переводом.
Любопытно, что даже после вывода во вторник у злоумышленников остаётся внушительный запас. Страница сущности на Arkham, отслеживающая 71 адрес, связанный с атакующим, показывает, что на кошельках всё ещё лежит 81 454 ETH - это около $198,58 млн по текущим ценам. Плюс к этому у них ещё примерно $561,6 тысячи в других активах: USDT, USDC, Solana и USDY.
Что случилось с Drift Protocol в апреле
Сам инцидент, из-за которого всё и началось, произошёл 1 апреля. Атака ударила по хранилищам Drift Protocol на Solana после того, как злоумышленник получил админские права, создал фейковый токен и с его помощью занял реальную ликвидность протокола. По собственным расчётам Drift Protocol, общий ущерб составил $295,7 млн, из которых $159,3 млн пришлось на JLP (токен Jupiter Liquidity Provider) и $71,4 млн на USDC. Большую часть этих средств позже обменяли и перевели через мосты в сеть Ethereum.
В портфеле злоумышленника на Arkham до сих пор числится ровно один Fartcoin стоимостью около 15 центов. Это выглядит почти абсурдно на фоне заявленных Drift Protocol $4,1 млн в Fartcoin, которые якобы были похищены в апреле.
Северокорейский след и полугодовая подготовка
В апреле команда Drift Protocol заявила, что атака готовилась почти полгода. Группа выдавала себя за квантовую трейдинговую фирму, лично встречалась с контрибьюторами проекта и даже внесла $1 млн собственных средств, чтобы заслужить доверие команды - классическая социальная инженерия, доведённая до уровня долгосрочной операции.
В июне проект сообщил, что криминалистическая фирма Mandiant связала атаку с группой UNC6862, которую относят к северокорейским угрозам. Если подтверждение верно, это укладывается в общую картину последних лет: северокорейские группы всё активнее атакуют DeFi-протоколы именно через подрыв доверия изнутри, а не через технические уязвимости смарт-контрактов напрямую.
Атакующие посвятили месяцы тому, чтобы выглядеть как легитимная торговая фирма, прежде чем нанести удар.
Такие истории заставляют задуматься не только о технической защите, но и о приватности самой блокчейн-инфраструктуры. Кстати, тема противостояния будущим угрозам приватности и анонимности сейчас активно развивается и в других проектах - например, команда Zcash недавно занялась тем, как закрыть квантовую лазейку в приватных свопах через NEAR Intents, что показывает, насколько серьёзно индустрия относится к рискам анонимных переводов.
Как пострадавшие Drift Protocol получают компенсацию
После атаки проект, биржа которого теперь работает под брендом Velocity, 1 октября открыл приём заявок на получение токена DFX - своеобразной расписки о подтверждённых потерях. Всего выпустили около 299,5 млн токенов, по одному за каждый USDT документированного убытка.
Проблема в том, что в самом пуле восстановления на момент запуска лежало лишь около 3,1 млн USDT. В итоге первым, кто решил вывести компенсацию сразу, досталось примерно по 0,0104 USDT за токен - то есть около одного цента на доллар потерянных средств. Довольно скромное утешение для тех, кто лишился депозитов в апреле.
Пул восстановления пополняется ежедневно за счёт 60-90% чистой выручки протокола Velocity, причём доля растёт вместе с объёмом дневных доходов. Tether также обязался направить до 127,5 млн USDT на перезапуск проекта и формирование компенсационного фонда. Любые средства, которые удастся вернуть через заморозку активов, программу вознаграждения за информацию или действия правоохранителей, тоже будут пополнять этот пул.
Что это значит для индустрии
История с Drift Protocol - это ещё одно напоминание, что крупные взломы DeFi редко заканчиваются в момент самой атаки. Отмывание похищенных средств может растягиваться на месяцы, а то и годы, причём злоумышленники явно подстраиваются под рыночную конъюнктуру и курс эфира, чтобы не привлекать лишнего внимания крупными разовыми переводами.
Для обычных пользователей такие истории лишний раз подтверждают простую мысль - доверие к протоколу нельзя измерять только аудитами смарт-контрактов. Социальная инженерия, фейковое доверие команды и подставные инвесторы оказываются не менее опасным вектором атаки, чем технические дыры. А волатильность, которую подобные сливы создают на рынке, иногда ощущается почти так же сильно, как и резкие обвалы вроде недавнего флеш-креша, когда биткоин и акции AI-сектора рухнули за считаные секунды.
Пока же Drift Protocol продолжает медленно расплачиваться с пострадавшими через механизм DFX, а похищенные миллионы в ETH постепенно растворяются в сети через Tornado Cash. Остаётся наблюдать, удастся ли правоохранителям и аналитикам вроде Arkham отследить дальнейшее движение оставшихся 81 454 ETH, или эта сумма тоже со временем осядет в миксерах окончательно.