BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
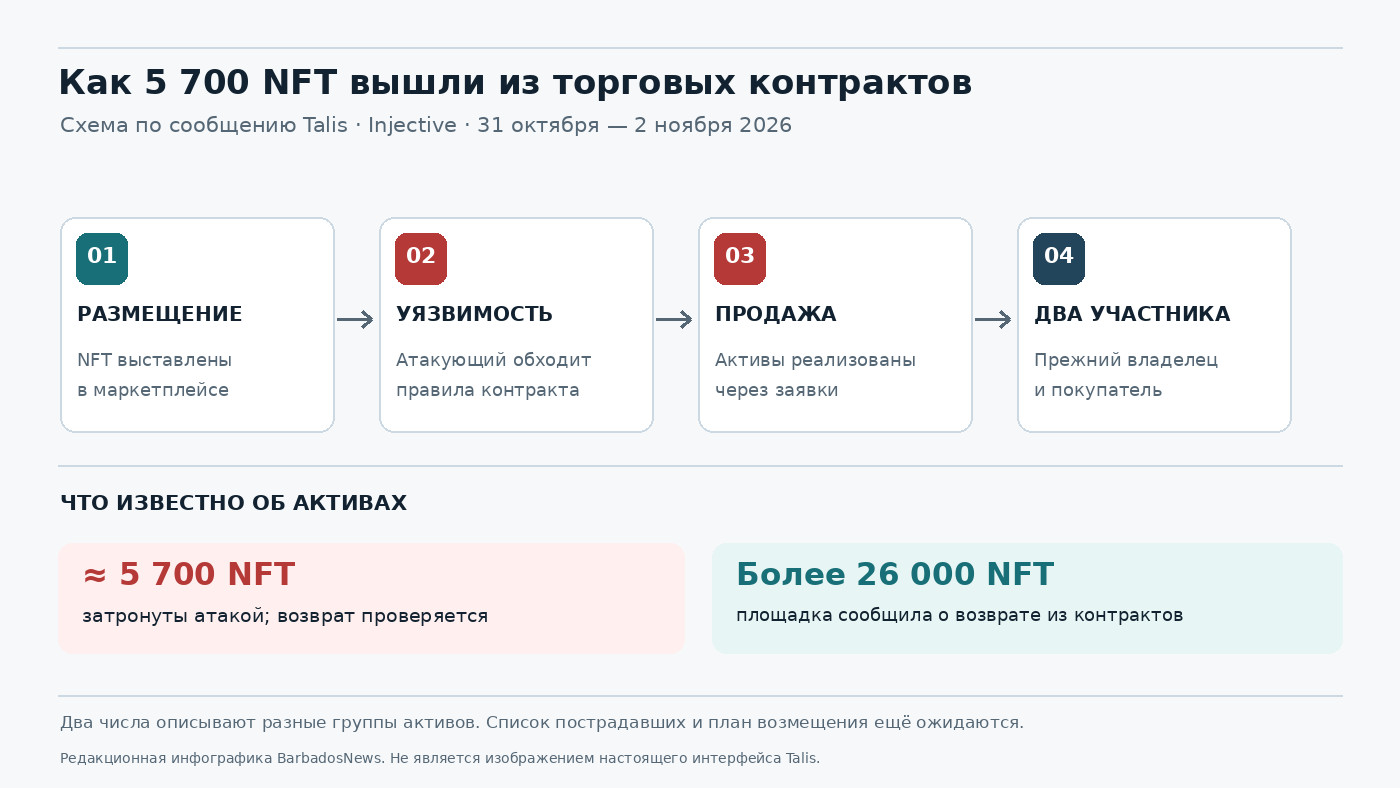
Около 5 700 NFT исчезли из торговых контрактов Talis Protocol в сети Injective после атаки, о которой площадка сообщила 31 октября 2026 года. Злоумышленник воспользовался уязвимостями контрактов маркетплейса и аукционов, вывел размещённые на продажу токены и продал их через существовавшие заявки покупателей на целые коллекции. Это не сообщение о взломе всех кошельков Injective: уязвимой оказалась конкретная торговая инфраструктура, которой пользователи доверили свои NFT.
К 2 ноября команда заявила, что остановила новые листинги и аукционы, вернула более 26 000 NFT из контрактов владельцам и готовит отдельный план для пострадавших. Но возврат этих 26 тысяч токенов не означает, что все 5 700 NFT, затронутых атакой, уже восстановлены. Список конкретных предметов и окончательный порядок возмещения ещё ожидаются. Покупателям и продавцам сейчас важнее сохранить доказательства операций, чем искать «срочную форму компенсации» по ссылке из личного сообщения.
Что произошло на Talis 31 октября и почему заговорили о 5 700 NFT
Talis Protocol - маркетплейс цифровых коллекционных токенов, который поддерживает размещение NFT, покупательские предложения и аукционные механизмы. В таких сервисах актив иногда остаётся под управлением торгового смарт-контракта до завершения сделки. Это даёт площадке возможность провести продажу по заданным условиям, но добавляет техническую точку риска: контракт должен выдавать имущество только тем, кто действительно имеет право завершить соответствующую операцию.
31 октября проект сообщил о сбое именно в контрактах маркетплейса и аукционов в сети Injective. По версии команды, атакующий получил возможность вывести около 5 700 NFT, которые находились в этих контрактах, после чего продал их через открытые предложения на покупку коллекций. Речь не о том, что пользователь вручную нажал кнопку «продать» для каждого предмета: предполагается, что вредоносная операция обошла те проверки, которые должны были препятствовать несанкционированному распоряжению размещёнными активами.
Публичное сообщение команды зафиксировано 31 октября, а в ночь на 1-2 ноября появились новые пересказы и уточнения о мерах защиты. По состоянию на утро 2 ноября не опубликован полный технический разбор, поэтому конкретную строку кода, метод контракта и последовательность всех транзакций нельзя считать окончательно установленными только по новостным публикациям. Безопасная формулировка здесь - эксплуатация уязвимости торговых и аукционных контрактов, как это описала сама площадка.
Почему выставленный NFT оказался уязвим, хотя сид-фраза осталась у владельца
У многих NFT-площадок существуют разные способы организации продажи. В одном варианте NFT остаётся в личном кошельке до момента сделки, а контракт получает определённые полномочия. В другом пользователь временно передаёт NFT в торговый контракт - на условное хранение, или escrow. Пока предмет размещён, контролируемая запись о нём может находиться на адресе контракта, а не на личном адресе продавца.
Такой механизм не является сам по себе мошенничеством. Он помогает площадке гарантировать, что продавец действительно зарезервировал актив, а аукцион может корректно закончиться. Но пользователь доверяет соблюдение условий программному коду. Если злоумышленник находит способ обойти проверку владельца, состояния заявки или полномочий на выдачу, он может воздействовать на активы в контракте без доступа к секретным словам первоначального владельца.
Именно поэтому важно различать кражу приватного ключа и ошибку смарт-контракта. В первом случае злоумышленник получает возможность совершать операции от имени пользователя. Во втором проблема может возникнуть внутри приложения, которому пользователь законно передал токен для торговли. В материалах об атаке Talis нет доказательств массовой утечки сид-фраз клиентов или компрометации всего блокчейна Injective. Подробно о различии между личным доступом к кошельку и чужими полномочиями читайте в материале «Приватный и публичный ключ криптокошелька».
Что представляют собой отдельные токены и почему одной картинки недостаточно для подтверждения владения, подробно объясняет наше руководство «NFT: что это такое и как проверить токен». Для расследования Talis важны прежде всего сеть, контракт коллекции, идентификатор токена и история переводов.
Как злоумышленник использовал уже существовавшие заявки покупателей
В торговле NFT есть две разные инициативы: продавец выставляет конкретный экземпляр по цене, а покупатель может заранее оставить предложение на коллекцию, не указывая единственный определённый предмет. Такое предложение иногда называют collection bid. Оно удобно для покупателя, который согласен приобрести любой подходящий экземпляр по установленным параметрам, и для продавца, который может мгновенно принять уже существующий спрос.
По описанию Talis, атакующий не ограничился выводом NFT из уязвимого контракта. Он воспользовался публичными предложениями покупки, чтобы сразу сбыть полученные предметы. Отсюда возникает две группы интересов. Первоначальный владелец мог утратить контроль над NFT без законно инициированной продажи. Покупатель, напротив, мог получить токен в результате исполнения своей ранее размещённой заявки и столкнуться с неопределённостью: признает ли площадка итоговую сделку и как будет решаться вопрос возврата актива и оплаты.
Нельзя автоматически объявлять каждого такого покупателя соучастником атаки. Публичная заявка могла существовать ещё до инцидента и исполняться системой по стандартной логике. Но столь же неверно обещать, что все NFT вернутся продавцам без каких-либо последствий для исполненных заявок. Команда отдельно заявила о подготовке мер для первоначальных владельцев и участников исполненных предложений, а условия пока не раскрыты.
Что означает возврат более 26 000 NFT и какие активы ещё под вопросом
После обнаружения инцидента Talis сообщила о выводе из своих торговых контрактов более 26 тысяч NFT в пользу их владельцев. Это действие снижает дальнейшую зависимость имущества от временно остановленного механизма продажи и аукционов. Однако опубликованные числа описывают две разные операции: около 5 700 NFT оказались затронуты атакой, а более 26 000 были возвращены из находившихся под контролем площадки контрактов.
Не стоит вычитать одно число из другого и делать вывод, будто похищенных NFT больше нет. Также нельзя превращать количество цифровых предметов в денежный ущерб без оценки конкретных коллекций, ликвидности и фактически исполненных платежей. Один NFT может стоить несколько центов, другой - существенно дороже; минимальная цена объявления не равна гарантированной цене продажи.
Ситуация ещё сложнее, если токен после атаки был куплен через открытую заявку, перепродан или оказался на нескольких последующих адресах. Блокчейн позволяет изучить цепочку переходов, но сам по себе не определяет юридическую правомерность первоначального отчуждения и не обязывает текущего держателя выполнить обещание команды площадки. Пока не опубликована адресная процедура урегулирования, нужно считать вопрос возврата индивидуальных активов открытым.
Какие функции Talis остановила на Injective, Xion и Orai
Команда приостановила новые листинги и аукционы на Injective, где была обнаружена проблема. Дополнительно ограничения на размещение новых объявлений ввели и для других поддерживаемых направлений торговой площадки, которые в сообщениях о работе Talis связывают с Xion и Oraichain. Это предупредительная мера, а не официальное подтверждение, что контракты каждой из этих сетей были взломаны тем же способом.
По заявлению площадки, пользователь мог отменять ещё не исполненные предложения. Но доступность конкретной операции нужно оценивать непосредственно перед действием. Установленная в интерфейсе блокировка новых сделок не означает, что удалённые ранее предложения автоматически отменены или что операции в блокчейне перестали работать. Если отмена требует подписать транзакцию, внимательно проверьте сеть, контракт и параметры действия.
| Ситуация на 2 ноября | Что известно | Безопасное действие |
|---|---|---|
| NFT размещён в контракте Talis | Площадка сообщает о массовом возврате из контрактов | Сверить владельца и историю токена через обозреватель |
| NFT исчез с карточки продажи | Возможны возврат, сделка либо затронутая атакой передача | Проверить chain/contract/token ID и запись перевода |
| Открыта неисполненная заявка на покупку | Talis сообщила о возможности отмены предложений | Проверить официальный статус отмены; не подписывать неизвестный вызов |
| Предложение исполнилось в период атаки | Команда готовит отдельные меры для покупателей | Сохранить TXID, сумму, адреса и скрин карточки |
| Пришло личное сообщение о компенсации | Проект предупреждает о таких схемах | Не подключать кошелёк и не сообщать секретную фразу |
Что делать, если NFT был выставлен на Talis: последовательность проверки
Первое действие - остановить новые операции на площадке до подтверждения безопасности исправления. Не имеет смысла повторно выставлять предмет только потому, что его карточка исчезла из раздела объявлений. Отсутствие карточки может означать возврат NFT на исходный адрес, последующую продажу либо ситуацию, которую нужно дополнительно исследовать по цепочке транзакций.
Второе - записать адрес кошелька, сеть и сведения о предметах: точное название коллекции, идентификатор token ID, при наличии адрес контракта и старый номер листинга. Эти данные не являются секретными. Секретные слова восстановления, приватный ключ и одноразовые коды в обращения к поддержке не включают.
Третье - просмотреть историю соответствующей сети через надёжный обозреватель блокчейна. Найдите последние перемещения каждого NFT, сравните отправителя, получателя и момент включения в блок. Если токен в результате защиты площадки вернулся на адрес владельца, это должно отражаться в блокчейн-записи; если объект перешёл к другому адресу, сама по себе прежняя картинка в интерфейсе не докажет, что перевод был отменён.
Четвёртое - отдельно проверить неисполненные покупательские предложения, если вы оставляли их на той же площадке. Обращайте внимание на статус каждой заявки: «активна», «исполнена», «отменена» и «ожидает». Названия могут отличаться, а интерфейс может отставать от сети. Перед отменой через обновлённый контракт нужно убедиться, что используется действительно официальный адрес; не совершайте новые сделки в ожидании возврата старых.
Пятое - сохранить доказательства. В споре могут понадобиться исходный адрес кошелька, идентификатор NFT, хеш размещения, хеш продажи или возврата, сумма предложения и время сделки. Если не знаете, как читать блокчейн-операции, используйте наше руководство «Как проверить транзакцию по хешу»: принцип проверки идентификатора применим, но обозреватель следует выбирать именно для Injective и конкретного стандарта NFT, а не для Bitcoin.
Если вы купили NFT через заявку: почему ситуация другая
Покупатель коллекции мог заранее согласиться купить токен по установленной цене и не видеть, кто именно станет продавцом при исполнении. Атака показывает ограничение такого механизма: технически корректная обработка заявки не обязательно доказывает, что продающая сторона законно получила NFT. Поэтому после инцидента Talis разрабатывает не только процедуру возврата предметов, но и компенсацию участникам исполненных покупательских предложений.
Если ваша заявка исполнилась в указанный период, сохраните информацию о сумме фактически уплаченного актива, валюте расчётов, комиссии сети, полученном NFT и адресе, откуда он поступил. Не стоит самостоятельно вычислять размер будущей компенсации по текущей floor price: команда не опубликовала единую методику. Не стоит также переводить предмет третьей стороне или сразу пытаться перепродать его ради «фиксации прибыли» - это может усложнить последующее урегулирование и создать спор о происхождении актива.
При этом обычное исполнение заявки без признаков связи с атакой не следует автоматически объявлять незаконным. Публичного полного перечня пострадавших коллекций пока нет; проект обещал его раскрыть. Лишь сопоставление вашего хеша операции, контракта и официального списка позволит отделить подтверждённо затронутую сделку от обычной покупки.
Вернут ли похищенные NFT и когда выплатят компенсации
На момент подготовки публикации у команды есть намерение восстановить активы первоначальных владельцев и рассмотреть компенсации покупателям, чьи предложения оказались исполнены в результате атаки. Также заявлено, что у Talis сохранены сведения о затронутых NFT, их владельцах до перевода и исполненных заявках. Проект готовит публикацию списка пострадавших предметов и полноценный разбор происшествия.
Это значимое обещание, но пока не механизм с установленным сроком и гарантированной суммой. Не опубликованы универсальная форма обращения, сроки подачи претензии, валюта выплат, порядок разрешения конкурирующих требований и ответ на вопрос, будет ли возврат зависеть от того, у кого NFT находится сейчас. Проект сообщил о подготовке исправленных контрактов и проверке перед запуском, но публичное сообщение не устанавливает точную дату возобновления торгов.
Поэтому опасно писать, будто «компенсации уже открыты» или «любой пользователь может получить NFT обратно прямо сейчас». Следующий информативный этап - официальный список затронутых token ID и проверяемое обновление команды об уже исполненных возвратах. Эта же страница BarbadosNews должна обновляться после появления новых подтверждений, а не размножаться в десятки отдельных сообщений об одном событии.
Почему отзыв разрешений не вернёт NFT из торгового контракта
После взломов читателям часто советуют немедленно отзывать все разрешения. Это бывает полезно, если пользователь ранее выдал опасные полномочия на списание токенов. Но такая операция не является кнопкой отмены проведённой продажи и не заставит вернуть NFT, который уже был передан между адресами.
У Talis известная часть проблемы относится к логике контрактов, где имущество находилось в торговом механизме. Даже если прежний владелец полностью контролирует свой кошелёк, отзыв нового разрешения сам по себе не изменит уже зафиксированную историю. Если пользователь подписывал разрешение, можно отдельно оценить его сохранение и действительность, но сначала установить нужную сеть, тип контракта и возможные последствия отмены.
В общем случае полезно понимать как работают и отзываются разрешения смарт-контрактов. Это отдельная задача управления доступом. Её не нужно путать с возвратом NFT из escrow-контракта и ожиданием официального плана урегулирования конкретной атаки.
Предупреждение о мошеннических «возвратах NFT» от имени Talis
В сообщениях об инциденте команда отдельно предупредила, что не будет просить пользователей подключать кошельки через личные сообщения ради получения компенсации. Это важное уточнение: злоумышленники часто используют настоящую проблему проекта как повод прислать поддельную ссылку на «сверку активов», «восстановление NFT» или «автоматическую выплату».
Для обычной проверки, значился ли адрес в истории транзакций, секретная фраза не нужна. Если сайт требует ввести её, это не подтверждение владения, а угроза всему кошельку. Даже когда форма просто предлагает подключить кошелёк и «подписать проверку», нельзя автоматически считать такую операцию безопасной: подпись способна содержать полномочия, смысл которых не виден из названия кнопки.
Если вы только открыли подозрительную страницу и ничего не подписали, оцените, были ли раскрыты учётные данные или установлено неизвестное приложение. Если подписали транзакцию или разрешение, проверьте её результат в сети и доступы соответствующего контракта. Если ввели сид-фразу, потенциально скомпрометирован весь набор производных ключей; при наличии безопасного способа контроля активов требуется новый кошелёк и перенос оставшихся средств. Подробности хранения резервных слов приведены в материале «Сид-фраза криптокошелька: как сохранить и не раскрыть».
Что проверить в отчёте Talis, когда появится официальный список
Сначала ищите не красивую страницу с полем «подключить кошелёк», а официально опубликованный документ или проверяемую таблицу. В идеале список должен связывать сеть, контракт коллекции, конкретный NFT, исходного владельца и транзакцию, которая оказалась частью инцидента. Если документ показывает только картинку или название коллекции, этого недостаточно для точного совпадения.
Затем сопоставьте официальную строку со своей историей. Один и тот же номер может встречаться в разных коллекциях, поэтому проверять нужно составной идентификатор «сеть - контракт - токен». Зафиксируйте, к какой группе относитесь: владелец выставленного NFT, покупатель по исполненному bid или пользователь с неисполненной заявкой. Для каждой группы возможны разные действия и доказательства.
Наконец, оцените актуальность сведений о восстановлении: дата сообщения, версия контракта, подтверждение независимой проверки и фактическое возобновление функций. Само заявление «исправление готово» не равно «контракт внедрён и безопасен». Пока новые торги официально остановлены, разумно не обходить ограничения через случайные альтернативные интерфейсы, имитирующие Talis.
Что атака Talis говорит о рисках NFT-маркетплейсов
Большинство пользователей оценивают NFT по коллекции, цене и редкости. Инцидент напоминает о другом измерении безопасности - архитектуре самой площадки. Необходимо выяснять, где находится токен на время продажи, кто может вывести его из контракта, какие проверки нужны для исполнения заявки и что случится, если торговый интерфейс перестанет работать.
Чем больше имущества концентрируется в одном контракте, тем выше последствия ошибки в механизме выдачи. При этом хранение NFT непосредственно в кошельке также не решает все проблемы: опасные разрешения, поддельные подписи и уязвимости других приложений способны создать отдельный риск. Нет универсального способа сделать торговлю безопасной без изучения конкретных контрактов и условий.
Важнейшее наблюдение 2 ноября не сводится к числу похищенных предметов. Talis сумела вернуть из контрактов более 26 тысяч NFT, но восстановление остальных и урегулирование исполненных заявок остаются отдельным процессом. Пока команда не опубликует список предметов и порядок возмещения, владельцам и покупателям следует сохранять историю, не подтверждать новые сомнительные действия и проверять информацию по независимым блокчейн-записям.
Вопросы пользователей о взломе Talis
Могут ли похитить NFT, если я не сообщал сид-фразу?
Да, если NFT уже передан в уязвимый торговый контракт или другой сервис, управляющий активом согласно своей логике. Это не обязательно означает компрометацию личного кошелька. Проверять следует адрес фактического владельца до и после операции, а также соответствующий контракт.
Если на Injective пропал NFT, значит ли это, что взломана сеть?
Нет. Обнародованный инцидент относится к контрактам конкретного маркетплейса. Для утверждения о взломе самой сети потребовались бы отдельные подтверждённые сведения, которых в сообщении Talis нет.
Все 5 700 NFT уже вернули?
Нет подтверждённого сообщения об их полном возврате. Цифра более 26 тысяч относится к NFT, выведенным из торговых контрактов в рамках защитных действий, и не доказывает, что последствия атаки для всех пострадавших устранены.
Когда откроют компенсации и нужно ли подключить кошелёк по ссылке?
Окончательные сроки и универсальная процедура не опубликованы. Команда предупреждает, что не просит подключать кошелёк через личные сообщения. Проверка принадлежности токена по публичному адресу не требует приватных ключей или сид-фразы.
Можно ли сейчас продавать NFT или отменить предложение?
Talis объявила о приостановке новых объявлений и аукционов и сообщила, что неисполненные предложения можно отменять. Перед любой операцией следует проверить актуальный официальный статус и смысл требуемой подписи. Не используйте сторонние страницы «обхода блокировки».
Что нужно сохранить до обращения за возмещением?
Адрес кошелька, сеть, адрес контракта коллекции, идентификатор NFT, историю размещения и перевода, хеш исполнения заявки и сумму оплаты, если она была. Эти публичные реквизиты помогают разобраться в споре; секретные фразы, пароли и ключи никому не сообщают.