BTC
 ETH
 USDT
 BNB
 XRP
 SOL
 TRX
 ZEC
 DOGE
 XMR
 ADA
 BCH
 LTC
 GRAM
 DASH
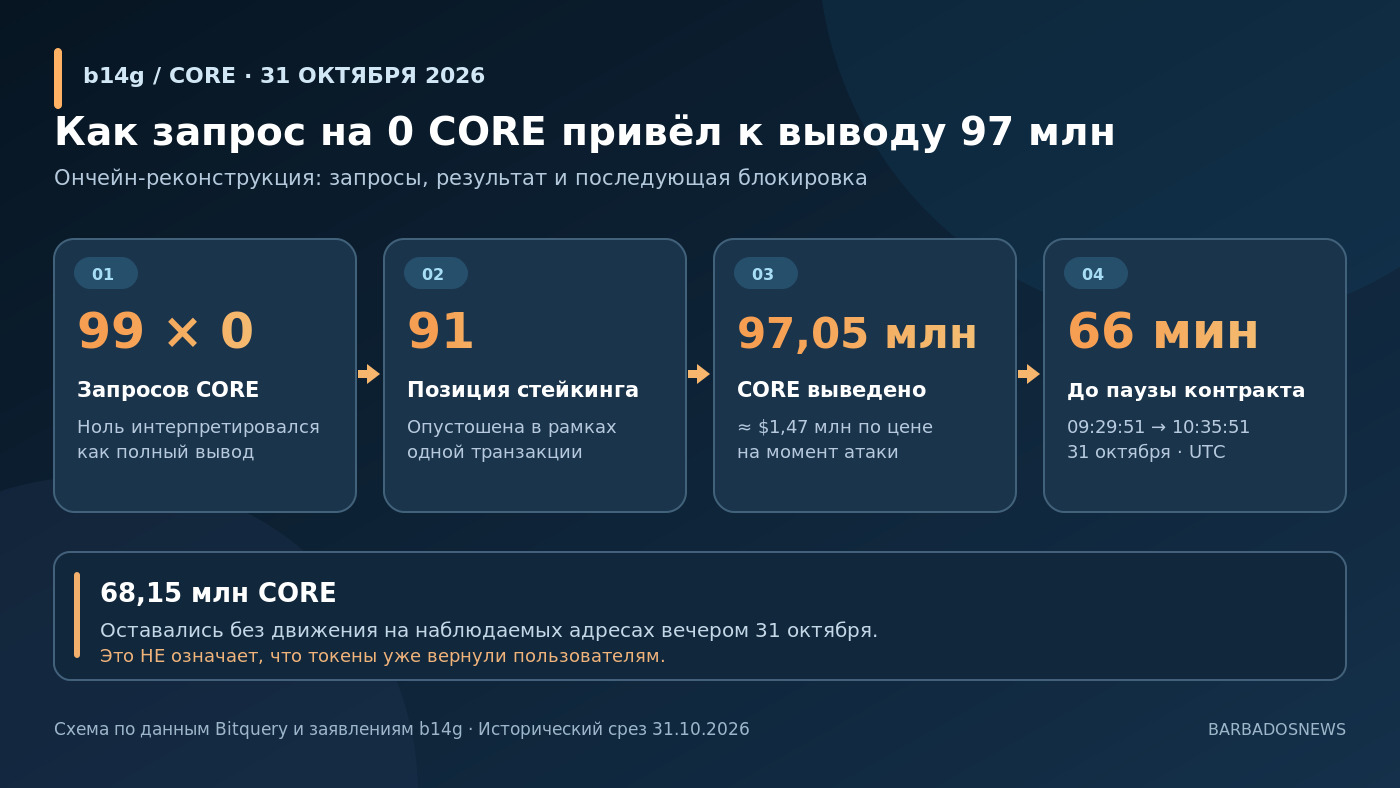
31 октября 2026 года в протоколе b14g на блокчейне Core произошла кража, для которой злоумышленнику не понадобилось запрашивать огромную сумму. Он отправил серию запросов на вывод 0 CORE - и получил около 97,05 млн токенов CORE, стоивших на тот момент приблизительно $1,47 млн. В один момент были опустошены 91 позиция стейкинга. Такой вывод следует из анализа транзакций Bitquery, опубликованного 31 октября; сам b14g подтвердил несанкционированное перемещение примерно 97 млн CORE.
Это звучит как парадокс, но «нулевой вывод» в данном случае не означает, что деньги появились из ничего. В механике базового стейкинга Core нулевое значение используется как специальная команда для полного вывода ставки. Согласно реконструкции Bitquery, промежуточный контракт b14g пропустил такие запросы от адреса, который не финансировал соответствующие позиции. Понимать эту разницу важно: речь о поведении конкретного приложения и его взаимодействии с сетью, а не о взломе математической защиты Bitcoin или о возможности любого человека снять чужие CORE одной универсальной командой.
Команда b14g заявила, что средства BTC, размещённые через её сервис, оставались заблокированными в сети Bitcoin и инцидент их не затронул. Core DAO также подчеркнула, что сама сеть и прямой стейкинг у валидаторов продолжали работать нормально. При этом пользователи затронутых контрактов b14g всё ещё не получили подтверждённого плана возмещения. Именно их положение, состояние украденных токенов и уроки ошибки разбираем ниже.
97 миллионов CORE за одну транзакцию: главное в цифрах
Bitquery изучила транзакцию, совершённую 31 октября в 09:29:51 UTC, и последующее движение средств. В ней было 99 обращений на вывод с нулевой суммой, из которых 91 закончился опустошением соответствующих стейкинговых ордеров. Совокупный результат - 97 045 563 CORE. Указанная исследователями стоимость рассчитана по цене около $0,0151 за токен перед событием. Она не равна сумме в долларах, которую якобы хранил один контракт.
| Показатель | Проверенная величина | Что это означает |
|---|---|---|
| Украденные токены | 97,05 млн CORE | Количество монет, не долларов |
| Оценка на момент вывода | около $1,47 млн | Зависит от рыночной цены CORE |
| Запросы на вывод | 99 по 0 CORE | Нулевое число с особой семантикой |
| Опустошённые позиции | 91 | Не обязательно 91 отдельный пользователь |
| Время до активации паузы | 66 минут | По временным меткам ончейн-операций |
| Остаток без движения вечером 31 октября | 68,15 млн CORE | Не равно подтверждённому возврату |
Сведения об объёме кражи и паузе подтверждаются блокчейн-исследованием; утверждение о заморозке примерно 9 млн CORE биржами пока известно из сообщения b14g. Средства, которые сервис считает «замороженными», нельзя автоматически включать в число уже возмещённых клиентам.
Почему ноль означал «вывести всё», а не «ничего не переводить»
В пользовательском интерфейсе запрос на ноль обычно воспринимается как пустая операция. Однако в некоторых программных интерфейсах значение 0 служит условным кодом: выполнить действие для всего доступного остатка. Это называют специальным значением или sentinel value. Само по себе такое правило не является уязвимостью: разработчики могут использовать его для удобной команды «вывести всю позицию».
Уязвимость появляется, когда компоненты системы по-разному понимают, кто имеет право вызвать эту команду и чья ставка считается доступной. В реконструкции Bitquery контракт b14g передавал нулевые запросы дальше, а стейкинговая логика Core интерпретировала их как полный вывод каждой указанной позиции. При этом обращавшийся адрес, по наблюдениям исследователей, не был тем, кто внёс деньги в эти 91 ордер.
Это предварительная техническая реконструкция. Она опирается на транзакции и журналы событий, но не заменяет окончательного аудита кода b14g. По состоянию на 2 ноября проект ещё не опубликовал постмортем с конкретной уязвимой строкой и доказательством того, какая именно проверка полномочий отсутствовала.
Проблема показывает, почему недостаточно назвать программу «проверенным» смарт-контрактом. При интеграции двух контрактов правила одного компонента могут неожиданно изменить смысл аргумента, переданного другим компонентом. Нулевой параметр - удобный пример того, как ошибка учёта способна превратиться в денежный перевод.
Что такое b14g и почему его связывают со стейкингом Bitcoin
b14g - специализированный сервис в экосистеме Core, объединяющий участников, которые блокируют BTC ради получения доходности, и владельцев CORE, размещающих токены в связанных позициях. В сервисе существуют так называемые merge orders: они помогают сопоставить две стороны схемы. Выплаты и ограничения зависят от конкретного продукта, а не только от названия монеты в кошельке.
Здесь необходимо различать активы и инфраструктуру. BTC - монеты в собственной сети Bitcoin; CORE - токен сети Core; b14g - приложение с отдельными контрактами и правилами ведения позиций. Ошибка одного приложения не свидетельствует, что протокол Bitcoin перестал защищать его транзакции или что все держатели CORE потеряли деньги.
Похожее разделение важно и для других доходных продуктов. Базовый стейкинг криптовалюты и сложные комбинированные стратегии имеют разное число посредников. Чем больше программных слоёв между владельцем и активом, тем больше становится точек, в которых возможны ошибочные полномочия, остановка вывода или расхождение балансов.
От вывода до паузы прошло 66 минут: хронология 31 октября
Исследователи Bitquery сопоставили запросы, переводы и управление затронутыми контрактами по UTC. Важно не путать момент обнаружения инцидента командой с временем, когда в блокчейне сработала техническая блокировка.
| Время UTC | Событие | Почему важно |
|---|---|---|
| 09:00 | Адрес атакующего получает CORE для комиссии | До этого на новом адресе не было платы за операции |
| 09:29:51 | 99 нулевых запросов, опустошены 91 позиция | Основной несанкционированный вывод |
| 09:37-10:10 | Около 23,4 млн CORE уходят с первого адреса | Часть средств распределена до паузы |
| 10:35:51 | В контракте активирован режим остановки | Через 66 минут после основной транзакции |
| 10:36 | Остаток уходит на второй адрес злоумышленника | Пауза не запрещает перевод уже выведенных токенов |
| К вечеру | Около 68,15 млн CORE остаются без движения | Это не доказательство возвращения владельцам |
b14g написала, что остановила контракты сразу после обнаружения проблемы. Ончейн-запись показывает 66 минут между самой кражей и паузой, но по одной лишь сети нельзя установить, когда сотрудники узнали об атаке. Поэтому формулировка «команда специально бездействовала час» была бы неподтверждённой.
Что подтверждает блокчейн, а что - только заявления участников
Операции и балансы, видимые в публичном блокчейне, дают независимую основу. По ним можно установить, что конкретный адрес вызвал контракт, как изменились остатки и когда было зафиксировано управление паузой. Но техническая прозрачность сети не открывает внутренние таблицы бирж, переписку команды с расследователями или условия будущей компенсации.
Например, b14g сообщила об около 9 млн CORE, заблокированных биржевыми партнёрами. Проверить именно биржевую заморозку, не имея данных самой площадки, нельзя: на цепочке может быть виден депозит, а не запрет внутреннего вывода. Поэтому эти 9 млн - заявление оператора, а не подтверждённая сумма возврата.
Core DAO, в свою очередь, сообщила, что механизм консенсуса, валидаторы и прямой стейкинг в сети Core работали штатно. Ончейн-исследование не обнаружило необходимости менять базовые правила сети для проведения атаки. Это разграничение не оправдывает дефект приложения: сеть может безошибочно выполнить ошибочно разрешённую операцию.
Куда ушли токены: 68 млн на адресах и биржевые маршруты
Согласно Bitquery, злоумышленник распределил CORE по нескольким адресам. Часть переводов прослеживается до кошельков и сервисных адресов, которые исследователи связывают с Bybit, Gate.io и MEXC. Наличие такой связи ещё не означает, что любая из этих площадок организовала атаку или разрешила преступнику вывести средства; адресные метки и маршрут требуют отдельной проверки.
На момент последнего приведённого в расследовании среза 31 октября примерно 68,15 млн CORE, то есть около 70% похищенных токенов, не перемещались. Из них около 63,65 млн находились на одном крупном адресе, а остальная сумма - на двух небольших адресах. Это делает возможным дальнейшее наблюдение за движением, но не означает, что владельцы могут самостоятельно забрать монеты с кошелька нарушителя.
Bitquery отдельно указывает на сервис, с которого атакующий адрес первоначально получил 615,62 CORE для оплаты комиссии. Позднее через связанные сервисные маршруты прошла часть украденного. Такой след может помочь расследованию, если посредник располагает сведениями о клиенте. Однако ончейн-перевод не раскрывает личность отправителя, а без официального подтверждения нельзя приписывать конкретному сервису соучастие.
Почему «заморозили 9 млн» и «68 млн не движутся» - не компенсация
В новостях о криптовзломах три разных состояния часто превращаются в одну фразу «деньги спасли». На практике их нужно разделять.
Средства просто лежат на адресе злоумышленника. Они видны в блокчейне, но распоряжаться ими может обладатель соответствующих полномочий. Наблюдение не равно контролю.
Биржа ограничила движение поступившего депозита. Это может остановить дальнейший вывод через её внутреннюю систему, но пока нет решения о возврате и процедуры определения пострадавших, пользователь не получил актив обратно.
Актив действительно переведён под контроль уполномоченной стороны и возвращён по подтверждённой процедуре. Только этот этап позволяет говорить о состоявшемся возмещении конкретным владельцам.
В истории b14g на 2 ноября публично подтверждён окончательно лишь факт несанкционированного вывода и остановки контрактов; остальные меры и суммы имеют разные уровни проверяемости. Особенно важно не складывать 68 млн и 9 млн как «77 млн возвращённых»: эти величины описывают разные состояния и, кроме того, могут пересекаться по способу учёта.
Пострадали ли BTC и владельцы CORE вне b14g
Сама команда b14g заявила, что BTC, размещённые через её сервис, остались заблокированными в сети Bitcoin и не были затронуты атакой. Это позитивная новость для участников, но она не является независимым аудитом каждой биткоин-позиции или обещанием, что будущие операции выхода и начисления наград пройдут без задержек.
Для читателя полезно разделить четыре сценария:
| Что у вас есть | Что известно | Что проверять |
|---|---|---|
| CORE в затронутом стейкинге b14g | Позиции могли пострадать | Конкретный ордер и изменения остатка |
| BTC, заблокированные через b14g | По словам команды, BTC не украдены | Состояние lock-позиции и порядок дальнейшего выхода |
| CORE в прямом стейкинге Core DAO | Core DAO сообщает об отсутствии влияния | Выбранный валидатор и собственную позицию |
| Просто CORE на личном кошельке | Сам факт владения CORE не означает ущерб от b14g | Реальные исходящие транзакции кошелька |
Нельзя делать вывод, что весь CORE небезопасен или что любые программы доходности одинаково пострадали. Обратная ошибка - считать BTC гарантированно доступными для вывода прямо сейчас только потому, что они не фигурируют среди украденных токенов.
Что делать пользователю b14g: проверка без рискованных подписей
Если средства были размещены в b14g, первый шаг - сохранить информацию о собственной позиции. Откройте знакомый кошелёк в режиме просмотра, найдите первоначальную транзакцию размещения CORE, отметьте дату, адрес и идентификатор операции. Не переводите дополнительные средства «для разблокировки» и не подтверждайте неизвестные транзакции на основании сообщений в личных чатах.
Второй шаг - сверить конкретный продукт. Речь может идти о позиции CORE, BTC-lock, объединённой стратегии или о хранении токенов без участия b14g. Не ориентируйтесь только на слово staking рядом с балансом: важно, какой контракт или валидатор обслуживает актив.
Третий шаг - проверить доступную историю через обозреватель Core. Ищите события делегирования и вывода, сравнивайте свой адрес и соответствующий ордер. Для незнакомого блокчейна полезен общий принцип из инструкции BarbadosNews по проверке транзакции по TXID: сначала определите сеть, затем откройте правильный обозреватель и только после этого интерпретируйте статус.
Четвёртый шаг - сохранить доказательства: хеши, идентификатор позиции, исходный остаток, время событий и скриншоты состояния интерфейса. Сами скриншоты не доказывают владение токенами, но могут помочь связать обращение в службу поддержки с ончейн-историей. Секретные ключи, сид-фразу и коды подтверждения не включайте ни в какие обращения.
Наконец, проверяйте новости о восстановлении только через известные официальные каналы b14g и Core DAO. До появления подтверждённых условий компенсации нельзя обещать автоматический возврат для каждой затронутой позиции. Если контракт приостановлен, любые необычные предложения обойти паузу стоит рассматривать как повышенный риск.
Ошибка в записи и ошибка в кошельке: что не следует путать
Идентификатор транзакции, количество токенов и принадлежность адреса - разные поля. В истории b14g пользователь может увидеть нулевое значение в аргументе вызова, но фактические выплаты в журналах событий окажутся ненулевыми. Поэтому вывод о результате нельзя делать только по одному параметру «amount = 0».
Аналогично, отсутствие чужих переводов с личного адреса не исключает убытка от протокола, где активы уже были помещены в смарт-контракт. Договорная позиция и баланс контракта находятся вне самостоятельного кошелька пользователя. И наоборот, если вы не отправляли CORE на такие контракты, не нужно срочно менять все ключи лишь из-за заголовка о взломе.
В подобной ситуации понимание разницы между монетой и токеном и базовыми правилами учёта снижает риск неверных действий. Подписываемая пользователем команда и фактическое движение токенов могут иметь разные названия; проверяется исполненная операция.
Поддельные формы возврата: кого особенно легко обмануть после взлома
После крупной кражи возникает удобный повод для фишинга: мошенник обещает ускорить компенсацию, проверить «замороженные CORE», вывести Bitcoin из таймлока или восстановить доступ к брошенному ордеру. Для этого он может потребовать подключить кошелёк, подписать разрешение на расход токенов либо прислать сид-фразу. Подлинное право на возмещение не возникает от пересылки секретных данных постороннему.
Никто не вправе требовать ваш приватный ключ для обычной проверки публичной транзакции. Если личные данные уже раскрыты мошеннику, действовать следует по отдельной процедуре защиты кошелька, а не по инструкции случайного «представителя b14g». Подробнее о принципах хранения секретов - в материале BarbadosNews о приватном и публичном ключах.
Объявление о заморозке токенов не означает, что появилась официальная форма «разморозки». До публикации проверенного плана возмещения стоит сохранять адреса и историю, а не искать платный обход ограничений.
Почему инцидент важен для всех DeFi-протоколов, не только для Core
Этот случай показывает системный риск сложных доходных стратегий. Одна программа хранит положение заявки, другая выполняет делегирование, третья распределяет вознаграждения, а четвёртая отображает общую сумму в интерфейсе. Между ними передаются числовые значения и идентификаторы, смысл которых не всегда очевиден конечному пользователю.
Если на одном уровне 0 означает «ничего», а на другом - «весь остаток», проверка должна явно учитывать это отличие и полномочия инициатора. Невыполненная проверка авторизации на границе компонентов опаснее отдельной ошибки отображения: она может привести к реальному списанию активов при полностью работоспособном блокчейне.
Здесь уместно сравнение с пулом ликвидности и его рисками. Внешне оба продукта обещают доход от размещённых активов, но техническая причина вознаграждения, состав обеспечивающих контрактов и возможность экстренного вывода принципиально различаются. Универсальных процентов безопасности для всех продуктов не существует.
Качественный постмортем b14g должен показать, как были устроены проверки полномочий, почему запросы от чужого адреса прошли, какие ограничения предотвратят повторение и смогут ли пострадавшие независимо подтвердить компенсацию.
Какие вопросы остаются открытыми на 2 ноября
Полный список затронутых пользователей. Bitquery насчитала 91 опустошённую позицию, но число позиций не равно автоматически числу уникальных владельцев. Один пользователь мог иметь несколько ордеров.
Окончательная причина в коде. Ончейн-анализ объясняет поведение вызовов, однако без технического отчёта оператора не стоит объявлять конкретную строку программы доказанно виновной.
Сколько средств удалось вернуть. Часть токенов оставалась неподвижной, часть, по заявлению b14g, ограничена биржами. Это не равнозначно завершённым выплатам пользователям.
Сроки разблокировки и действия по BTC. Остановка контрактов CORE не означает автоматического исчезновения Bitcoin, но процедура работы связанных продуктов во время паузы может требовать отдельного сообщения команды.
Изменились ли балансы после вечера 31 октября. Подробная карта движения Bitquery отражает конкретный срез. Пока нет свежей верификации, нельзя представлять остатки на адресах как неизменные на протяжении 2 ноября.
Частые вопросы о взломе b14g
Сколько долларов украли - 97 миллионов или 1,47 миллиона?
Украдено около 97,05 миллиона токенов CORE. Их стоимость на момент события Bitquery оценила приблизительно в $1,47 млн. Путать количество монет и их долларовую оценку нельзя.
Почему удалось вывести средства при запросе на ноль?
В соответствующем маршруте стейкинга нулевое значение обозначало полный вывод позиции. Предварительное расследование указывает, что промежуточная логика b14g передала такие запросы без необходимой защиты чужих ордеров. Окончательная причина ожидает технического отчёта.
Взломали ли сеть Core DAO или Bitcoin?
Core DAO сообщила, что консенсус и прямой стейкинг в сети работали нормально. b14g заявила, что заблокированные BTC остались на Bitcoin. Подтверждённый предмет кражи - CORE из позиций приложения b14g.
Когда вернут украденные CORE?
К 2 ноября нет подтверждённого публичного календаря выплат. Команда обещала технический отчёт и дальнейшие сведения; сведения о неподвижных или заблокированных монетах не являются гарантией компенсации.
Нужно ли переносить личные CORE с обычного кошелька?
Сам факт происшествия в b14g не требует перевода всех CORE из независимых кошельков. Сначала определите, участвовали ли вы в затронутой стратегии, и проверьте свои реальные операции. Не выполняйте переводы под давлением неизвестных «помощников».
Что этот случай меняет в оценке криптодоходности
b14g предлагает ещё одно напоминание: высокая доходность стратегии и надёжность блокчейна, в котором она работает, отвечают на разные вопросы. В сети может не случиться сбоя, но дополнительный контракт всё равно разрешит незапланированный вывод. И напротив, крупная сумма, которая ещё лежит на адресах злоумышленника, не превращается в возвращённые деньги до реального восстановления контроля и выплат.
Главный проверенный результат на 2 ноября: 31 октября из b14g вывели 97,05 млн CORE - около $1,47 млн по тогдашней оценке. Техническая реконструкция Bitquery связывает кражу с серией запросов на вывод 0 CORE, команда приостановила затронутые контракты, а Core DAO заявила о нормальной работе самой сети. Пользователям необходимы не обещания «быстрого возврата», а подтверждённый список затронутых ордеров, постмортем и понятная процедура восстановления средств.
Источники фактов: Bitquery, «b14g Hack: 97M CORE Taken by Asking to Withdraw Zero», 31 октября 2026 года; заявление b14g Security Update от 31 октября; сообщение Core DAO о состоянии сети от 31 октября; справка DefiLlama по инциденту b14g. Материал информационный и не является инвестиционной рекомендацией. Данные о движении средств привязаны к публичной проверке Bitquery на вечер 31 октября; новые действия могут изменить остатки.